

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
NativeBypassCredGuard — केवल NTAPI फ़ंक्शन का उपयोग करके WDigest.dll को पैच करके Credential Guard को बायपास करें | Kitploit

उपकरण/GitHubGitHub/ricardojoserf/nativebypasscredguard
पासवर्ड हमलेआईडीएस/आईपीएस से बचनापोस्ट-शोषणरेड टीमिंग
GitHubricardojoserf/nativebypasscredguard

NativeBypassCredGuard

केवल NTAPI फ़ंक्शन का उपयोग करके WDigest.dll को पैच करके Credential Guard को बायपास करें

रिपॉजिटरी देखें
साझा करें
वेबसाइट
27034291 साल पहलेKitploit द्वारा समीक्षित

NativeBypassCredGuard

NativeBypassCredGuard एक उपकरण है जिसे केवल NTAPI फ़ंक्शनों (ntdll.dll द्वारा निर्यातित) का उपयोग करके WDigest.dll को पैच करके Credential Guard को बायपास करने के लिए डिज़ाइन किया गया है। यह दो रूपों में उपलब्ध है: C# और C++।

यह उपकरण डिस्क पर WDigest.dll फ़ाइल में पैटर्न "39 ?? ?? ?? ?? 00 8b ?? ?? ?? ?? 00" ढूंढता है (जैसा कि References अनुभाग में पहली पोस्ट में समझाया गया है, यह पैटर्न सभी Windows संस्करणों में इस फ़ाइल में मौजूद है), फिर आवश्यक मेमोरी पते की गणना करता है, और अंत में WDigest.dll के भीतर दो चरों के मान पैच करता है: g_fParameter_UseLogonCredential (को 1) और g_IsCredGuardEnabled (को 0)।

यह प्लेनटेक्स्ट क्रेडेंशियल भंडारण को मेमोरी में मजबूर करता है, यह सुनिश्चित करता है कि अब से जब भी उपयोगकर्ता लॉग इन करें, क्रेडेंशियल क्लियरटेक्स्ट में संग्रहीत हों। परिणामस्वरूप, अगली बार जब LSASS प्रक्रिया डंप की जाए, तो उसमें पासवर्ड प्लेनटेक्स्ट में हो सकते हैं।

उपयोग किए गए NTAPI फ़ंक्शन हैं:

poc

  • NtOpenProcessToken और NtAdjustPrivilegesToken SeDebugPrivilege विशेषाधिकार को सक्षम करने के लिए
  • NtCreateFile और NtReadFile डिस्क पर DLL फ़ाइल का हैंडल खोलने और उसके बाइट्स पढ़ने के लिए
  • NtGetNextProcess और NtQueryInformationProcess lsass प्रक्रिया का हैंडल प्राप्त करने के लिए
  • NtReadVirtualMemory और NtQueryInformationProcess WDigest.dll का बेस पता प्राप्त करने के लिए
  • NtReadVirtualMemory चरों के मान पढ़ने के लिए
  • NtWriteProcessMemory चरों में नए मान लिखने के लिए

केवल NTAPI फ़ंक्शनों का उपयोग करके, उपयोगकर्ता-मोड हुक और सुरक्षा तंत्रों को बायपास करने के लिए ntdll.dll लाइब्रेरी को रीमैप करना संभव है, जो इस उपकरण की एक वैकल्पिक सुविधा है। यदि उपयोग किया जाता है, तो ntdll.dll की एक स्वच्छ प्रति सस्पेंडेड मोड में बनाई गई प्रक्रिया से प्राप्त की जाती है।


उपयोग

NativeBypassCredGuard.exe <OPTION> <REMAP-NTDLL>

विकल्प (आवश्यक):

  • check: वर्तमान मान पढ़ें
  • patch: नए मान लिखें

ntdll रीमैप करें (वैकल्पिक):

  • true: ntdll लाइब्रेरी को रीमैप करें
  • false (या छोड़ दिया गया): ntdll लाइब्रेरी को रीमैप न करें

उदाहरण

मान पढ़ें (ntdll रीमैपिंग के बिना):

NativeBypassCredGuard.exe check
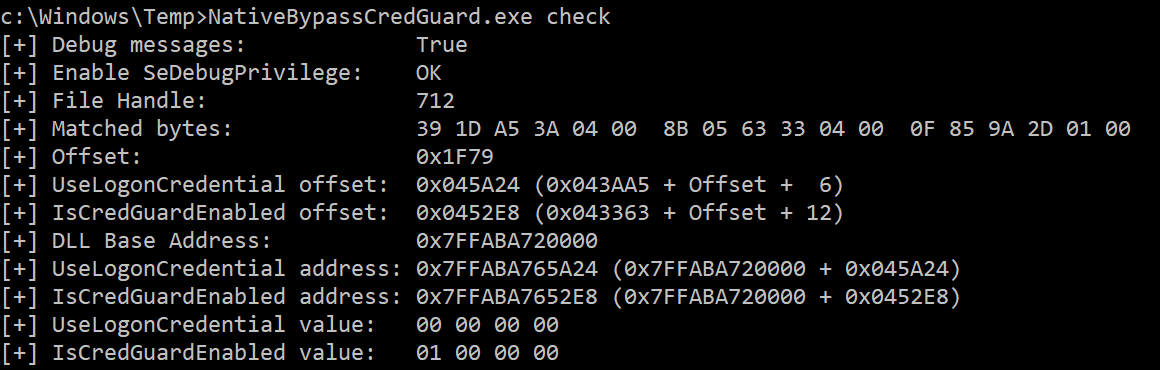
img1

मान पैच करें (ntdll रीमैपिंग के साथ):

NativeBypassCredGuard.exe patch true

img2


नोट्स

  • यह उपकरण 64-बिट सिस्टम के लिए डिज़ाइन किया गया है, इसलिए इसे 64-बिट बाइनरी के रूप में संकलित किया जाना चाहिए

  • यह काम नहीं करेगा यदि lsass का हैंडल खोलना संभव नहीं है या PEB संरचना पठनीय नहीं है। बाद के संबंध में आप WDigest.dll का बेस पता प्राप्त करने के लिए lsass प्रक्रिया से ntdll!NtReadVirtualMemory और ntdll!NtQueryInformationProcess का उपयोग करने के बजाय, अपनी प्रक्रिया में WDigest.dll लोड करने के लिए kernel32!LoadLibrary का उपयोग करना चुन सकते हैं (इसका कोड C संस्करण में टिप्पणी के रूप में है)। लेकिन आप ntdll.dll द्वारा नहीं बल्कि kernel32.dll द्वारा निर्यातित फ़ंक्शन का उपयोग कर रहे होंगे, और यह शायद अजीब है कि कोई प्रक्रिया उस DLL को लोड करे :)

  • 0x3rhy ने इस प्रोजेक्ट पर आधारित एक BOF फ़ाइल बनाई है: BypassCredGuard-BOF


संदर्भ

  • Revisiting a Credential Guard Bypass द्वारा itm4n - एक बेहतरीन विश्लेषण जिससे मैंने DLL के .text अनुभाग को खोजने के लिए पैटर्न लिया

  • WDigest: Digging the dead from the grave द्वारा neuralhax - एक अद्भुत ब्लॉग जो साबित करता है कि g_fParameter_UseLogonCredential के लिए अन्य मानों का उपयोग करना संभव है, मैंने अभी तक इसका परीक्षण नहीं किया है लेकिन आप useLogonCredential_Value चर के साथ खेल सकते हैं

  • Exploring Mimikatz - Part 1 - WDigest द्वारा xpn - WDigest क्रेडेंशियल कैशिंग को रिवर्स-इंजीनियरिंग और समझाने वाली शानदार ब्लॉग पोस्ट


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    366
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    287

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




