
 #1
लक्ष्यों के बारे में जानकारी इकट्ठा करने और हमले के सतहों की पहचान करने के उपकरण।
Kitploit अनुशंसित

 paralelo14/google_explorer
python में बड़े पैमाने पर शोषण उपकरण
 gojue/ehids-agent
eBPF पर आधारित एक लिनक्स होस्ट-आधारित इंट्रूज़न डिटेक्शन सिस्टम।
 gremwell/o365enum
Office 365 से ActiveSync, Autodiscover v1, या office.com लॉगिन पृष्ठ का उपयोग करके मान्य उपयोगकर्तानामों की गणना करें।
 korben00/no-gdid
पढ़ें, समझें और Windows GDID डिवाइस पहचानकर्ता (वह ID जिसने VPN के माध्यम से हैकर को ट्रैक किया) को साइलेंस करें। एक वास्तविक Win11 VM पर सत्यापित।…
 andrewmichaelsmith/bluepot
Java-आधारित ब्लूटूथ हनीपॉट जो BlueBugging और BlueSnarfing हमलों से मैलवेयर को कैप्चर और स्टोर करता है, निगरानी और लॉग विश्लेषण के लिए GUI के साथ।
 si9int/cc.py
"commoncrawl.org" के परिणामों के आधार पर किसी विशिष्ट लक्ष्य के URLs निकालना
 opendns/dataviz
OpenDNS डेटा विज़ुअलाइज़ेशन फ्रेमवर्क
 bishopfox/dufflebag
खुले EBS वॉल्यूम में सीक्रेट्स खोजें
 eksperience/knockoutlook
रेड टीम ऑपरेशन के लिए C# टूल जो Outlook COM object के माध्यम से संपर्कों, मेलबॉक्स मेटाडेटा को निकालता है और ईमेल खोजता है, साथ ही इसमें बिल्ट-इन…
 k8scout/k8scout
एक समझौता किए गए Kubernetes पॉड में एक ही बाइनरी ड्रॉप करें और तुरंत क्लस्टर-एडमिन, नोड एस्केप, सीक्रेट चोरी और क्लाउड IAM अधिग्रहण के लिए हर…
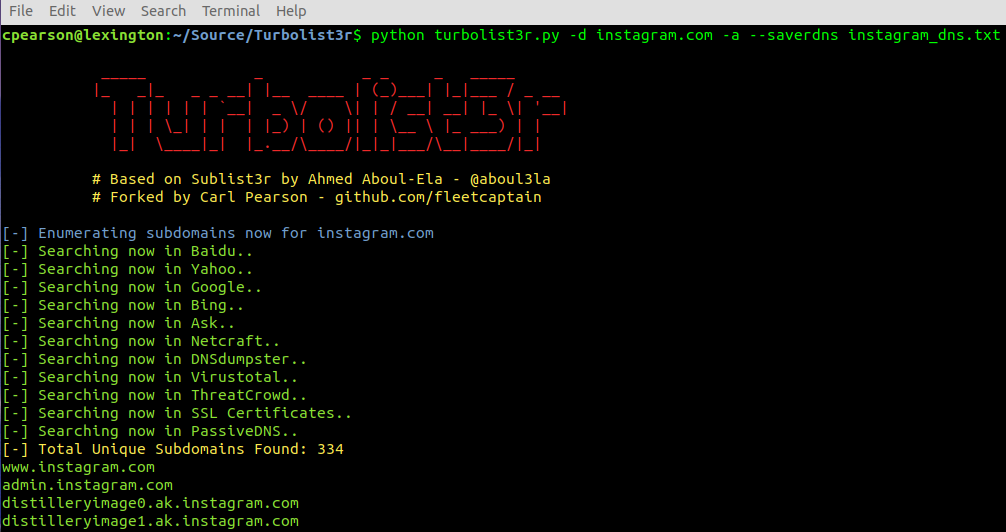 fleetcaptain/turbolist3r
सबडोमेन गणना उपकरण जिसमें खोजे गए डोमेन के लिए विश्लेषण सुविधाएँ हैं
 abdulr7mann/hackerenv
स्वचालित प्रवेश परीक्षण उपकरण जो IP पतों की स्कैनिंग करता है, पोर्ट और कमजोरियों की स्कैनिंग करता है, एक्सप्लॉइट निष्पादित करता है, और HTML/DOCX…
 justrach/kuri
AI एजेंटों के लिए ब्राउज़र स्वचालन, वेब क्रॉलिंग, और iOS + Android डिवाइस नियंत्रण। Zig-मूल, टोकन-कुशल CDP स्नैपशॉट, HAR रिकॉर्डिंग, नेटिव adb…
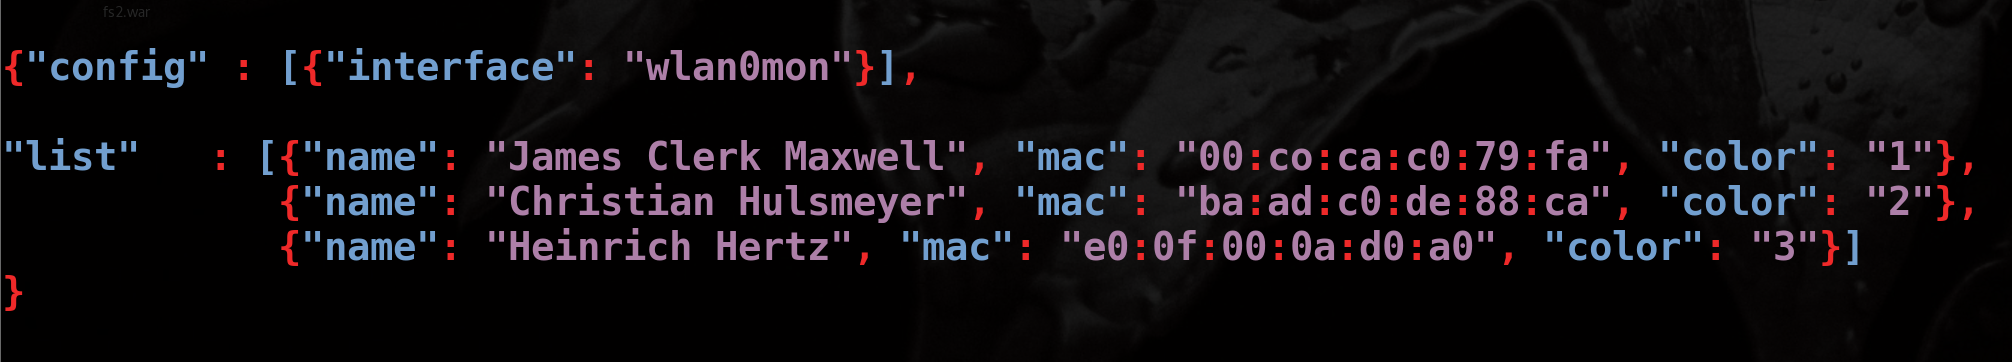 hkm/whoishere.py
WIFI क्लाइंट डिटेक्शन - लोगों की पहचान करें एक नाम निर्दिष्ट करके एक उपकरण को जो एक वायरलेस प्रोब अनुरोध कर रहा है।
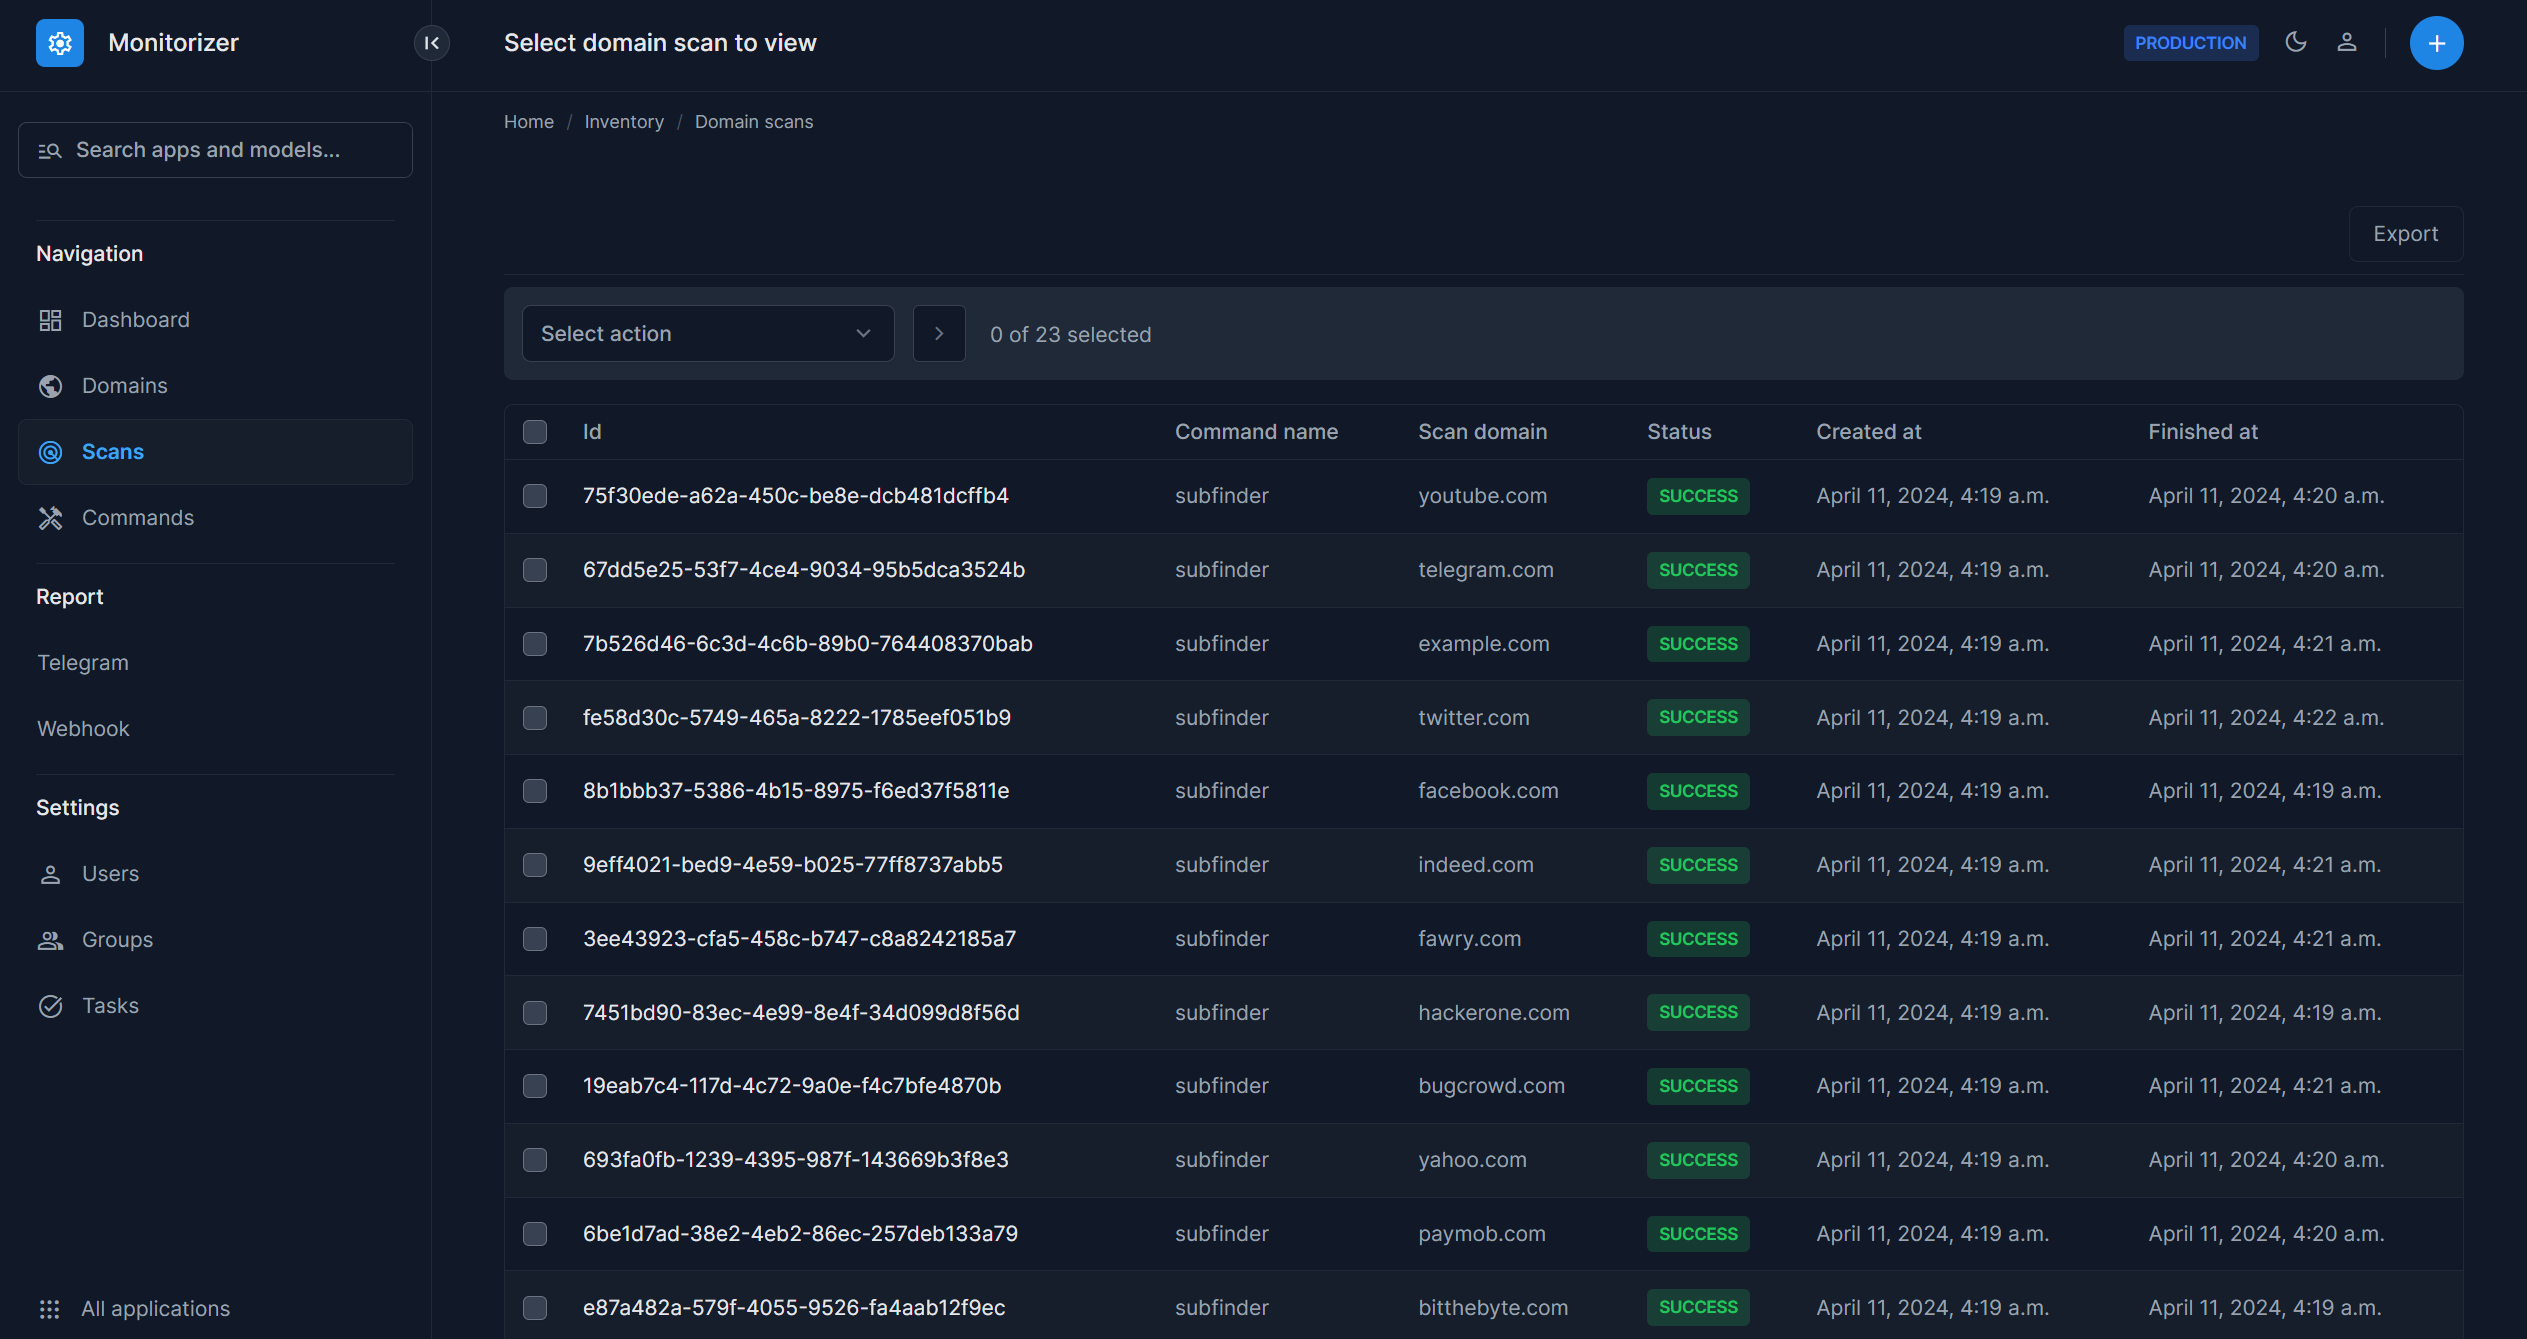 bitthebyte/monitorizer
नई उपडोमेन का पता लगाने और रिपोर्ट करने के लिए मॉनिटरिंग फ्रेमवर्क, विभिन्न स्कैनिंग टूल का उपयोग करके किसी विशिष्ट लक्ष्य पर।
 philwantsfish/shard
साझा पासवर्ड का पता लगाने के लिए एक कमांड लाइन टूल
 benso-io/posta
क्रॉस-डॉक्यूमेंट postMessage कमजोरियों को ट्रैक करने, निरीक्षण करने और शोषण करने के लिए ब्राउज़र एक्सटेंशन, जिसमें रीप्ले और क्रॉस-ओरिजिन शोषण…








