#1
लक्ष्यों के बारे में जानकारी इकट्ठा करने और हमले के सतहों की पहचान करने के उपकरण।
Kitploit अनुशंसित
 nullarray/dorknet
Selenium द्वारा संचालित Python स्क्रिप्ट जो कमजोर वेब एप्लिकेशन्स की खोज को स्वचालित करती है।
 radioactivetobi/geo-recon
एक OSINT CLI उपकरण जो सुरक्षा विश्लेषकों के लिए IP प्रतिष्ठा और भू-स्थान की जानकारी प्राप्त करने की प्रक्रिया को तेज़ करने के लिए डिज़ाइन किया गया है।
 chrismaddalena/goreport
Gophish से अभियान डेटा एकत्र करने और एक रिपोर्ट उत्पन्न करने के लिए एक Python स्क्रिप्ट
 invoke-ir/ace
स्वचालित, संग्रह और संवर्धन प्लेटफ़ॉर्म
 sherlocksecurity/vmware-cve-2022-22954
VMWARE CVE-2022-22954 के लिए POC
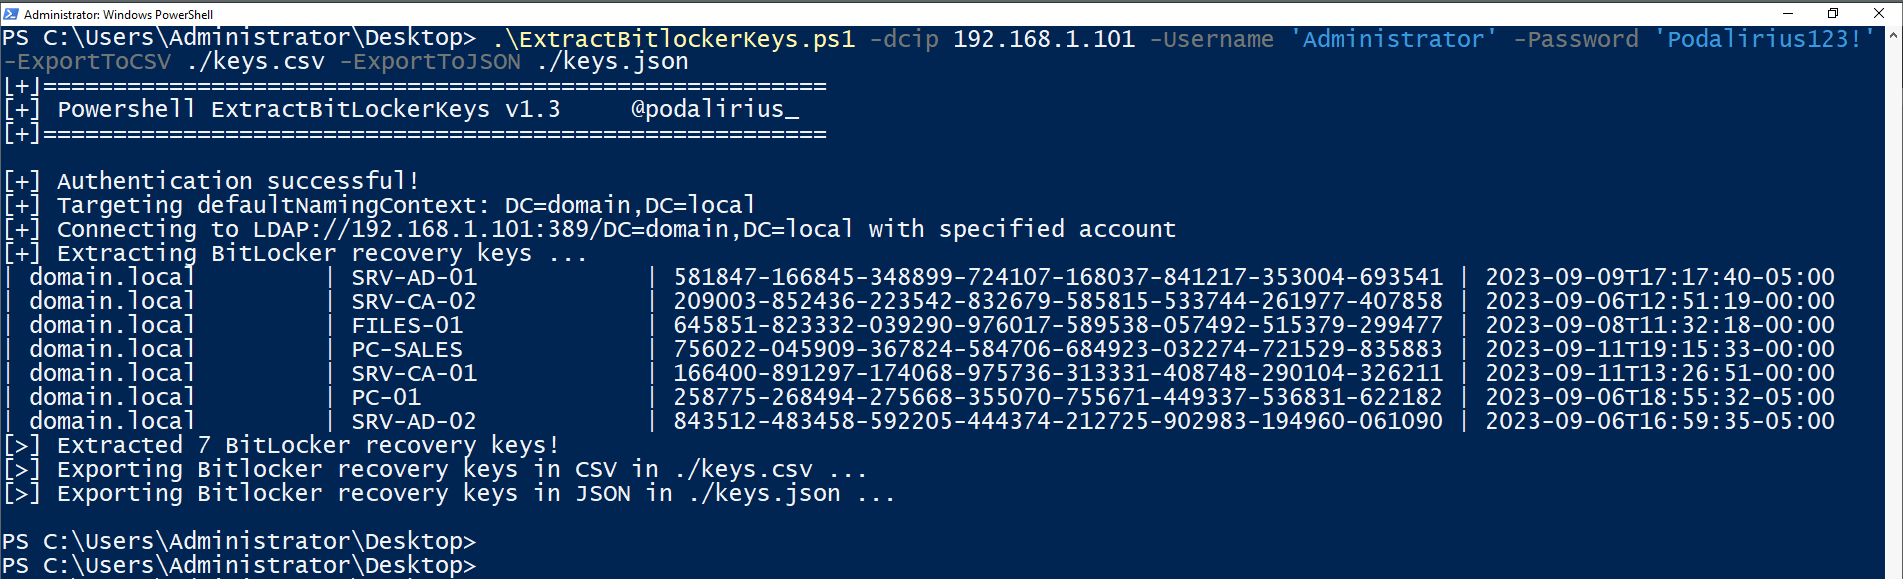 p0dalirius/extractbitlockerkeys
एक सिस्टम प्रशासन या पोस्ट-एक्सप्लॉइटेशन स्क्रिप्ट जो स्वचालित रूप से किसी डोमेन से बिटलॉकर रिकवरी कुंजियाँ निकालती है।
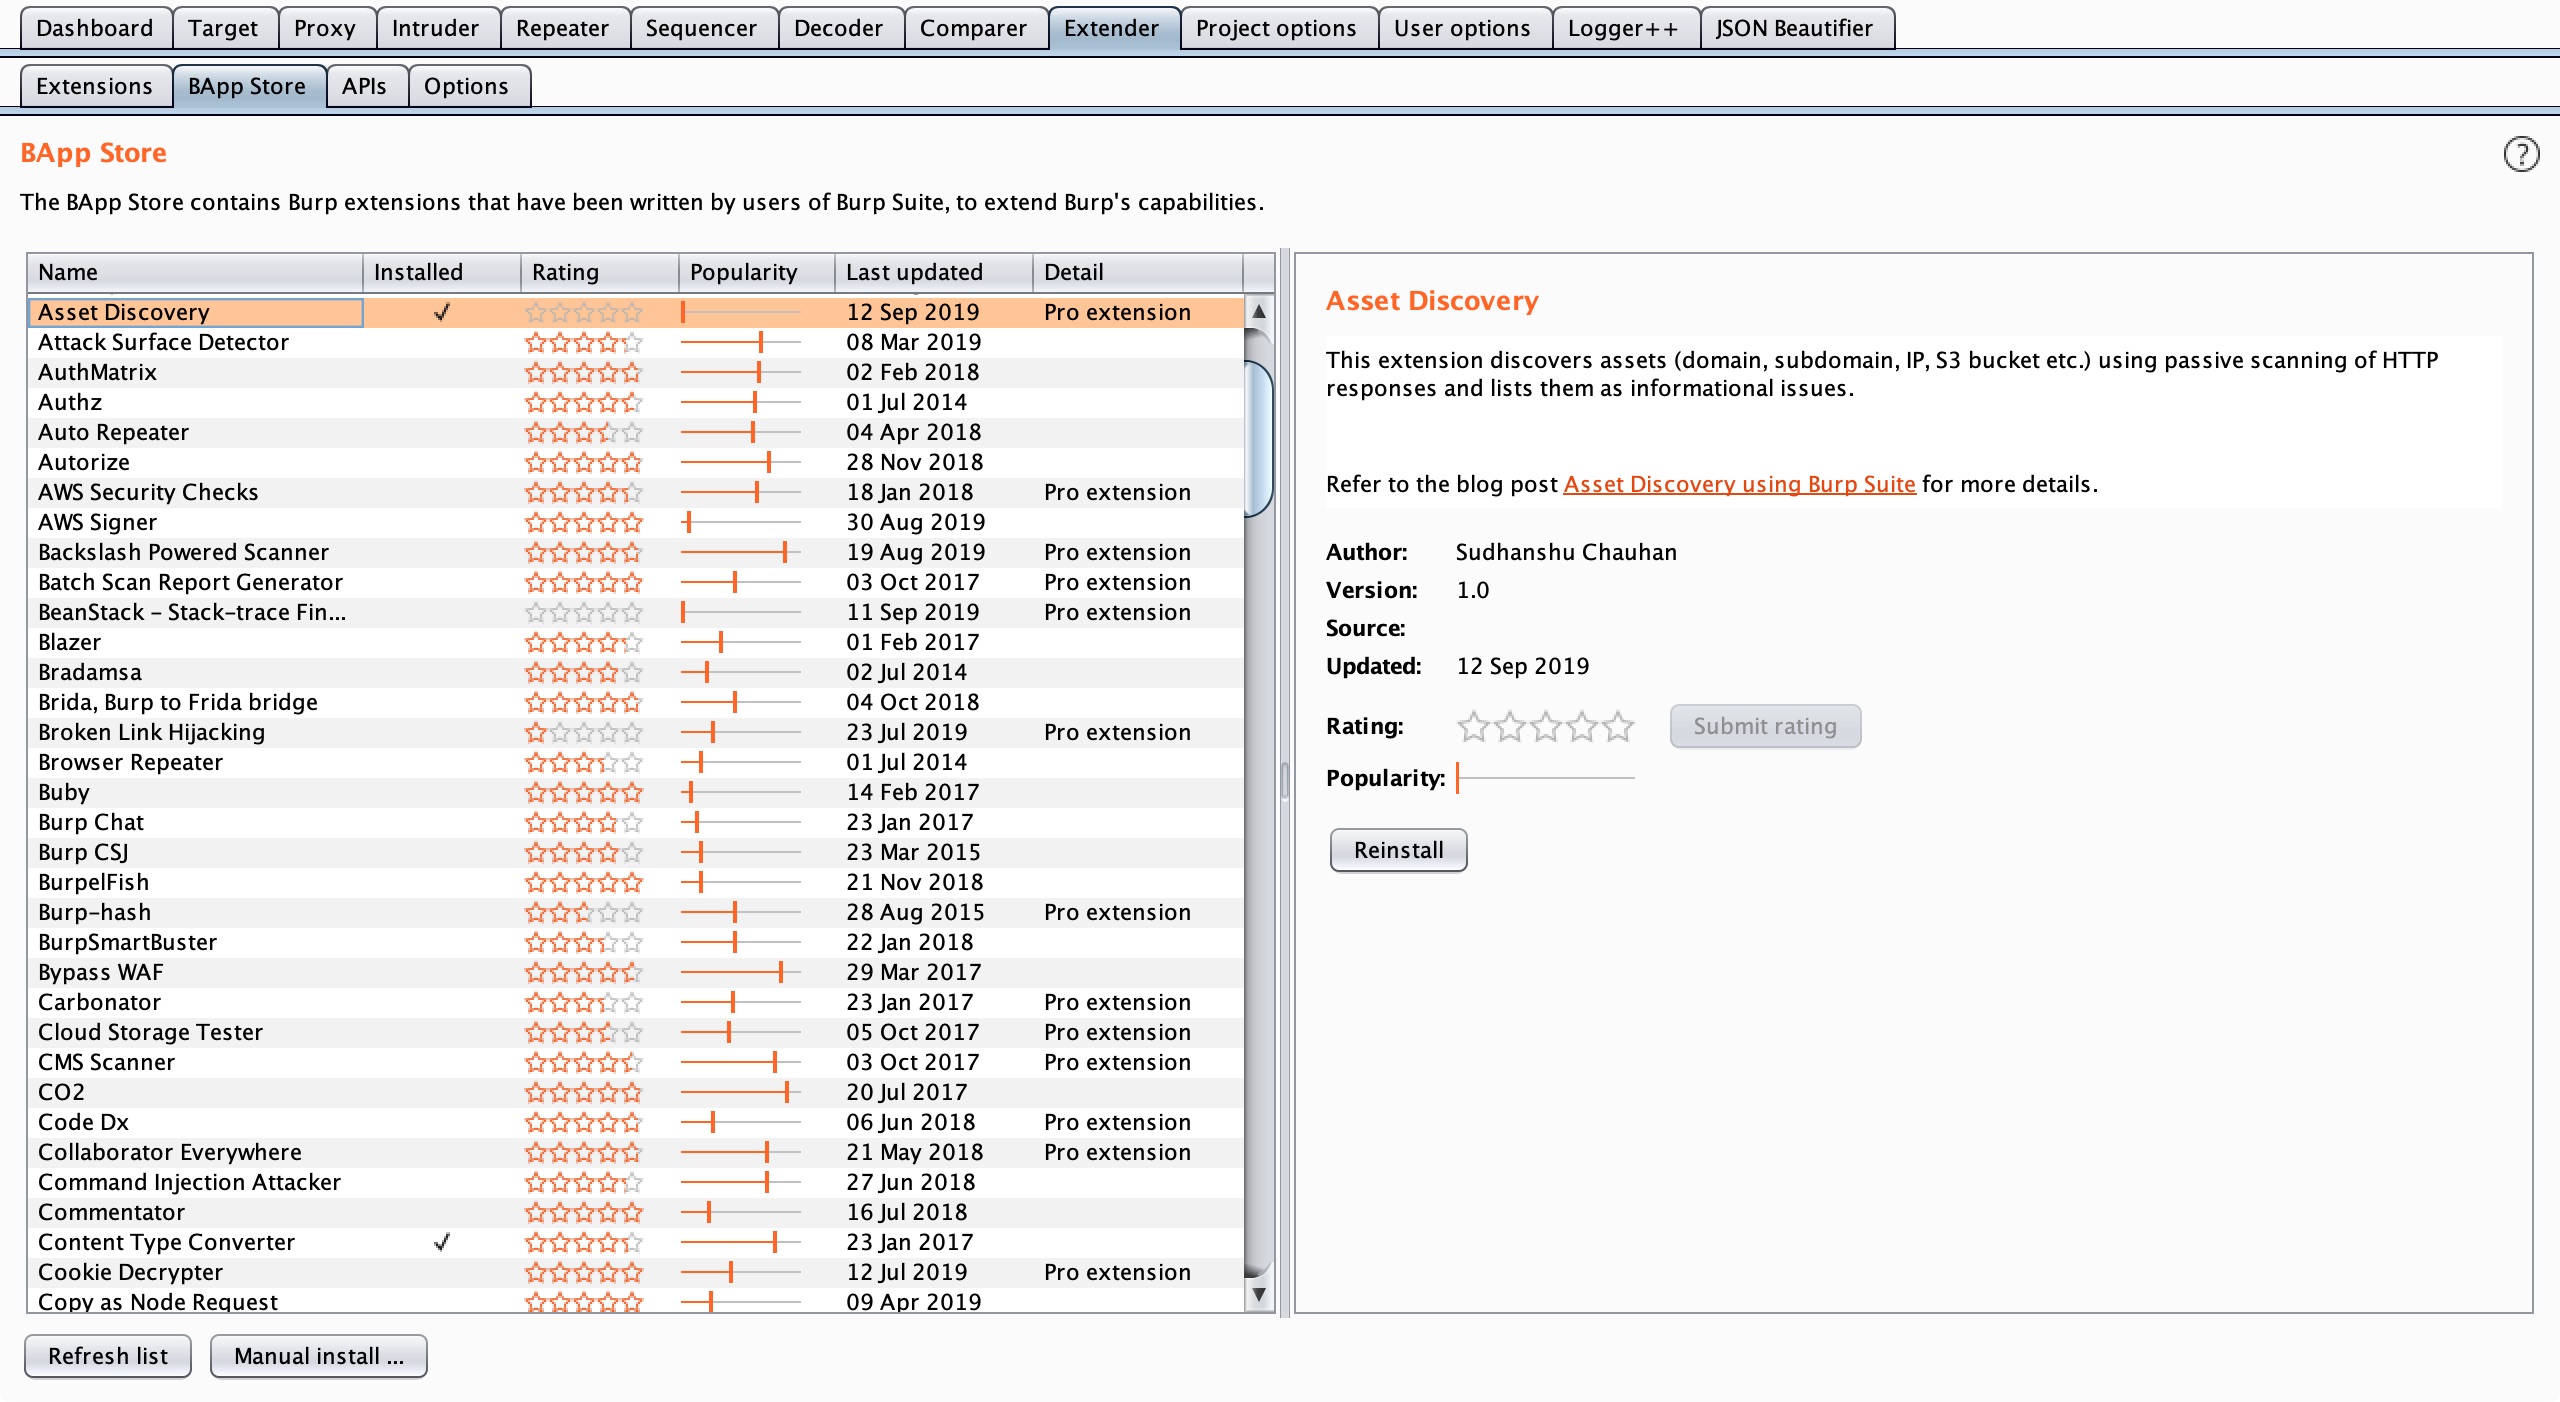 redhuntlabs/burpsuite-asset_discover
HTTP प्रतिक्रिया से संपत्तियों की खोज करने के लिए Burp Suite एक्सटेंशन
 hueristiq/xurlfind3r
निष्क्रिय URL खोज उपकरण जो कमांड-लाइन के माध्यम से कई सार्वजनिक स्रोतों से डोमेन से जुड़े URL एकत्र करता है, और स्वचालित रिकॉनिसेंस वर्कफ़्लो के लिए…
 0x1ca3/adbnet
एक उपकरण जो आपको दुनिया भर में कमजोर एंड्रॉइड उपकरणों की खोज करने और उनका शोषण करने की अनुमति देता है।
 jimywork/djangohunter
गलत तरीके से कॉन्फ़िगर किए गए Django अनुप्रयोगों की पहचान करने में मदद करने के लिए डिज़ाइन किया गया उपकरण जो संवेदनशील जानकारी को उजागर कर रहे हैं।
 watchdogsecurity/porch-pirate
Porch Pirate सबसे व्यापक Postman recon / OSINT क्लाइंट और फ्रेमवर्क है जो वर्कस्पेस, कलेक्शंस, रिक्वेस्ट, उपयोगकर्ताओं और टीमों में किए गए API…
 0ca/boxpwnr
A modular framework for benchmarking LLMs and agentic strategies on security challenges across HackTheBox, TryHackMe, PortSwigger Labs, Cybench,…
 seajaysec/cypheroth
स्वचालित, विस्तारणीय उपकरण सेट जो Bloodhound के Neo4j बैकएंड पर साइफर क्वेरी चलाता है और आउटपुट को स्प्रेडशीट में सहेजता है।
 anmolksachan/thetimemachine
रेकॉन, बग बाउंटी, OSINT, संवेदनशील एंडपॉइंट्स और वगैरह के लिए WaybackUrls को हथियार बनाना
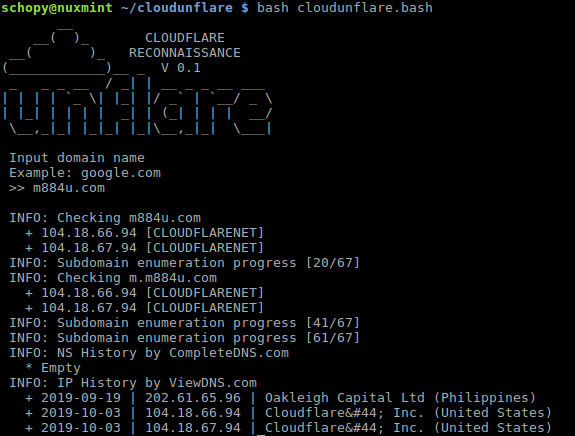 greycatz/cloudunflare
Reconnaissance Real IP address Cloudflare Bypass के लिए
 alechilczenko/kimi
माइक्रोसर्विस दृष्टिकोण पर निर्मित, तेज, इंटरनेट-स्तरीय संपत्ति अनुक्रमण के लिए मल्टी-थ्रेडिंग का उपयोग करने वाला अटैक सरफेस डिस्कवरी टूल।
 gl4ssesbo1/nebula
नेबुला एक क्लाउड C2 फ्रेमवर्क है, जो फिलहाल AWS पर रिकॉनिसेंस, एन्युमरेशन, एक्सप्लॉइटेशन और पोस्ट-एक्सप्लॉइटेशन की सुविधा प्रदान करता है, लेकिन अन्य…