#1
लक्ष्यों के बारे में जानकारी इकट्ठा करने और हमले के सतहों की पहचान करने के उपकरण।
Kitploit अनुशंसित
 trustedsec/ridenum
Rid_enum एक null session RID cycle attack है जिसका उपयोग domain controllers को brute force करने के लिए किया जाता है।
 vida-nyu/ache
केंद्रित वेब क्रॉलर जो डोमेन-विशिष्ट या पैटर्न-मिलान करने वाले वेब पेजों को कुशलतापूर्वक एकत्र करने के लिए पेज क्लासिफायर और लिंक प्राथमिकता का उपयोग…
 ruped24/killchain
हमलों के 'kill chain' चरणों को निष्पादित करने के लिए एक एकीकृत कंसोल।
 tvdstaaij/telegram-history-dump
इंक्रीमेंटल सपोर्ट के साथ टेलीग्राम चैट लॉग का बैकअप लें, एकाधिक आउटपुट फॉर्मेट (JSON, HTML, प्लेनटेक्स्ट), और telegram-cli रिमोट कंट्रोल के माध्यम…
 360netlab/dga
PDNS और सैंडबॉक्स से संदिग्ध DGA।
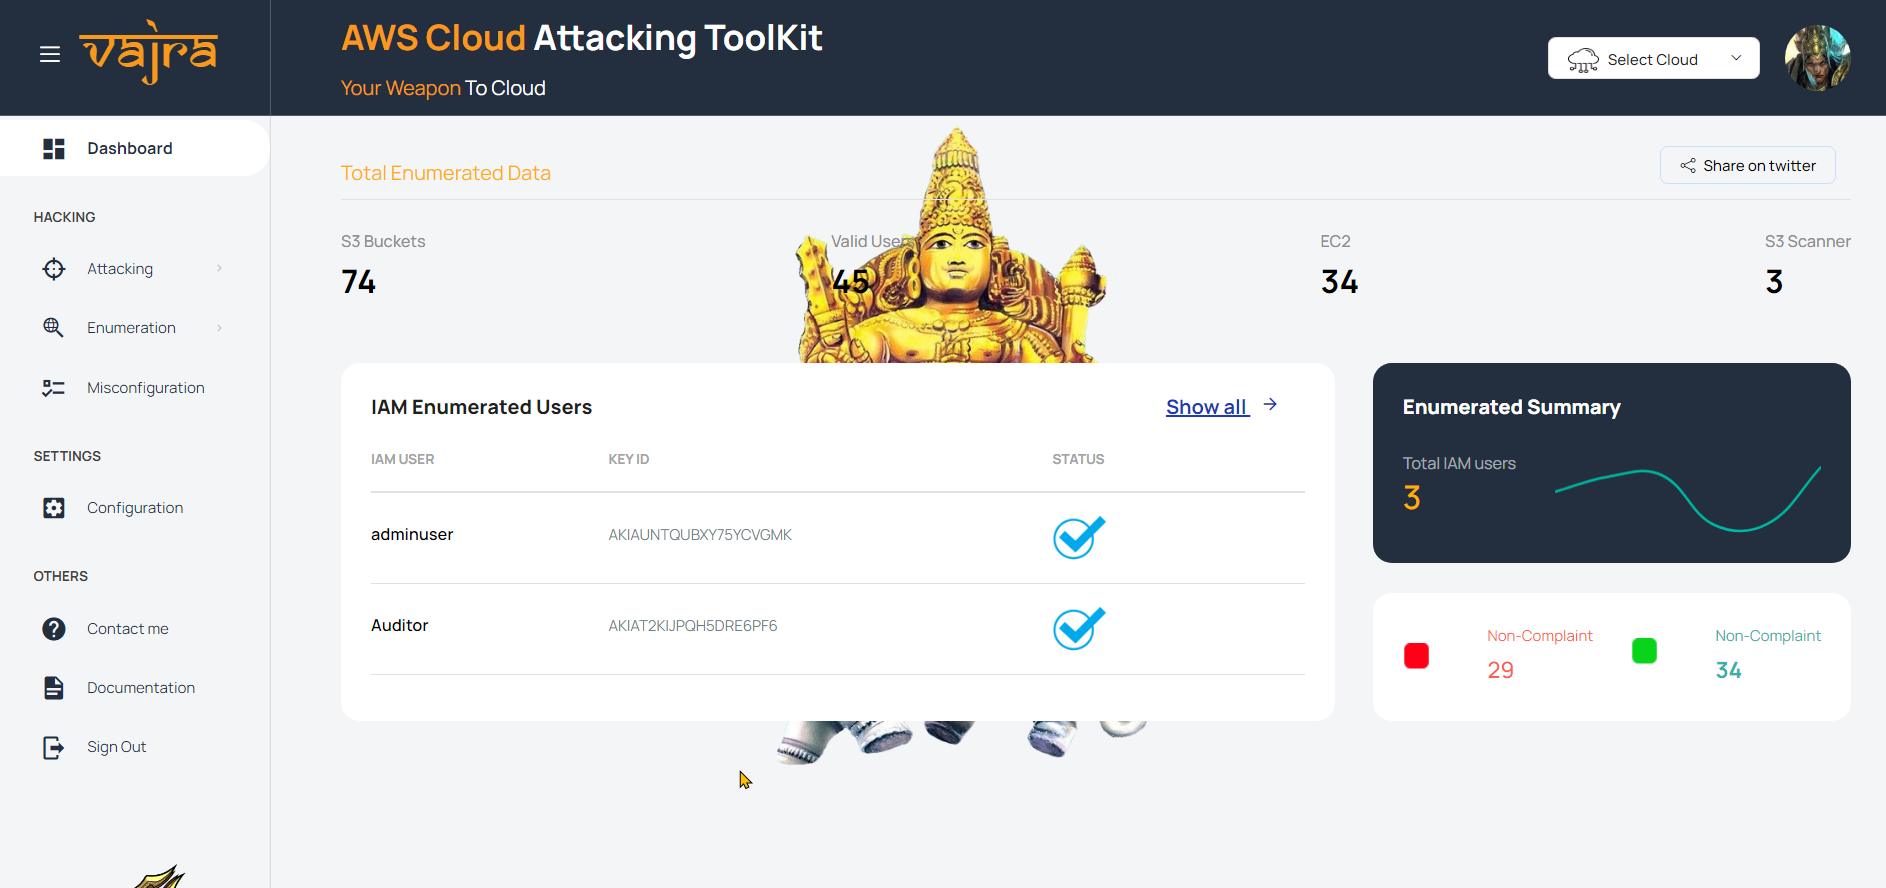 trouble-1/vajra
वज्र एक UI-आधारित उपकरण है जिसमें लक्ष्य के Azure और AWS वातावरण में हमला करने और गणना करने के लिए कई तकनीकें हैं। इसमें बेहतर उपयोगकर्ता अनुभव के…
 mhmdiaa/second-order
वेब अनुप्रयोगों को क्रॉल करके दूसरे स्तर के सबडोमेन टेकओवर कमजोरियों का पता लगाता है, URL एकत्र करके और गैर-200 प्रतिक्रियाओं के लिए कॉन्फ़िगरेबल…
 proxymanapp/tcpviewer
The best-in-class macOS app to See every packet clearly on your Mac. Alternative to Wireshark
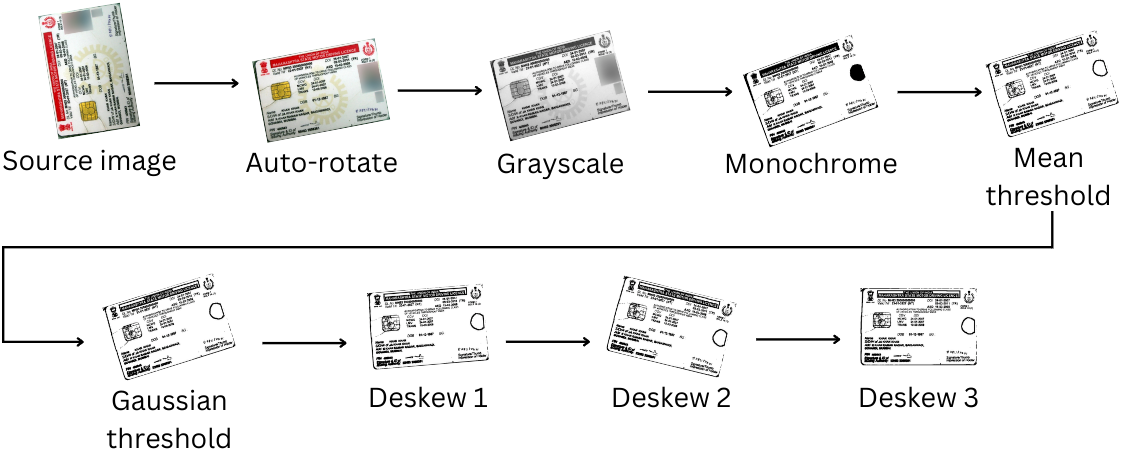 redhuntlabs/octopii
एक AI-संचालित व्यक्तिगत पहचान योग्य जानकारी (PII) स्कैनर।
 isona/dirble
तेज़ निर्देशिका स्कैनिंग और स्क्रैपिंग उपकरण
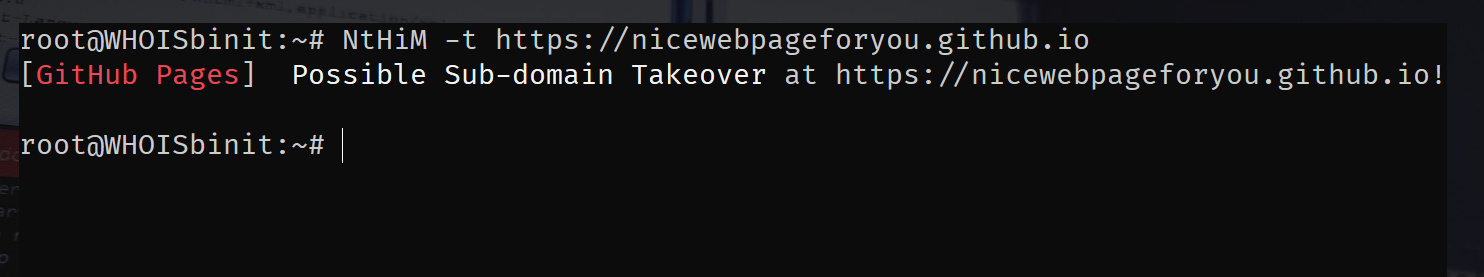 thebinitghimire/nthim
अब, होस्ट मेरा है! - Super Fast Sub-domain Takeover Detection!
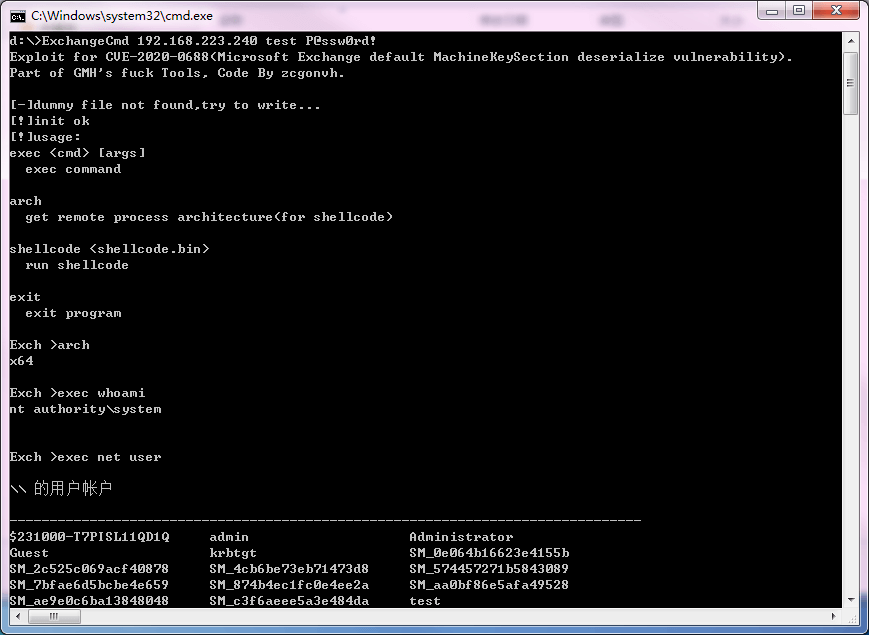 zcgonvh/cve-2020-0688
CVE-2020-0688 के लिए शोषण और पहचान उपकरण
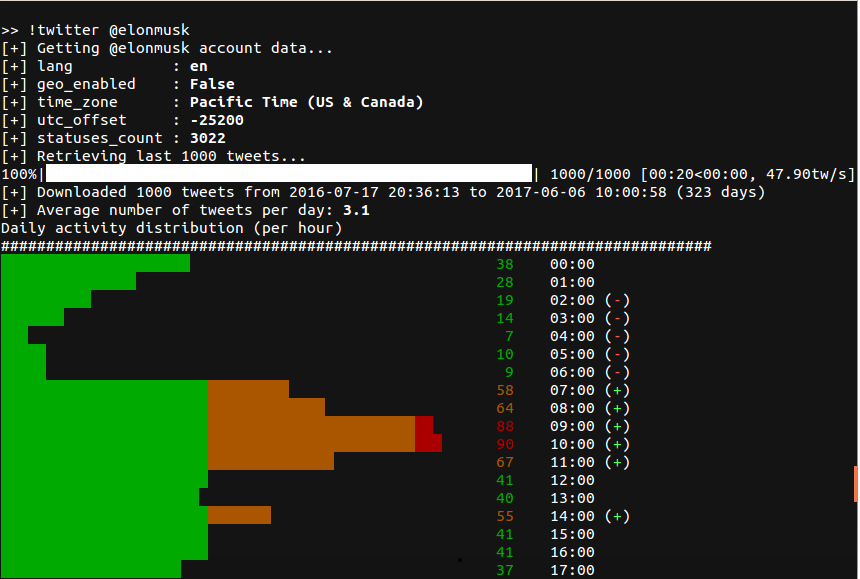 omergunal/hackerbot
हैकर सहायक के साथ चैट करें
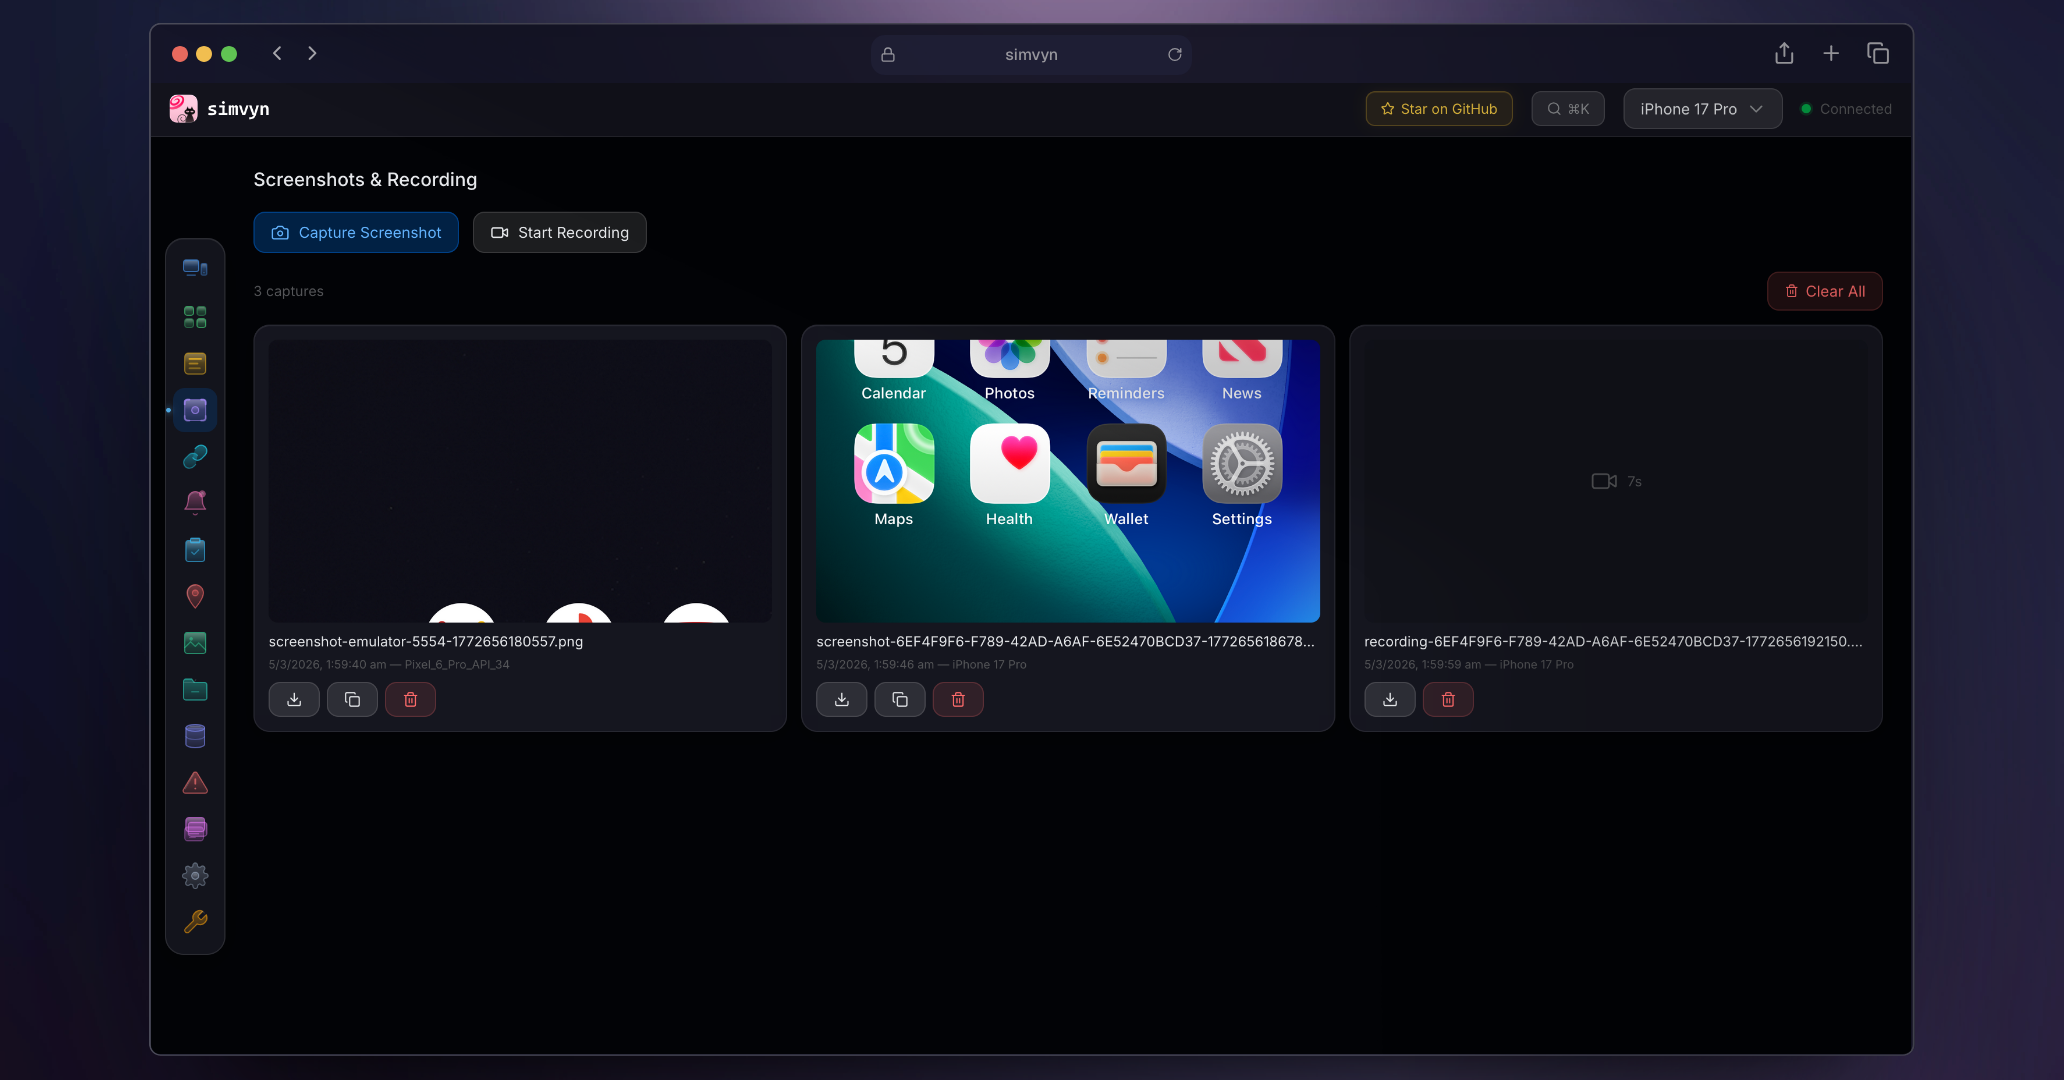 pranshuchittora/simvyn
Universal mobile devtool for Agents & Humans - control iOS Simulators, Android Emulators, and real devices from a single dashboard and CLI
 mordavid/donpwner
उन्नत डोमेन कंट्रोलर हमला और क्रेडेंशियल विश्लेषण उपकरण जो DonPAPI डेटाबेस का लाभ उठाता है
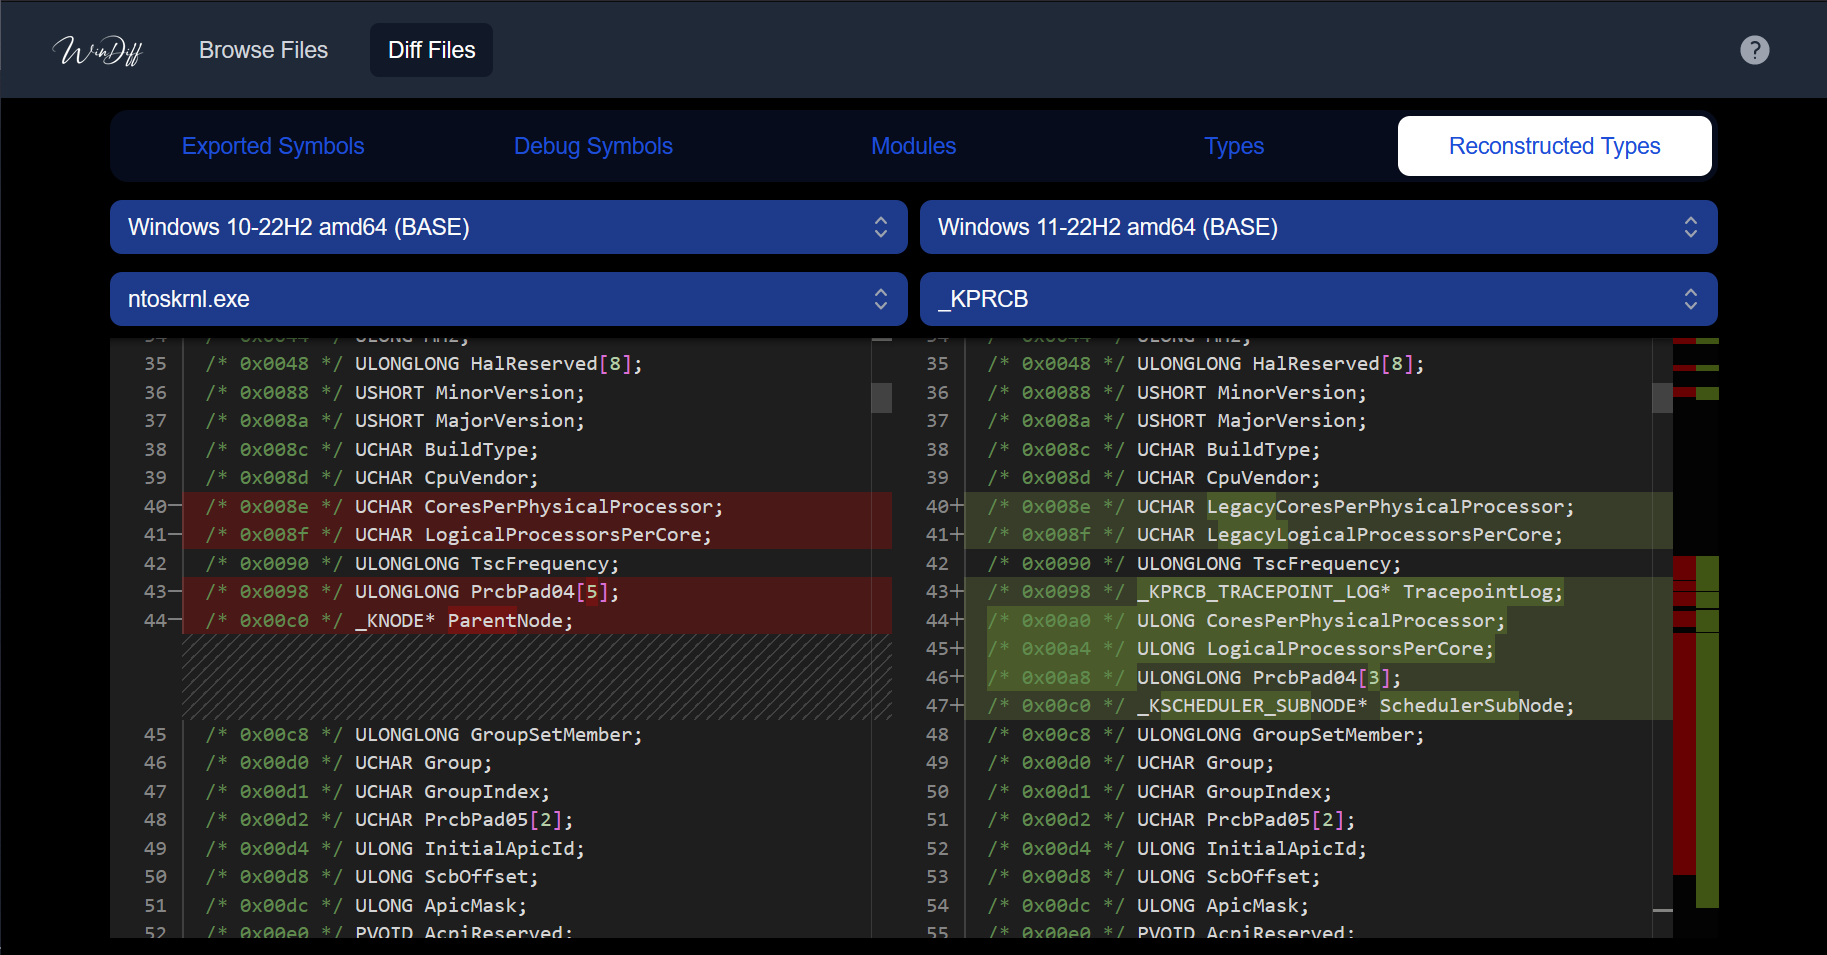 ergrelet/windiff
एक उपकरण जो Microsoft Windows बाइनरीज़ के सिंबल, प्रकार और syscall जानकारी की तुलना ऑपरेटिंग सिस्टम के विभिन्न संस्करणों में Web UI और/या LLMs का…
 rajeshmajumdar/ploitkit
The Hacker's ToolBox