#1
लक्ष्यों के बारे में जानकारी इकट्ठा करने और हमले के सतहों की पहचान करने के उपकरण।
Kitploit अनुशंसित

 0xsha/cloudbrute
लक्ष्य के क्लाउड इंफ्रास्ट्रक्चर, फ़ाइलों और ऐप्स को प्रमुख प्रदाताओं (AWS, Azure, GCP) में अनधिकृत एनुमरेशन, समवर्ती स्कैनिंग और प्रॉक्सी समर्थन के…
 laluka/bypass-url-parser
40X संरक्षित पृष्ठों के विरुद्ध सैकड़ों URL बायपास तकनीकों का परीक्षण करता है, जिसमें रॉ कर्ल अनुरोध, मल्टी-मोड स्कैनिंग, हेडर स्पूफिंग और एक्सेस…
 tomnomnom/unfurl
stdin पर प्रदान किए गए URL के अंश निकालें
 nh-red-team/rusthound
Active Directory डेटा इन्जेस्टर BloodHound Legacy के लिए, Rust में लिखा गया। 🦀
 virustotal/vt-py
VirusTotal के लिए आधिकारिक Python 3 क्लाइंट लाइब्रेरी
 entysec/camover
कैमओवर एक कैमरा शोषण उपकरण है जो नेटवर्क कैमरा व्यवस्थापक पासवर्ड का खुलासा करने की अनुमति देता है।
 bitquark/shortscan
फास्ट IIS शॉर्ट फ़ाइलनाम एन्यूमरेशन टूल जो टिल्डे भेद्यता के माध्यम से छिपी फ़ाइलों और निर्देशिकाओं की पहचान करता है, स्वचालित पूर्ण फ़ाइलनाम…
 lsecqt/offensivecpp
इस रेपो में C/C++ स्निपेट्स शामिल हैं जो विशिष्ट आक्रामक परिदृश्यों में सहायक हो सकते हैं।
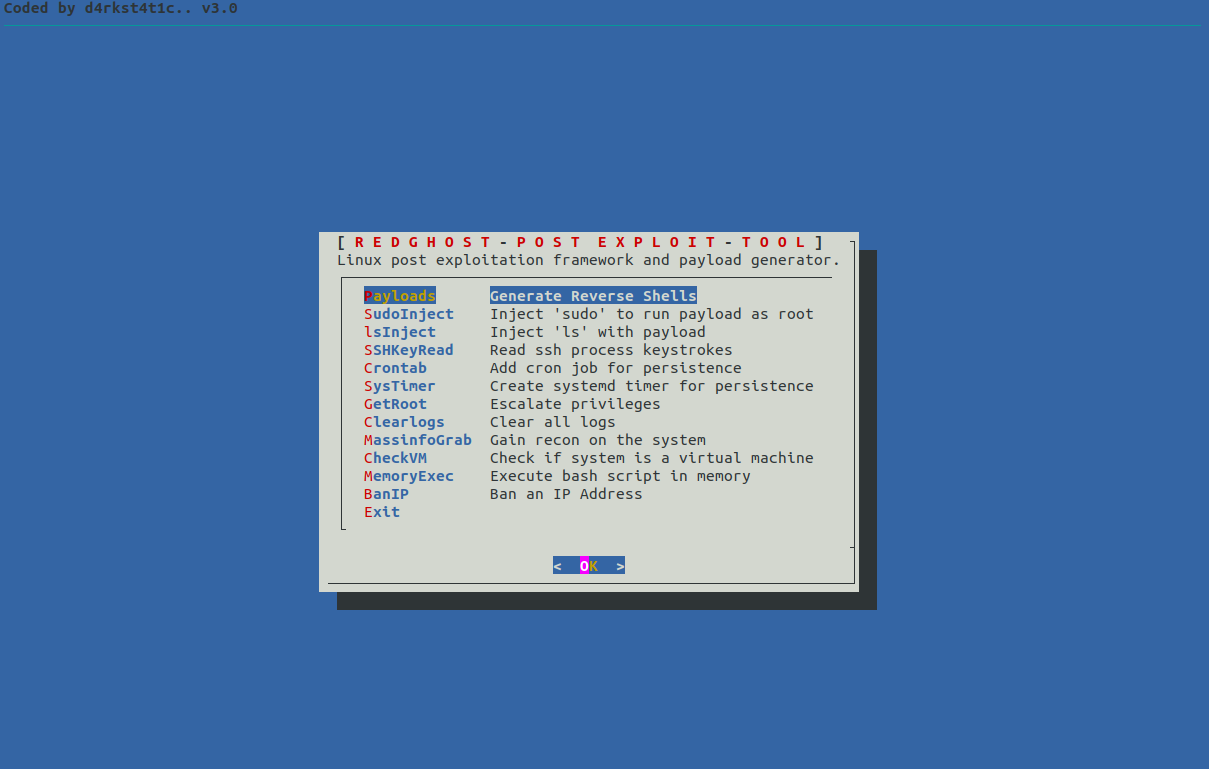 d4rk007/redghost
लिनक्स पोस्ट एक्सप्लॉइटेशन फ्रेमवर्क जो बैश में लिखा गया है, जिसे रेड टीमों को पर्सिस्टेंस, रिकॉनेसेंस, प्रिविलेज एस्केलेशन और कोई निशान न छोड़ने में…
 raikia/uhoh365
एक स्क्रिप्ट जो यह देख सकती है कि Office365 में कोई ईमेल पता मान्य है या नहीं (उपयोगकर्ता/ईमेल गणना)। यह कोई लॉगिन प्रयास नहीं करती, बिना किसी…
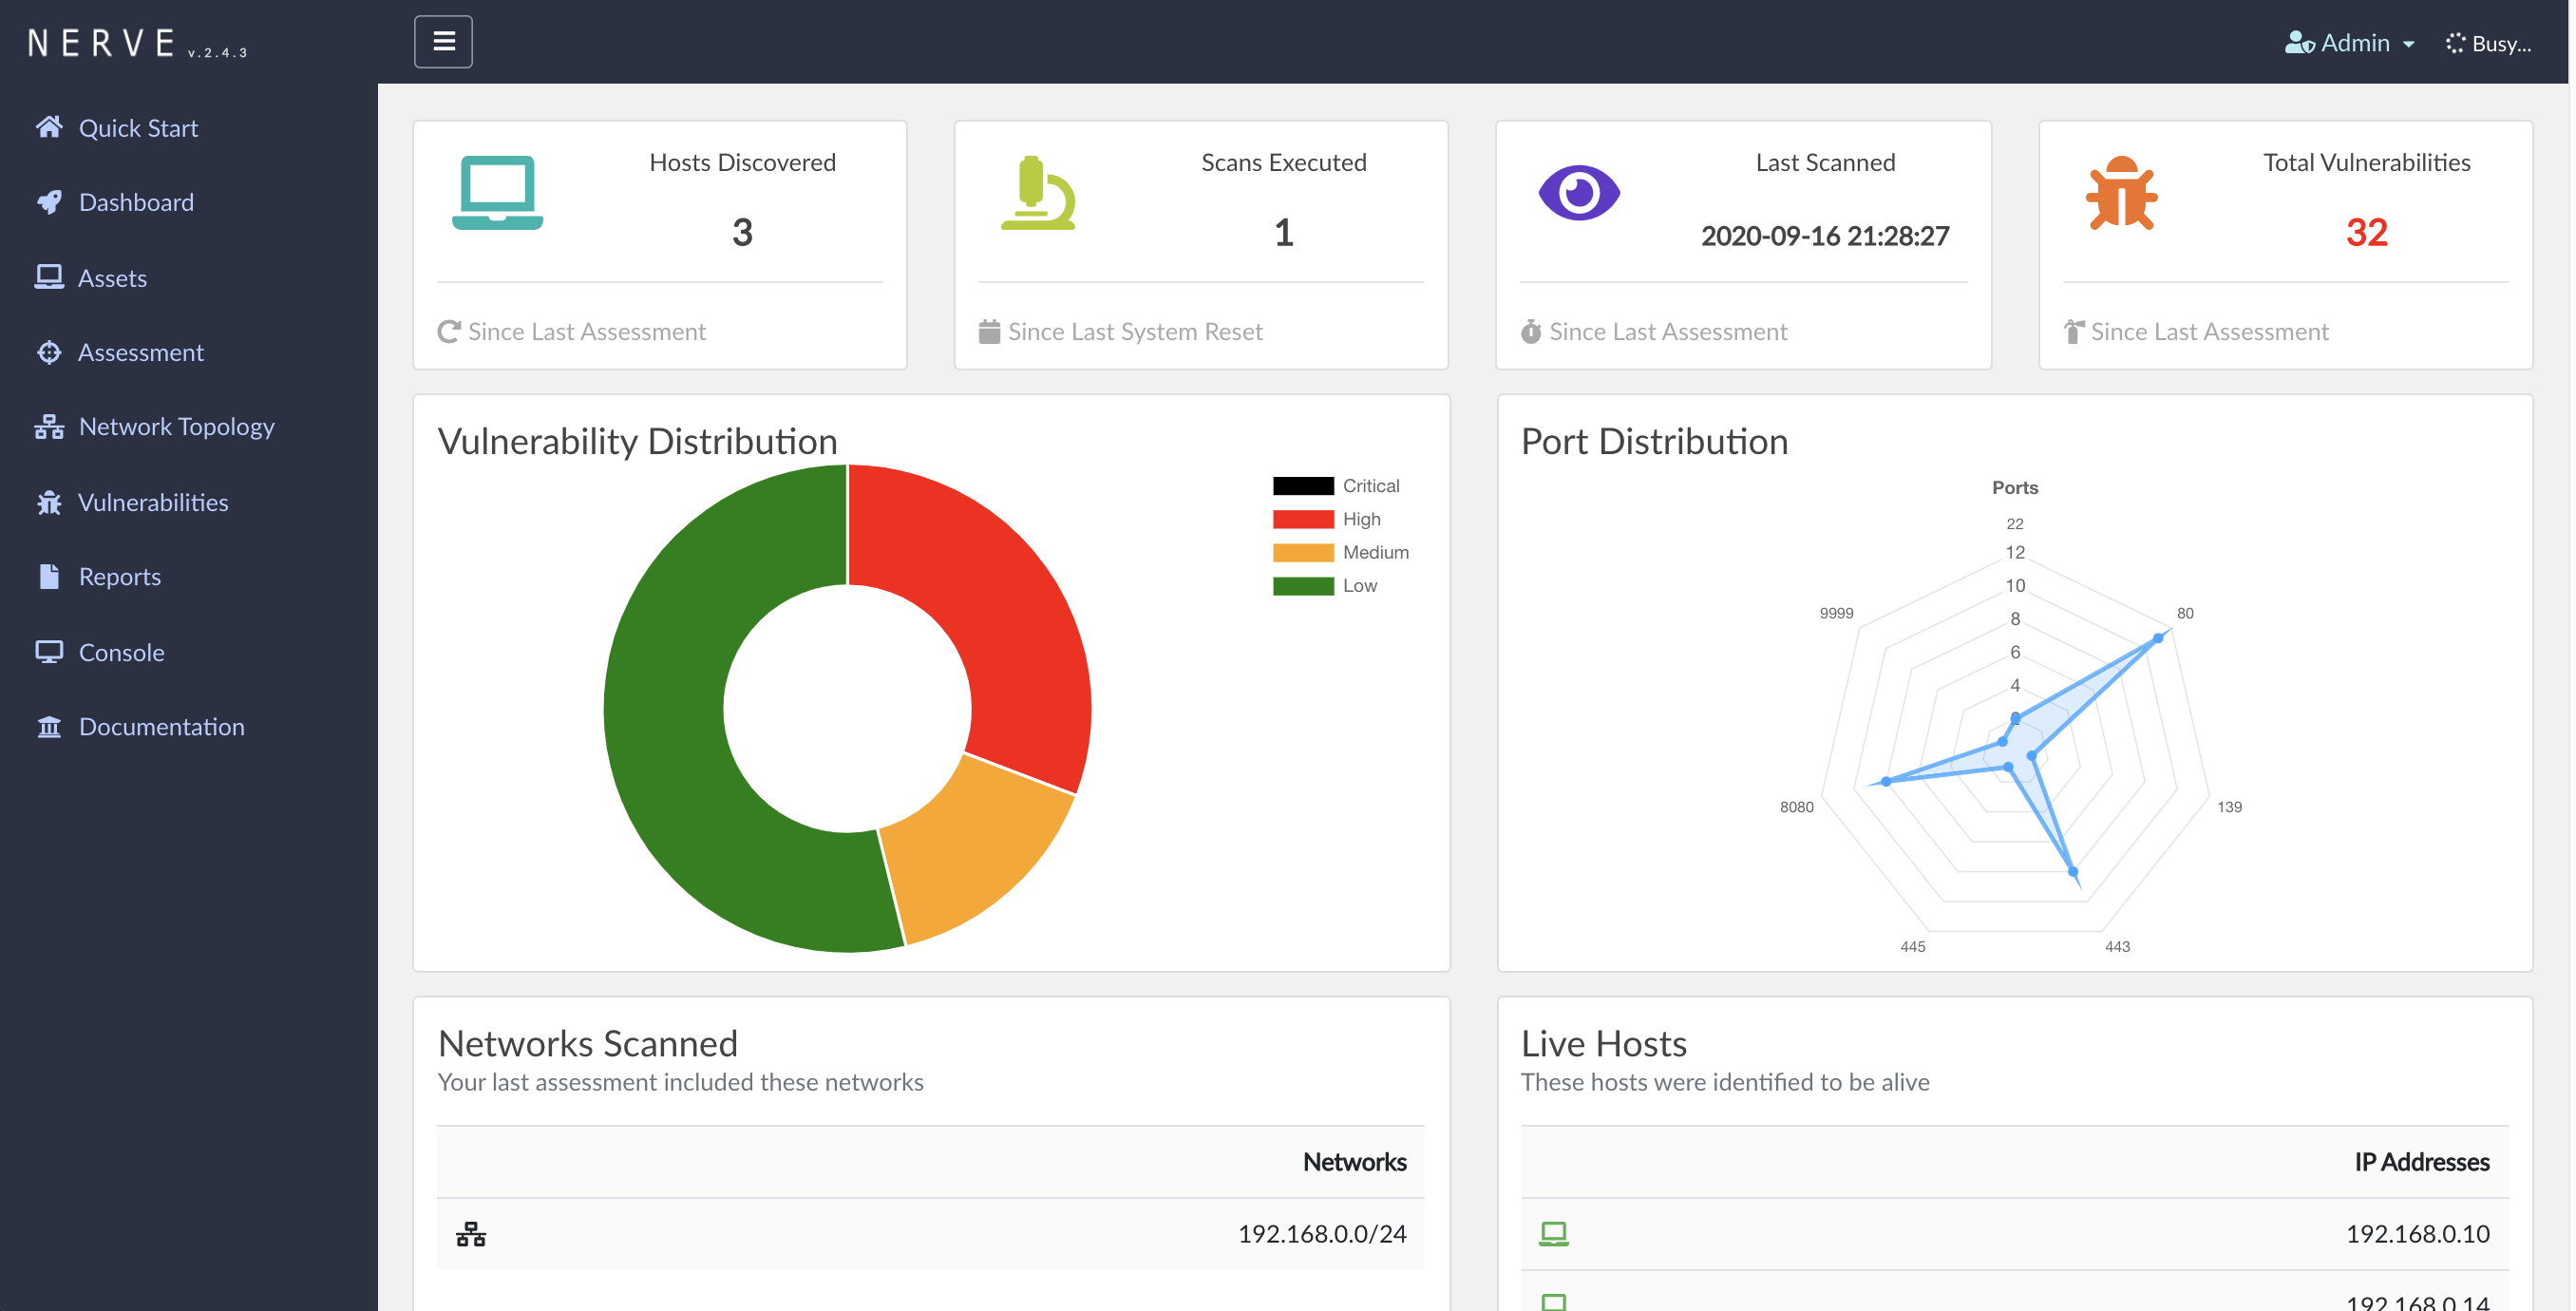 paytmlabs/nerve
NERVE निरंतर भेद्यता स्कैनर
 spaceraccoon/manuka
ब्लू टीमर्स के लिए एक मॉड्यूलर OSINT हनीपॉट
 h33tlit/secret-regex-list
गुप्त API कुंजियों और संवेदनशील जानकारी को स्क्रैप करने के लिए regex की सूची।
 trustedsec/cve-2019-19781
यह Citrix ADC (NetScaler) भेद्यता के लिए प्रकाशित एक उपकरण है। हम इसे केवल इसलिए प्रकट कर रहे हैं क्योंकि अन्य लोगों ने पहले एक्सप्लॉइट कोड प्रकाशित…
 kvasirsecurity/kvasir
Kvasir: पेनिट्रेशन टेस्ट डेटा प्रबंधन
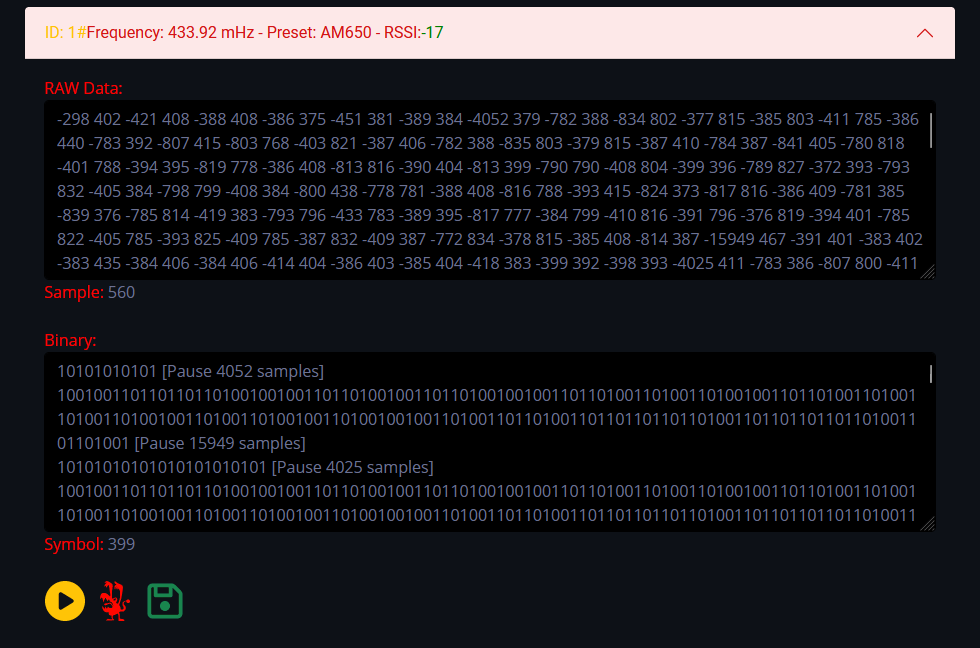 h-rat/evilcrowrf_custom_firmware_cc1101_flipperzero
यह फर्मवेयर EvilCrowRF डिफ़ॉल्ट फर्मवेयर का एक विकल्प है। मॉड्यूल: CC1101 - संगत Flipper Zero फ़ाइल।
 mazen160/firefox-security-toolkit
एक उपकरण जो फ़ायरफ़ॉक्स ब्राउज़रों को एक पैठ परीक्षण सूट में बदल देता है
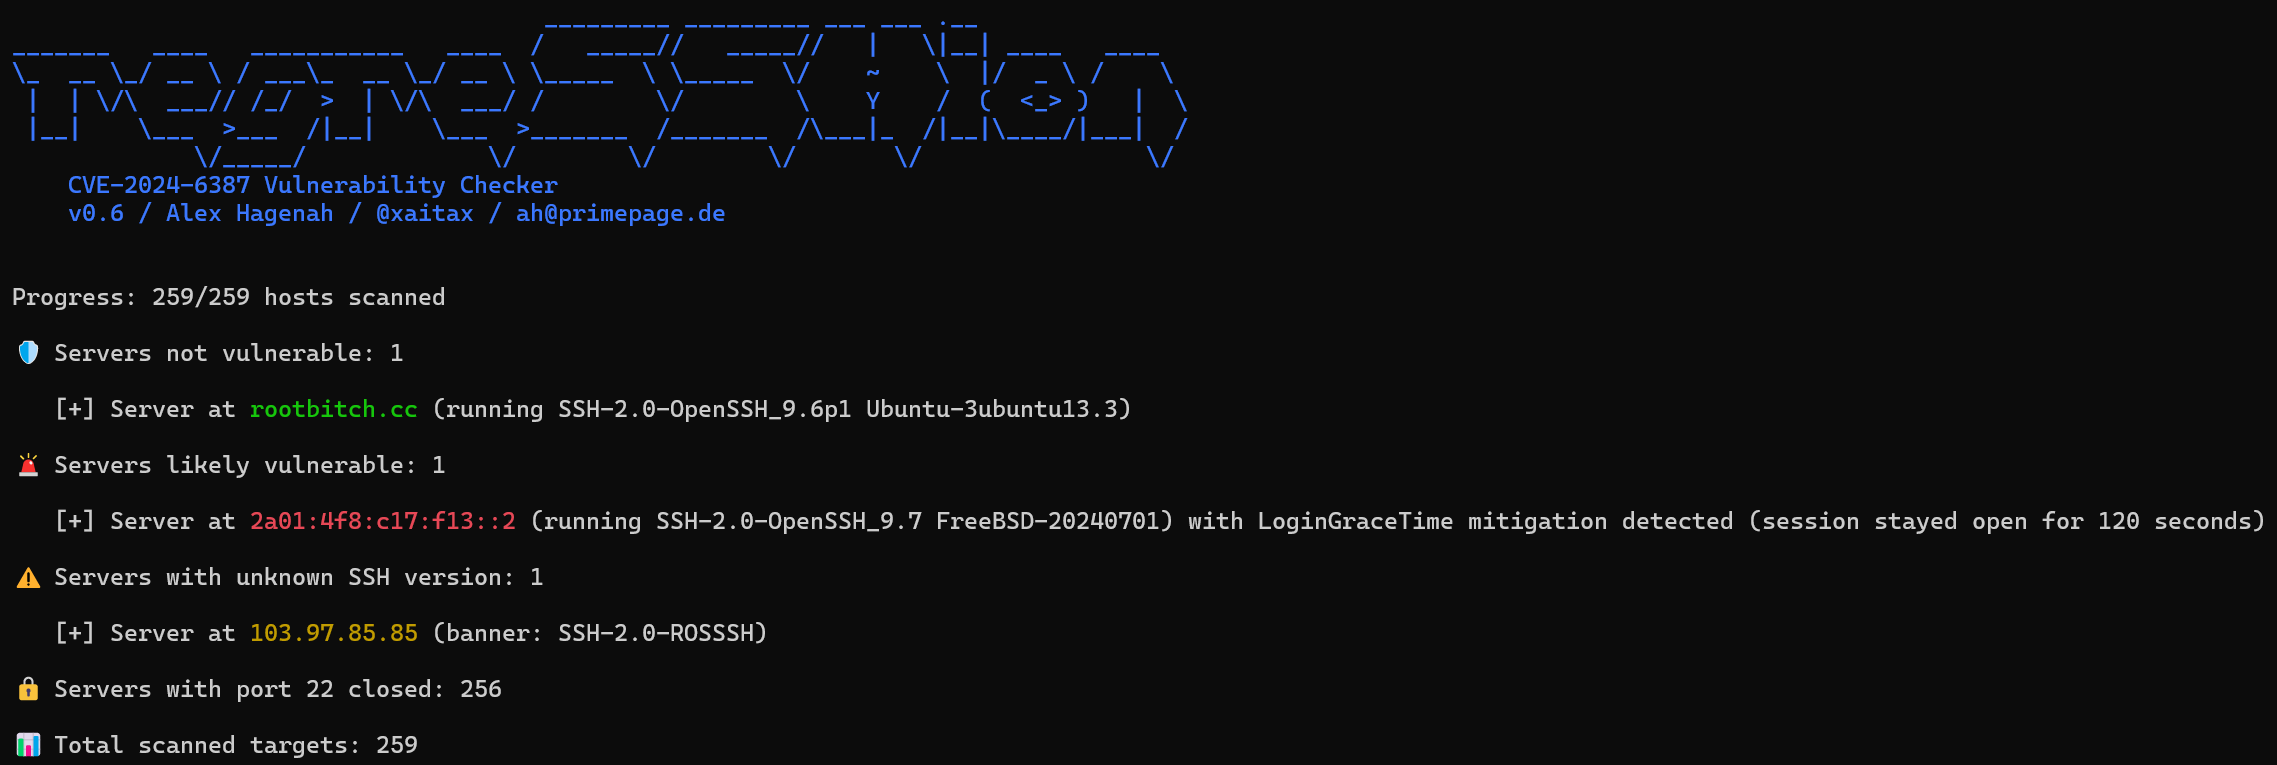 xaitax/cve-2024-6387_check
CVE-2024-6387_Check एक हल्का और कुशल उपकरण है, जिसे OpenSSH के असुरक्षित संस्करण चलाने वाले सर्वरों की पहचान करने के लिए डिज़ाइन किया गया है।