
 0xsha/cloudbrute
लक्ष्य के क्लाउड इंफ्रास्ट्रक्चर, फ़ाइलों और ऐप्स को प्रमुख प्रदाताओं (AWS, Azure, GCP) में अनधिकृत एनुमरेशन, समवर्ती स्कैनिंग और प्रॉक्सी समर्थन के साथ खोजें।

एक उपकरण जो शीर्ष क्लाउड प्रदाताओं (Amazon, Google, Microsoft, DigitalOcean, Alibaba, Vultr, Linode) पर किसी कंपनी (लक्ष्य) के बुनियादी ढांचे, फ़ाइलों और ऐप्स को खोजने के लिए है। परिणाम बग बाउंटी हंटर्स, रेड टीमर्स और पेनिट्रेशन टेस्टर्स के लिए समान रूप से उपयोगी है।
पूरा लेख यहाँ उपलब्ध है।
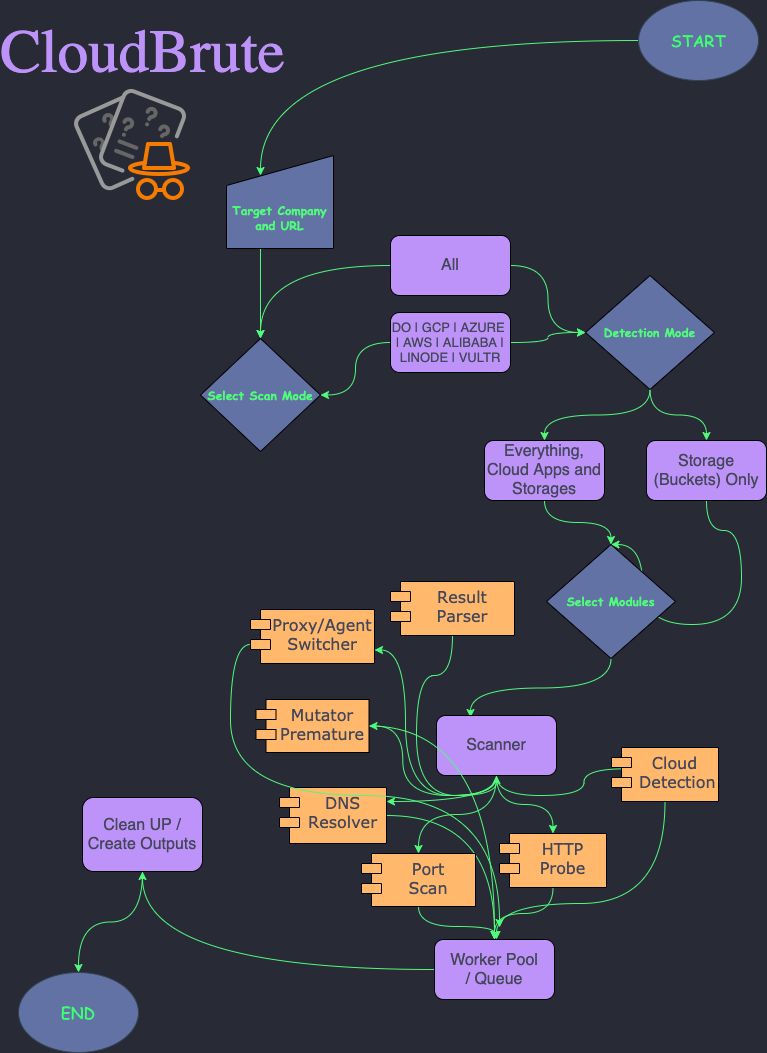
हम हमेशा कुछ ऐसा ऑटोमेट करने के बारे में सोचते हैं जिससे ब्लैक-बॉक्स सुरक्षा परीक्षण आसान हो जाए। हमने मल्टी-प्लेटफ़ॉर्म क्लाउड ब्रूट-फोर्स हंटर बनाने के इस विचार पर चर्चा की, मुख्यतः क्लाउड पर खुले बकेट, ऐप्स और डेटाबेस और संभवतः प्रॉक्सी सर्वर के पीछे के ऐप्स खोजने के लिए।
यहाँ उन पिछले दृष्टिकोणों पर समस्याओं की सूची दी गई है जिन्हें हमने ठीक करने का प्रयास किया:
Microsoft:
Amazon:
Google:
DigitalOcean:
Vultr:
Linode:
Alibaba:
1.0.0
बस अपने ऑपरेटिंग सिस्टम के लिए नवीनतम रिलीज़ डाउनलोड करें और उपयोग का पालन करें।
इस उपकरण का सर्वोत्तम उपयोग करने के लिए, आपको यह समझना होगा कि इसे सही तरीके से कैसे कॉन्फ़िगर किया जाए। जब आप अपना डाउनलोड किया गया संस्करण खोलते हैं, तो उसमें एक config फ़ोल्डर होता है, और उसमें एक config.YAML फ़ाइल होती है।
यह इस प्रकार दिखता है:
providers: ["amazon","alibaba","amazon","microsoft","digitalocean","linode","vultr","google"] # supported providers
environments: [ "test", "dev", "prod", "stage" , "staging" , "bak" ] # used for mutations
proxytype: "http"  # socks5 / http
ipinfo: ""      # IPINFO.io API KEY
IPINFO API के लिए, आप IPINFO पर पंजीकरण करके मुफ्त कुंजी प्राप्त कर सकते हैं। environments का उपयोग URL जनरेट करने के लिए किया जाता है, जैसे test-keyword.target.region और test.keyword.target.region आदि।
हमने कुछ शब्द सूची तैयार प्रदान की है, लेकिन उपकरण को निष्पादित करने से पहले अपनी शब्द सूचियों को अनुकूलित और छोटा करना बेहतर है (आपके रिकॉन के आधार पर)।
अपनी API कुंजी सेट करने के बाद, आप CloudBrute का उपयोग करने के लिए तैयार हैं।
 ██████╗██╗      ██████╗ ██╗   ██╗██████╗ ██████╗ ██████╗ ██╗   ██╗████████╗███████╗
██╔════╝██║     ██╔═══██╗██║   ██║██╔══██╗██╔══██╗██╔══██╗██║   ██║╚══██╔══╝██╔════╝
██║     ██║     ██║   ██║██║   ██║██║  ██║██████╔╝██████╔╝██║   ██║   ██║   █████╗
██║     ██║     ██║   ██║██║   ██║██║  ██║██╔══██╗██╔══██╗██║   ██║   ██║   ██╔══╝
╚██████╗███████╗╚██████╔╝╚██████╔╝██████╔╝██████╔╝██║  ██║╚██████╔╝   ██║   ███████╗
 ╚═════╝╚══════╝ ╚═════╝  ╚═════╝ ╚═════╝ ╚═════╝ ╚═╝  ╚═╝ ╚═════╝    ╚═╝   ╚══════╝
                                                V 1.0.7
usage: CloudBrute [-h|--help] -d|--domain "<value>" -k|--keyword "<value>"
                  -w|--wordlist "<value>" [-c|--cloud "<value>"] [-t|--threads
                  <integer>] [-T|--timeout <integer>] [-p|--proxy "<value>"]
                  [-a|--randomagent "<value>"] [-D|--debug] [-q|--quite]
                  [-m|--mode "<value>"] [-o|--output "<value>"]
                  [-C|--configFolder "<value>"]

                  Awesome Cloud Enumerator

Arguments:

  -h  --help          Print help information
  -d  --domain        domain
  -k  --keyword       keyword used to generator urls
  -w  --wordlist      path to wordlist
  -c  --cloud         force a search, check config.yaml providers list
  -t  --threads       number of threads. Default: 80
  -T  --timeout       timeout per request in seconds. Default: 10
  -p  --proxy         use proxy list
  -a  --randomagent   user agent randomization
  -D  --debug         show debug logs. Default: false
  -q  --quite         suppress all output. Default: false
  -m  --mode          storage or app. Default: storage
  -o  --output        Output file. Default: out.txt
  -C  --configFolder  Config path. Default: config
उदाहरण के लिए:
CloudBrute -d target.com -k target -m storage -t 80 -T 10 -w "./data/storage_small.txt"
कृपया ध्यान दें कि -k कीवर्ड का उपयोग URL जनरेट करने के लिए किया जाता है, इसलिए यदि आप चाहते हैं कि डोमेन म्यूटेशन का हिस्सा हो, तो आप इसे डोमेन (-d) और कीवर्ड (-k) दोनों तर्कों के लिए उपयोग करें।
यदि कोई क्लाउड प्रदाता पता नहीं चला है या आप किसी विशिष्ट प्रदाता पर खोज करने के लिए मजबूर करना चाहते हैं, तो आप -c विकल्प का उपयोग कर सकते हैं।
CloudBrute -d target.com -k keyword -m storage -t 80 -T 10 -w -c amazon -o target_output.txt

उपयोग अनुभाग पढ़ें।
सुनिश्चित करें कि आपने उपयोग को सही ढंग से पढ़ा है, और यदि आपको लगता है कि आपको कोई बग मिला है, तो एक इश्यू खोलें।
ऐसा इसलिए है क्योंकि आप सार्वजनिक प्रॉक्सी का उपयोग कर रहे हैं, निजी और उच्च गुणवत्ता वाले प्रॉक्सी का उपयोग करें। आप अपने चुने हुए प्रदाता के साथ अच्छे प्रॉक्सी को सत्यापित करने के लिए ProxyFor का उपयोग कर सकते हैं।
अपने रन के लिए सर्वोत्तम परिणाम प्राप्त करने के लिए -T (टाइमआउट) विकल्प बदलें।
यहाँ सूचीबद्ध प्रत्येक एकल रिपो से प्रेरित here ।






