#1
 moham3driahi/xattacker
X Attacker Tool ☣ वेबसाइट भेद्यता स्कैनर और ऑटो एक्सप्लॉइटर
 simsong/bulk_extractor
यह डेवलपमेंट ट्री है। प्रोडक्शन डाउनलोड यहाँ उपलब्ध हैं:
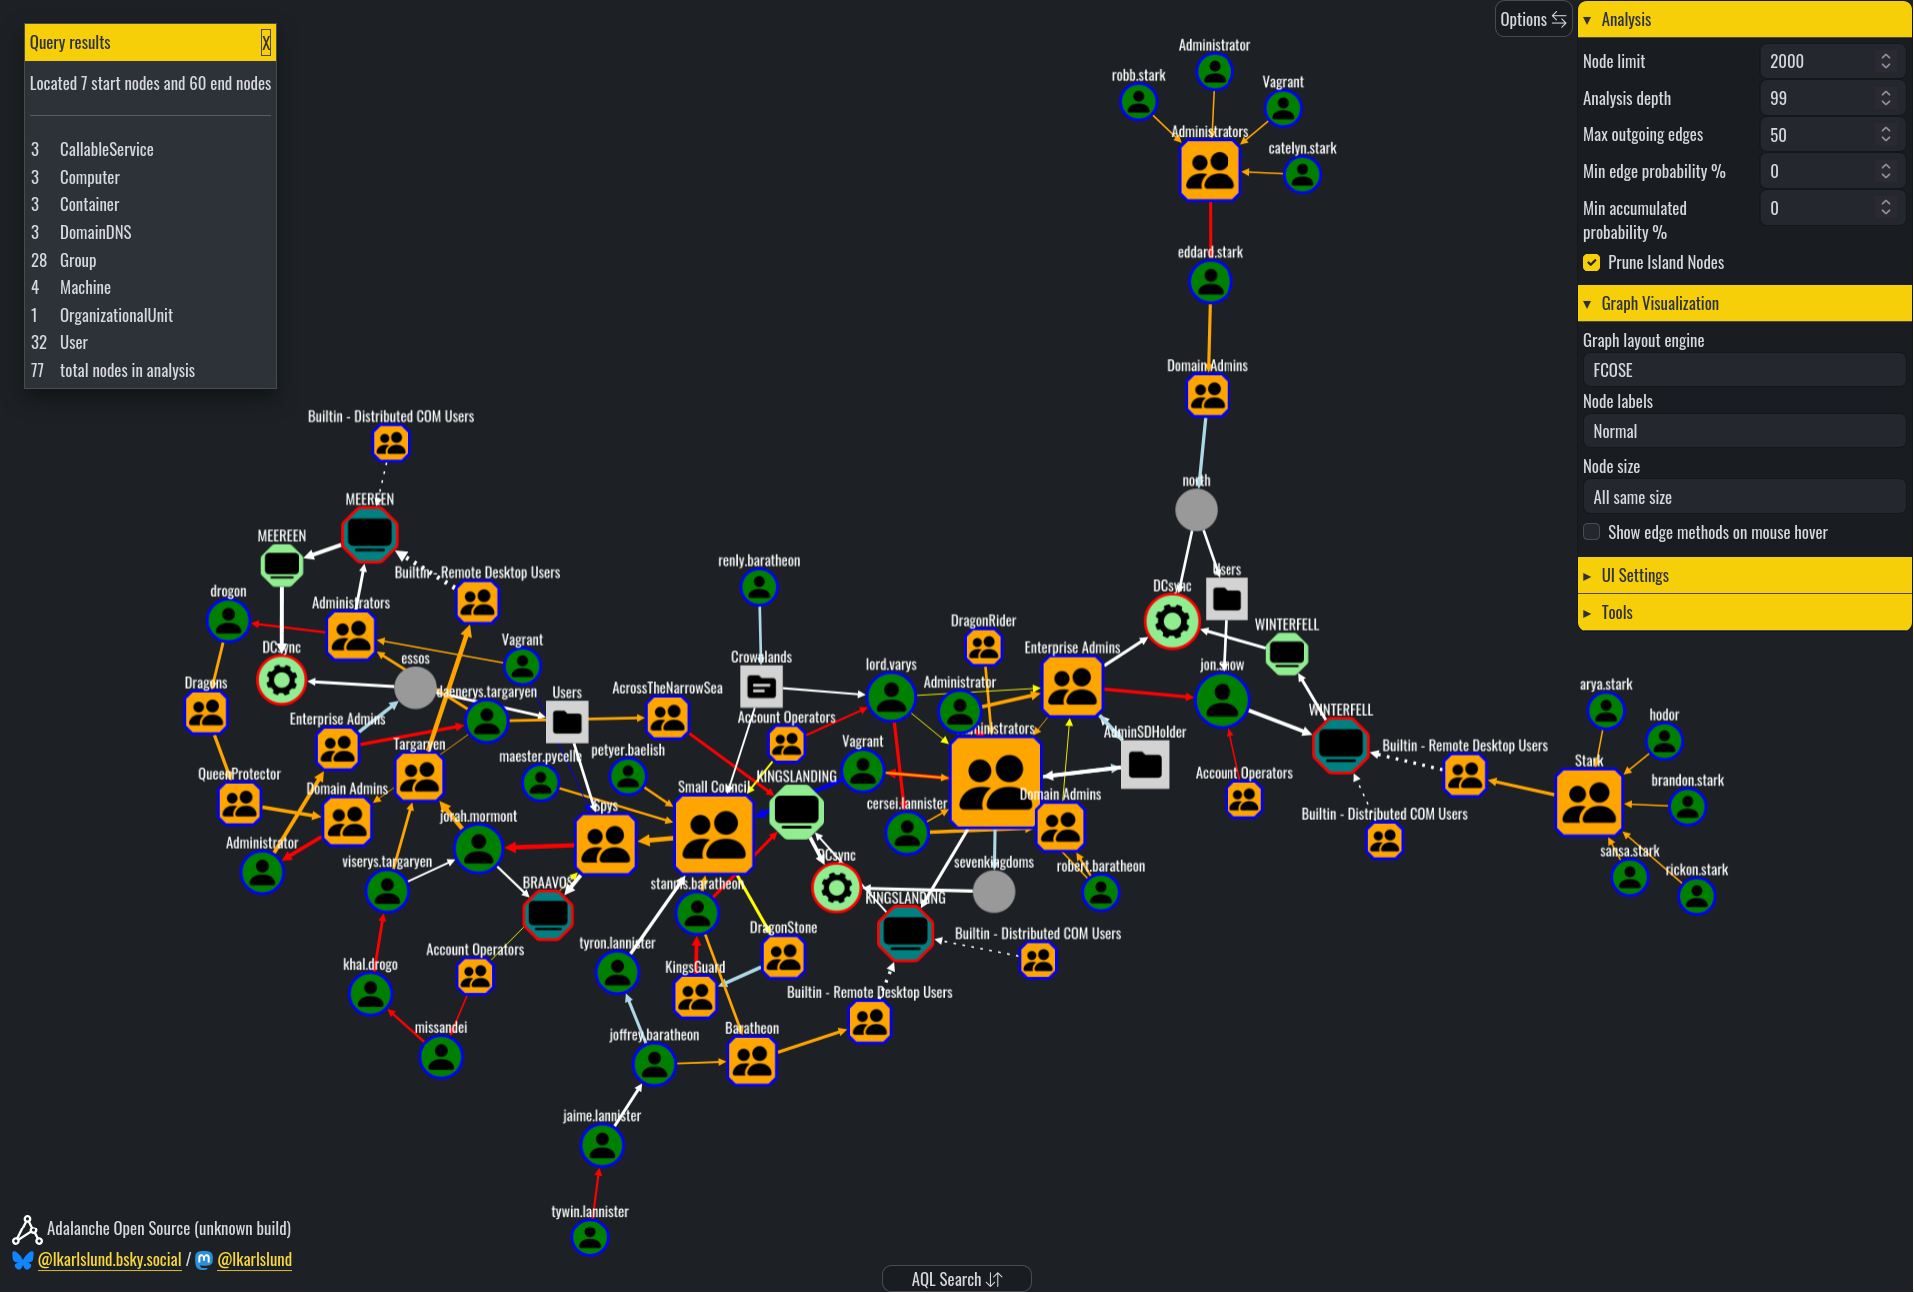 lkarlslund/adalanche
आक्रमण ग्राफ विज़ुअलाइज़र और एक्सप्लोरर (Active Directory) ... *वास्तव में* Domain Admin कौन है?
 0xsteph/pentest-ai
ओपन-सोर्स AI पेंटेस्टर जो हर निष्कर्ष को प्रमाणित करता है। मशीन ओरेकल प्रत्येक एक्सप्लॉइट को दोबारा चलाते हैं; सत्यापित बग एक प्रूफ कैप्सूल के साथ…
 thewhiteh4t/nexfil
उपयोगकर्ता नाम द्वारा प्रोफाइल खोजने का OSINT टूल
 jm33-m0/emp3r0r
Linux post-exploitation C2 framework with gossip mesh networking, memory-only operations, modular payloads, and OPSEC-focused transport for red team…
 threathuntingproject/threathunting
आपके IT वातावरण में विरोधियों का शिकार करने के बारे में एक सूचनात्मक रिपॉजिटरी।
 danmcinerney/net-creds
इंटरफ़ेस या pcap से संवेदनशील डेटा सूँघता है
 privacytests/privacytests
ब्राउज़र गोपनीयता परीक्षण को स्वचालित करता है और फ़िंगरप्रिंटिंग, ट्रैकिंग और डेटा-लीक वैक्टरों में मानव-पठनीय परिणाम प्रस्तुत करता है।
 dedsec1121fk/dedsec
शैक्षिक एंड्रॉइड (टर्मक्स) टूलकिट जो व्यावहारिक स्क्रिप्ट, फिशिंग सिमुलेशन और गोपनीयता उपयोगिताओं के माध्यम से पेनिट्रेशन टेस्टिंग, OSINT, सोशल…
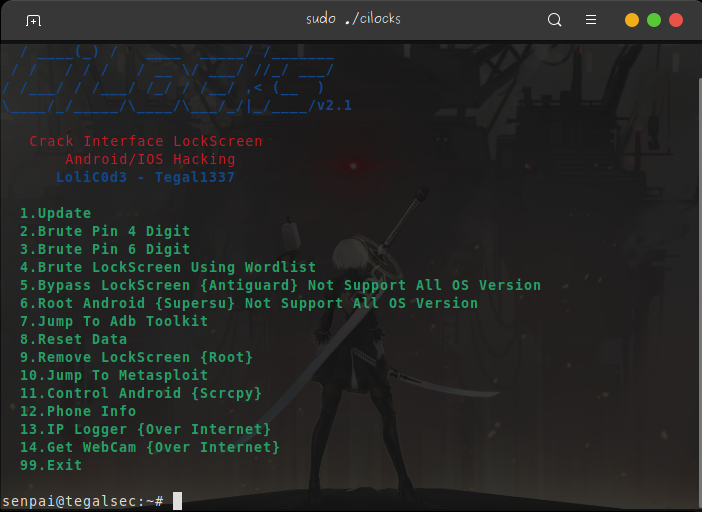 tegal1337/cilocks
क्रैक इंटरफ़ेस लॉकस्क्रीन, मेटास्प्लॉइट और अधिक एंड्रॉइड/आईओएस हैकिंग
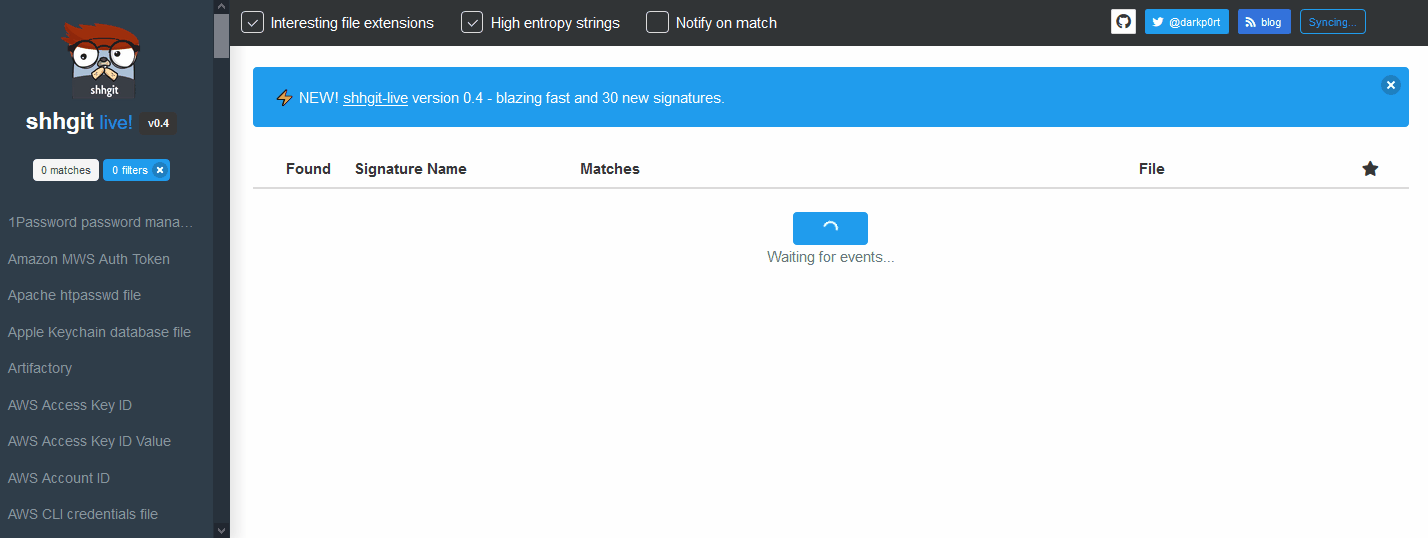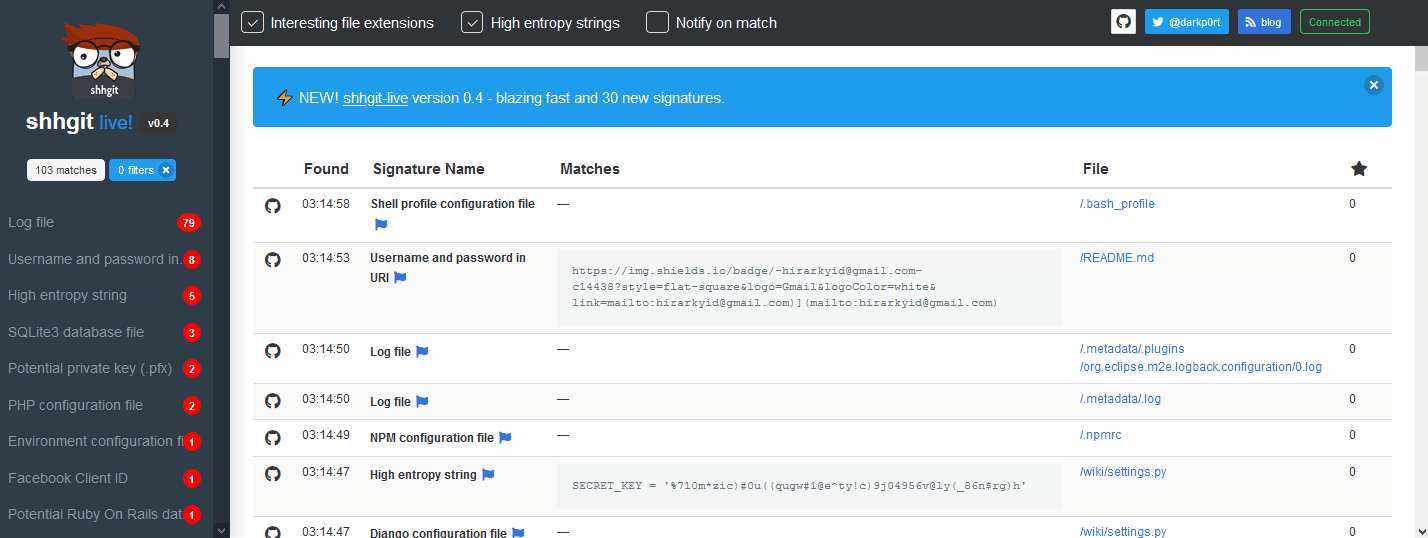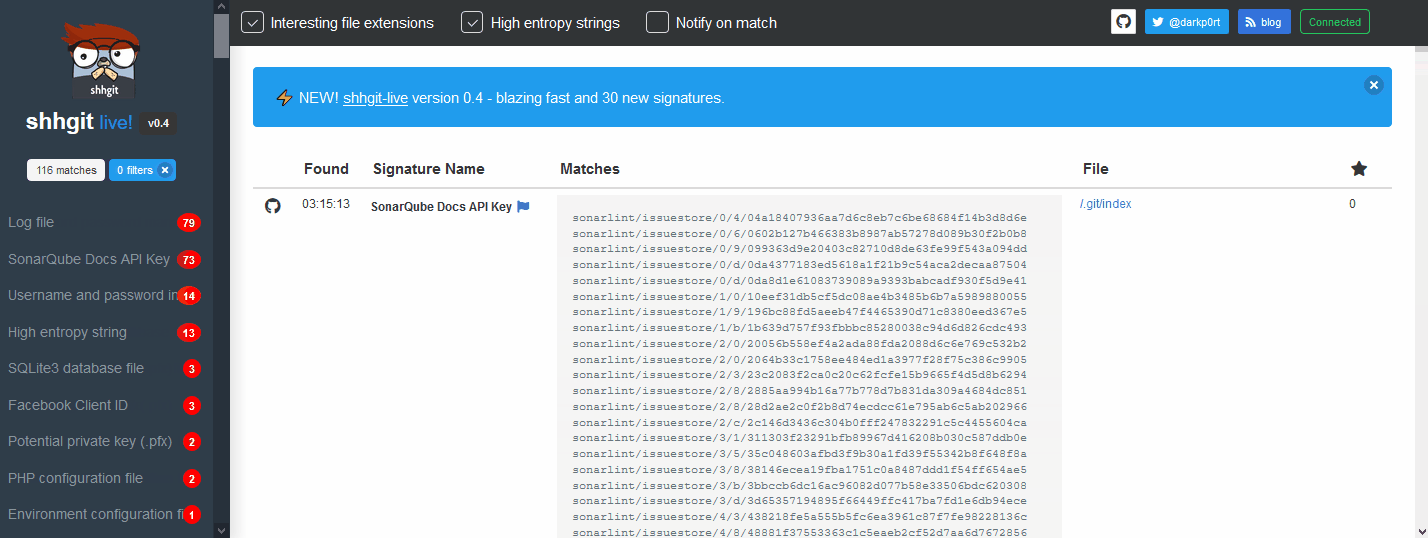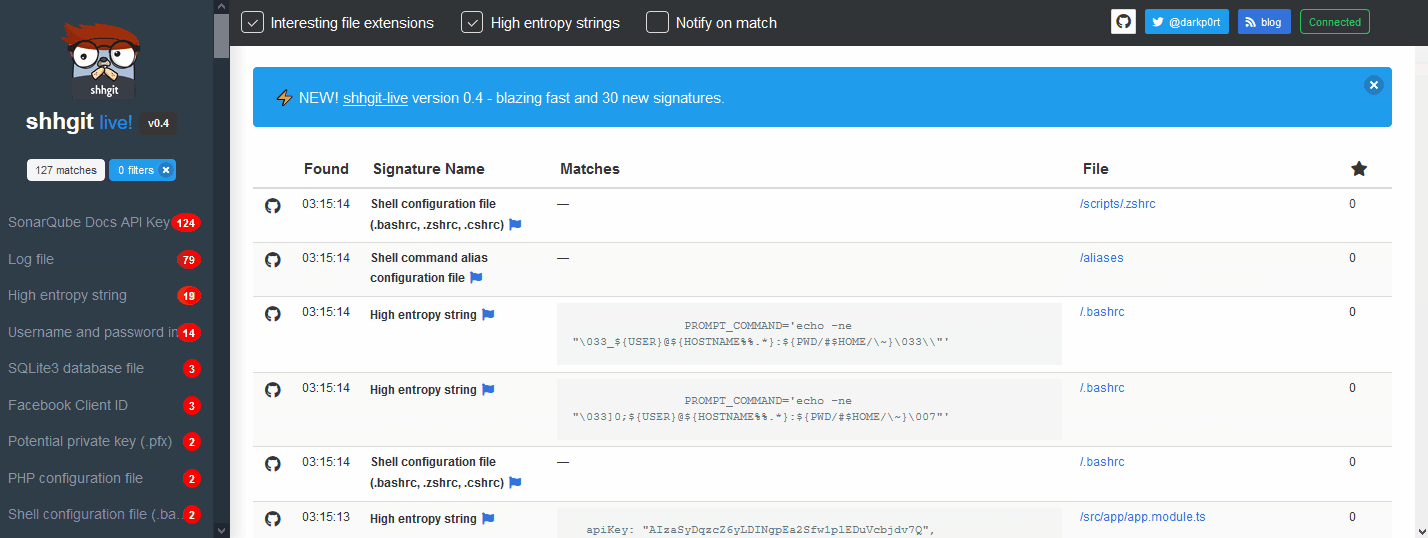 eth0izzle/shhgit
आह shhgit! अपने कोड में रहस्य खोजें। आपके GitHub, GitLab और Bitbucket रिपॉजिटरी के लिए रहस्य पहचान।
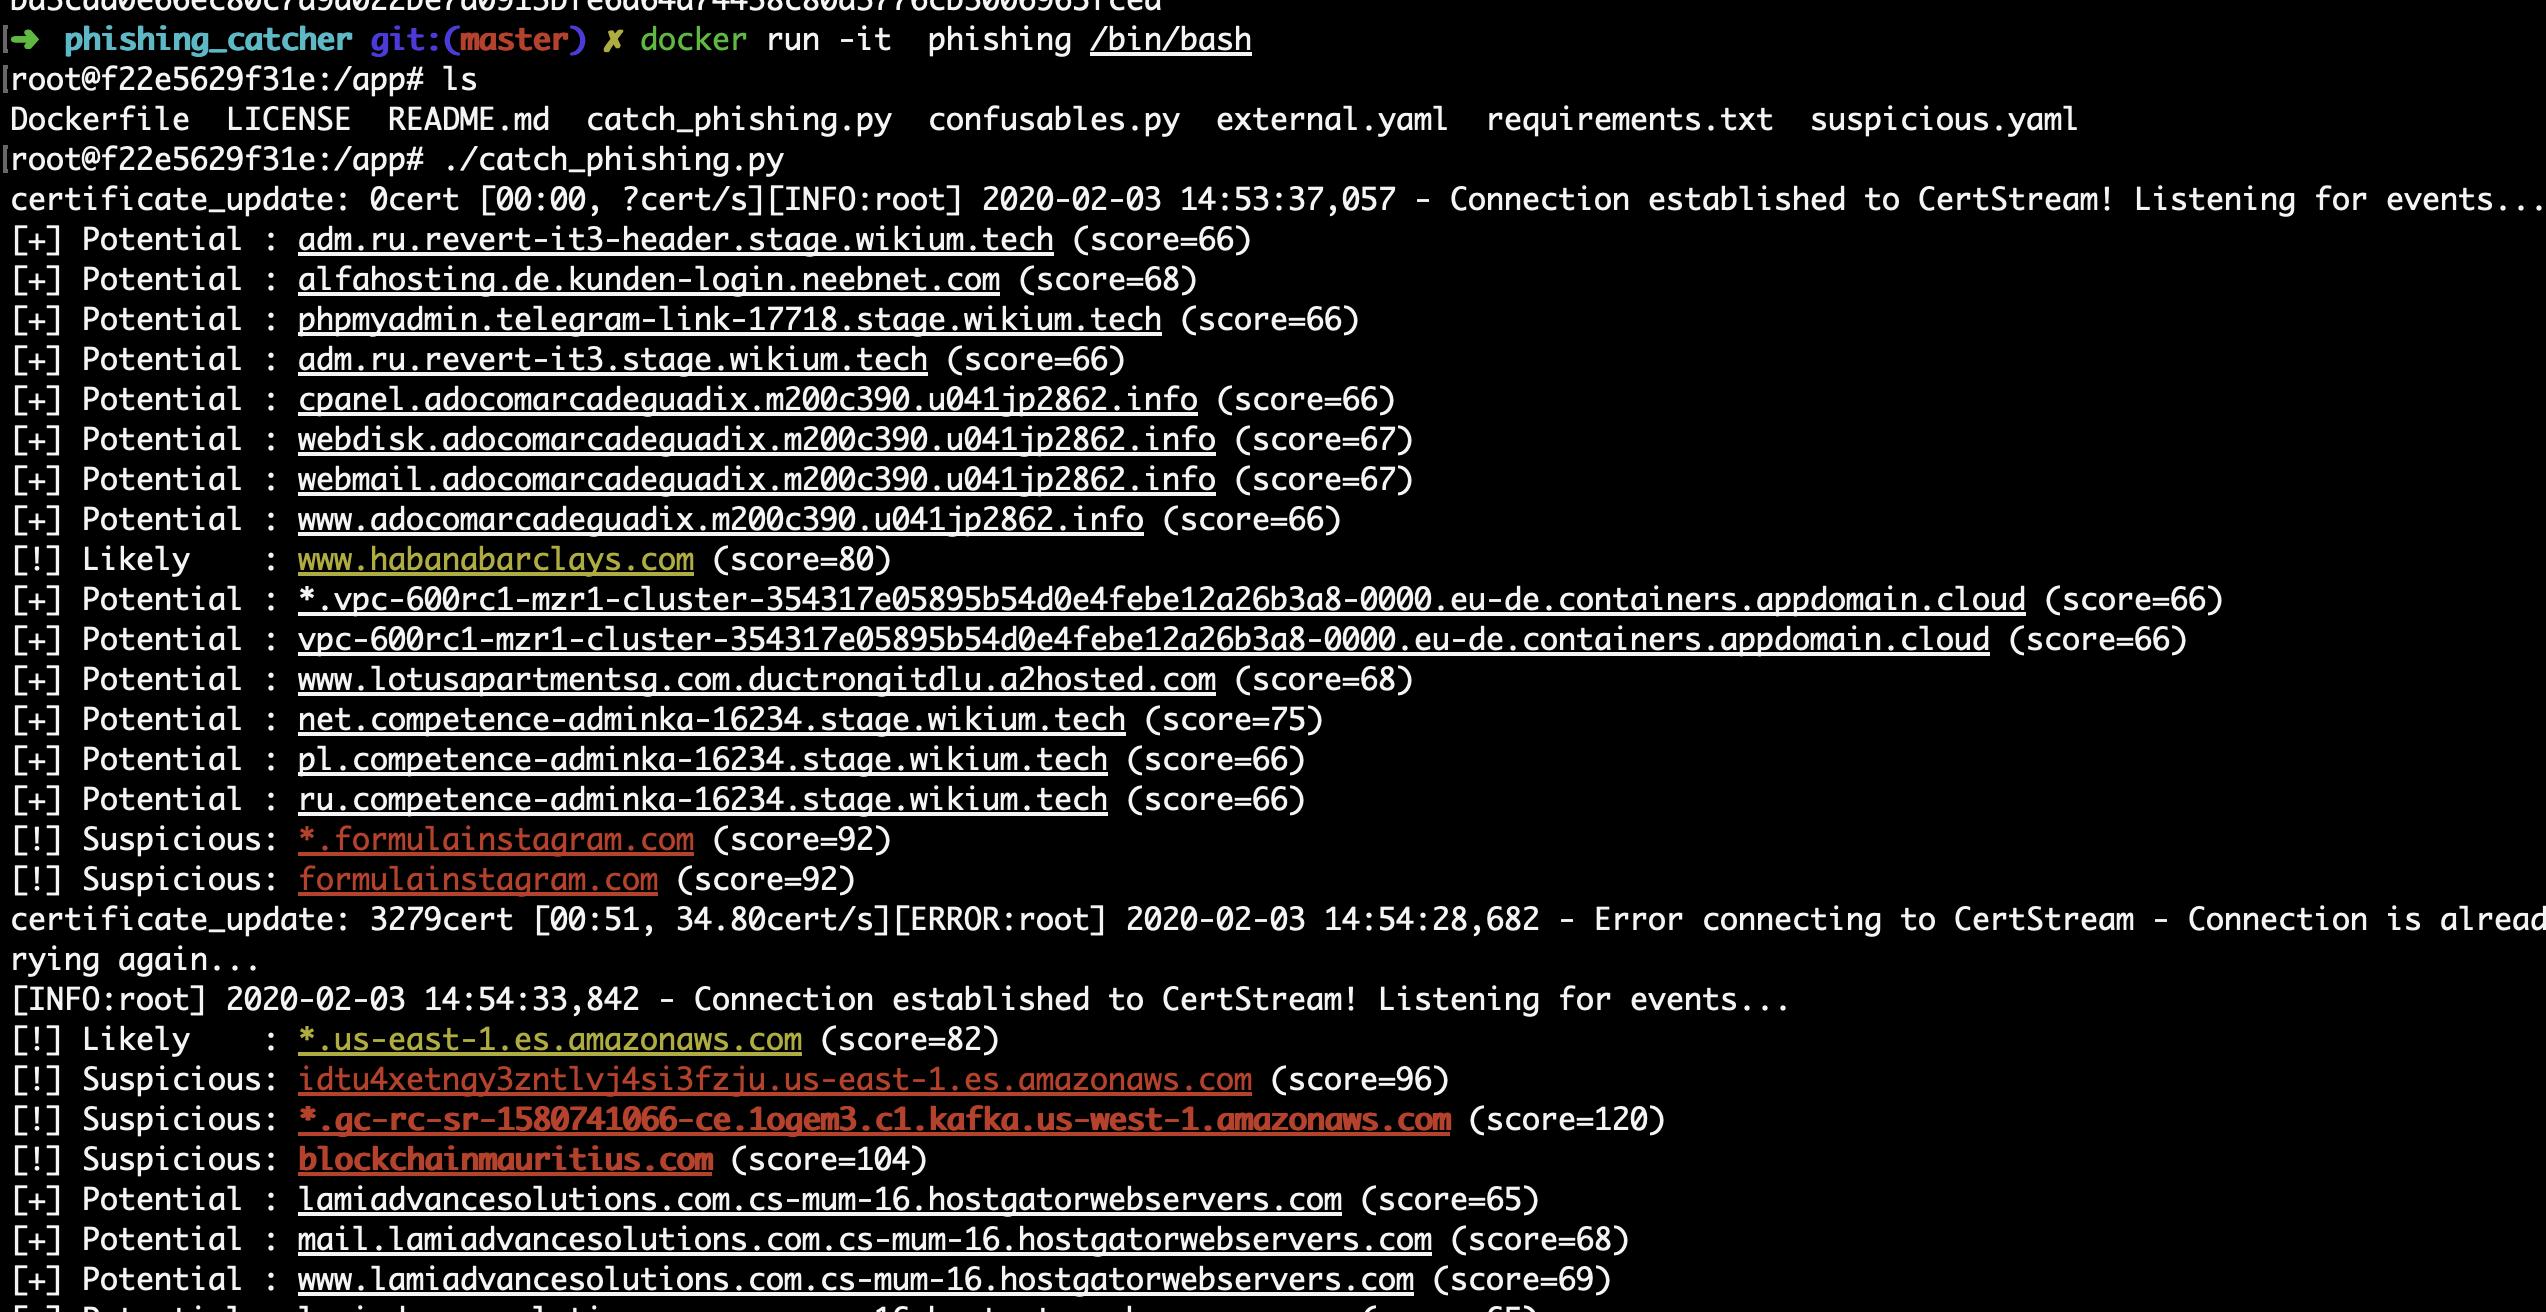 x0rz/phishing_catcher
Certstream का उपयोग कर फ़िशिंग पकड़ने वाला
 zarcolio/sitedorks
Google/Bing/Ecosia/DuckDuckGo/Yandex/Yahoo पर एक खोज शब्द (डॉर्क) के साथ वेबसाइटों, बग बाउंटी प्रोग्राम या कस्टम संग्रह के डिफ़ॉल्ट सेट की खोज करें।
 bishopfox/cloudfox
क्लाउड पेनिट्रेशन परीक्षणों के लिए स्थितिजन्य जागरूकता को स्वचालित करना।
 ahegazy0/linux-basics-for-hackers-notes
OccupyTheWeb द्वारा लिखित पुस्तक Linux Basics for Hackers के व्यक्तिगत अध्ययन नोट्स से निर्मित एक संरचित पाठ्यक्रम।