
 x0rz/phishing_catcher
Certstream का उपयोग कर फ़िशिंग पकड़ने वाला

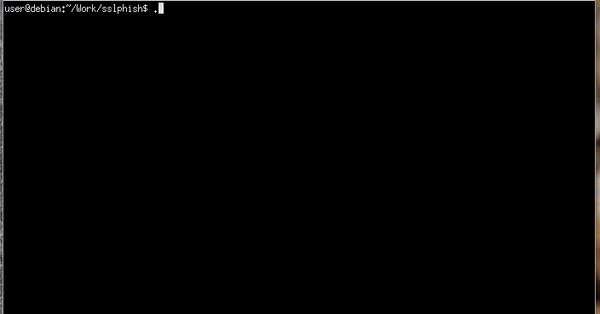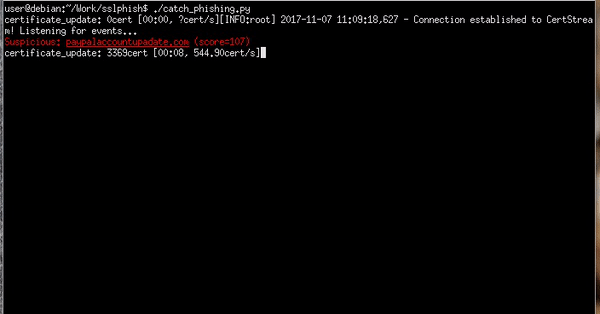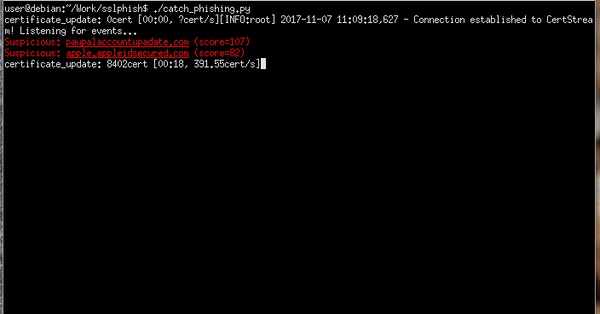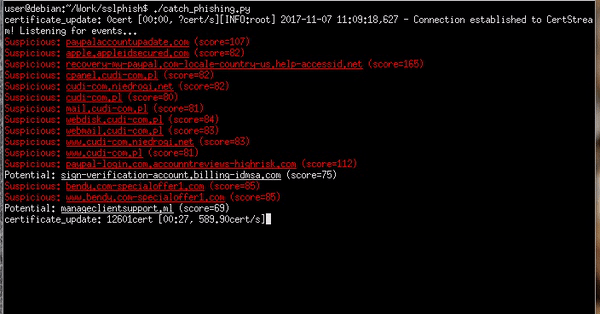
संदिग्ध TLS प्रमाणपत्र जारी करने की घटनाओं को CertStream API के माध्यम से Certificate Transparency Log (CTL) पर लगभग वास्तविक समय में पकड़ें। "संदिग्ध" उन प्रमाणपत्र जारी करने को कहा गया है जिनके डोमेन नाम का स्कोर एक कॉन्फ़िगरेशन फ़ाइल के आधार पर एक निश्चित सीमा से अधिक होता है।
यह केवल एक कार्यशील PoC है। बेझिझक योगदान दें और अपनी आवश्यकता के अनुसार कोड में बदलाव करें। 👍
स्क्रिप्ट Python2 या Python3 का उपयोग करके ठीक काम करनी चाहिए। किसी भी स्थिति में, स्रोत कोड को क्लोन या डाउनलोड करने के बाद आवश्यकताएँ स्थापित करें:
pip install -r requirements.txt
Phishing Catcher एक सरल YAML कॉन्फ़िगरेशन फ़ाइल का उपयोग करता है जो TLS प्रमाणपत्र के सामान्य नाम या SAN फ़ील्ड (अर्थात्, एक प्रमाणपत्र का डोमेन नाम) में पाए जाने वाले स्ट्रिंग के लिए एक संख्यात्मक स्कोर निर्दिष्ट करता है। कॉन्फ़िगरेशन फ़ाइल, suspicious.yaml, उचित डिफ़ॉल्ट के साथ आती है, लेकिन आप एक ओवरराइड फ़ाइल, external.yaml संपादित करके इसमें शामिल स्ट्रिंग और प्रत्येक स्ट्रिंग को निर्दिष्ट स्कोर दोनों को समायोजित या जोड़ सकते हैं।
डिफ़ॉल्ट suspicious.yaml और उपयोगकर्ता-संशोधित external.yaml कॉन्फ़िगरेशन फ़ाइलों में दो YAML शब्दकोश होते हैं: keywords और tlds। शब्दकोशों की कुंजियाँ स्ट्रिंग हैं और मान वे स्कोर हैं जो उस स्ट्रिंग को किसी जारी प्रमाणपत्र के डोमेन नाम में पाए जाने पर निर्दिष्ट किए जाते हैं। उदाहरण के लिए:
keywords:
    'login': 25
यहाँ, सामान्य कीवर्ड login के लिए एक TLS प्रमाणपत्र डोमेन नाम में पाए जाने पर 25 का स्कोर जोड़ा जाता है। इस मान को बढ़ाने से डोमेन में login स्ट्रिंग के विरुद्ध संदेह का स्तर बढ़ेगा, जिससे आप इन प्रमाणपत्र जारी करने की अधिक जांच कर सकते हैं।
हालाँकि, Phishing Catcher द्वारा संदिग्ध के रूप में रिपोर्ट किए जाने के लिए, किसी दिए गए प्रमाणपत्र को निर्दिष्ट स्कोर को निम्नलिखित थ्रेसहोल्ड को पूरा या पार (>=, "इससे अधिक या बराबर") करना होगा:
| स्कोर | के रूप में रिपोर्ट किया गया |
|---|---|
| 65 | Potential |
| 80 | Likely |
| 90 | Suspicious |
💡 स्कोरिंग एल्गोरिदम के विवरण के लिए स्रोत कोड में
score_domain()फ़ंक्शन देखें।
आपकी पसंद के अनुसार कॉन्फ़िगर करने के बाद, उपयोग स्क्रिप्ट चलाने जितना सरल है:
$ ./catch_phishing.py
यदि आप MacOs या एक भिन्न OS संस्करण चला रहे हैं जो phishing_catcher की स्थापना को कठिन बनाता है, तो उपकरण को dockerized रखना आपके विकल्पों में से एक है।
docker build . -t phishing_catcher

GNU GPLv3
यदि यह उपकरण आपके लिए उपयोगी रहा है, तो मुझे एक कॉफी खरीदकर धन्यवाद देने में संकोच न करें।







