

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/gdraperi/slurp-1
टोहीभेद्यता स्कैनरजानकारी एकत्र करनापेनिट्रेशन टेस्टिंगक्लाउड सुरक्षागलत कॉन्फ़िगरेशन
GitHubgdraperi/slurp-1

slurp-1

S3 बकेट एन्यूमरेटर

रिपॉजिटरी देखें
3067277 साल पहलेKitploit द्वारा समीक्षित
साझा करें

slurp

ब्लैकबॉक्स/व्हाइटबॉक्स S3 बकेट एन्यूमरेटर

अवलोकन

  • उन सभी वेंडर पैकेजों को श्रेय जिन्होंने इस टूल को संभव बनाया।
  • यह एक सुरक्षा टूल है; यह पेन-टेस्टर्स और सुरक्षा पेशेवरों के लिए है ताकि वे s3 बकेट का ऑडिट कर सकें।

विशेषताएँ

  • डोमेन के माध्यम से स्कैन करें; आप एकल डोमेन या डोमेन की सूची को लक्षित कर सकते हैं
  • कीवर्ड के माध्यम से स्कैन करें; आप एकल कीवर्ड या कीवर्ड की सूची को लक्षित कर सकते हैं
  • AWS क्रेडेंशियल के माध्यम से स्कैन करें; आप अपने स्वयं के AWS खाते को लक्षित कर सकते हैं ताकि देख सकें कि कौन से बकेट उजागर हुए हैं
  • विज़ुअल grep के लिए रंगीन आउटपुट
  • वर्तमान में प्रति डोमेन और कीवर्ड 28,000 से अधिक परम्यूटेशन उत्पन्न करता है (@jakewarren और @random-robbie का धन्यवाद)
  • अंतर्राष्ट्रीयकृत डोमेन के लिए Punycode समर्थन
  • मजबूत कॉपीलेफ्ट लाइसेंस (GPLv3)

मोड

यह टूल दो मोड में कार्य करता है; ब्लैकबॉक्स और व्हाइटबॉक्स मोड। व्हाइटबॉक्स मोड (या आंतरिक) ब्लैकबॉक्स (बाह्य) मोड की तुलना में काफी तेज़ है।

Blackbox (बाह्य)

इस मोड में, आप स्कैन करने के लिए परम्यूटेशन सूची का उपयोग करते हैं। यह गलत सकारात्मक परिणाम (false positives) लौटाएगा और बकेट को किसी वास्तविक AWS खाते से जोड़ने का कोई तरीका नहीं है! इसे करने का तरीका पूछते हुए issues न खोलें।
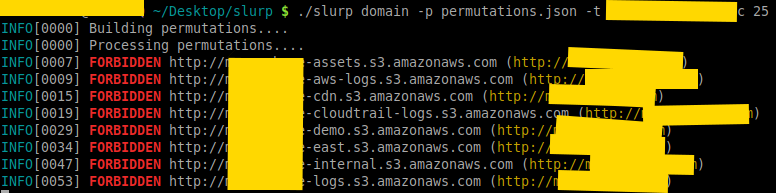
डोमेन

domain-scan

कीवर्ड

keyword-scan

Whitebox (आंतरिक)

इस मोड में, आप AWS API का उपयोग क्रेडेंशियल के साथ किसी विशिष्ट खाते पर कर रहे हैं जो आपका अपना है, यह देखने के लिए कि क्या खुला है। यह विधि सभी S3 बकेट को खींचती है और Policy/ACL अनुमतियों की जाँच करती है। ध्यान दें कि मैं AWS API का उपयोग करने के तरीके पर समर्थन प्रदान नहीं करूँगा। आपके क्रेडेंशियल ~/.aws/credentials में होने चाहिए।
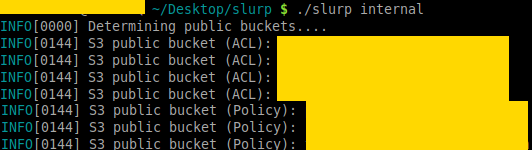
internal

internal-scan

उपयोग

  • slurp domain <-t|--target> example.com किसी विशिष्ट लक्ष्य के लिए S3 डोमेन एन्यूमरेट करेगा।
  • slurp keyword <-t|--target> linux,golang,python उन 3 कीवर्ड के आधार पर S3 बकेट एन्यूमरेट करेगा।
  • slurp internal AWS API का उपयोग करके आंतरिक स्कैन करता है।

स्थापना

यह प्रोजेक्ट vgo का उपयोग करता है; आप क्लोन करके go build चला सकते हैं या Releases अनुभाग से डाउनलोड कर सकते हैं। कृपया इस बात पर issues न खोलें कि आप प्रोजेक्ट क्यों नहीं बना सकते; यह प्रोजेक्ट उसी तरह बनता है जैसे Go में कोई अन्य प्रोजेक्ट बनता है, यदि आप इसे नहीं बना सकते तो मैं दृढ़तापूर्वक सुझाव देता हूँ कि आप go spec पढ़ें।

इसके अलावा, मैं केवल linux/amd64 बाइनरी शामिल कर रहा हूँ; यदि आप mac/windows बाइनरी चाहते हैं, तो उन्हें स्वयं बनाएँ।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    396
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    258
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    257

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





