
 #1
समझौता किए गए सिस्टम पर उच्च-स्तरीय अनुमतियां या अनधिकृत पहुंच प्राप्त करने के उपकरण।
Kitploit अनुशंसित
 bishopfox/otto-support
mcp-go का उपयोग करके एक असुरक्षित MCP सर्वर का कार्यान्वयन
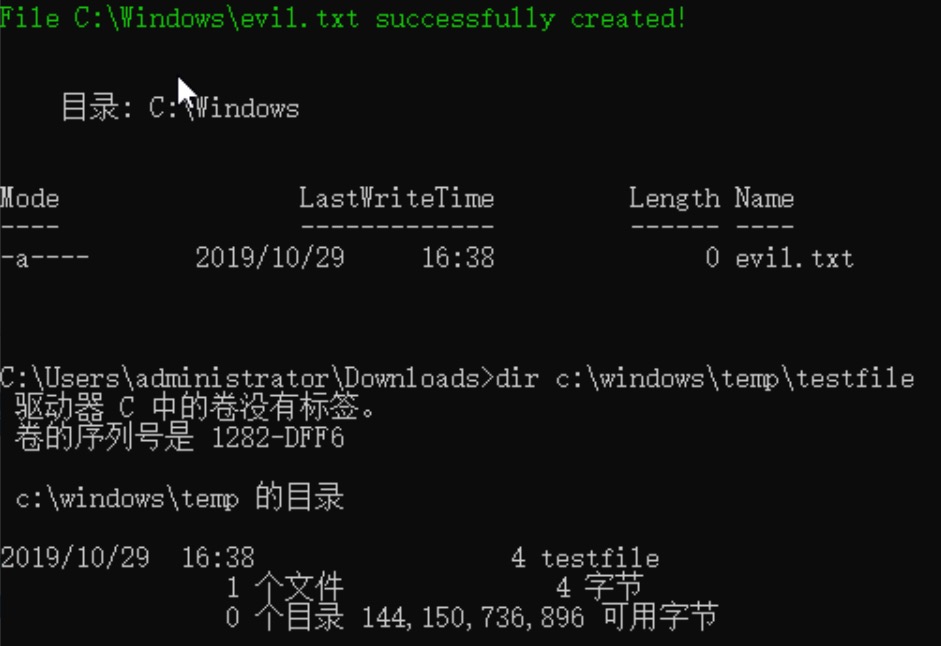 mayter/cve-2019-1315
CVE-2019-1315 के लिए प्रूफ-ऑफ-कॉन्सेप्ट PowerShell एक्सप्लॉइट, Windows Error Reporting Manager की एक मनमाना फ़ाइल स्थानांतरण विशेषाधिकार उन्नयन…
 0p5cur/cve-2025-32462-poc
🔓 CVE-2025-32462 (sudo -h बाईपास) के लिए स्थानीय विशेषाधिकार वृद्धि PoC – गलत कॉन्फ़िगर किए गए sudoers के माध्यम से root प्राप्त करें
 geniuszly/cve-2024-0582
CVE-2024-0582 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Linux कर्नेल की एक कमजोरी है। यह बफर हेरफेर, KASLR लीक, और विशेषाधिकार वृद्धि के लिए io_uring…
 sinsinology/cve-2022-26503
CVE-2022-26503 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Veeam Agent for Windows में .NET deserialization के माध्यम से एक स्थानीय विशेषाधिकार वृद्धि…
 traxes/forklift_lpe
CVE-2020-15349 का भेद्यता विवरण
 abraxas/cve-2026-11387-woocommerce-sms-otp
SMS & OTP for WooCommerce, Order Notifications & Abandoned Cart Recovery प्लगइन WordPress के लिए; SMS Alert <3.9.6; बिना प्रमाणीकरण के विशेषाधिकार…
 adityabhatt3010/room-walkthrough-billing
बिलिंग रूम का उपयोग करके CVE-2023-30258 का शोषण करने और fail2ban गलत कॉन्फ़िगरेशन के माध्यम से एस्केलेट करने का विस्तृत वॉकथ्रू
 azizmea/cve-2019-10149-privilege-escalation
CVE-2019-10149 विशेषाधिकार वृद्धि
 soralis0912/cve-2026-43499-aristotle-apk
Android कर्नल एक्सप्लॉइट CVE-2026-43499 (Futex-PI use-after-free) के लिए जो Xiaomi XIG04 पर अस्थायी रूट प्राप्त करके ADB सक्षम करता है। इसमें…
 gmh5225/dsark64
WHQL-हस्ताक्षरित DsArk64.sys ड्राइवर का दुरुपयोग करते हुए ring-0 प्रक्रिया समाप्ति और एन्क्रिप्टेड IOCTLs तथा process hollowing के माध्यम से kernel…
 perongh/badepoll-selinux-disabler
Android (Linux 6.6/6.12) पर SELinux को अक्षम करने के लिए CVE-2026-43074 का उपयोग करें
 bittorrent3389/cve-2016-0728
cve-2016-0728 के लिए एक एक्सप्लॉइट
 bbinfosec43/cve-2021-33909
CVE-2021-33909 के लिए एक्सप्लॉइट कोड, बस हटाए गए https://github.com/AmIAHuman/ रेपो का डंप
 anyone202/cybermeowfia-termux
टर्मक्स विशेषाधिकार वृद्धि उपकरण और रूट प्रबंधक - CVE-2026-43501
 kagami/docker_cve-2015-2925
Docker + CVE-2015-2925 = --volume से बच निकलना
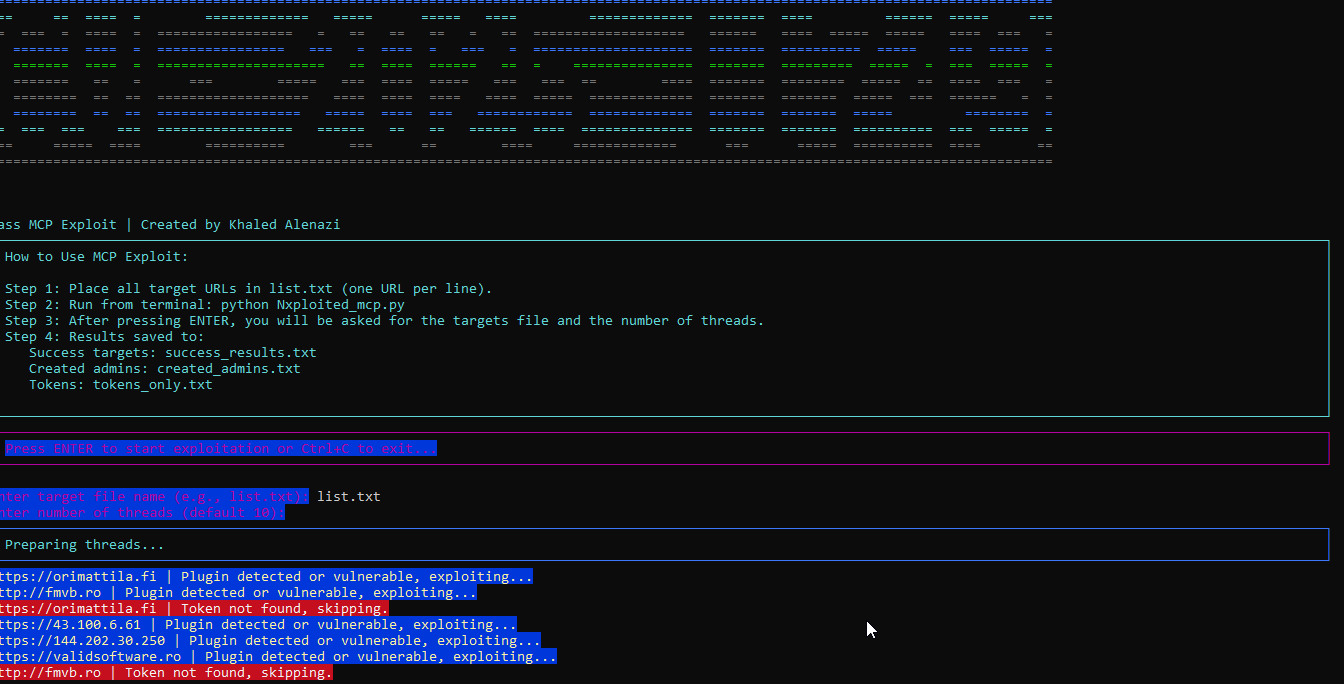 nxploited/cve-2025-11749
AI Engine <= 3.1.3 - अनधिकृत संवेदनशील जानकारी का खुलासा से विशेषाधिकार वृद्धि
 xm0kht4r/cve-2025-7771
ThrottleStop.sys ड्राइवर की कमज़ोरी को प्रदर्शित करने वाला एक सरल PoC, जो मनमानी भौतिक मेमोरी को पढ़ने और लिखने की क्षमताओं के साथ-साथ Superfetch का…








