
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-11749 — AI Engine <= 3.1.3 - अनधिकृत संवेदनशील जानकारी का खुलासा से विशेषाधिकार वृद्धि | Kitploit
उपकरण/GitHubGitHub/nxploited/cve-2025-11749
विशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणजानकारी एकत्र करनावेब सुरक्षापेनिट्रेशन टेस्टिंग
GitHubnxploited/cve-2025-11749

CVE-2025-11749

AI Engine <= 3.1.3 - अनधिकृत संवेदनशील जानकारी का खुलासा से विशेषाधिकार वृद्धि

रिपॉजिटरी देखें
841911 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2025-11749

AI Engine <= 3.1.3 - अनधिकृत संवेदनशील जानकारी का खुलासा जिससे विशेषाधिकार वृद्धि होती है

⚠️ AI Engine <= 3.1.3 — अनधिकृत संवेदनशील जानकारी का खुलासा → विशेषाधिकार वृद्धि

GitHub: Nxploited
टेलीग्राम: @KNxploited


महत्वपूर्ण सूचना:
कई अनैतिक व्यक्ति मेरे द्वारा बनाए गए कोड को पुनः बेचकर या स्क्रिप्ट का नाम बदलकर और लेखकत्व का दावा करके लाभ कमाने का प्रयास करते हैं। यह प्रोजेक्ट मुफ़्त, विशेष और खालिद अलेनाज़ी (Nxploited) द्वारा आधिकारिक रूप से जारी किया गया है।


🔎 सारांश

वर्डप्रेस के लिए AI Engine प्लगइन (संस्करण 3.1.3 तक) में सूचना प्रकटीकरण की एक कमजोरी है, जो अनधिकृत उपयोगकर्ताओं को कुछ प्लगइन कॉन्फ़िगरेशन सक्षम होने पर उजागर REST API एंडपॉइंट के माध्यम से आंतरिक बियरर/सत्र टोकन प्राप्त करने की अनुमति देती है। ऐसे टोकन वाला हमलावर विशेषाधिकार बढ़ा सकता है, जिसमें व्यवस्थापक खाते बनाना शामिल है, जिसके परिणामस्वरूप साइट पूरी तरह से समझौता हो जाती है।
  • प्रभावित उत्पाद: AI Engine (वर्डप्रेस प्लगइन)
  • प्रभावित संस्करण: ≤ 3.1.3
  • कमजोरी: संवेदनशील जानकारी का खुलासा → विशेषाधिकार वृद्धि
  • CVE: CVE-2025-11749
  • CVSS v3: 9.8 (गंभीर)

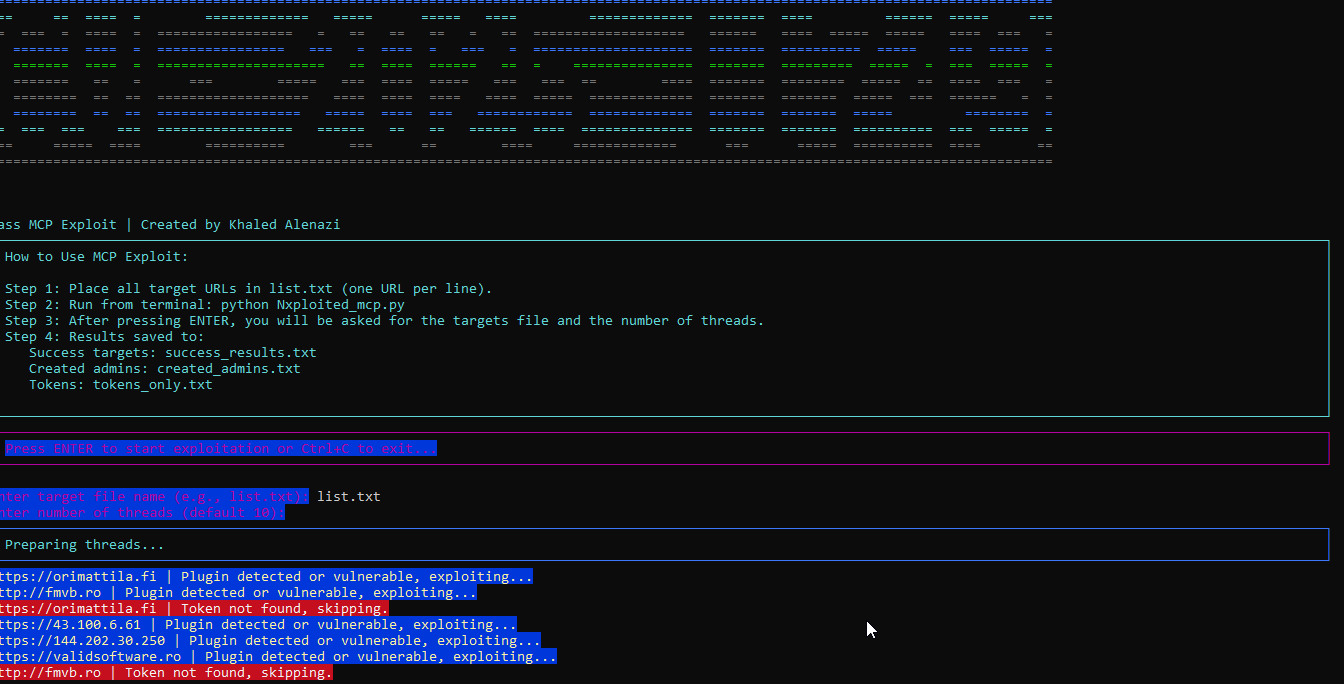
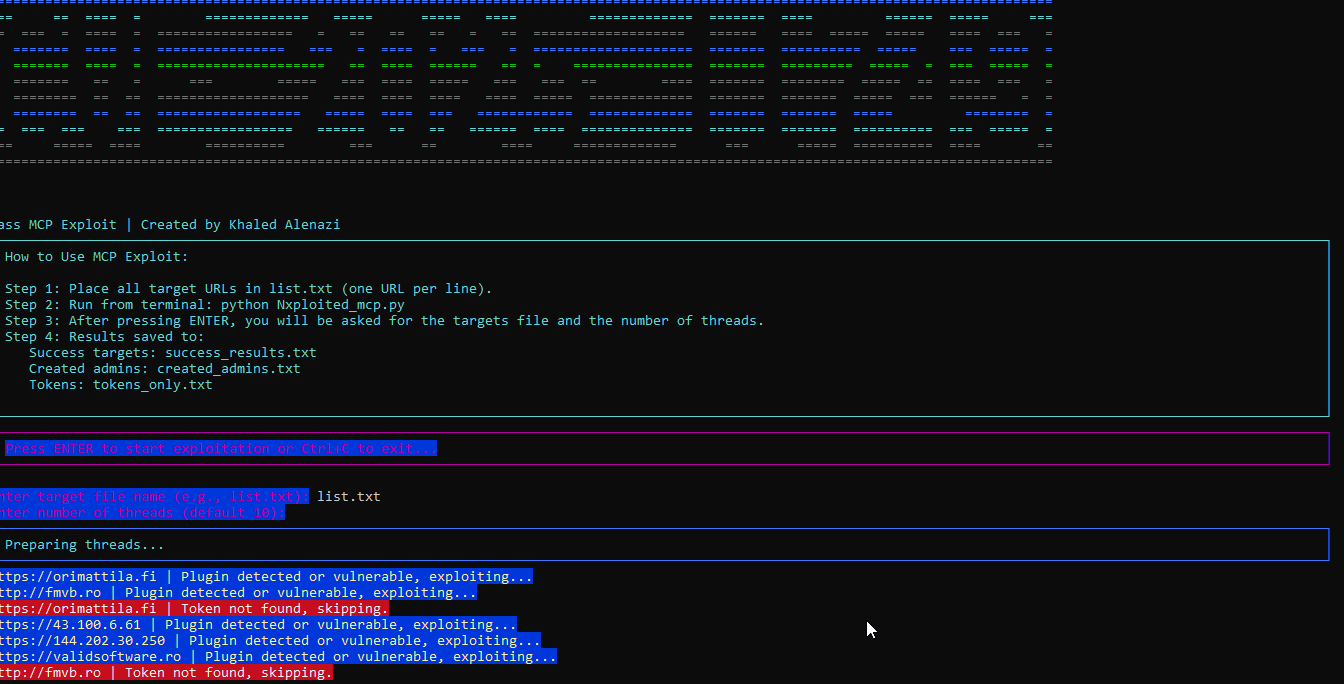
स्क्रिप्ट प्रदर्शन

100


📋 त्वरित संदर्भ

फ़ील्डमान
कमजोरीअनधिकृत संवेदनशील जानकारी का खुलासा
उत्पादAI Engine (वर्डप्रेस प्लगइन)
प्रभावित संस्करण≤ 3.1.3
CVECVE-2025-11749
CVSS (v3)9.8 (गंभीर)
प्रभावविशेषाधिकार वृद्धि, व्यवस्थापक खाता निर्माण

✨ विशेषताएँ

  • बड़ी लक्ष्य सूचियों की तेज़ मल्टीथ्रेडेड स्कैनिंग
  • प्रति साइट मान्य टोकन का स्वचालित निष्कर्षण और लॉगिंग
  • विश्लेषण के लिए स्पष्ट और व्यवस्थित आउटपुट फ़ाइलें
  • स्वचालित व्यवस्थापक खाता निर्माण और लॉगिन सत्यापन
  • पेशेवर CLI प्रॉम्प्ट और स्टाइलिश कंसोल आउटपुट

🚀 उपयोग कैसे करें

स्क्रिप्ट फ़ाइल नाम: CVE-2025-11749.py
आवश्यकता: Python 3.8+ (अनुशंसित 3.10+), requests, rich

1. अपना वातावरण तैयार करें

Linux/macOS:

python3 -m venv .venv
source .venv/bin/activate
python -m pip install --upgrade pip
pip install requests rich

Windows (PowerShell):

python -m venv .venv
.\.venv\Scripts\Activate.ps1
python -m pip install --upgrade pip
pip install requests rich

2. अपनी लक्ष्य फ़ाइल बनाएँ

list.txt नामक एक फ़ाइल बनाएँ

  • प्रति पंक्ति एक वेबसाइट URL जोड़ें (http:// या https:// के साथ)

उदाहरण:

https://example1.com
http://example2.com

3. स्क्रिप्ट चलाएँ

इंटरैक्टिव (अनुशंसित):

python CVE-2025-11749.py
  • स्क्रिप्ट लक्ष्य फ़ाइल का नाम और थ्रेड गिनती के लिए संकेत देगी।

नॉन-इंटरैक्टिव (यदि आपका या आपका संस्करण CLI फ़्लैग का समर्थन करता है):

python CVE-2025-11749.py --targets list.txt --threads 10

4. आउटपुट फ़ाइलों की समीक्षा करें

  • tokens_only.txt — पता लगाए गए टोकन वाले लक्ष्य
  • success_results.txt — वे लक्ष्य जहाँ विशेषाधिकार वृद्धि ने काम किया
  • created_admins.txt — सफलतापूर्वक बनाए गए व्यवस्थापक खातों का विवरण

आउटपुट स्वचालित रूप से कार्यशील निर्देशिका में सहेजा जाता है। प्रत्येक आउटपुट स्पष्टता और पोस्ट-विश्लेषण के लिए स्वरूपित है।


💡 नोट्स

  • केवल कानूनी लक्ष्यों पर उपयोग करें।
  • बड़ी सूचियों के लिए, आवश्यकतानुसार थ्रेड गिनती बढ़ाएँ।
  • कई रन स्वचालन के लिए, list.txt को प्रबंधनीय खंडों में विभाजित करें।

🛡️ शमन और पैच मार्गदर्शन

  1. अपडेट करें: AI Engine को नवीनतम संस्करण में अपग्रेड करें।
  2. अक्षम करें: उन सेटिंग्स को हटाएँ जो अनधिकृत अनुरोधों (जैसे, "No-Auth URL") को टोकन उजागर करती हैं।
  3. बदलें: पैच करने के बाद सभी सत्र टोकन, नॉन्स, क्रेडेंशियल बदलें।
  4. प्रतिबंधित करें: REST API एक्सेस को नियंत्रित करने के लिए WAF/IP अनुमति-सूची का उपयोग करें।
  5. ऑडिट करें: लॉग की निगरानी करें और विशेषाधिकार दुरुपयोग के लिए उपयोगकर्ताओं की समीक्षा करें।

🧾 कानूनी अस्वीकरण

यह प्रोजेक्ट केवल शैक्षिक और अधिकृत मूल्यांकन उद्देश्यों के लिए वितरित किया गया है।
अनधिकृत प्रणालियों के विरुद्ध किसी भी उपयोग की सख्त मनाही है।
इस स्क्रिप्ट का उपयोग करके, आप सभी कानूनों और विनियमों का पालन करने के लिए सहमत होते हैं।


द्वारा: खालिद अलेनाज़ी (Nxploited)
GitHub: Nxploited
टेलीग्राम: @KNxploited

टूल डाउनलोड करें