 acebond/reversesocks5
Golang में लिखा गया एकल निष्पादनयोग्य रिवर्स SOCKS5 प्रॉक्सी।

Golang में रिवर्स SOCKS5 प्रॉक्सी।
Usage of ReverseSocks5.exe:
  -cert string
        Certificate file if using TLS on the server
  -connect string
        Connect address for socks agent address:port
  -k
        Skip TLS certificate verification when using -tls (insecure)
  -key string
        Private key file if using TLS on the server
  -listen string
        Listen address for socks agents address:port (default ":10443")
  -password string
        Password used for SOCKS5 authentication. No authentication required if not configured.
  -psk string
        Pre-shared key for encryption and authentication between the agent and server (default "password")
  -socks string
        Listen address for socks server address:port (default "127.0.0.1:1080")
  -tls
        Connect with TLS instead of TCP, the server must be using certificates
  -username string
        Username used for SOCKS5 authentication
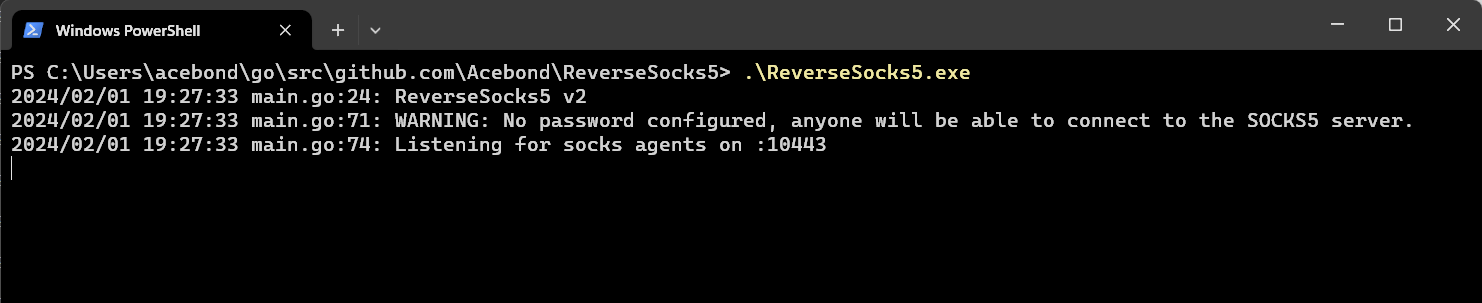 यह
127.0.0.1:1080 पर SOCKS5 पोर्ट खोलेगा और :10443 पर एक एजेंट की प्रतीक्षा करेगा। ध्यान दें कि SOCKS5 पोर्ट केवल तभी सुलभ होगा जब कोई एजेंट कनेक्ट होगा।
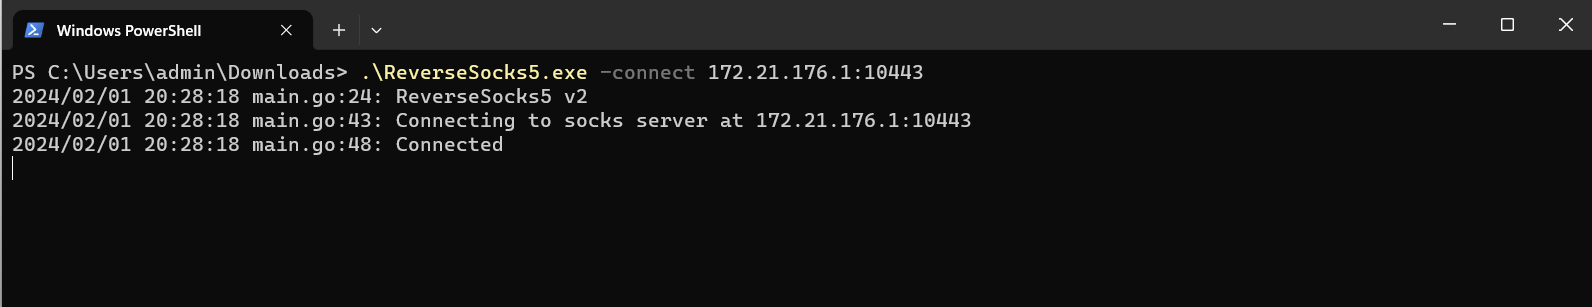 यह सर्वर से कनेक्ट होगा और SOCKS5 ट्रैफ़िक के लिए एग्रेस पॉइंट बनेगा, जिससे एजेंट का आंतरिक नेटवर्क प्रभावी रूप से उन सभी के लिए उजागर हो जाएगा जो सर्वर पर SOCKS5 पोर्ट तक पहुँच सकते हैं।
प्रमाणपत्र सत्यापन छोड़ते हुए TLS के साथ कनेक्ट करने के लिए, उपयोग करें:
ReverseSocks5.exe -connect server:10443 -tls -k
प्रमाणपत्र सत्यापन डिफ़ॉल्ट रूप से सक्षम है। -k फ़्लैग केवल TLS एजेंट कनेक्शन को प्रभावित करता है।
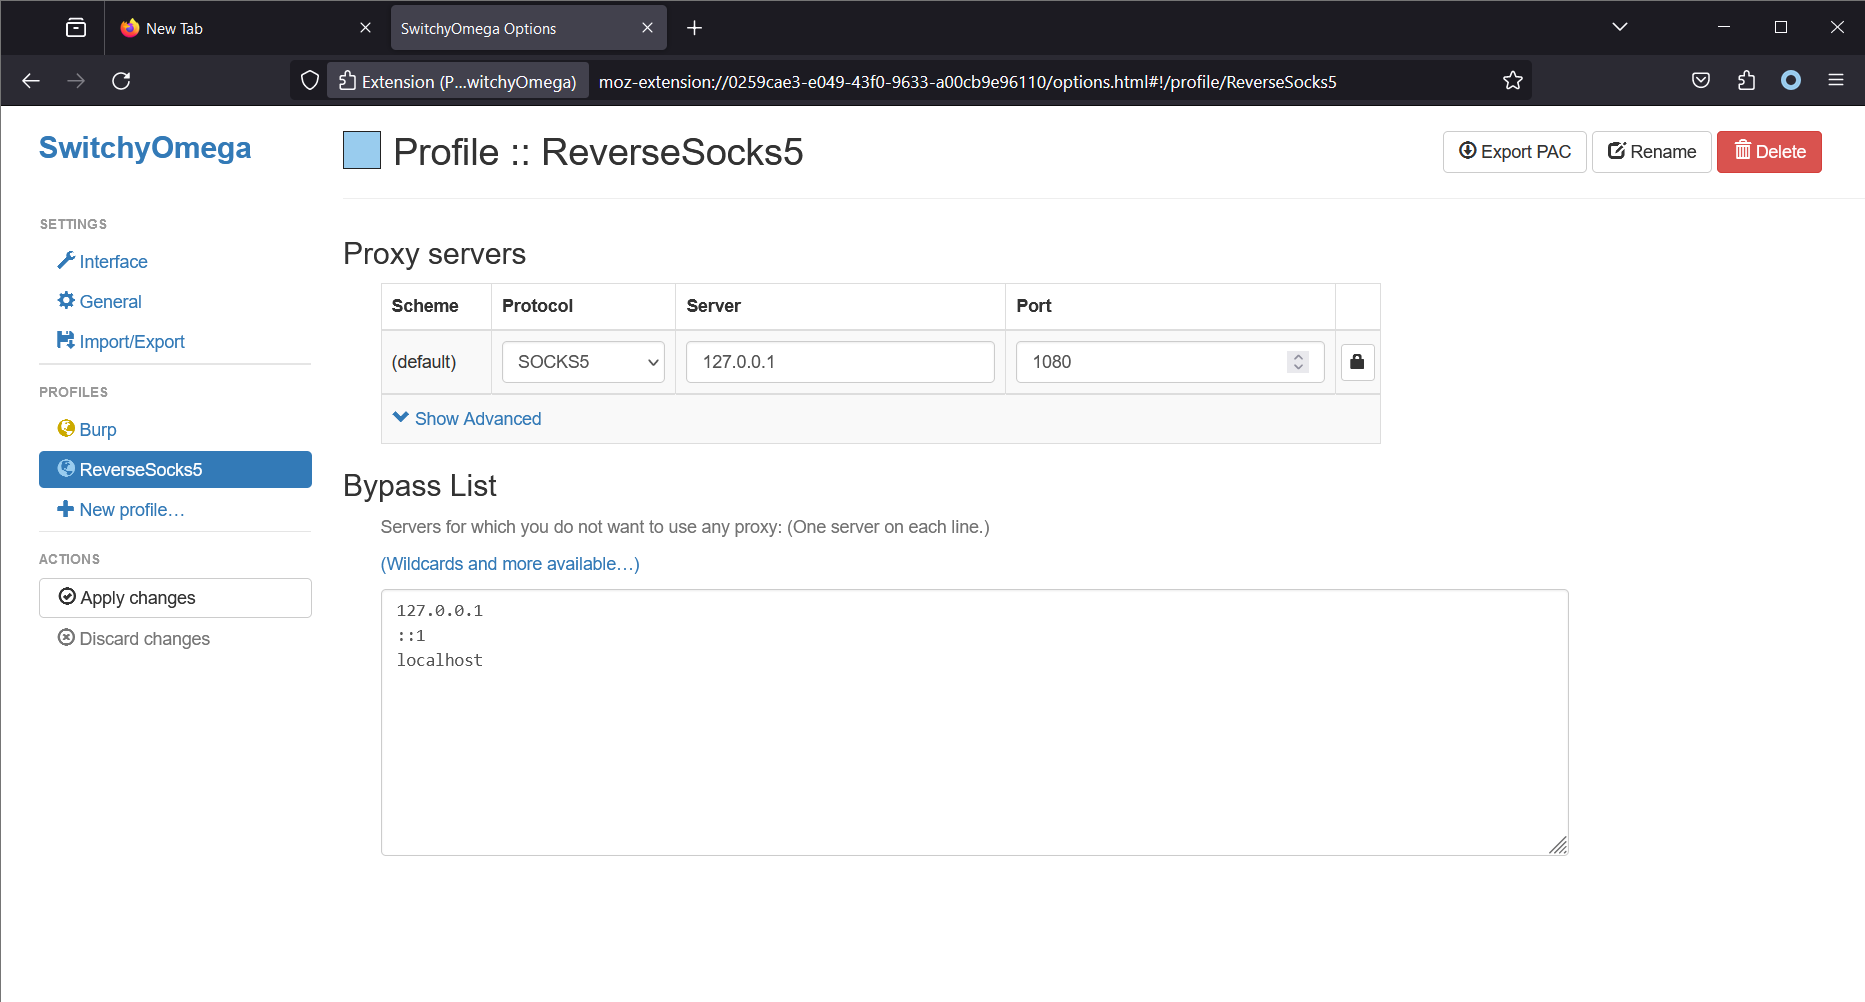
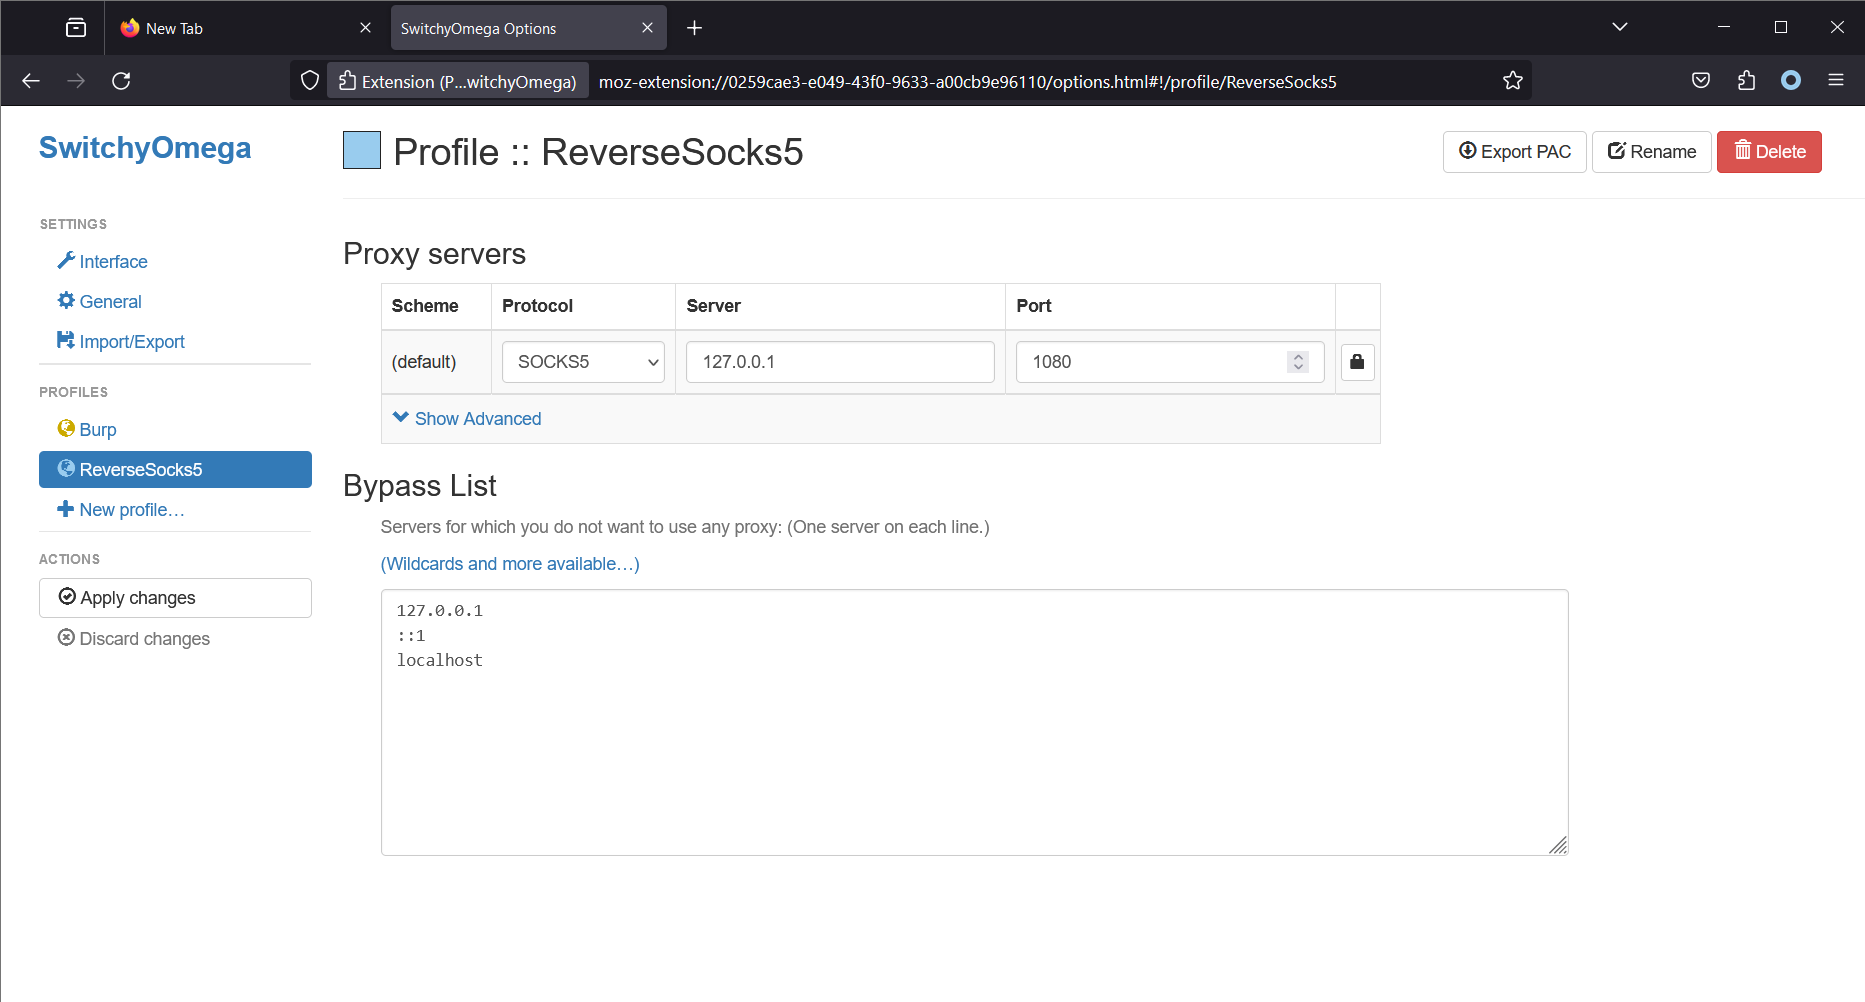 ध्यान दें कि Firefox उसी मशीन पर चल रहा है जिस पर SOCKS5 सर्वर है। इससे Firefox (Proxy SwitchyOmega एक्सटेंशन का उपयोग करते हुए) सभी कनेक्शन SOCKS5 सर्वर के माध्यम से करेगा। Linux पर, SOCKS5 प्रॉक्सी तक पहुँचने के लिए एक सामान्य टूल
proxychains4 है।
