
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 oopnv70-lab/ghostlock-honor-aak
GhostLock (CVE-2026-43499) एक्सप्लॉइट जिसे Honor AAK-AN00 (MagicOS 10, kernel 6.6.89-android15) के लिए अनुकूलित किया गया है। अनिश्चित काल के लिए…
 cyb3rk0ala/thm-magnusbilling-cve-2023-30258-exploit
CVE-2023-30258 (MagnusBilling RCE) का शोषण करने और fail2ban गलत कॉन्फ़िगरेशन के माध्यम से TryHackMe लैब पर विशेषाधिकार बढ़ाने का चरण-दर-चरण वॉकथ्रू।…
 ivan-sincek/powershell-reverse-tcp
रिमोट होस्ट के साथ संवाद करने के लिए PowerShell स्क्रिप्ट्स।
 ethanolgolf/cve-2026-64564
Deb पर LPE
 hazcod/ransomwhere
आपकी ransomware प्रतिक्रिया रणनीति का परीक्षण करने के लिए एक PoC रैंसमवेयर नमूना।
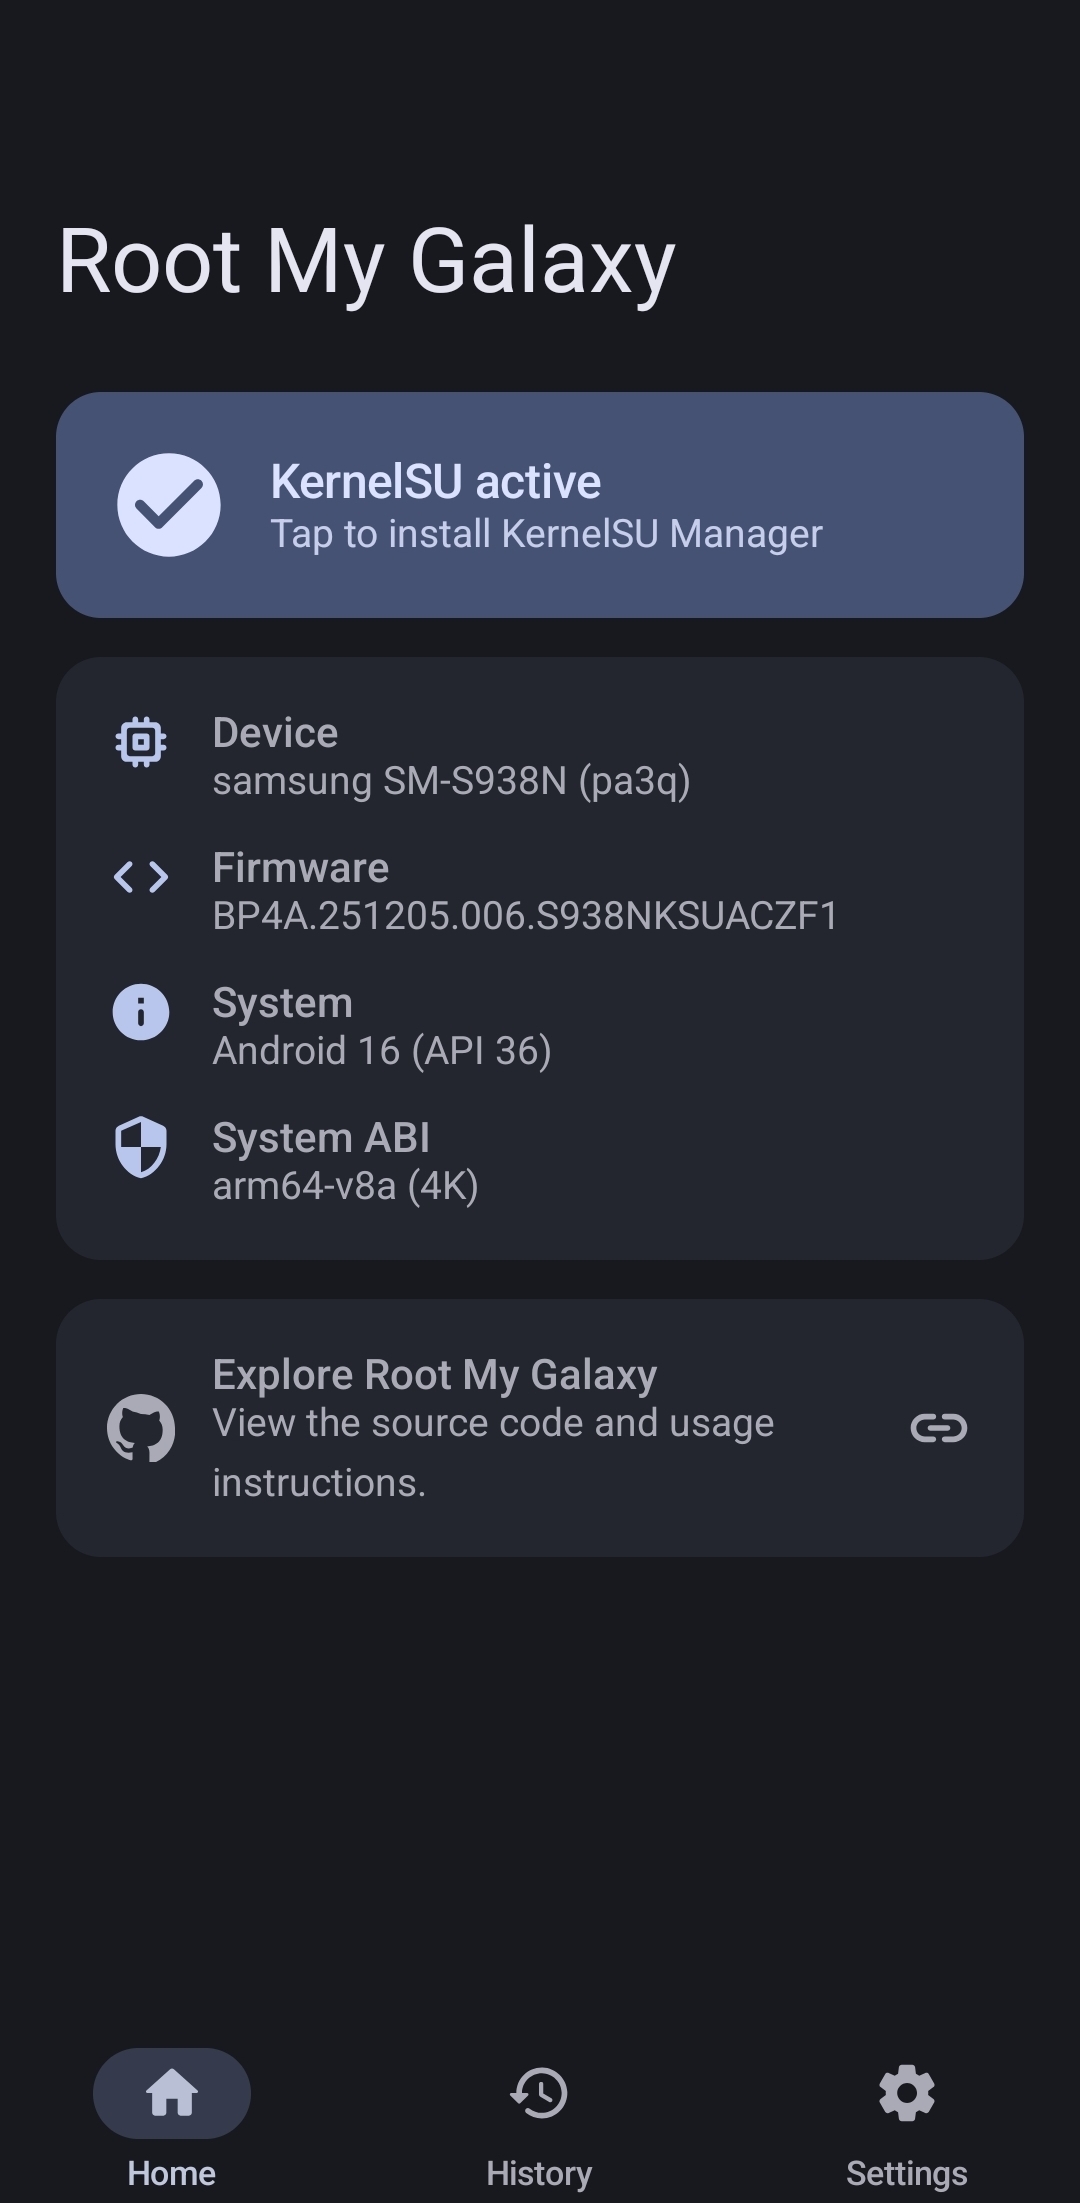 ohlookitstheirs/root-my-galaxy-tests
समर्थित Samsung Galaxy फर्मवेयर के लिए KSU इंस्टॉलर, CVE-2026-43499 के साथ (नोट: फ़ोर्क)
 jvbotelho/ghosthound
GhostHound एक BloodHound OpenGraph एक्सटेंशन है जो Active Directory टॉम्बस्टोन पुनर्जीवन को प्रथम श्रेणी के हमले के पथ के रूप में सतह पर लाता है,…
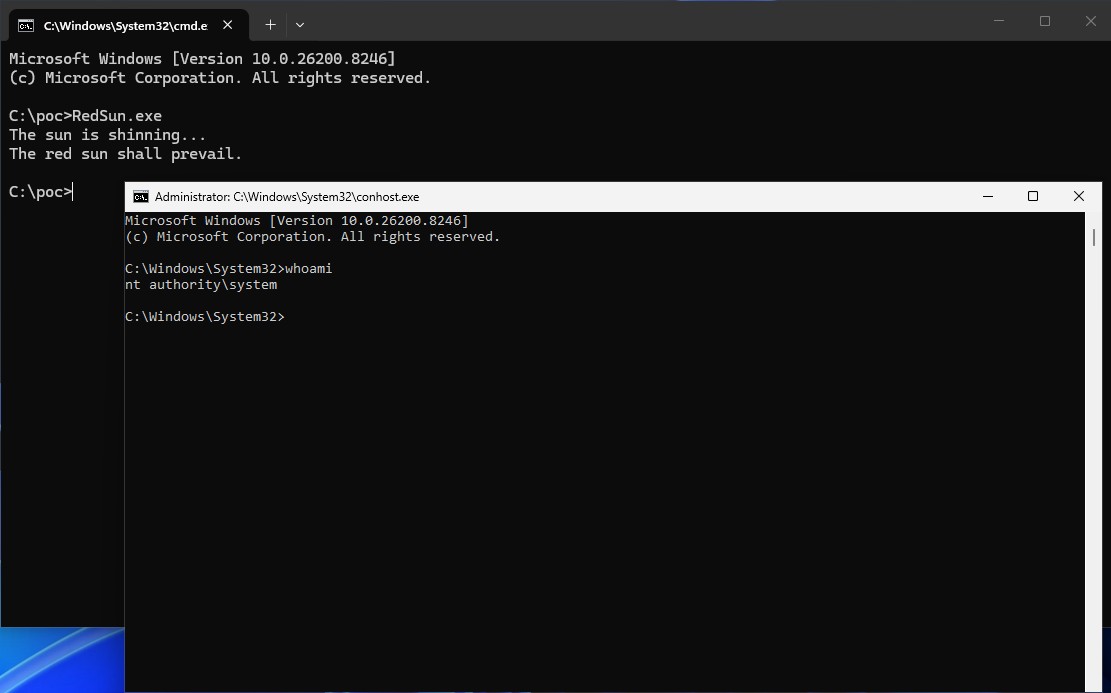 s4m98/redsun-
विंडोज़ ज़ीरो डे लोकल प्रिविलेज एस्केलेशन एक्सप्लॉइट (CVE-2026-41091)
 patrickt2017/cve-2026-19195-poc
CVE-2026-19195 प्रूफ ऑफ कॉन्सेप्ट
 iapetus12/cohort-htb
HTB Cohort - SSRF, Marimo pre-auth RCE (CVE-2026-39987) और PackageKit privesc (CVE-2026-41651)
 masrikky/cve-2026-64600-refluxfs
Linux कर्नेल स्थानीय विशेषाधिकार वृद्धि जो XFS फ़ाइल सिस्टम के कॉपी-ऑन-राइट (CoW) पथ को प्रभावित करती है।
 toanln-cov/cve-2026-66493
जूमला एक्सटेंशन PhocaCommander delete, copy, move क्रियाओं में Path Traversal के प्रति संवेदनशील है - CVSS 6.4
 nyxrecon/sudo-agent-ctf-
Sudo Agent CTF (TryHackMe) का राइट-अप, जिसमें enumeration, web exploitation, steganography, SSH और CVE-2019-14287 के माध्यम से privilege escalation…
 bobikl/cve-2026-43499-t807d
CVE-2026-43499 के लिए Android kernel exploit research package, जिसमें popsicle exploit source, embedded su payload, root bridge helper, और…
 jgalego/hiddensteps
HiddenSteps — एक स्थानीय-प्रथम व्यक्तिगत कार्यप्रवाह खुफिया प्लेटफ़ॉर्म
 jendmaoul/xss2shell-cve-2026-64638
CVE-2026-64638 — वर्डप्रेस प्री-ऑथ रिफ्लेक्टेड XSS → DOM क्लोबरिंग + एप्लिकेशन पासवर्ड चोरी + REST API प्लगिन सक्रियण के माध्यम से RCE। डुअल-मोड PoC…
 anggatechi/cve-2026-63030
WordPress Core Pre-Auth RCE — Batch Route Confusion + SQL Injection
 hackspeak/cve-2026-64564
SCTPhantom (CVE-2026-64564) SCTP ASCONF DEL-IP UAF LPE PoC (Debian 13 6.12.95) — community PoC mirror, MIT; for authorized security testing








