
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 praetorian-inc/brutus
गो में तेज़, शून्य-निर्भरता क्रेडेंशियल परीक्षण उपकरण। SSH, MySQL, PostgreSQL, Redis, MongoDB, SMB और 20+ प्रोटोकॉल पर ब्रूट फोर्स। नेटिव नर्वा/नाबू…
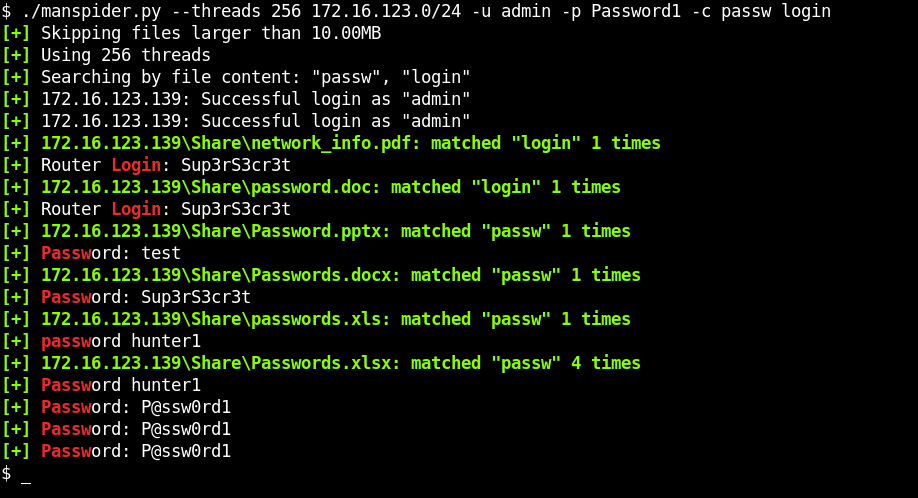 blacklanternsecurity/manspider
संपूर्ण नेटवर्कों में SMB शेयर्स पर स्थित आकर्षक फ़ाइलों की खोज करें। फ़ाइल नाम या फ़ाइल सामग्री खोजें - regex समर्थित है!
 bishopfox/sliver
प्रतिद्वंद्वी अनुकरण ढांचा
 pii-shield/pii-shield
लॉग सैनिटाइज़ेशन के लिए ज़ीरो-कोड K8s साइडकार। एंट्रोपी विश्लेषण के माध्यम से रहस्यों का पता लगाता है, JSON अखंडता को संरक्षित करता है, और PII को…
 p3nt4/nuages
एक मॉड्यूलर C2 फ्रेमवर्क
 starriv/cve-2026-98260-xiaomi-17-pro-max
Xiaomi 17 Pro Max (popsicle) के लिए CVE-2026-98260 kernel UAF के माध्यम से एक-क्लिक रूट: एक ही स्क्रिप्टेड वर्कफ़्लो में चरणबद्ध विशेषाधिकार वृद्धि,…
 wslyvh/paperweight
Paperweight आपके इनबॉक्स को स्कैन करके आपकी डिजिटल छाप (digital footprint) का नक्शा बनाता है, फिर आपको नियंत्रण वापस लेने और अपना डेटा हटाने में मदद…
 sam00/cve-2026-111943-emudhra-ca-compromise-poc
CVE-2026-111943 के लिए प्रूफ-ऑफ-कॉन्सेप्ट: कमज़ोर eMudhra इंटरमीडिएट CA निजी कुंजियों को पुनर्प्राप्त करता है, TLS/कोड-साइनिंग प्रमाणपत्रों को फ़ोर्ज…
 mverschu/cve-2025-33073
NTLM reflection SMB दोष के लिए PoC Exploit
 skelsec/aardwolf
Python के लिए अतुल्यकालिक RDP क्लाइंट (हेडलेस)
 cogiceo/gpohound
आक्रामक GPO डंपिंग और विश्लेषण उपकरण जो BloodHound डेटा का लाभ उठाता है और उसे समृद्ध करता है
 quaerendir/cve-2026-99999-audit
Read-only Bash audit script that triages CVE-2026-99999 (PwnEscape) Linux kernel IPv4 checksum OOB write, checking patch status, module reachability,…
 quaerendir/cve-2026-46331-audit
cve-2026-46331-ऑडिट स्क्रिप्ट
 pgedge/pgedge-anonymizer
PII और समान डेटा को प्रोडक्शन से कॉपी किए गए डेव/टेस्ट डेटाबेस में बदलने के लिए एक अनामीकरण उपकरण।
 wvllxe/cve-2026-104051-pictshare-info-disclosure
PictShare < 3.7.1 में info API के माध्यम से संवेदनशील जानकारी का खुलासा (CWE-522)। PoC + सलाहकार लेख।
 rmdycz/k80pro-miro-cve-2026-98260
Device-bound CVE-2026-98260 adaptation for RedMi K80pro miro OS 3.0.305.0/4.0.3.0
 grigorovichvlad/cve-2026-125423
CVE-2026-125423 के लिए write-up और Go lab PoC, एक Gitea auto-init race जो symlinked README को server-side Git hook overwrite और RCE में बदल देता है।…
 0xdea/tactical-exploitation
आधुनिक सामरिक शोषण टूलकिट।







