
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 katransefa/cve-2026-13714
Realtyna WPL < 5.3.0 के लिए बिना प्रमाणीकरण वाला RCE एक्सप्लॉइट जो हार्डकोडेड API कुंजी के माध्यम से PHP वेबशेल अपलोड करता है और मनमाने सिस्टम कमांड…
 toanln-cov/cve-2026-74251
Phoca Cart में विशेषता फ़िल्टर के माध्यम से बिना प्रमाणीकरण के SQL Injection - CVSS 9.3
 ricardojoserf/nativedump
केवल NTAPI फ़ंक्शनों का उपयोग करके lsass को डंप करें, मिनीडंप फ़ाइलों को हाथ से तैयार करके (MiniDumpWriteDump के बिना!!!)
 ricardojoserf/trickdump
केवल NTAPI फ़ंक्शंस का उपयोग करके lsass को डंप करें, 3 JSON और 1 ZIP फ़ाइल बनाएं... और बाद में MiniDump फ़ाइल उत्पन्न करें!
 jangkrikkbozz/cve-2026-68138
लिनक्स के लिए स्थानीय विशेषाधिकार वृद्धि शोषण जो CVE-2026-68138 को लक्षित करता है, कमजोर प्रणालियों पर अन-विशेषाधिकार प्राप्त उपयोगकर्ताओं से रूट तक…
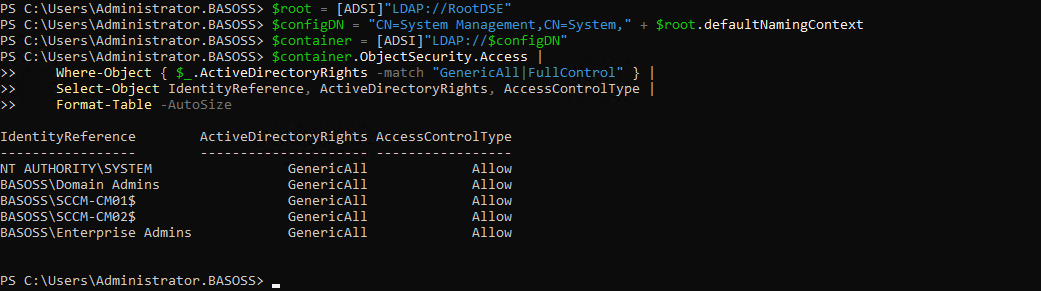 omribaso/sccm-cve-2026-47301-remote-code-execution-exploit
Microsoft Configuration Manager (SCCM) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट श्रृंखला (CVE-2026-47301), जो एक टूटी हुई एक्सेस, CAB मनमाना-लेखन पाथ…
 vognik/cve-2026-26980
Ghost CMS Content API के लिए बिना प्रमाणीकरण वाला SQL इंजेक्शन एक्सप्लॉइट (CVE-2026-26980); सक्रिय/निष्क्रिय जाँच और CSV निर्यात के साथ SQLite/MySQL…
 nxploited/cve-2026-18366
Events Manager < 7.4.1 - बिना प्रमाणीकरण के व्यवस्थापक तक विशेषाधिकार वृद्धि
 nicoibarburu/cve-2021-4034
यह PwnKit भेद्यता के लिए एक्सप्लॉइट का मेरा सरल कार्यान्वयन है।
 portswigger/css-the-bomb-inside-your-inbox
गैरेथ हेयस के ब्लैक हैट वार्ता के लिए सभी सामग्री: CSS: द बॉम्ब इनसाइड योर इनबॉक्स।
 themalwareguardian/cve-2026-25250
CVE-2026-25250 का विश्लेषण और शोषण, Horizon DataSys Reboot Restore में एक Secure Boot बाईपास, जहाँ shdloader.efi बिना सत्यापन के Shield.efi लोड करता…
 themalwareguardian/cve-2025-4275
CVE-2025-4275 (Hydr0ph0bia) का विश्लेषण और शोषण, एक Secure Boot ट्रस्ट-चेन कमजोरी जहाँ फर्मवेयर वेरिएबल्स का उपयोग आक्रमणकारी-नियंत्रित प्रमाणपत्रों…
 eh-amish/windows-defender-security-auditor-cve-2026-50656-
रीड-ओनली PowerShell सुरक्षा ऑडिटर Windows एंडपॉइंट्स और सर्वर्स के लिए: Defender कॉन्फ़िगरेशन, पैच स्थिति, क्रेडेंशियल्स, पर्सिस्टेंस, नेटवर्क…
 camsshaft/ionstack-s22-cve-2026-43499
सैमसंग गैलेक्सी S22 के लिए Android कर्नेल एक्सप्लॉयट जो CVE-2026-43499 के माध्यम से कर्नेल-डोमेन रूट प्राप्त करता है, SELinux पर्मिसिव,…
 tyeurada/edrevasionworkshop
# “स्टेप-बाय-स्टेप मैलवेयर डेवलपमेंट: लोडर्स से कर्नेल तक EDR को बायपास करना” के लिए कार्यशाला सामग्री, जो DEF CON 34 और BSidesLV 2026 में प्रस्तुत…
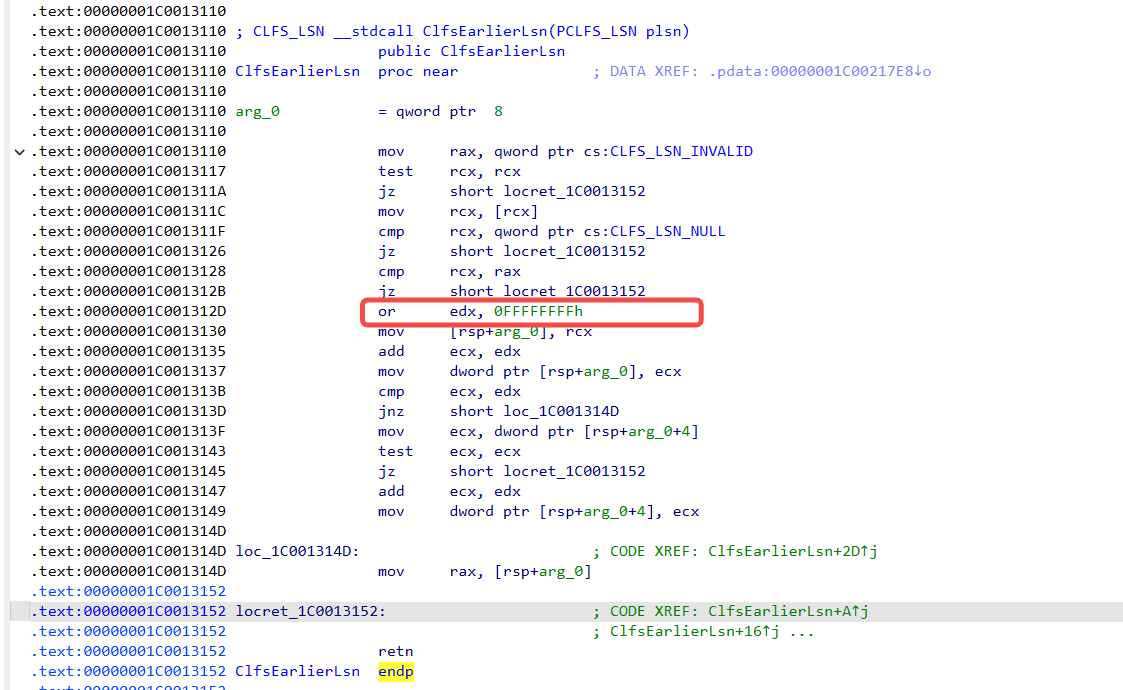 uname1able/cve-2022-24481-analysis
Windows CLFS टाइप कन्फ्यूज़न (CVE-2022-24481) का गहन विश्लेषण, जिसमें मूल-कारण स्पष्टीकरण, शोषण प्रवाह, कर्नेल गैजेट विवरण और कार्यशील स्थानीय…
 daemoncibsec/flar3ad
मनमानी स्थानीय फ़ाइल पढ़ने के लिए CVE-2026-51031 का POC
 r2qa/cve-2026-17544
CVE-2026-17544 के लिए एक्सप्लॉइट: PHP bcmath OOB लेखन को केवल-मेमोरी RCE में परिवर्तित करके, रनटाइम ऑफ़सेट-मुक्त रिज़ॉल्वर के साथ disable_functions…








