
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित
 zhangutah/security-research
Linux कर्नेल की प्रकट की गई कमज़ोरियों के लिए प्रूफ़-ऑफ़-कॉन्सेप्ट C कोड और राइटअप, जिनमें प्रति-CVE एक्सप्लॉइट स्रोत और तकनीकी विश्लेषण शामिल हैं।
 alinpfan/cve-2026-3888-poc
CVE-2026-3888 के लिए Python प्रूफ-ऑफ-कॉन्सेप्ट, जो Linux पर एक स्थानीय गैर-विशेषाधिकार प्राप्त खाते से root तक बढ़ने के लिए snap-confine और…
 bc-security/empire-compiler
Empire और Covenant C2 फ्रेमवर्क के लिए .NET और PowerShell पेलोड्स को कंपाइल और ऑब्फस्केट करता है, जिसमें रेड-टीम ऑपरेशंस के लिए कॉन्फ़िगर करने योग्य…
 tc4dy/cve-2026-87902-toolkit
WordPress CVE-2026-87902 LFI-to-RCE टूलकिट, जिसमें एक weaponized exploit chain (PEAR RCE, webshell, admin creation, loot) और एक non-intrusive…
 bmax121/apatch
एंड्रॉइड कर्नेल और एंड्रॉइड सिस्टम का पैचिंग
 tc4dy/cve-2026-6875-poc-exploit
CVE-2026-6875 ServiceNow प्री-ऑथ RCE फ्रेमवर्क 🔥 JS इंजेक्शन → सैंडबॉक्स एस्केप → RCE → रूट। विशेषताएं: --detect, --exec, रिवर्स/इंटरैक्टिव शेल, बैच…
 tc4dy/cve-2026-67279-86060-toolkit
MikroTrick MikroTik RouterOS SSH प्री-ऑथ टेकओवर चेन के लिए Python टूलकिट: exploit.py एडमिन शेल के लिए rekey बायपास और fd-2 पॉलिसी स्वैप करता है, साथ…
 hui191/cve-2026-43499-aak-an00
Honor WIN RT (AAK-AN00) CVE-2026-43499 अस्थायी रूट - शोध नोट्स
 nikopmpm/fsociety-cve-2024-0670-checkmk-lpe
🔍 सुरक्षा पेशेवरों के लिए डिज़ाइन किए गए एक मजबूत C++ टूल का उपयोग करके स्थानीय विशेषाधिकार वृद्धि के लिए CheckMK एजेंटों में CVE-2024-0670 का शोषण…
 ooafa/bucketbuster
Yandex, VK, Selectel, Sber, Alibaba, Tencent, Huawei और Baidu में सार्वजनिक क्लाउड ऑब्जेक्ट-स्टोरेज एंडपॉइंट्स को स्कैन करता है ताकि सूचीबद्ध करने…
 fl0ydsec/cve-2026-91136
CVE-2026-91136 के लिए मास स्कैनर और PoC एक्सप्लॉइट, जो Divi Plus WordPress प्लगइन में svg_image REST पैरामीटर के माध्यम से एक अनधिकृत मनमानी फ़ाइल…
 jpillora/chisel
HTTP पर SSH एन्क्रिप्शन के साथ तेज़ TCP/UDP टनल, जो रिवर्स पोर्ट फ़ॉरवर्डिंग, SOCKS5 प्रॉक्सी और क्लाइंट प्रमाणीकरण का समर्थन करता है, सुरक्षित…
 shisones/cve-2026-27626
CVE-2026-27626 के लिए Python प्रूफ-ऑफ-कॉन्सेप्ट: OliveTin के पासवर्ड-टाइप आर्ग्युमेंट्स का पता लगाता है, कमांड इंजेक्ट करने के लिए sh -c कोटिंग से…
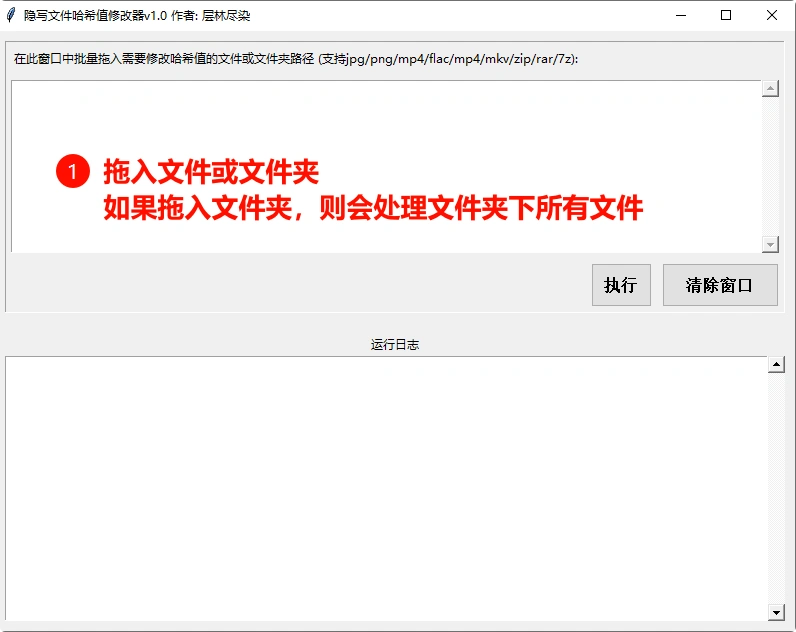 cenglin123/steganographiergui
फ़ाइलों को MP4/MKV फ़ाइलों में एम्बेड करें।
 nmht3t/rawhive
एक Cobalt Strike BOF जो कच्चे NTFS वॉल्यूम से चयनित Windows registry hives को सीधे निकालता है, NTFS मेटाडेटा को पार्स करके और फ़ाइल डेटा को सीधे…
 redinpulse/cve-2026-84568
CVE-2026-84568 (रूट कोड निष्पादन तक fstype पथ ट्रैवर्सल) और CVE-2026-84570 (Gatekeeper बायपास) के लिए पुनरुत्पादनीय macOS automountd लैब PoC और…
 maxprog-svg/cve-2026-69414
CVE-2026-69414 के लिए Python प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Microsoft Malware Protection Engine में एक टाइप-कन्फ्यूज़न एलिवेशन ऑफ़ प्रिविलेज है,…
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Overlord RAT का पूर्ण स्थिर और मेमोरी विश्लेषण: Go एजेंट आर्किटेक्चर, HTTP/2 + WebSocket C2, रिफ्लेक्टिव DLL इंजेक्शन, ब्राउज़र कीलॉगिंग, और IOC। एक…








