
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित
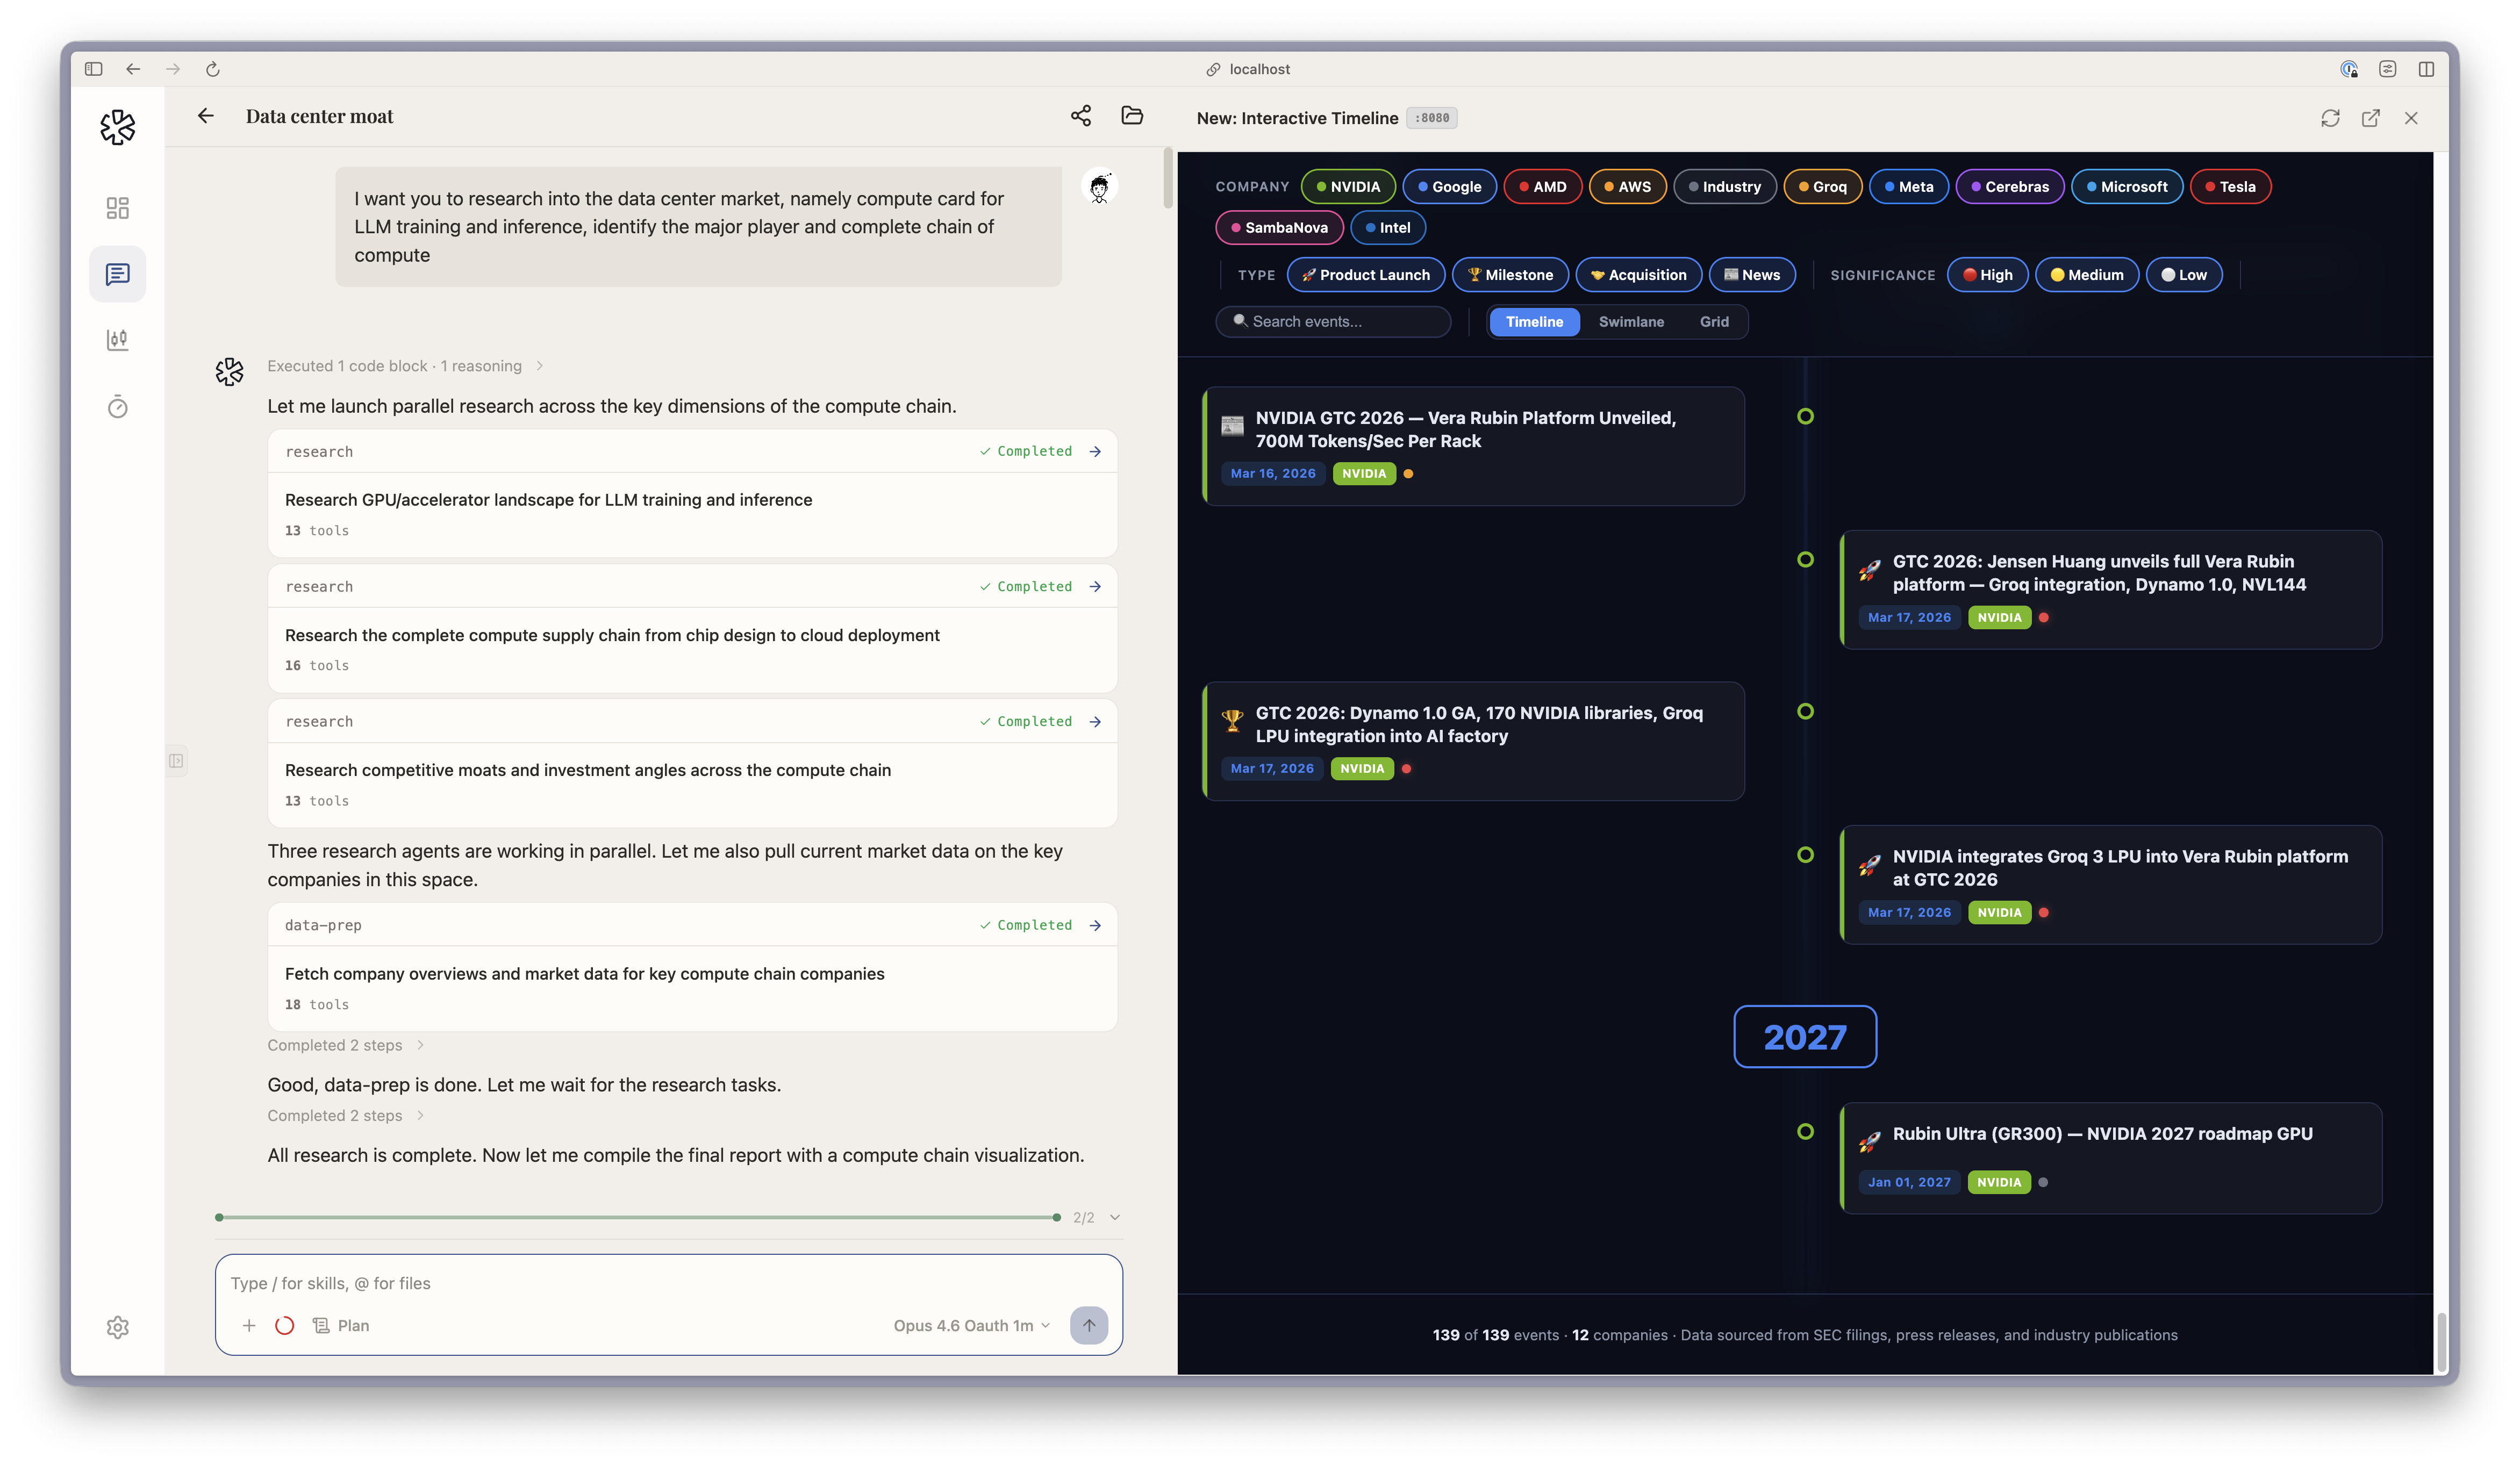
 ginlix-ai/langalpha
Automated OSINT framework for reconnaissance, data harvesting, and threat intelligence gathering with modular crawlers, scanners, and extraction…
 moond4rk/hackbrowserdata
Windows, macOS और Linux पर 20 ब्राउज़रों से पासवर्ड, कुकीज़, इतिहास और अन्य डेटा को डिक्रिप्ट और एक्सपोर्ट करें। अधिकृत सुरक्षा अनुसंधान, घटना…
 sshuttle/sshuttle
एक पारदर्शी प्रॉक्सी सर्वर जो गरीब आदमी के VPN के रूप में काम करता है। SSH के ऊपर फॉरवर्ड करता है। प्रशासक की आवश्यकता नहीं है। Linux और MacOS के साथ…
 threatexpert/gonc
स्वचालित NAT ट्रैवर्सल, सुरक्षित P2P, और शेल एक्सेस, फ़ाइल ट्रांसफ़र, और नेटवर्क प्रॉक्सीिंग के लिए उन्नत सुविधाओं के साथ Netcat।
 facebookincubator/bpfjailer
eBPF LSM आधारित अनिवार्य अभिगम नियंत्रण और jailer
 specterops/bloodhound
Six Degrees of Domain Admin
 bittersecurity/decepticon
स्वायत्त LLM रेड टीम एजेंट जो एक पृथक Kali सैंडबॉक्स के भीतर पूर्ण आक्रमण श्रृंखलाओं—recon, exploitation, privilege escalation, lateral movement और…
 purpleailab/decepticon
Autonomous Hacking Agent for Red Team
 spellshift/realm
Rust इम्प्लांट, GraphQL टीमसर्वर और हज़ारों बीकन्स में स्वचालित, स्केलेबल रेड टीम ऑपरेशन्स के लिए Eldritch DSL के साथ क्रॉस-प्लेटफ़ॉर्म एडवर्सरी…
 samugit83/redamon
Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…
 nuf1p/loaderville
एंटरप्राइज़ हार्डन्ड वातावरणों के भीतर उपयोग करने के लिए प्रारंभिक एक्सेस लोडरों का एक संग्रह
 paradigmxyz/iron-proxy
An egress firewall for untrusted workloads.
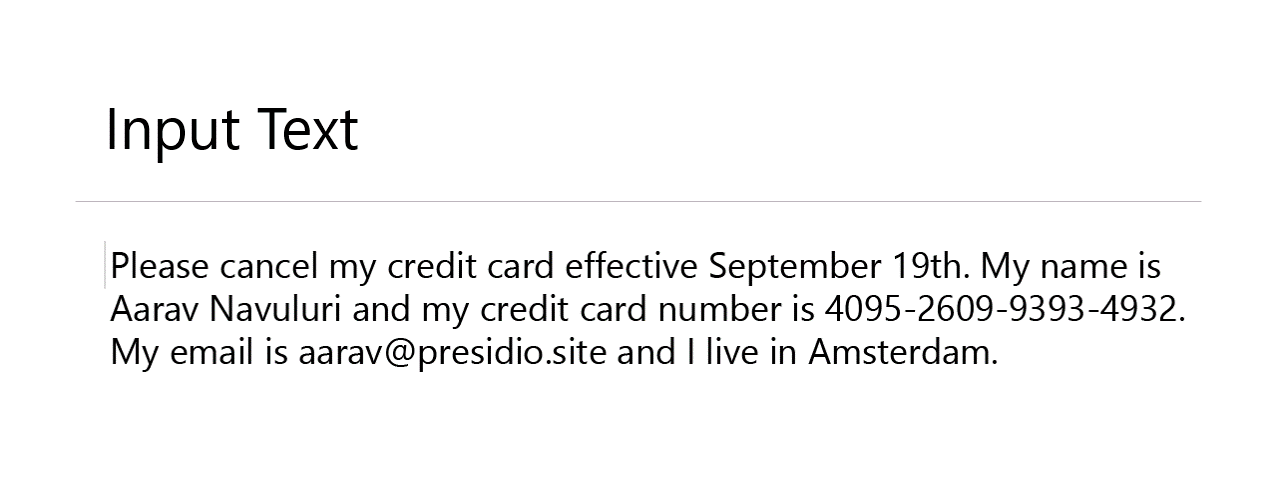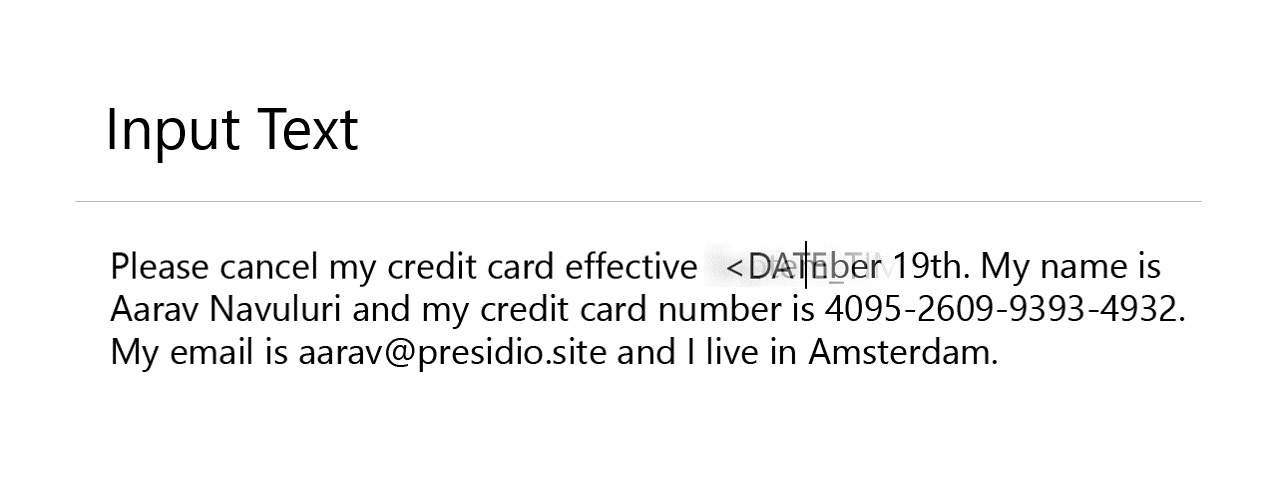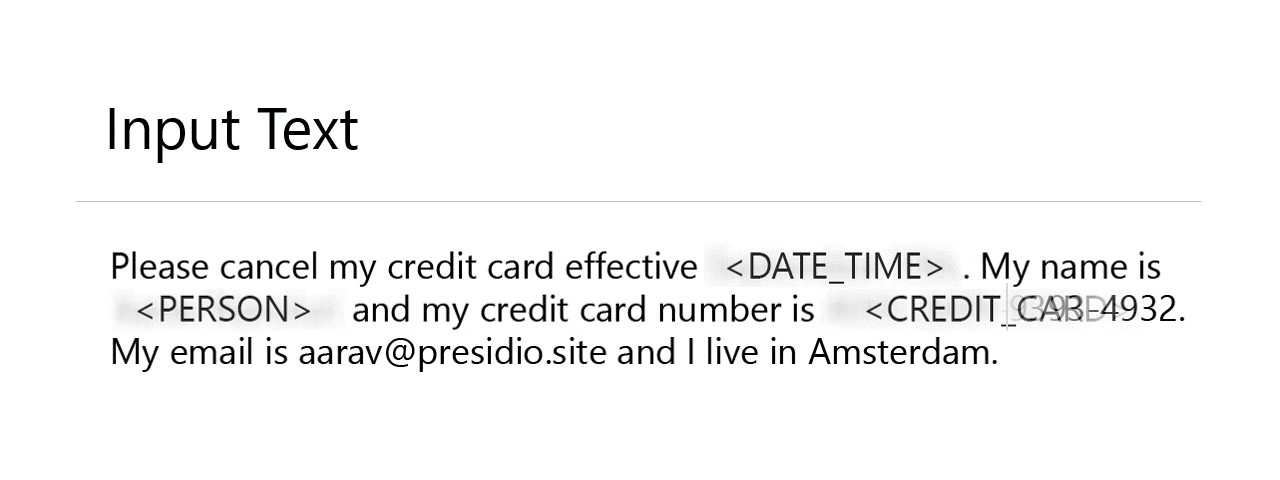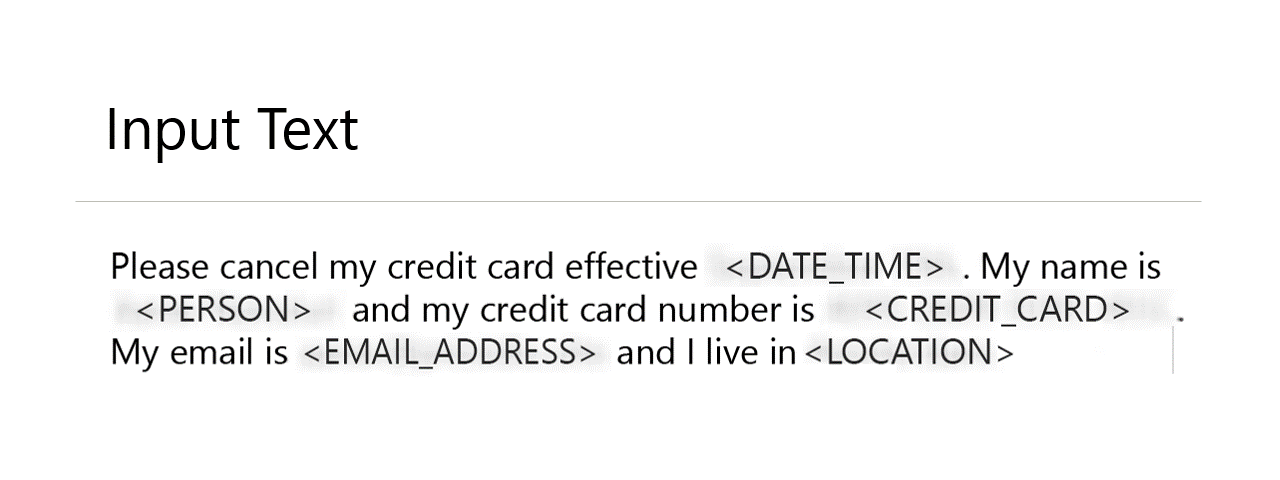 data-privacy-stack/presidio
संवेदनशील डेटा (PII) का पता लगाने, संपादित करने, मास्क करने और गुमनाम करने के लिए एक ओपन-सोर्स फ्रेमवर्क, जो टेक्स्ट, छवियों और संरचित डेटा पर काम…
 rhinosecuritylabs/pacu
AWS शोषण ढांचा, जो Amazon Web Services वातावरण की सुरक्षा के परीक्षण के लिए डिज़ाइन किया गया है।
 wireshark/wireshark
डीप पैकेट निरीक्षण, सैकड़ों प्रोटोकॉल में प्रोटोकॉल डिकोडिंग, तथा समस्या निवारण, फोरेंसिक और सुरक्षा जांच के लिए कैप्चर-फ़ाइल समर्थन के साथ नेटवर्क…
 rapid7/metasploit-framework
खुला-स्रोत शोषण ढांचा जिसमें पेनिट्रेशन टेस्टिंग, कमजोरियों की पुष्टि और नेटवर्क व अनुप्रयोगों में सुरक्षा अनुसंधान के लिए मॉड्यूलर पेलोड, एनकोडर और…
 k8gege/k8tools
K8 टूलसेट (इंट्रानेट पैठ/प्रिविलेज एस्केलेशन टूल/रिमोट ओवरफ़्लो/एक्सप्लॉइट/पोर्ट स्कैनिंग/पासवर्ड…
 nukeratframework/nukerat
A post exploitation framework / C2 for advanced Red Team operations








