
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 zzzxxxxxxxxxx/ghostlock-got-w29
HUAWEI MatePad Pro 11 GOT-W29 पर CVE-2026-43499 (GhostLock) अनुसंधान। टैबलेट के लिए GSI अनुकूलित करते समय टैबलेट ब्रिक हो गया, इसलिए इस रिपॉज़िटरी को…
 open-flaw/cve-2026-2005
PostgreSQL pgcrypto हीप बफर ओवरफ्लो PoC जो CVE-2026-2005 को प्रदर्शित करता है: तैयार किए गए OpenPGP पैकेट के माध्यम से निम्न-विशेषाधिकार RCE और…
 th3g3ntl3m4n84/cve-2024-30088__windows-toctou-exploit
यह मूल CVE-2024-30088 एक्सप्लॉइट का एक संशोधित संस्करण है, जिसे गैर-इंटरैक्टिव वातावरण (WinRM) में काम करने के लिए अनुकूलित किया गया है।

 nu11secur1ty/0
Windows Defender रेस कंडीशन के लिए एक्सप्लॉइट जो use-after-free के ज़रिए SYSTEM तक विशेषाधिकार बढ़ाता है, MsMpEng.exe को क्रैश करता है, एक छिपा हुआ…
 securest8/npm-incident-response
keyv/cacheable सप्लाई-चेन हमले के लिए स्कैनर: समझौता किए गए npm पैकेजों का पता लगाता है, पेलोड हैश सत्यापित करता है, और रेपो और होस्ट मोड में…
 0xreadingsteiner/cisco-security-research
सिस्को उत्पादों पर स्वतंत्र सुरक्षा शोध — CUCM, Expressway, FTD, ISE
 ryehr/hitms_steganography
एलएलएम चैट टोकन विकल्पों में अंकगणित/डिस्कॉप स्टेग्नोग्राफ़िक कोडर का उपयोग करके कई गुप्त संदेश एम्बेड करें, बिट-सटीक डिकोडिंग और स्टेग्नालिसिस…
 manizada/ovswrap
सीवीई-2026-64531 के लिए स्थानीय विशेषाधिकार वृद्धि प्रमाण-अवधारणा, जो OVS कर्नेल डेटापाथ का दुरुपयोग करके क्रेडेंशियल्स को दूषित करती है और sudoers…
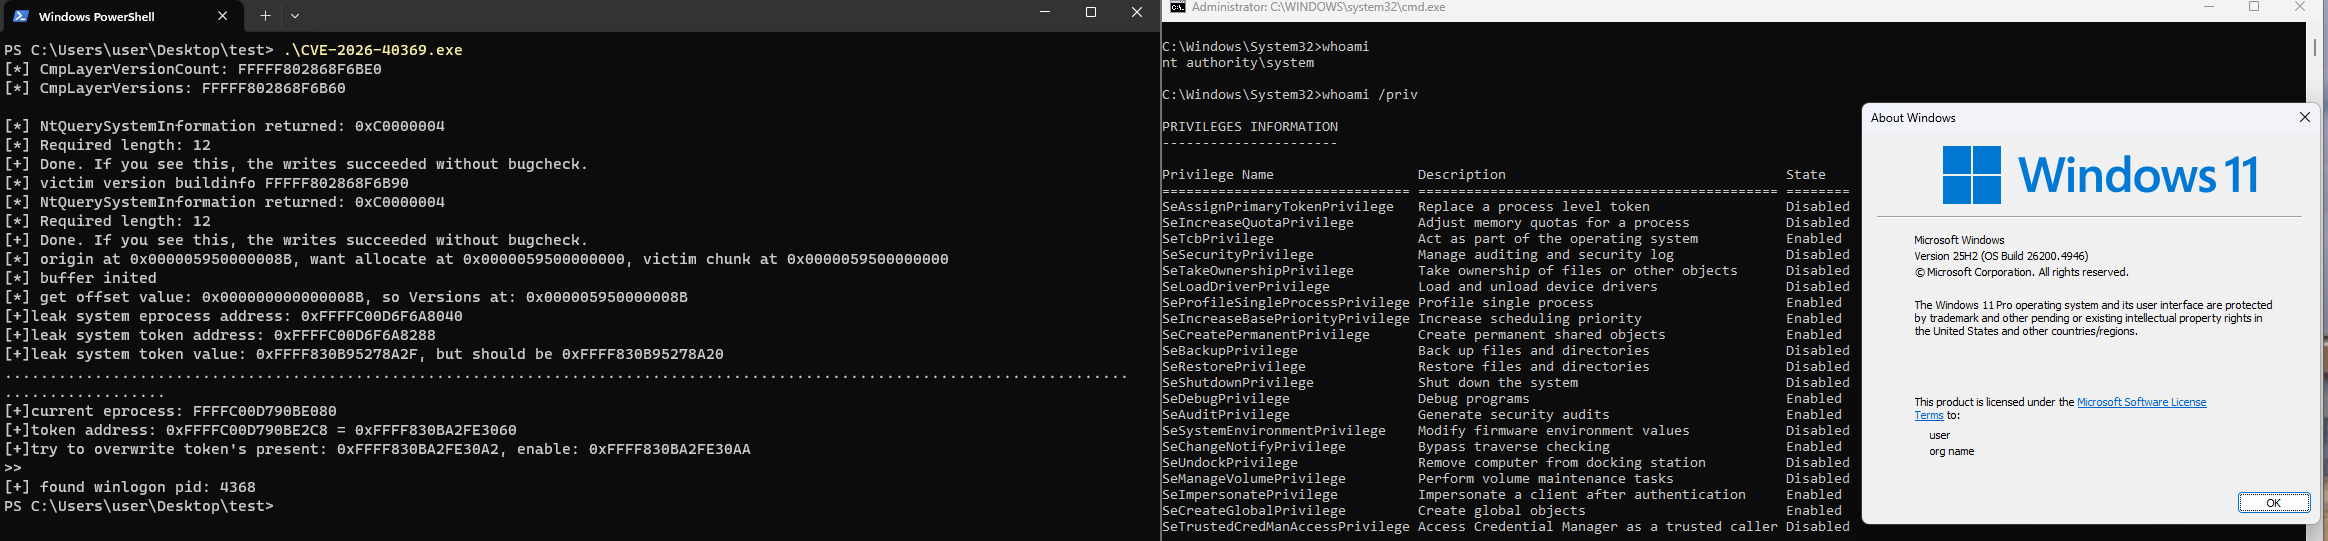 joe1sn/cve_2026_40369
CVE-2026-40369 के लिए एक्सप्लॉइट पीओसी जो विंडोज कर्नेल को लक्षित करता है; इसमें kASLR बायपास, हीप ग्रूमिंग, रिमोट थ्रेड इंजेक्शन, और प्रति-बिल्ड…
 travisbgreen/hunting-rules
नेटवर्क विसंगति का पता लगाने के लिए Suricata नियम
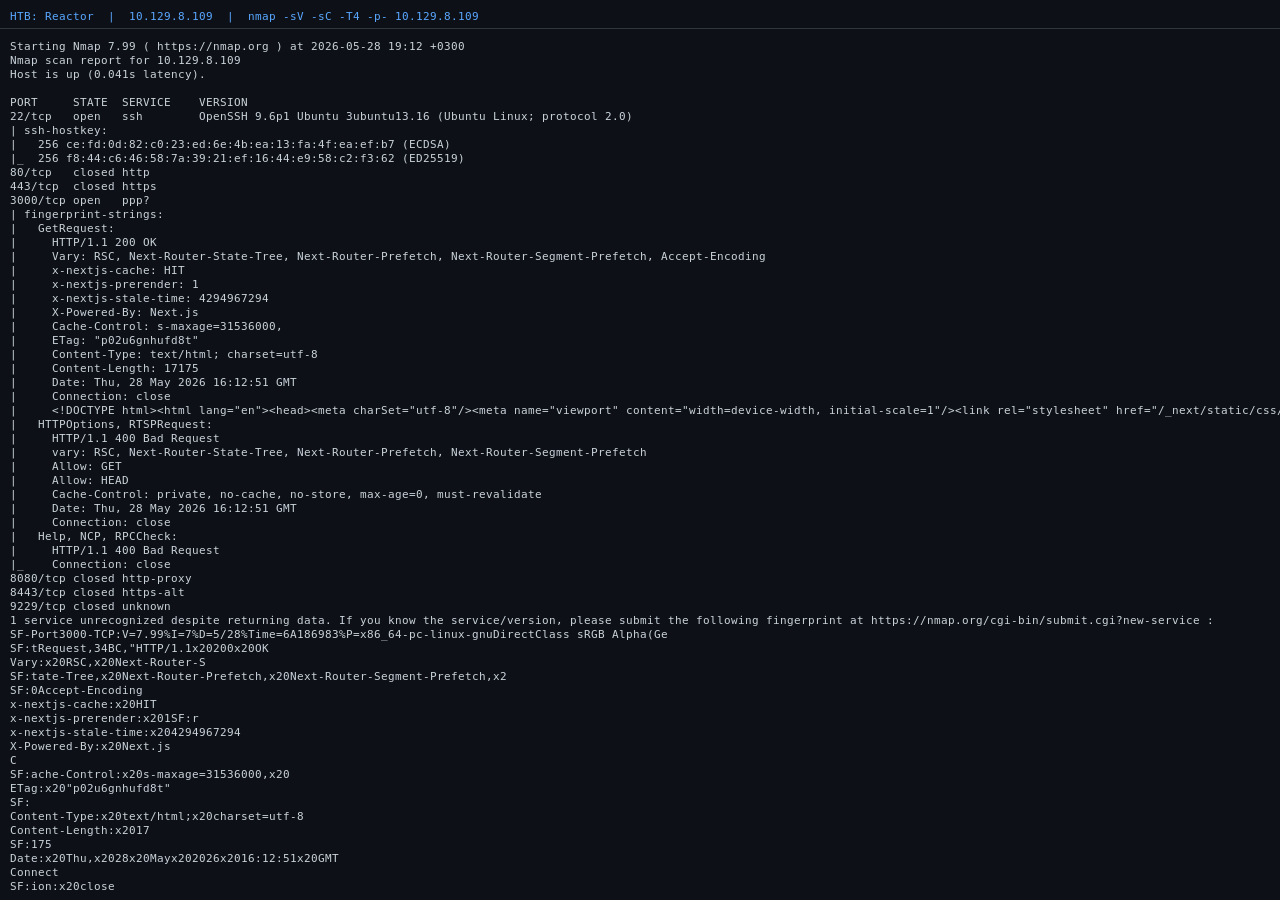 sonnycroco/htb-reactor-linux-machine-walkthrough
HTB की Reactor मशीन का पूर्ण वॉकथ्रू — shell प्राप्त करने के लिए CVE-2025-55182 का शोषण करें, फिर उजागर Node.js डिबगर के माध्यम से root प्राप्त करें।…
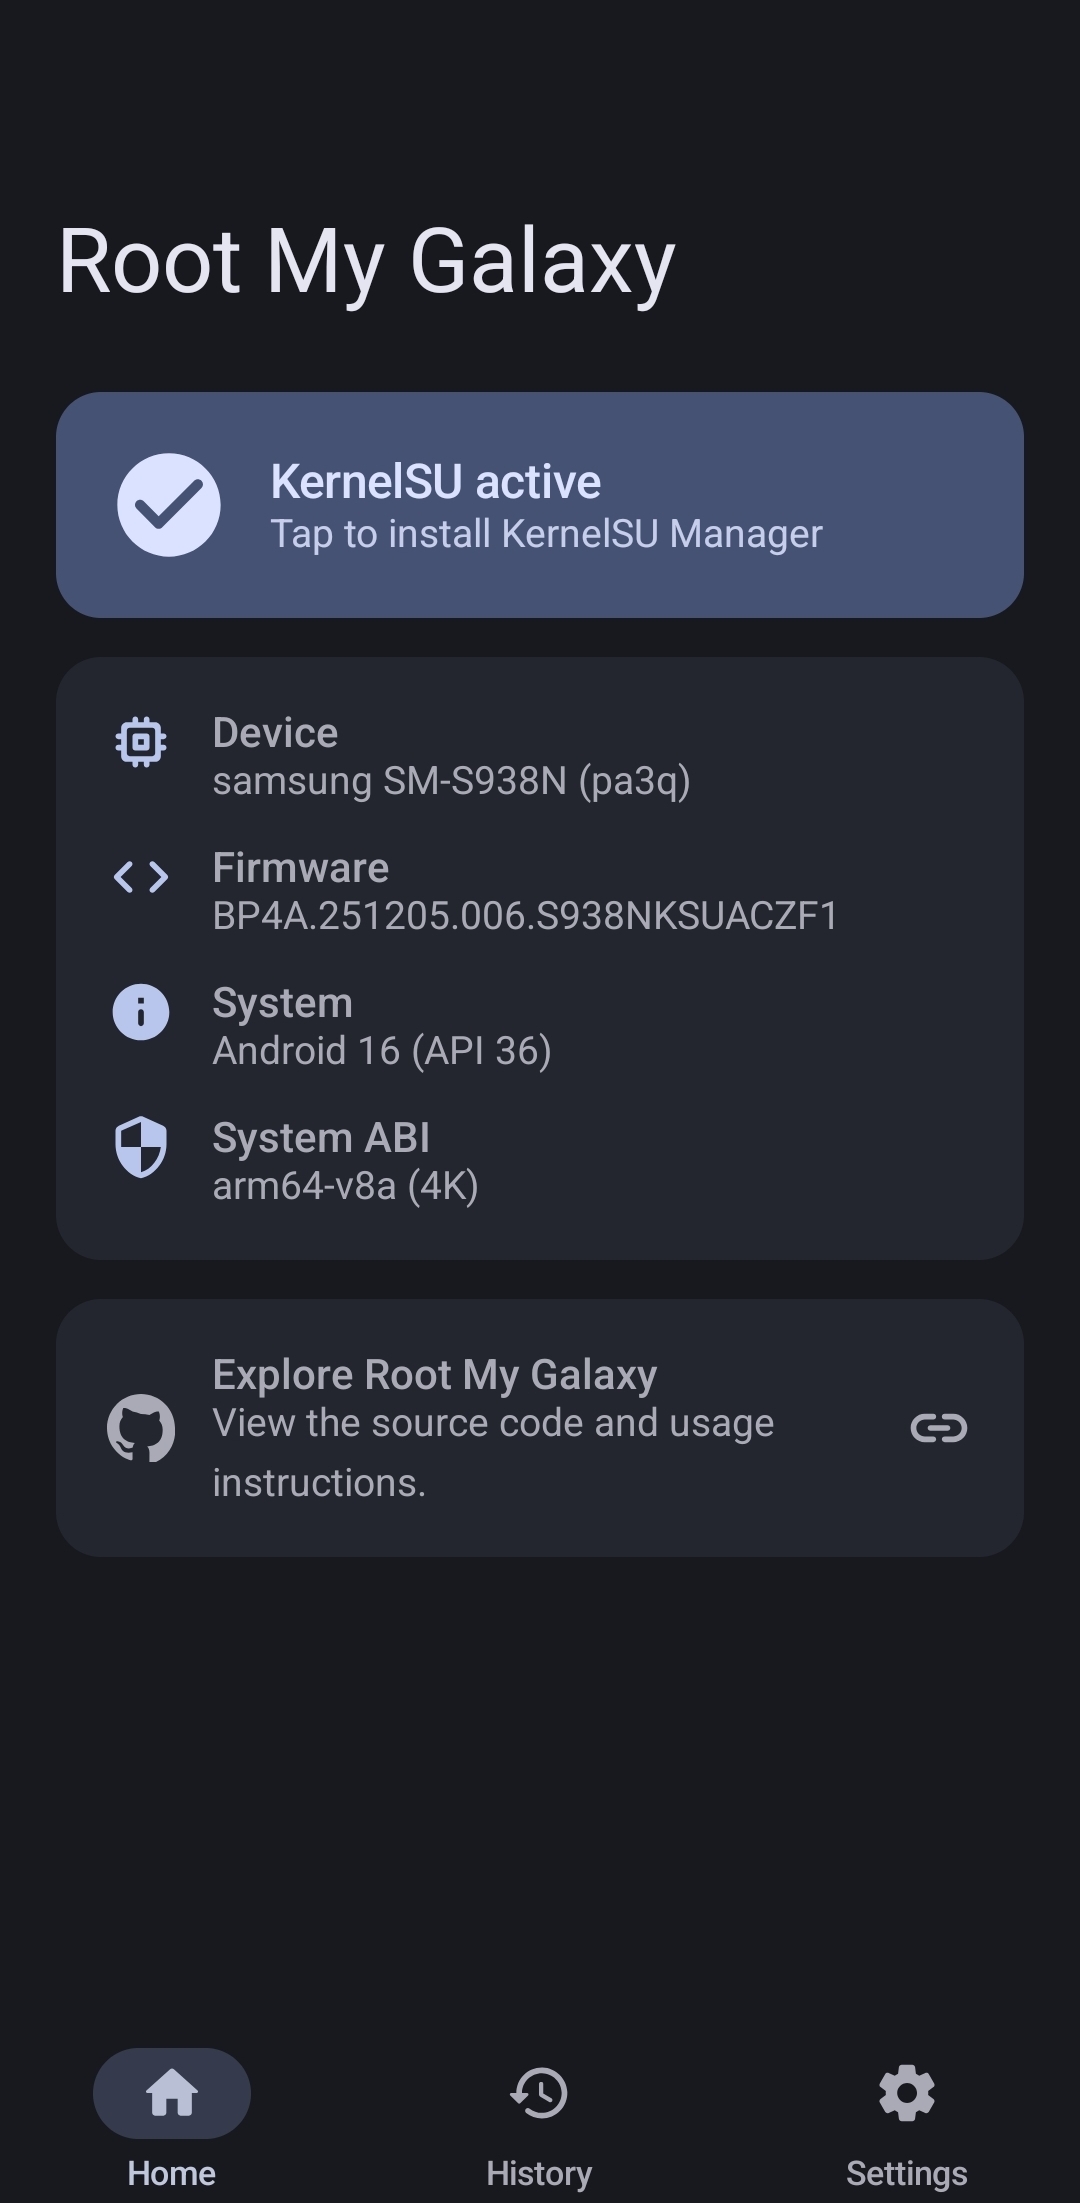 ohlookitstheirs/root-my-galaxy-tests
समर्थित Samsung Galaxy फर्मवेयर के लिए KSU इंस्टॉलर, CVE-2026-43499 के साथ (नोट: फ़ोर्क)
 cryptogenic/ps5-ipv6-kernel-exploit
<= 4.51FW वाले PS5 के लिए एक प्रायोगिक webkit-आधारित कर्नेल एक्सप्लॉइट (Arb. R/W)
 jason5545/ghostlock-myron-tw
GhostLock (CVE-2026-43499) kernel exploit पोर्ट, REDMI K90 Pro Max ताइवान फर्मवेयर (myron, WPMTWXM) के लिए — ऑफसेट्स, बिल्ड गाइड, प्रीबिल्ट बाइनरी
 ch4120n/cve-2026-15409
CVE-2026-15409 (SonicWall SMA 1000 RCE) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो WebSocket पर Erlang वितरण के माध्यम से काम करता है। couchdb…
 darabium/couchdb-exploit
विशेषाधिकार वृद्धि और RCE के लिए CouchDB CVE-2017-12635/12636 का शोषण करता है, फिर कमांड निष्पादन, डेटाबेस ब्राउज़िंग और रिवर्स शेल के साथ एक…
 sam00/poc-cve-2026-54121-certighost
AD CS CVE-2026-54121 के लिए एक्सप्लॉइट टूलकिट: कम-विशेषाधिकार वाले डोमेन उपयोगकर्ता डोमेन कंट्रोलर का रूप धारण करते हैं, प्रमाणपत्र जाली बनाते हैं,…
 s3cur3th1ssh1t/nim_dinvoke
D/Invoke का Nim में कार्यान्वयन








