
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
honda — Windows Defender रेस कंडीशन के लिए एक्सप्लॉइट जो use-after-free के ज़रिए SYSTEM तक विशेषाधिकार बढ़ाता है, MsMpEng.exe को क्रैश करता है, एक छिपा हुआ शेल स्पॉन करता है, और एक निर्धारित कार्य के माध्यम से स्थायी रूप से बना रहता है। | Kitploit
उपकरण/GitLabGitLab/nu11secur1ty/0
विशेषाधिकार वृद्धिस्थायित्व तंत्रशोषणपोस्ट-शोषणपेलोड डेवलपमेंटबाइनरी शोषण
GitLabnu11secur1ty/0

honda

Windows Defender रेस कंडीशन के लिए एक्सप्लॉइट जो use-after-free के ज़रिए SYSTEM तक विशेषाधिकार बढ़ाता है, MsMpEng.exe को क्रैश करता है, एक छिपा हुआ शेल स्पॉन करता है, और एक निर्धारित कार्य के माध्यम से स्थायी रूप से बना रहता है।

रिपॉजिटरी देखें
495 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

Nightmare-Eclipse द्वारा RoguePlanet

nu11secur1ty द्वारा HONDA

RoguePlanet Windows Defender भेद्यता

लेखक:

  • मूल एक्सप्लॉइट डेवलपर Nightmare-Eclipse
  • विकास, परीक्षण और शस्त्रीकरण nu11secur1ty (पेनेट्रेशन टेस्टिंग इंजीनियर)

🧠 nu11secur1ty द्वारा तकनीकी विश्लेषण

यह एक्सप्लॉइट Windows Defender क्लीनअप रूटीन (MpCleanCallbackFunction) और Volume Shadow Copy निर्माण प्रक्रिया के बीच एक रेस कंडीशन का फायदा उठाता है।

💀 एक शॉट, एक किल – 0-DAY

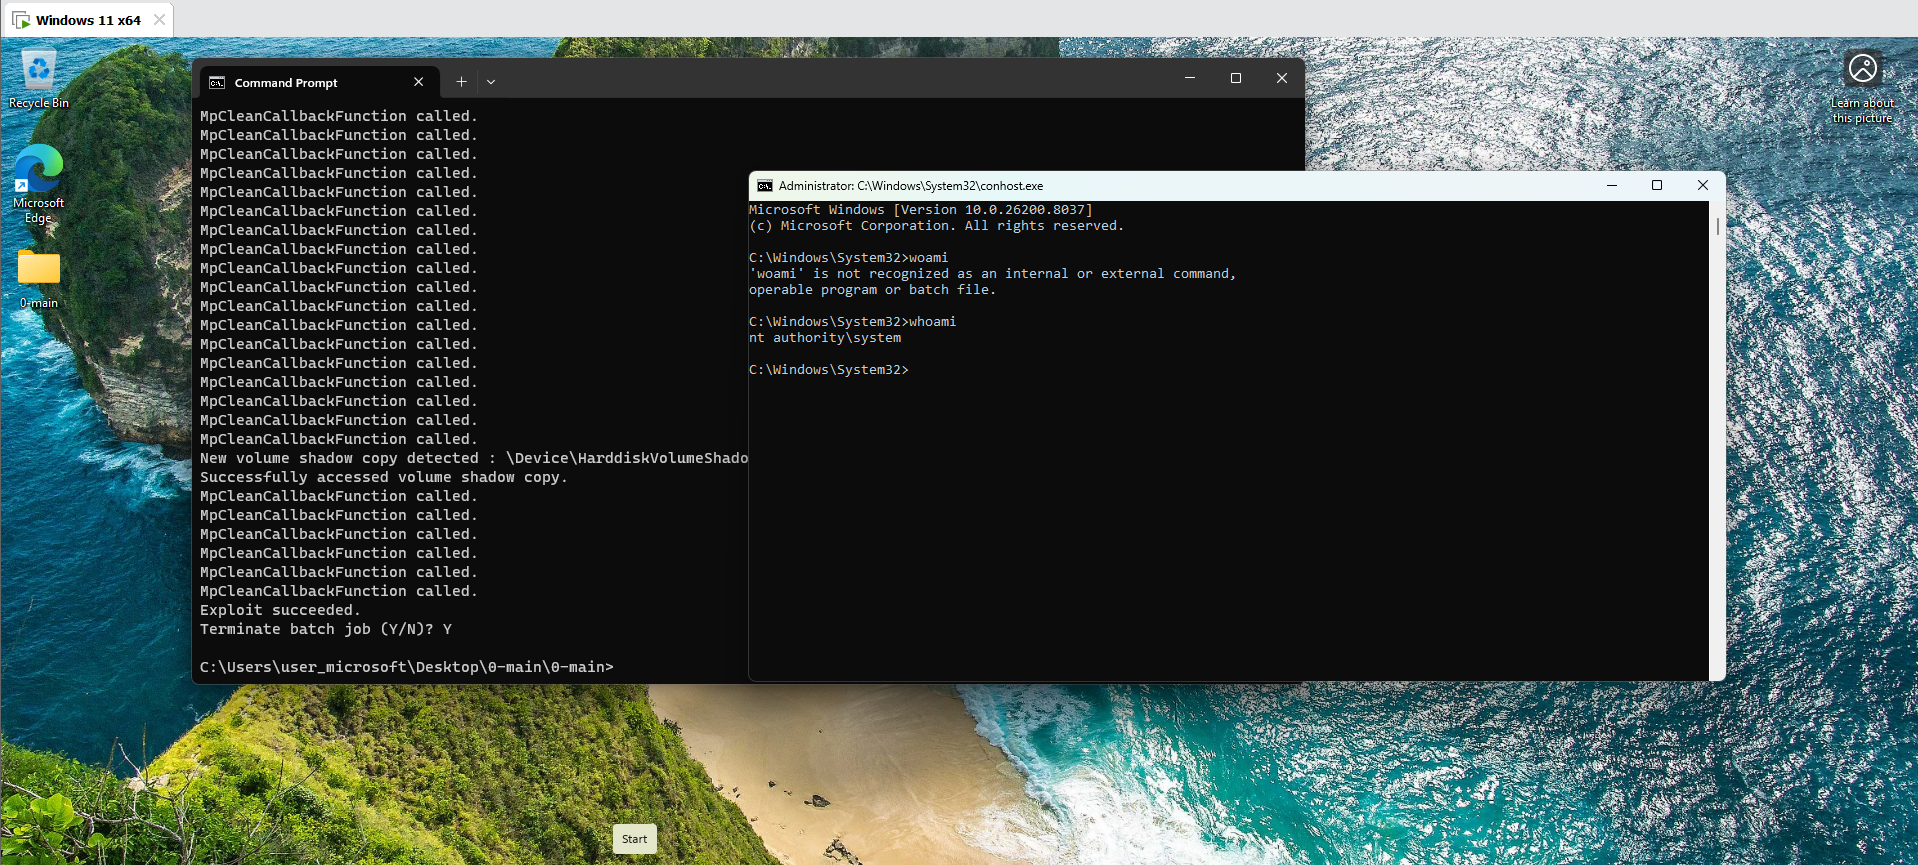
पहली सफल हिट पर, एक्सप्लॉइट:

  • NT AUTHORITY\SYSTEM प्राप्त करता है
  • क्लीनअप पाइपलाइन में use-after-free के कारण Windows Defender को क्रैश कर देता है (MsMpEng.exe)
  • सिस्टम को सेशन के शेष भाग के लिए असुरक्षित छोड़ देता है

Microsoft इसे पैच नहीं कर सकता। ऐसा नहीं है कि उन्हें पता नहीं है कैसे। बल्कि इसलिए कि उनकी सुरक्षा और व्यावसायिक तर्क बिल्कुल गलत है।


🔧 पोस्ट-एक्सप्लॉइटेशन व्यवहार:

  • नकली डिवाइस माउंट – OpenVirtualDisk और AttachVirtualDisk का उपयोग करके एक माउंटेड ISO डिवाइस का अनुकरण करता है
  • SYSTEM शेल – CreateProcessAsUser के माध्यम से छिपा हुआ कंसोल उत्पन्न करता है
  • पर्सिस्टेंस – Windows Error Reporting शेड्यूल्ड टास्क (QueueReporting)
  • Defender क्रैश – क्लीनअप पाइपलाइन में मेमोरी भ्रष्टाचार

🛠️ nu11secur1ty द्वारा सुधार:

  • प्राथमिकता एस्केलेशन – REALTIME_PRIORITY_CLASS + THREAD_PRIORITY_TIME_CRITICAL
  • Defender धीमा करना – MpCleanCallbackFunction के अंदर Sleep(50)
  • स्पीड रेसिंग सेटअप – मास्टर Windows Defender के विरुद्ध रेस जीतना

🩹 पैच नोट (nu11secur1ty द्वारा):

"यह README पैच किया गया है – Microsoft की टूटी हुई सुरक्षा को ठीक करने के लिए नहीं, बल्कि केवल उस चीज़ को जोड़ने के लिए जो गायब थी: सच्चाई।

एक शॉट। एक SYSTEM। Defender डाउन। Microsoft गलत।

उसे पैच करने की कोशिश करो, Redmond।"


📌 nu11secur1ty की ओर से अंतिम नोट:

"मैंने इस बकवास को साबित कर दिया, और Microsoft के बिल्कुल गलत सुरक्षा और व्यावसायिक तर्क को, MSNightmare के एक्सप्लॉइट का उपयोग करके, मास्टर Windows Defender के साथ थोड़े स्पीड रेसिंग सेटअप के द्वारा – phahaha :)

O.M.G. प्रिय सभी, आप मेरे Patreon चैनल को सब्सक्राइब करके मेरा समर्थन कर सकते हैं। बहुत धन्यवाद...

भगवान आप सभी का भला करें।"

HONDA
🎯 Patreon पर nu11secur1ty का समर्थन करें 🎯

एक शॉट। एक SYSTEM। Defender डाउन। Microsoft गलत।
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    424
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    276

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





