
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 mouseos/aquos-r6-ghostlock
Sharp AQUOS R6 A101SH S0029 के लिए GhostLock CVE-2026-43499 का उपयोग करते हुए अस्थायी रूट एक्सप्लॉइट
 noname-elv/cve-2026-48907
Python CLI जो profile-import अपलोड के माध्यम से Joomla JCE में CVE-2026-48907 का शोषण करता है, shell पथों की पुष्टि करता है, और अधिकृत लक्ष्यों पर एक…
 wangqian06/cve-2021-3156
CVE-2021-3156 (sudo Baron Samedit) हीप-आधारित बफ़र ओवरफ़्लो के लिए रूट शेल प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो कमजोर sudo संस्करणों पर स्थानीय…
 shirouuu/gitea-template-sync-path-traversal-privilege-escalation-cve-2026-38526-
HackTheBox "Nexus" privilege escalation के लिए PoC और write-up: root द्वारा चलाई जाने वाली Gitea template-sync सेवा, जो forged Git objects के माध्यम…
 34zy/cve-2026-72898
CVE-2026-72898 के लिए Python exploit, जो Metabase के password reset endpoint में एक unauthenticated SQL injection है जो admin accounts बनाता है और…
 newazbenalam/root-my-galaxy-payloads
Samsung Galaxy मॉडलों के लिए डिवाइस-विशिष्ट CVE-2026-43499 रूट पेलोड और KernelSU आर्टिफ़ैक्ट, फ़र्मवेयर प्रोफ़ाइल, एक्सप्लॉइट सोर्स और एक सपोर्ट फ़ीड…
 genksome/ghost-hoock
GhostLock को एक ही आदिम तत्व तक सीमित किया गया: futex PI UAF (CVE-2026-43499) के माध्यम से Galaxy A17 (BZA5) पर SELinux बंद। न root, न cred patch, न…
 saaedimam/sony-bravia-root-toolkit
CVE-2019-2215 और DirtyCOW एक्सप्लॉइट ऑटोमेशन + रूट के बाद डीब्लोट + Sony BRAVIA KDL-43W800C के लिए Magisk मॉड्यूल
 vudangducminh/cve-2016-5195
CVE-2016-5195 (Dirty COW) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो एक Linux kernel रेस कंडीशन है जो root तक स्थानीय विशेषाधिकार वृद्धि (local…
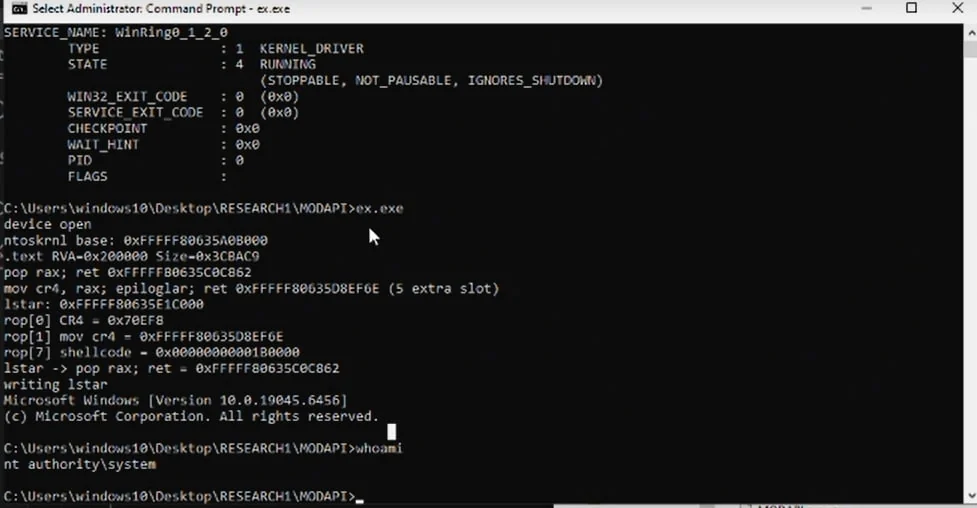 mein-0/lolmodapi
MSI Dragon Center के MODAPI.sys ड्राइवर के लिए स्थानीय विशेषाधिकार उन्नयन एक्सप्लॉइट, जो SMEP को बायपास करने और SYSTEM प्राप्त करने के लिए अनधिकृत…
 threatexpert/gonc
स्वचालित NAT ट्रैवर्सल, सुरक्षित P2P, और शेल एक्सेस, फ़ाइल ट्रांसफ़र, और नेटवर्क प्रॉक्सीिंग के लिए उन्नत सुविधाओं के साथ Netcat।
 adfortunato/metasploitable3-pentest-writeup
होम-लैब पेनेट्रेशन टेस्ट रिपोर्ट Metasploitable3 की, जिसमें Nmap रेकॉन, Drupalgeddon RCE, SQL इंजेक्शन, SSH क्रेडेंशियल रीयूज़, sudo प्रिविलेज…
 ccp-p/ghostlock-cve-2026-43499-4.19-k40
Android kernel LPE PoC CVE-2026-43499 के लिए, 4.19 Qualcomm kernels में rtmutex use-after-free, Redmi K40 के लिए LD_PRELOAD root payload के साथ…
 plur1bu5/gitread
CVE-2026-85706 · GitLab CE/EE अनधिकृत फ़ाइल पठन · oracle मोड, fd enumeration, और tiered loot targeting के साथ शोध PoC
 ull0a/bdapiutil-bydov
BdApiUtil64.sys कमजोर ड्राइवर और CVE-2024-51324 का अध्ययन करने के लिए C++ Windows शोध उपकरण
 ivancabrera02/hashsiphon
वर्तमान उपयोगकर्ता के NetNTLMv2 हैश को HTTP प्रमाणीकरण प्रॉक्सी के माध्यम से निकालता है, सीधे SSPI कॉल से बचता है; v2 प्रक्रिया एट्रिब्यूशन को तोड़ने…
 kaandemir993/stealc-stealer-runtimebroker-hollowing-c2-extraction-payload-extraction-analysis
StealC Stealer का रिवर्स इंजीनियरिंग विश्लेषण, एक इन्फो-स्टीलर जो RuntimeBroker.exe होलोइंग, C2 इंफ्रास्ट्रक्चर, और पेलोड एक्सट्रैक्शन का उपयोग करता…
 accessmodifier364/cve-2026-43499-firetv-sheldonp-writeup
Amazon Fire TV Stick 3rd Gen (sheldonp) पर CVE-2026-43499 का शोषण करने पर सुरक्षा शोध लेख, अस्थायी रूट से बूटलोडर अनलॉक तक।








