
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 6abc/copy-fail-cve-2026-31431-dirty-frag-cve-2026-43284
Linux कर्नेल CVEs CVE-2026-31431 और CVE-2026-43284 के लिए लोकल प्रिविलेज एस्केलेशन एक्सप्लॉइट, C और Python प्रूफ-ऑफ-कॉन्सेप्ट कोड के साथ, जो कई…
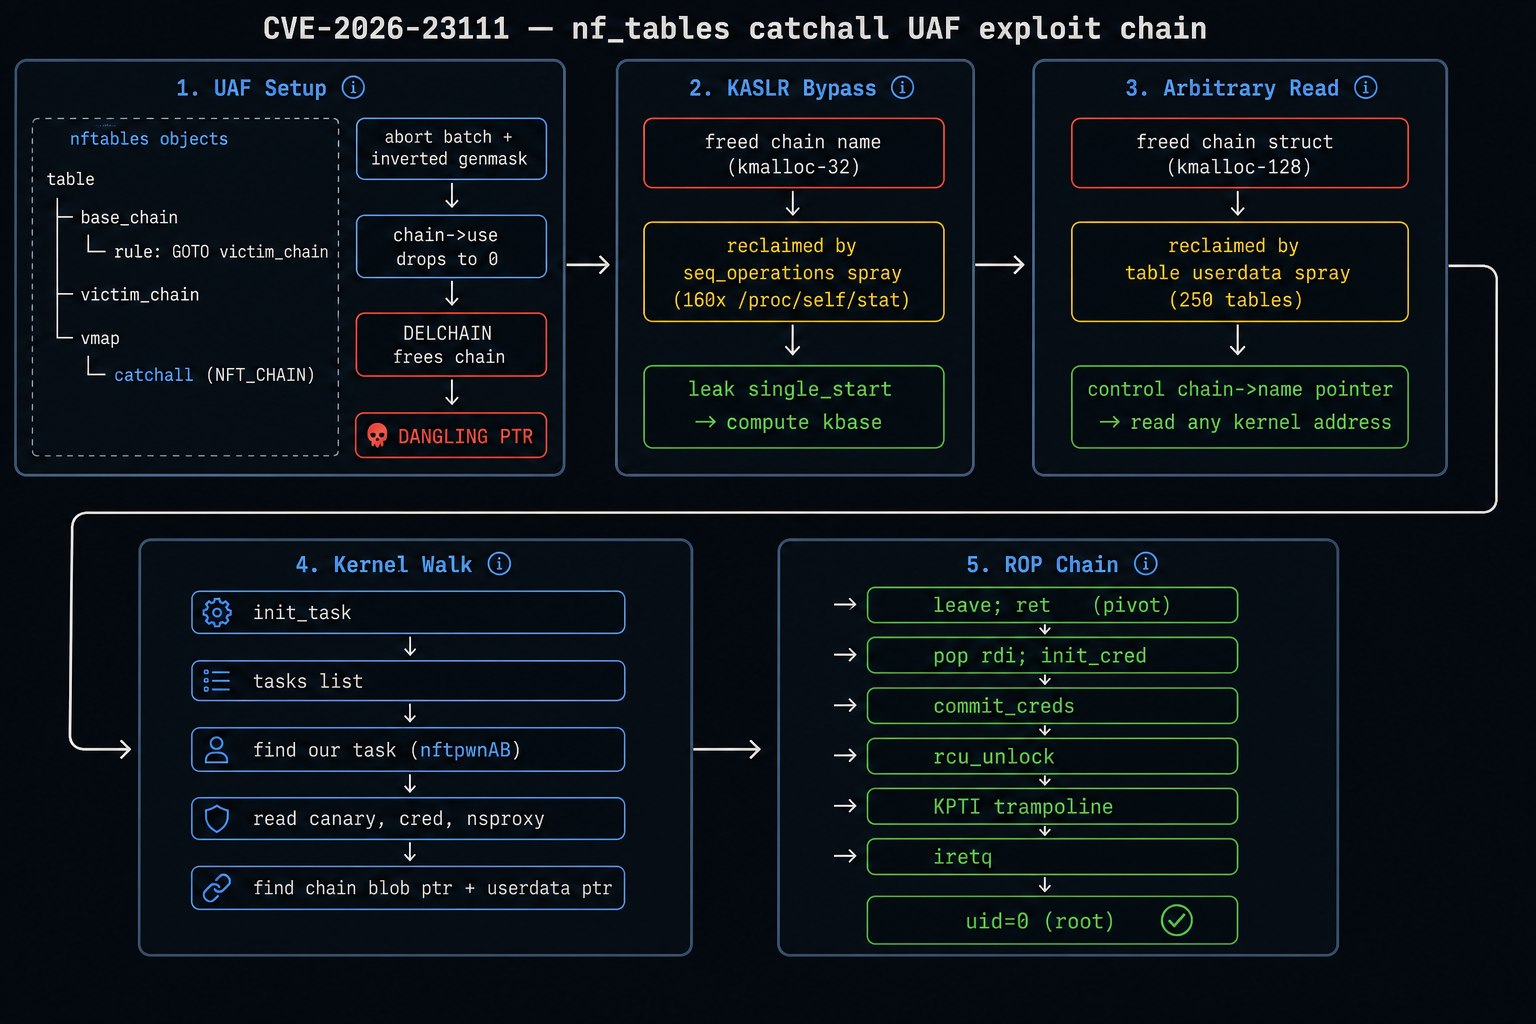 knz-source/cve-2026-23111-poc-noddlenpottato
CVE-2026-23111 nf_tables catchall UAF — Linux 5.10-6.18 के लिए अनप्रिविलेज्ड LPE। स्वतः-अनुकूली एक्सप्लॉइट जिसमें KASLR बाईपास, मनमाना कर्नेल रीड, और…
 ignitetechnologies/privilege-escalation
यह चीटशीट CTF खिलाड़ियों और शुरुआती लोगों के लिए है, ताकि वे उदाहरणों के साथ Privilege Escalation की बुनियादी बातें समझ सकें।
 0x4d31/awesome-oscp
OSCP से संबंधित बेहतरीन संसाधनों की एक चुनिंदा सूची
 yuanyuanxiang/simpleremoter
Gh0st पर आधारित एक रिमोट कंट्रोल प्रोग्राम: इसमें टर्मिनल प्रबंधन, प्रक्रिया प्रबंधन, विंडो प्रबंधन, रिमोट डेस्कटॉप, फ़ाइल प्रबंधन, वॉइस प्रबंधन,…
 danmcinerney/icebreaker
यदि आप आंतरिक नेटवर्क पर हैं लेकिन AD वातावरण के बाहर हैं तो सादे पाठ में Active Directory क्रेडेंशियल प्राप्त करता है।
 darkcodersc/win-brute-logon
बिना किसी विशेषाधिकार के किसी भी Microsoft Windows उपयोगकर्ता का पासवर्ड क्रैक करें (Guest खाता शामिल है)
 rvn0xsy/cooolis-ms
Cooolis-ms एक कोड निष्पादन उपकरण है जिसमें Metasploit Payload Loader, Cobalt Strike External C2 Loader, Reflective DLL injection शामिल हैं। इसकी…
 kagancapar/cve-2022-29072
विंडोज़ पर 7-Zip 21.07 तक संस्करण में, जब .7z एक्सटेंशन वाली फ़ाइल को Help>Contents क्षेत्र में खींचा जाता है, तो विशेषाधिकार वृद्धि और कमांड…
 darkcodersc/subseven
सबसेवन लीगेसी आधिकारिक सोर्स कोड रिपॉजिटरी
 0x09al/iis-raid
Microsoft IIS (Internet Information Services) के लिए एक मूल बैकडोर मॉड्यूल
 sevagas/swap_digger
Linux स्वैप विश्लेषण को स्वचालित करता है ताकि पोस्ट-एक्सप्लॉइटेशन या फोरेंसिक जाँच के दौरान उपयोगकर्ता क्रेडेंशियल्स, वेब फ़ॉर्म डेटा, WiFi कुंजियाँ…
 zux0x3a/0xsp-mongoose
साइबर सुरक्षा सिमुलेशन और रेड टीमिंग संचालन के लिए एक अनूठा ढांचा, नई कमजोरियों, गलत कॉन्फ़िगरेशन और विशेषाधिकार वृद्धि हमलों के लिए विंडोज ऑडिटिंग,…
 kyleavery/inject-assembly
मौजूदा प्रक्रिया में .NET असेंबलियों को इंजेक्ट करें
 carlospuenteg/file-injector
File Injector एक स्क्रिप्ट है जो आपको स्टेग्नोग्राफी का उपयोग करके किसी भी फ़ाइल को एक इमेज में संग्रहीत करने की अनुमति देती है।
 ccob/volumiser
VM डिस्क इमेज (VHDX, VMDK, EBS स्नैपशॉट, raw डिस्क) से फ़ाइलों को सूचीबद्ध करने, ब्राउज़ करने और निकालने के लिए CLI और इंटरैक्टिव कंसोल, red-team…
 reverseclabs/physmem2profit
Physmem2profit का उपयोग भौतिक मेमोरी का दूरस्थ रूप से विश्लेषण करके लक्षित होस्ट की LSASS प्रक्रिया का मिनीडंप बनाने के लिए किया जा सकता है।
 jakobfriedl/conquest
Conquest एक सुविधा-संपन्न और लचीला कमांड और नियंत्रण/शोषण-पश्चात ढांचा है जो Nim में विकसित किया गया है।








