
 ccob/volumiser
VM डिस्क इमेज (VHDX, VMDK, EBS स्नैपशॉट, raw डिस्क) से फ़ाइलों को सूचीबद्ध करने, ब्राउज़ करने और निकालने के लिए CLI और इंटरैक्टिव कंसोल, red-team exfiltration के लिए।

Volumiser एक कमांड लाइन टूल और इंटरैक्टिव कंसोल GUI है जो सामान्य वर्चुअल मशीन हार्ड डिस्क इमेज प्रारूपों से फ़ाइलों को सूचीबद्ध करने, ब्राउज़ करने और निकालने के लिए उपयोग किया जाता है।
यह टूल एक आम समस्या से निपटने के लिए लिखा गया था जहाँ विशाल 100G+ डिस्क इमेज के साथ काम करना या रेड टीम ऑपरेशन करते समय उन्हें बाहर निकालना अक्सर कठिन होता है। हालाँकि यह टूल आक्रामक ऑपरेशनों के लिए बनाया गया था, लेकिन इसके मूल इच्छित उद्देश्य के अलावा भी इसके लाभ हैं।
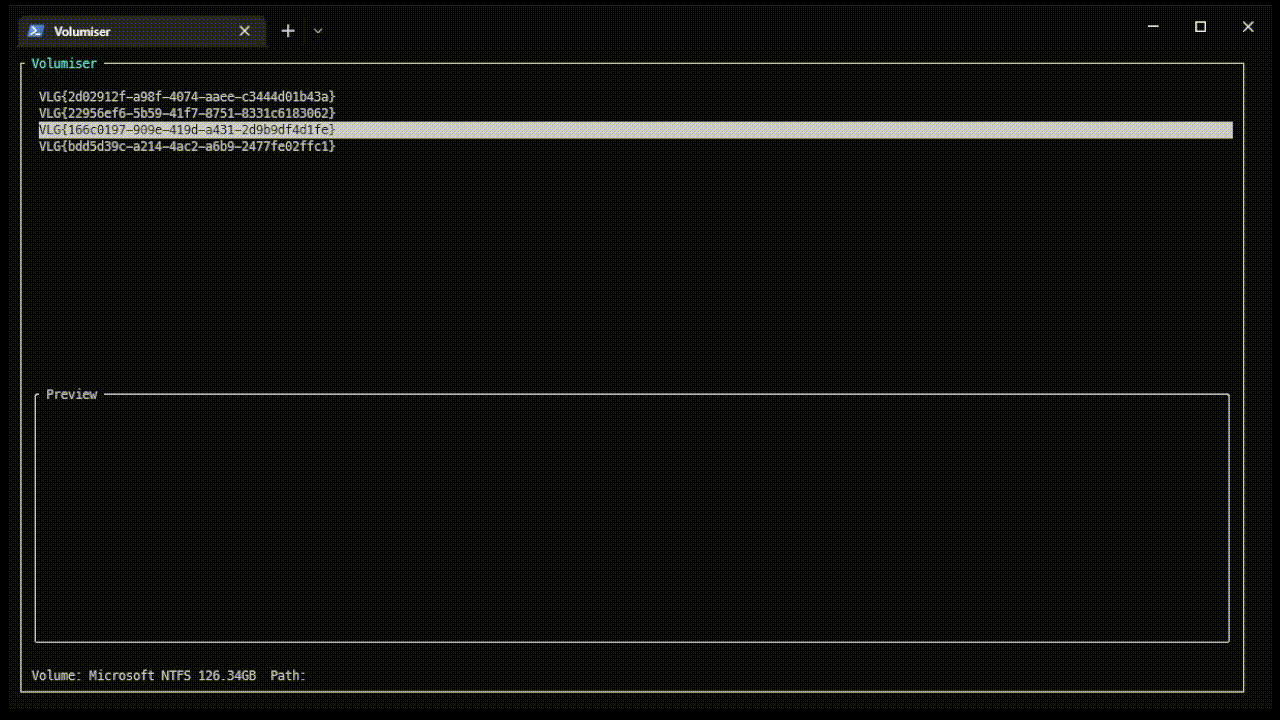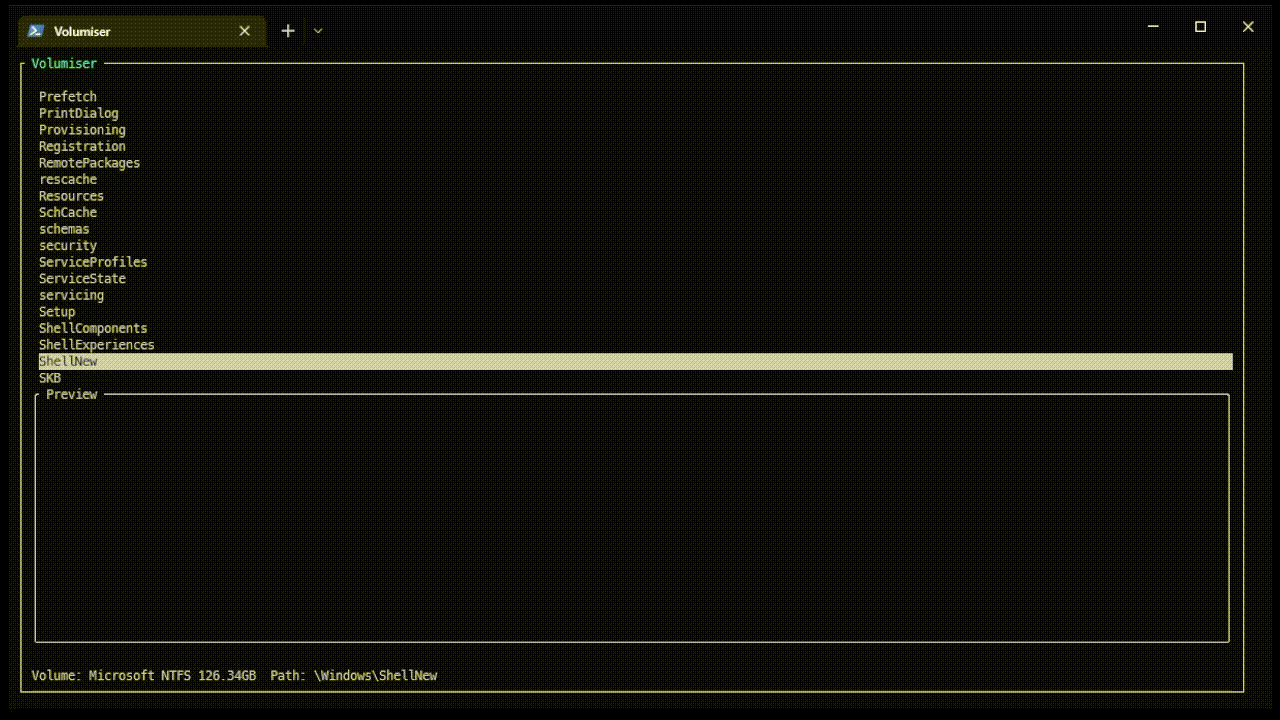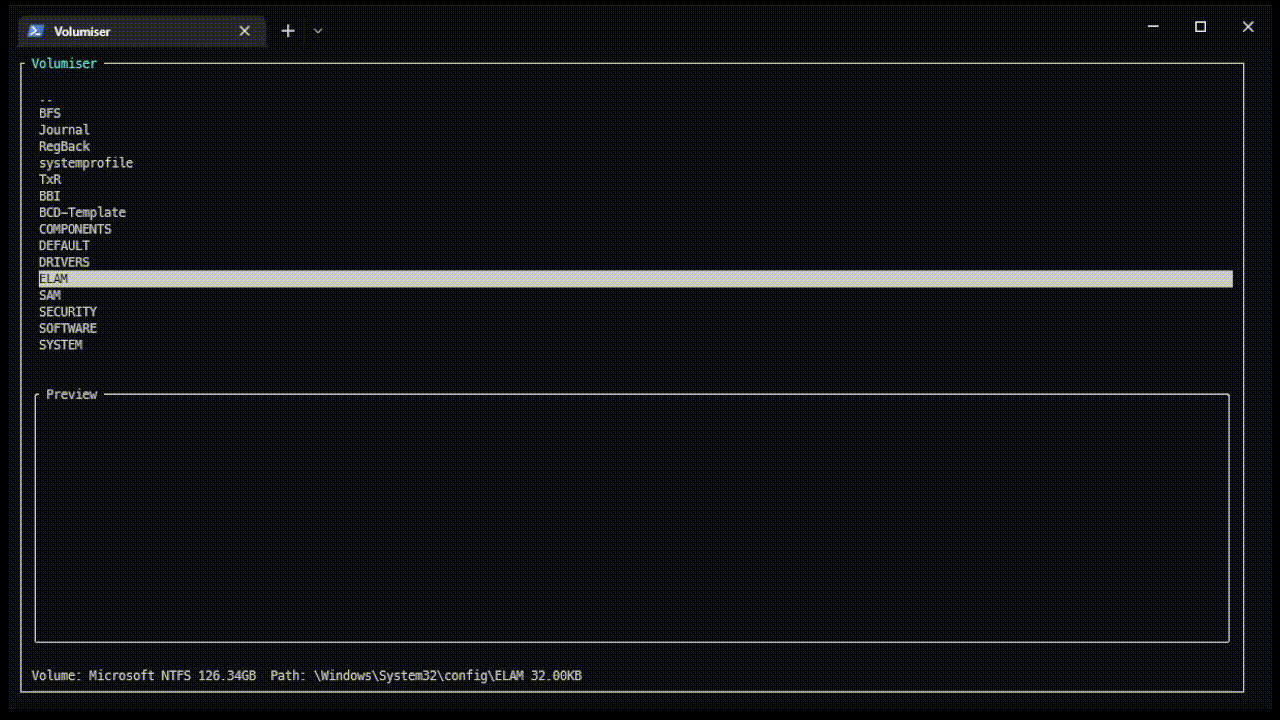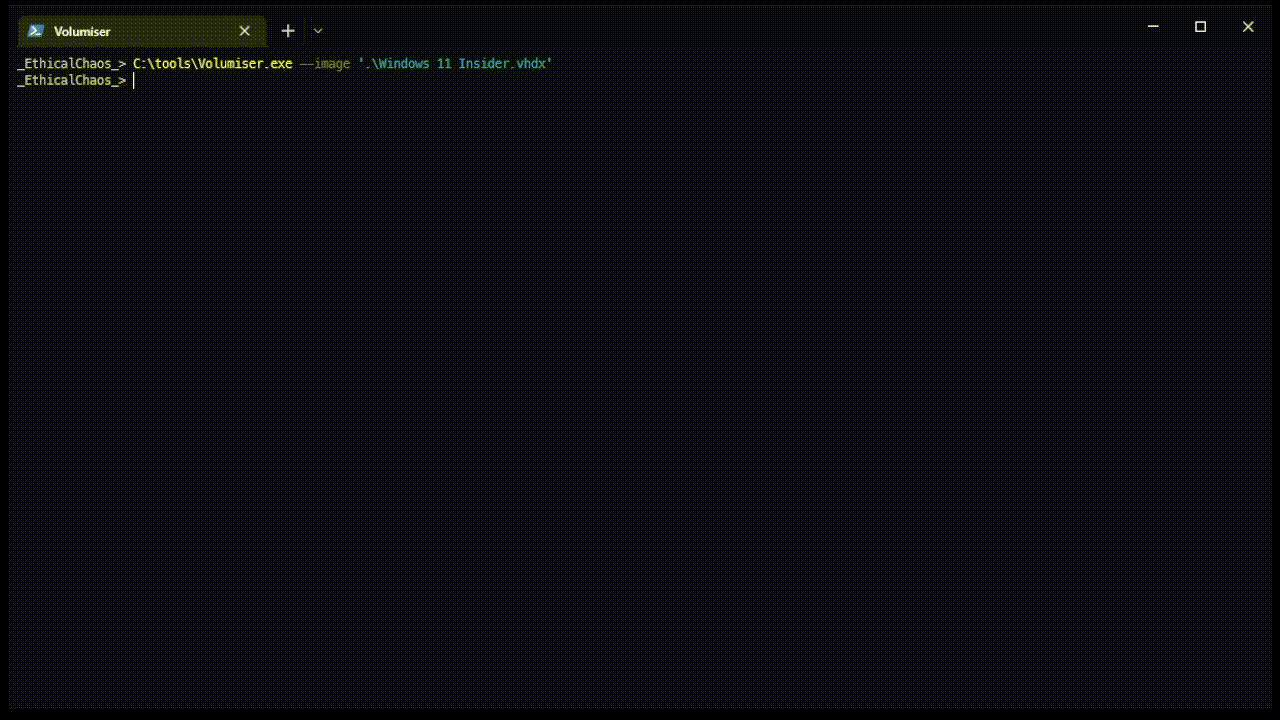
Volumiser शानदार DiscUtils प्रोजेक्ट के बिना संभव नहीं होता, जो वर्चुअल डिस्क के भीतर वॉल्यूम और फ़ाइल सिस्टम को पार्स करने का अधिकांश भारी काम करता है। जबकि EBS वॉल्यूम समर्थन Volumiser के हिस्से के रूप में जोड़ा गया एक फीचर है, यह इस विशेष डिस्क इमेज प्रारूप को जोड़ने के लिए भी इस उत्कृष्ट लाइब्रेरी का लाभ उठाता है।
Volumiser निम्नलिखित डिस्क इमेज प्रारूपों का समर्थन करता है:
साथ ही निम्नलिखित फ़ाइल सिस्टम:
इंटरैक्टिव मोड --image तर्क के साथ एक स्थानीय फ़ाइल या EBS स्नैपशॉट आईडी प्रदान करके शुरू किया जाता है।
EBS स्नैपशॉट उदाहरण
EBS स्नैपशॉट को कस्टम EBS प्रोटोकॉल के माध्यम से लोड किया जा सकता है, जो EBS वॉल्यूम से सेक्टरों को खोजने और पढ़ने के लिए EBS Direct API का लाभ उठाता है। डिफ़ॉल्ट रूप से AWS CLI क्रेडेंशियल फ़ाइल का उपयोग प्रमाणीकरण के लिए किया जाता है, विभिन्न AWS विकल्पों को भी --awsprofile, --awskey, --awssecret और --awsregion तर्कों का उपयोग करके निर्दिष्ट किया जा सकता है।
Volumiser.exe --image "ebs://snap-12345675c8173707d"
Direct Raw Disk उदाहरण
बशर्ते आपके पास व्यवस्थापक अधिकार हों, स्थानीय रॉ डिस्क वॉल्यूम को \\.\PhysicalDriveX इमेज स्पेसिफायर या \\.\C: के माध्यम से एक्सेस किया जा सकता है। PhysicalDrive विधि का उपयोग करते समय, यह पूरी डिस्क पर मौजूद सभी वॉल्यूम को पार्स करेगा। ऐसी स्थितियों में जहां कोई वॉल्यूम BitLocker से एन्क्रिप्टेड है, आप ड्राइव लेटर विधि पर स्विच कर सकते हैं, यह ड्राइव लेटर द्वारा प्रदर्शित एकल वॉल्यूम तक पहुंचेगा जो वॉल्यूम सेक्टरों को पढ़े जाने पर विंडोज़ द्वारा स्वचालित रूप से डिक्रिप्ट हो जाएगा।
होस्ट से जुड़ी पहली फिजिकल ड्राइव पर मौजूद सभी वॉल्यूम पढ़ना
Volumiser.exe --image "\\.\PhysicalDrive0"
ड्राइव लेटर C: से जुड़े एकल वॉल्यूम को पढ़ना (BitLocker वाले वॉल्यूम के लिए यह विधि उपयोग करें)
Volumiser.exe --image "\\.\C:"
स्थानीय इमेज फ़ाइल उदाहरण
फ़ाइल सिस्टम के माध्यम से सुलभ डिस्क इमेज को भी निर्दिष्ट किया जा सकता है, जिसमें नेटवर्क शेयर की फ़ाइलें शामिल हैं।
Volumiser.exe --image "c:\Virtual Machines\Domain Controller.vhdx"
इस स्थिति में कि इंटरैक्टिव कंसोल का उपयोग नहीं किया जा सकता, Volumiser --command और --path तर्कों के माध्यम से सीधे वॉल्यूम और फ़ाइल सिस्टम सूचीबद्ध करने का समर्थन करता है।
वॉल्यूम सूचीबद्ध करना
डिस्क इमेज के भीतर मौजूद वॉल्यूम को volumes कमांड का उपयोग करके सूचीबद्ध किया जा सकता है।
Volumiser.exe --image "c:\Virtual Machines\Domain Controller.vhdx" --command volumes
[+] Opened disk image, Size: 127GB
        Volume ID: VLG{2d02912f-a98f-4074-aaee-c3444d01b43a}, Size: 100 MB, Type: Microsoft FAT
        Volume ID: VLG{22956ef6-5b59-41f7-8751-8331c6183062}, Size: 16 MB, Type: Unknown
        Volume ID: VLG{166c0197-909e-419d-a431-2d9b9df4d1fe}, Size: 129376 MB, Type: Microsoft NTFS
        Volume ID: VLG{bdd5d39c-a214-4ac2-a6b9-2477fe02ffc1}, Size: 553 MB, Type: Microsoft NTFS
फ़ाइल सिस्टम सूचीबद्ध करना
एक बार वॉल्यूम खोज लिए जाने पर, प्रत्येक वॉल्यूम का फ़ाइल सिस्टम सूचीबद्ध किया जा सकता है।
Volumiser.exe --image "c:\Virtual Machines\Domain Controller.vhdx" --command ls --path "VLG{166c0197-909e-419d-a431-2d9b9df4d1fe}:\Windows"
[+] Opened disk image, Size: 127GB
[+] Opened volume with ID VLG{166c0197-909e-419d-a431-2d9b9df4d1fe}
17/10/2022 18:51:29  DIR             appcompat
17/10/2022 19:52:06  DIR             apppatch
17/10/2022 18:59:17  DIR             AppReadiness
17/10/2022 19:53:57  DIR             assembly
14/05/2022 09:26:58  DIR             bcastdvr
14/05/2022 09:42:31  DIR             Boot
14/05/2022 09:26:54  DIR             Branding
14/05/2022 11:35:21  DIR             BrowserCor
...
फ़ाइलें "डाउनलोड" करना
फ़ाइलों को download कमांड का उपयोग करके आपकी स्थानीय मशीन पर "डाउनलोड" किया जा सकता है।
Volumiser.exe --image "c:\Virtual Machines\Domain Controller.vhdx" --command download --path "VLG{166c0197-909e-419d-a431-2d9b9df4d1fe}:\Windows\system32\config\SYSTEM"
[+] Opened disk image, Size: 127GB
[+] Opened volume with ID VLG{166c0197-909e-419d-a431-2d9b9df4d1fe}
[+] Opened file with path \Windows\System32\config\SYSTEM for with size: 12058624






