
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 naksyn/processstomping
ProcessOverwriting का एक प्रकार जो किसी निष्पादन योग्य के अनुभाग पर शेलकोड निष्पादित करने के लिए है।
 dviros/excalibur
Excalibur, Bashbunny प्रोजेक्ट के लिए 'Powershell' पर आधारित Eternalblue एक्सप्लॉइट पेलोड है।
 reedgraff/hingesdk
पायथन के लिए Hinge डेटिंग ऐप SDK, अकेले और ऊबे हुए सॉफ्टवेयर इंजीनियर्स के लिए
 synacktiv/prox-ez
HTTP/HTTPS इंटरसेप्शन प्रॉक्सी विंडोज़ प्रमाणीकरण तंत्रों के परीक्षण के लिए, जो NTLM, Kerberos, pass-the-hash, pass-the-ticket और रिले हमलों का…
 killswitch-gui/hotload-driver
C++
 nccgroup/ncloader
एक session-0-सक्षम DLL इंजेक्शन उपयोगिता
 reveng007/amsi-patches-learned-till-now
मैंने अब तक सीखे गए सभी AMSI पैच का दस्तावेज़ीकरण किया है।
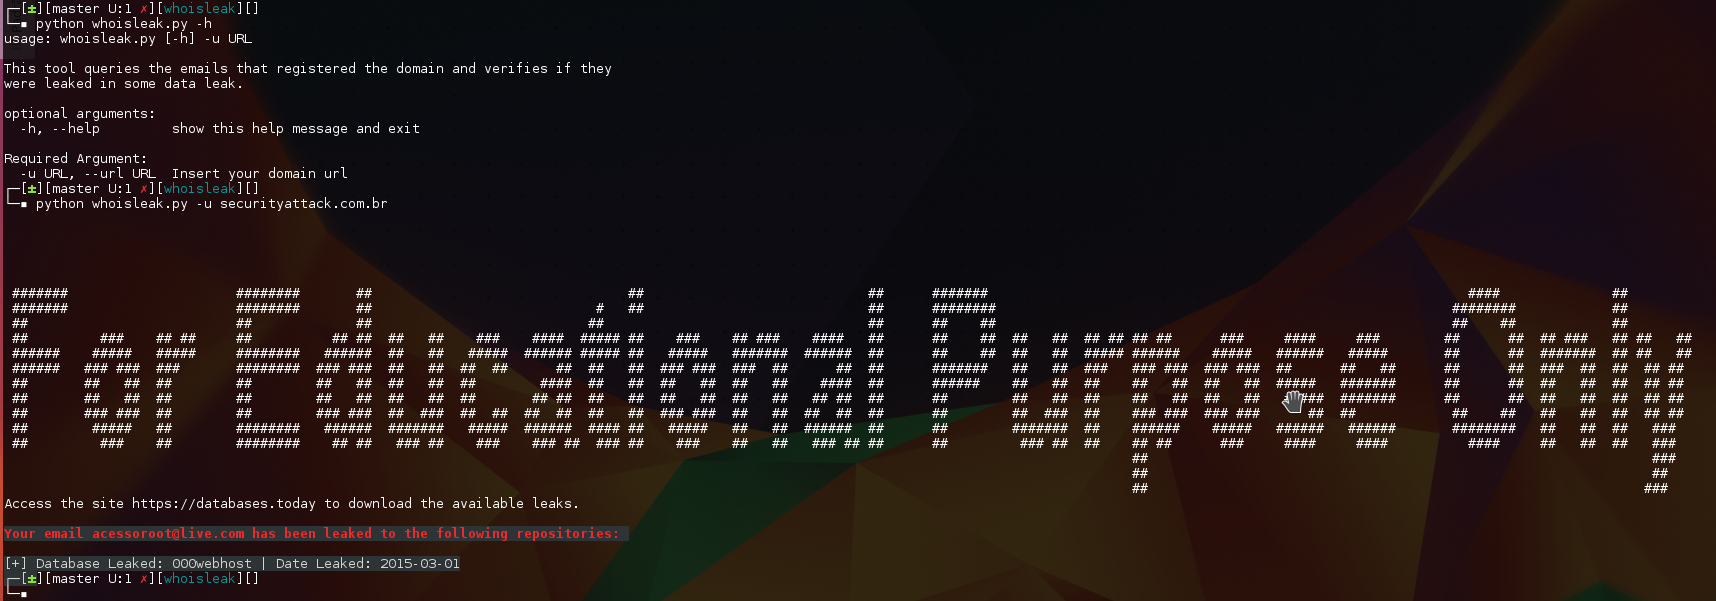 warflop/whoisleak
यह उपकरण उस डोमेन को पंजीकृत करने वाले ईमेलों को क्वेरी करता है और जांचता है कि क्या वे किसी डेटा लीक में लीक हुए थे।
 ahhh/ntp_trojan
पेनिट्रेशन परीक्षकों के लिए पायथन में रिवर्स NTP रिमोट एक्सेस ट्रोजन
 screetsec/dracos
Dracos Linux ( www.dracos-linux.org ) इंडोनेशिया से लिनक्स ऑपरेटिंग सिस्टम है
 jonaslejon/ad-autopwn
# स्वचालित Active Directory आक्रमण श्रृंखला: शून्य-प्रमाणीकरण से Domain Admin तक 25+ तकनीकों की श्रृंखला, जिसमें Kerberoast, AD CS ESC1-16, Shadow…
 robertaitch/telegram-story-scraper
एक Python स्क्रिप्ट जो आपको Telethon लाइब्रेरी का उपयोग करके अपने Telegram मित्रों से स्वचालित रूप से कहानियों को स्क्रैप और डाउनलोड करने की अनुमति…
 desertdemons/cve-2025-4138-4517-poc
CVE-2025-4138 / CVE-2025-4517 — Python tarfile PATH_MAX सिमलिंक फ़िल्टर बाइपास
 ic3-512/linux-root-kit
पायथन डिपेंडेंसी कंफ्यूजन हमले, sudo विशेषाधिकार वृद्धि (CVE-2025-32463), और रूटकिट-आधारित स्थिरता का एंड-टू-एंड सिमुलेशन - पूर्ण मेमोरी और नेटवर्क…
 quinnbast/malicious-mcp
एक प्रूफ-ऑफ-कॉन्सेप्ट रिपॉजिटरी जो दिखाता है कि कैसे एक अविश्वसनीय MCP सर्वर वस्तुतः सब कुछ चुरा सकता है...
 tc4dy/cve-2026-15409-15410-framework
SonicWall SMA1000 के लिए मल्टी-एक्सप्लॉइट फ्रेमवर्क, जो SSRF (CVE-2026-15409) को Erlang RCE और रूट विशेषाधिकार वृद्धि (CVE-2026-15410) से जोड़ता है।…
 ssst0n3/kata-cve-2020-2023-poc
Kata Containers कंटेनर एस्केप (CVE-2020-2023) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो होस्ट एक्सेस के लिए अतिथि फ़ाइल सिस्टम को संशोधित करने और…
 arttnba3/cve-2016-5195
CVE-2016-5195(dirtyCOW) का मेरा व्यक्तिगत POC








