
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 cryptogenic/ps5-ipv6-kernel-exploit
<= 4.51FW वाले PS5 के लिए एक प्रायोगिक webkit-आधारित कर्नेल एक्सप्लॉइट (Arb. R/W)
 capture0x/adstrike
AI-संचालित मॉड्यूलर Active Directory रेड-टीम फ्रेमवर्क, जो अधिकृत पेनेट्रेशन टेस्टिंग, AD enumeration, attack-path विश्लेषण, Kerberos/ADCS वर्कफ़्लो,…
 jpillora/chisel
HTTP पर SSH एन्क्रिप्शन के साथ तेज़ TCP/UDP टनल, जो रिवर्स पोर्ट फ़ॉरवर्डिंग, SOCKS5 प्रॉक्सी और क्लाइंट प्रमाणीकरण का समर्थन करता है, सुरक्षित…
 linux-tools/vivo_iqoo_neo_9_root_research_on_cve-2025-21479
Android kernel root exploit for iQOO Neo9 (CVE-2025-21479, Adreno GPU SDS) providing arbitrary physical write, kernel cap bypass, and root daemon/su…
 nanoturtle1145/root-my-s24
Using CVE-2026-43499/CVE-2026-98260 to root your Galaxy S24 Series(SM-S92X0 ,(China / Hong Kong SAR / Taiwan))
 mandiant/gopacket
Impacket का एक पूर्ण Go पोर्ट - Windows और Active Directory प्रोटोकॉल हमलों के लिए 63 CLI टूल्स और 24 लाइब्रेरीज़, जिसे एकल निर्भरता-मुक्त बाइनरी में…
 haidang-infosec/phantom-grid
एक eBPF-संचालित Active Defense प्रणाली जो आपके Linux सर्वर को एक भ्रामक honeypot में बदल देती है। इसमें पारदर्शी ट्रैफ़िक रीडायरेक्शन, OS…
 yaklang/yakit
सर्व-इन-वन पेनिट्रेशन टेस्टिंग प्लेटफॉर्म जिसमें MITM प्रॉक्सी, वेब फ़ज़र, रिवर्स कनेक्शन हैंडलर, और स्वचालित सुरक्षा परीक्षण और एक्सप्लॉइटेशन के लिए…
 asarr22/root-my-galaxy-s938b
KSU इंस्टॉलर समर्थित Samsung Galaxy फर्मवेयर के लिए CVE-2026-43499 के साथ
 joinchang/ghostlock-oneplus
# GhostLock (CVE-2026-43499) लॉक्ड बूटलोडर वाले Android डिवाइसों के लिए कर्नेल एक्सप्लॉइट
 hfiref0x/kdu
Windows kernel driver utility जो DSE को bypass करने, unsigned drivers को load करने, protected processes को hijack करने, और process memory को dump…
 satheesh575555/linux-4.19.72_cve-2023-0386
CVE-2023-0386 के लिए कर्नेल शोषण, एक Linux कर्नेल विशेषाधिकार वृद्धि भेद्यता, सुरक्षा अनुसंधान और परीक्षण के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट प्रदान करता है।
 wheregoes/byd-dolphin-hacking
BYD Dolphin हेड यूनिट की रिवर्स इंजीनियरिंग — CAN bus, AVAS, NFC keys, OTA, और बहुत कुछ। DiLink 3 / Android 10।
 lyravoid/folkpatch
Boot partition को reflashing के लिए patch करके kernel तक root access आसानी से प्राप्त किया जा सकता है। यह समाधान APatch की non-parallel extended…
 zenyxx-xd/rootmyvivo-exploit
GhostLock (CVE-2026-43499) RootMyVivo Neo के लिए एक्सप्लॉइट फोर्क — iQOO Neo 11 (PD2520, SM8750, 6.6.89)। केवल अपने स्वयं के डिवाइस पर अधिकृत शोध के…
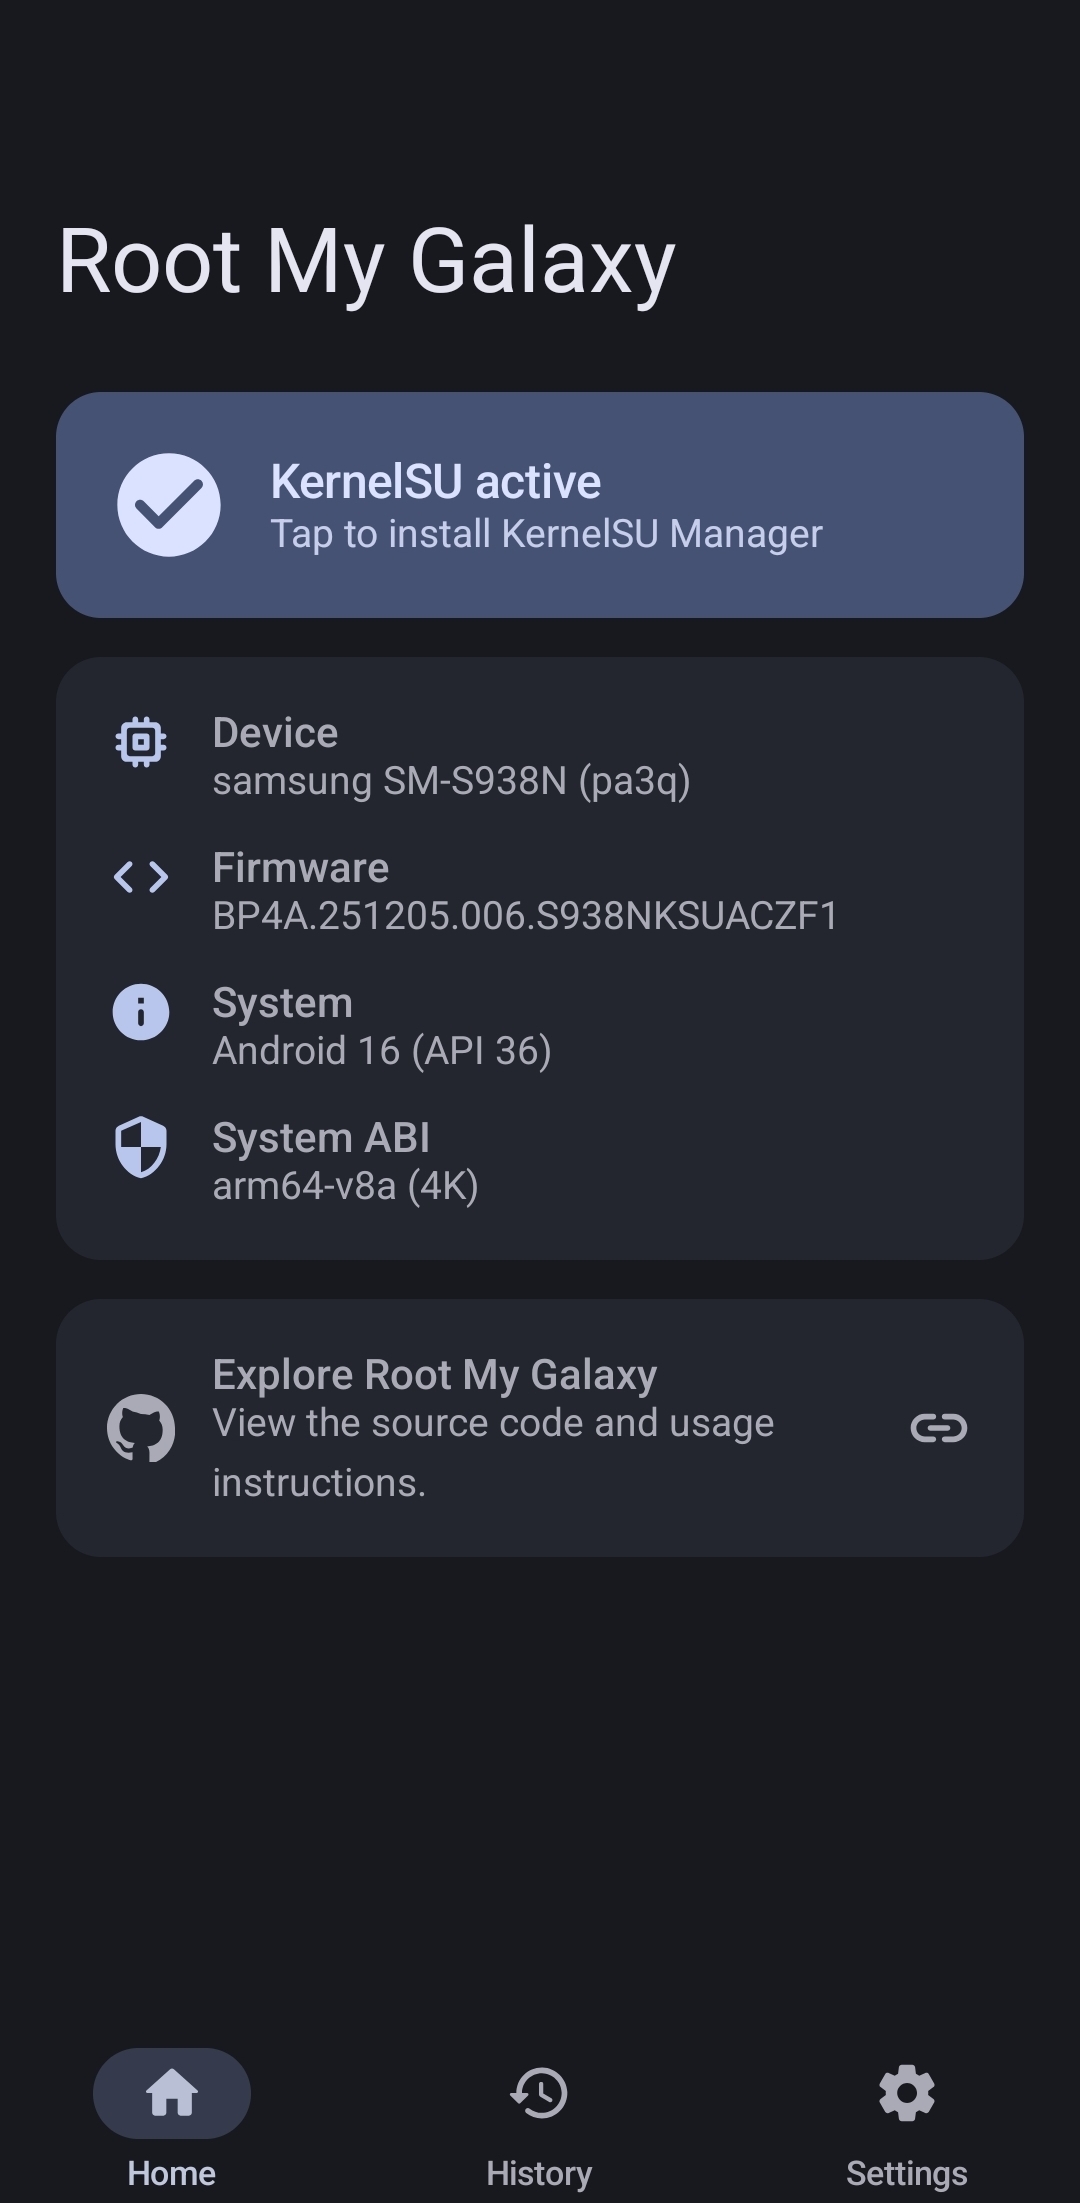 busung-dev/root-my-galaxy
समर्थित Samsung Galaxy फ़र्मवेयर के लिए CVE-2026-43499 के साथ KSU इंस्टॉलर
 s3n4t0r-0x0/bear-c2
आउट-ऑफ-बैंड निष्कर्षों के लिए एक्सप्लॉइट सर्वर। किसी लक्ष्य को अपने स्वामित्व वाले डोमेन की ओर इंगित करें। हर HTTP अनुरोध और हर ईमेल जो वह वापस भेजता…
 mindsflee/winflesher
स्वचालित आक्रमण सतह मूल्यांकन ढांचा Active Directory और स्थानीय अवसंरचनाओं के लिए, जो कमजोरियों को डोमेन समझौता, विशेषाधिकार वृद्धि, और पार्श्व गति…








