
 #1
नेटवर्क उपकरणों पर खुले पोर्ट, सेवाओं और संभावित प्रवेश बिंदुओं की खोज के लिए उपकरण।
Kitploit अनुशंसित

 hilmiazizi/oorecon
आक्रमण सतह खोज के लिए टर्मिनल UI: DNS रेकॉन, सबडोमेन एन्यूमरेशन, पोर्ट स्कैनिंग, रिवर्स IP, लीक हुए लॉगिन URL, और JavaScript सीक्रेट माइनिंग।
 sylhetyhackvenger/hikraven
HIKRAVEN - पेशेवर पेनेट्रेशन टेस्टिंग के लिए उन्नत Hikvision सुरक्षा मूल्यांकन प्लेटफ़ॉर्म। CVE-2021-36260 (CRITICAL) सहित 12+ CVE का पता लगाता है,…
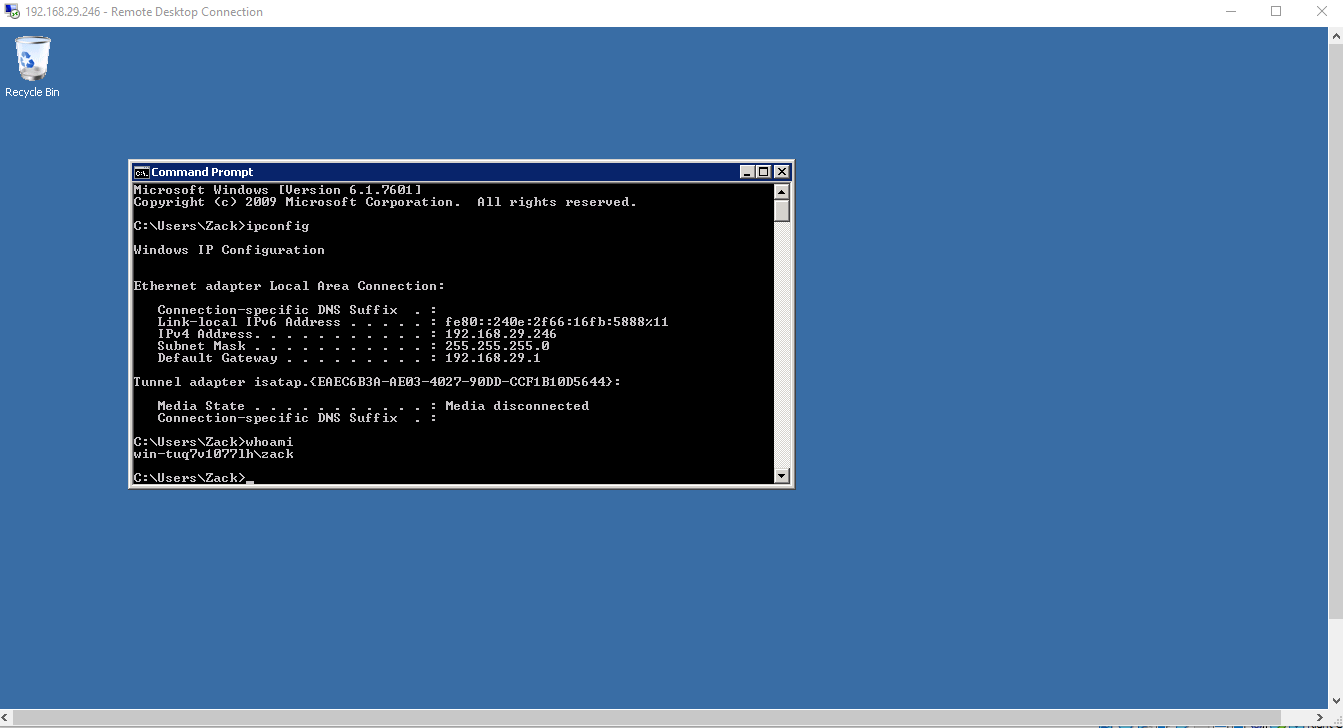 eesshq/cve-2017-0144---etneralblue-ms17-010-remote-code-execution
Windows Server 2008 R2 पर MS17-010 EternalBlue भेद्यता का शोषण करने के लिए चरण-दर-चरण मार्गदर्शिका, जिसमें टोही, शोषण, शोषण-पश्चात और पैचिंग निर्देश…
 whitelisthackers/wosind
सार्वजनिक जानकारी एकत्र करने के लिए एक OSINT उपकरण।
 geeknik/scada-scanner
एक उच्च-प्रदर्शन, अतुल्यकालिक SCADA/ICS स्कैनर
 thegenetic/cve-2024-6387-exploit
CVE-2024-6387 शोषण
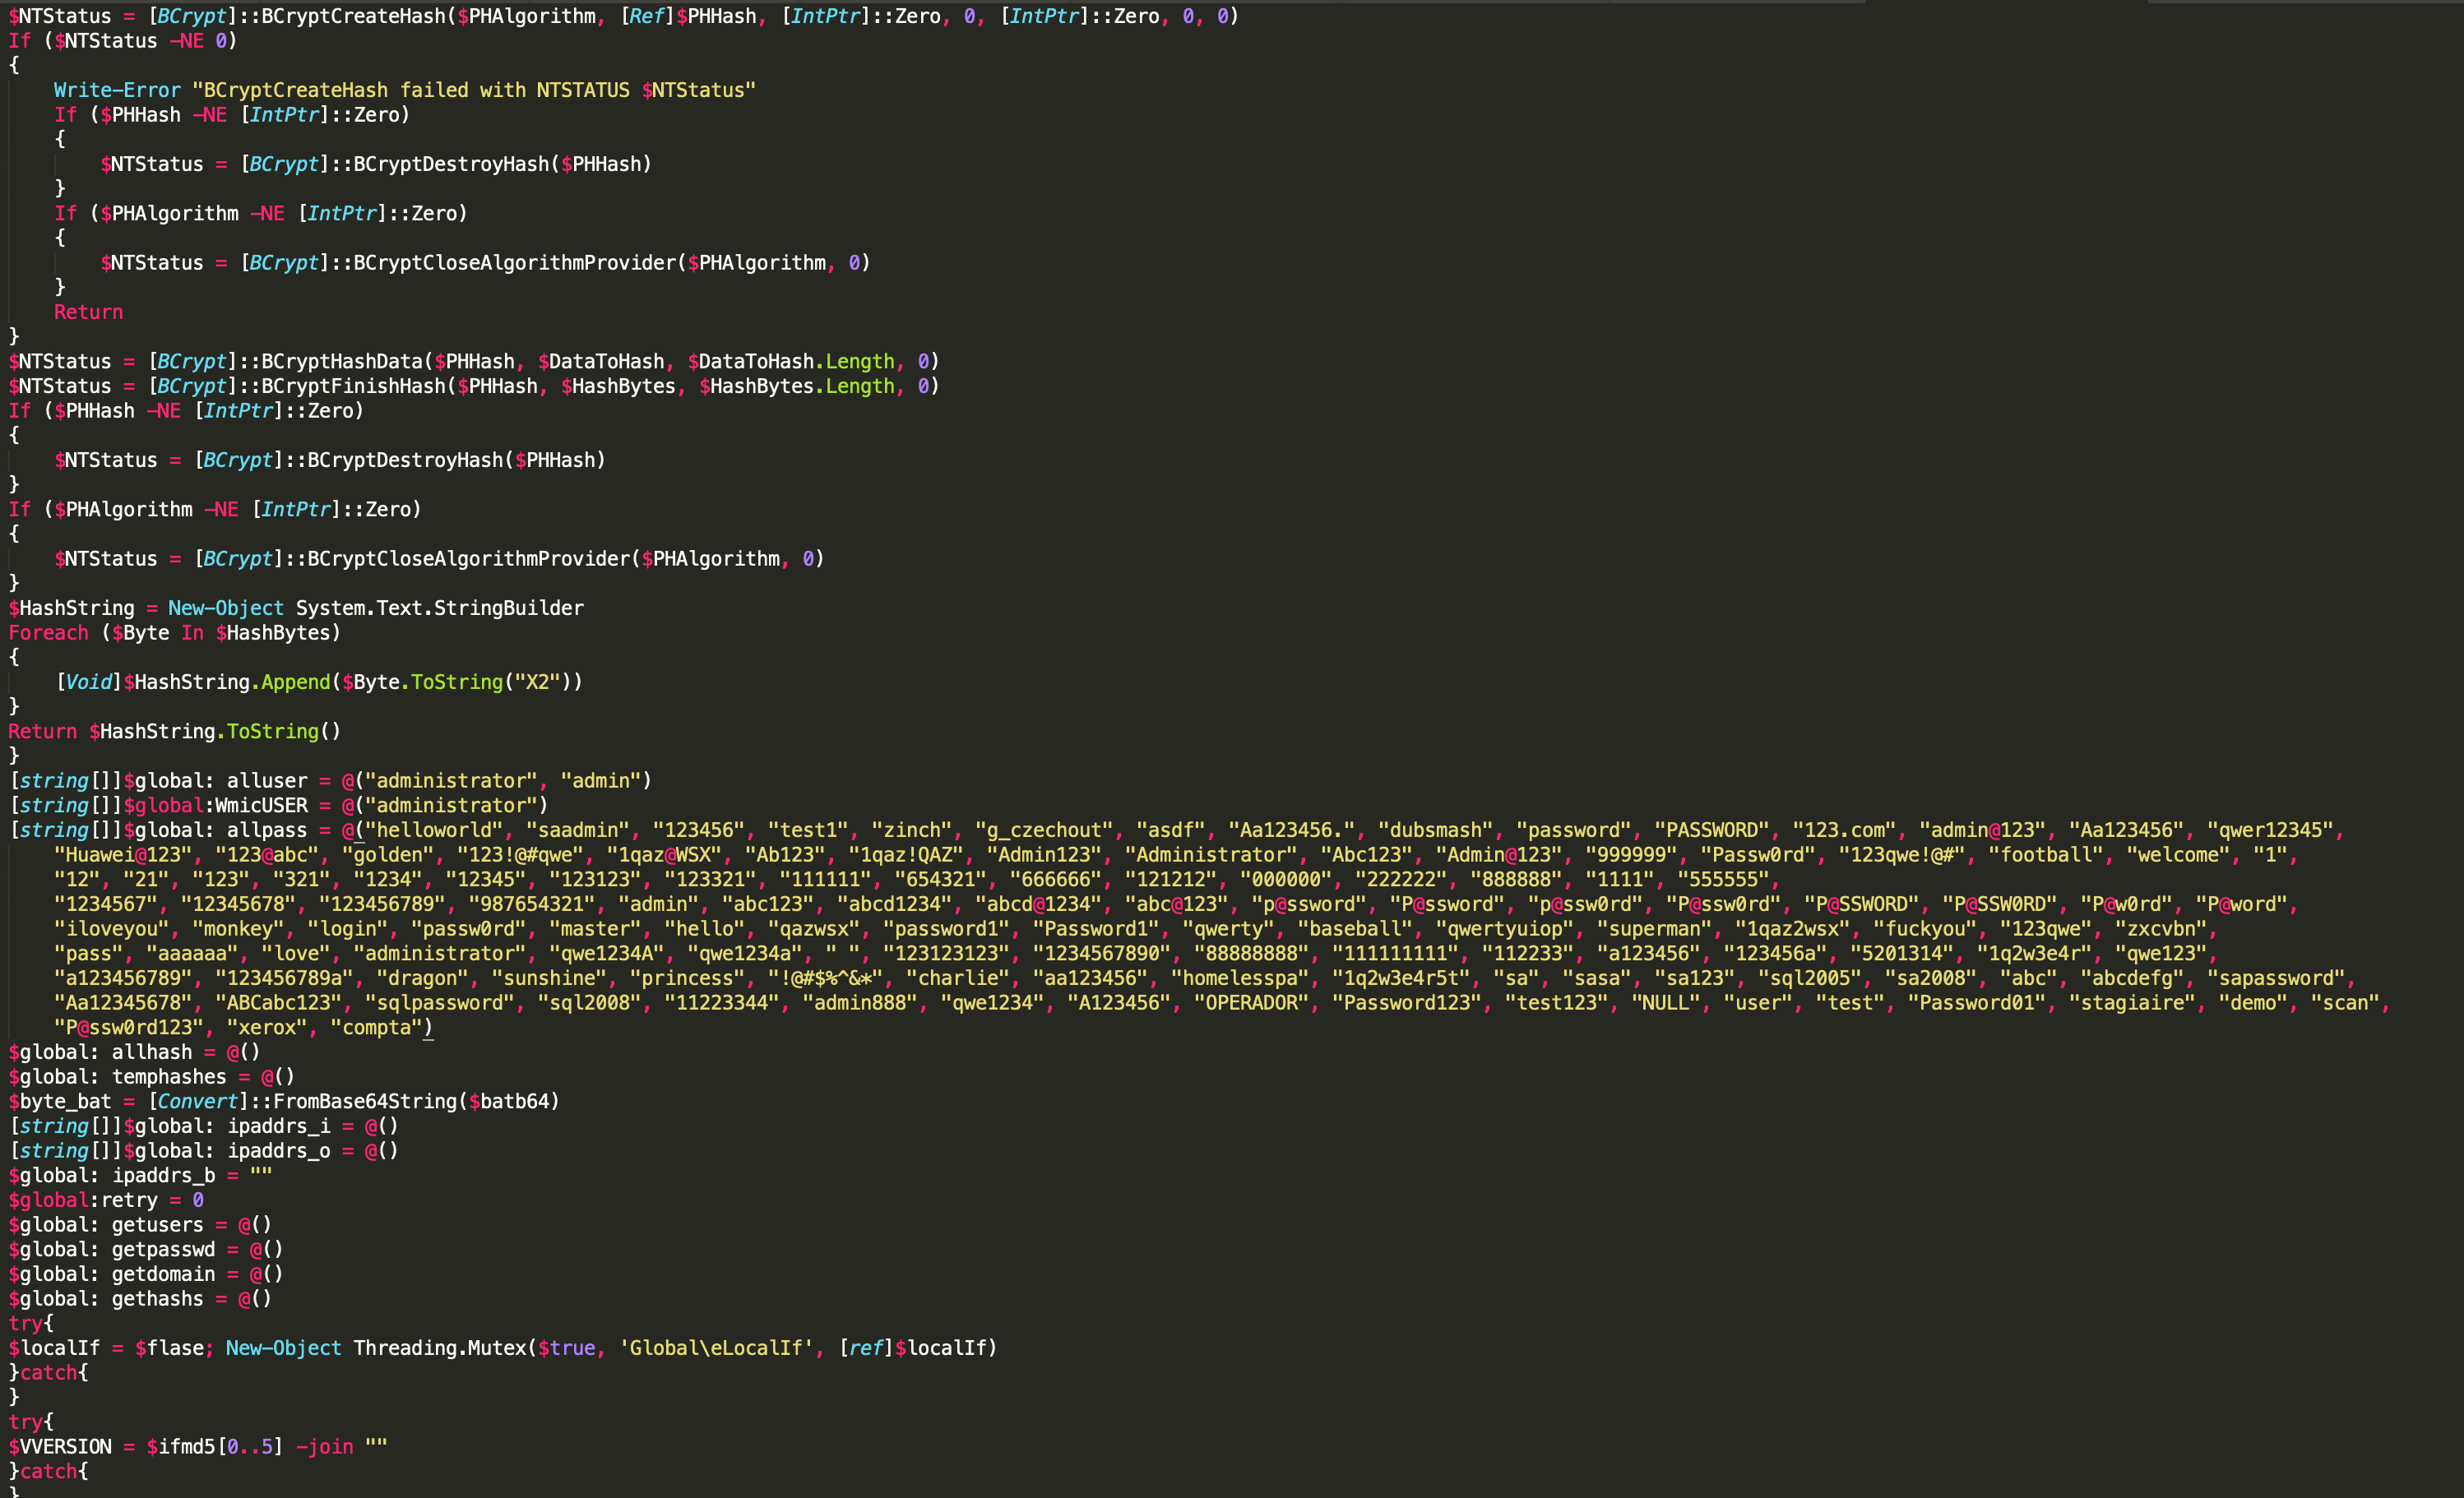 jas502n/drivelife-pstrojan
TrojanDropper/PS.Maloader.d
 internon/inter-recon
स्वचालित प्रारंभिक वेब और भेद्यता रिकॉन करने के लिए स्क्रिप्ट
 tegal1337/pocketpentester
ऑफ़लाइन-प्रथम Android आक्रामक सुरक्षा टूलकिट जिसमें recon, पोर्ट स्कैनिंग, सबडोमेन एन्यूमरेशन, SQLi/XSS/JWT शोषण, पेलोड जनरेशन और हैश विश्लेषण के लिए…
 synacktiv/nmap-farewell
Rust के साथ स्वचालित नेटवर्क सुरक्षा: पोर्ट स्कैनर्स का पता लगाना और ब्लॉक करना
 nhpt/weblogic-ssrf_cve-2014-4210
Weblogic SearchPublicRegistries SSRF(CVE-2014-4210) Python3 पर आधारित एक्सप्लॉइट स्क्रिप्ट
 nccgroup/nsdp-discover
एक nmap स्क्रिप्ट जो NSDP सेवा का पता लगाने और बुनियादी जानकारी प्राप्त करने के लिए है।
 nu11secur1ty/nmap-cheat-sheet
Nmap के लिए संकलित चीट शीट, जिसमें नेटवर्क रिकॉनिसेंस और सुरक्षा ऑडिटिंग के लिए टारगेट चयन, पोर्ट स्कैनिंग, सेवा/OS पहचान, NSE स्क्रिप्ट्स और आउटपुट…
 sincan2/rce-cve-2025-32710
विंडोज रिमोट डेस्कटॉप सेवाओं में भेद्यता रिमोट कोड निष्पादन की अनुमति देती है।
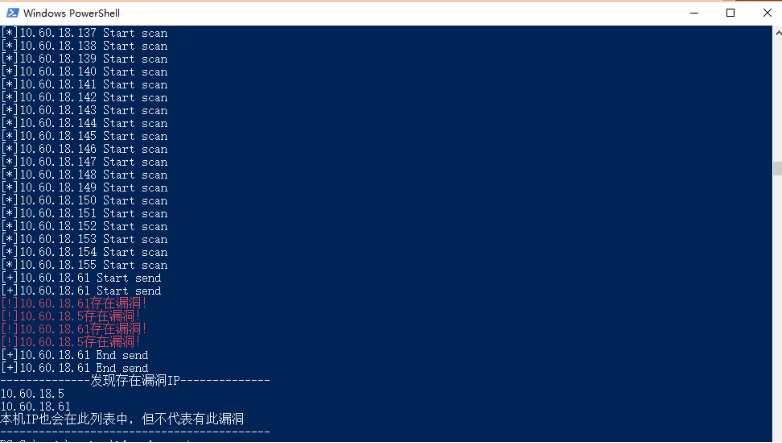 etocheney/javadeserialization
CVE-2017-10271 जैसी भेद्यताओं को लक्षित करने वाला एक Java deserialization भेद्यता स्कैनर।
 samh4cks/cve-2023-27163-internalprober
असुरक्षित Request-Baskets का उपयोग करके पोर्ट स्कैनिंग करने का एक उपकरण
 m0usem0use/erl_mouse
CVE-2025-32433 के कमजोर लक्ष्यों को खोजने के लिए पायथन स्क्रिप्ट
 baimaobg/sunflower_exp
Sunflower CVE-2022-10270 भेद्यता शोषण उपकरण








