
 #1
 r3curs1v3-pr0xy/vajra
वज्र एक अत्यधिक अनुकूलन योग्य लक्ष्य और दायरे-आधारित स्वचालित वेब हैकिंग फ्रेमवर्क है, जो वेब अनुप्रयोग पैठ परीक्षण के दौरान उबाऊ रिकॉन कार्यों और कई…
 internon/inter-recon
स्वचालित प्रारंभिक वेब और भेद्यता रिकॉन करने के लिए स्क्रिप्ट
 leobeosab/sharingan
आक्रामक सुरक्षा टोही उपकरण
 h3x0v3rl0rd/zenmap
Nmap नेटवर्क स्कैनर के लिए ग्राफ़िकल फ्रंटएंड, जो नेटवर्क डिस्कवरी, पोर्ट स्कैनिंग और सेवा पहचान के लिए सहज इंटरफ़ेस प्रदान करता है।
 exbotanical/brutus
विस्तारणीय शोषण ढांचा जो एक मॉड्यूलर मल्टी-टास्किंग आर्किटेक्चर पर तैनात किया गया है
 infosecmatter/minimalistic-offensive-security-tools
प्रतिबंधित और पृथक वातावरणों के पेंटेस्टिंग के लिए उपकरणों का एक भंडार।
 h3x0v3rl0rd/autonmap
Hack The Box के लिए स्वचालित Nmap स्कैनिंग स्क्रिप्ट, जो पेनेट्रेशन टेस्टिंग के दौरान पोर्ट एन्यूमरेशन और रीकॉनिसेंस को सुव्यवस्थित करती है।
 mad-robot/spartan
स्वचालित रिकॉनेसांस फ्रेमवर्क जो प्रवेश परीक्षण कार्यप्रवाहों के लिए उपडोमेन गणना, सक्रिय होस्ट जांच, पोर्ट स्कैनिंग, CMS डिटेक्शन और डायरेक्टरी…
 hackersonlineclub/hocig1_2
HOCig- स्वचालित HOC सूचना संग्रह उपकरण V 1.2

 isnic/prober
एक स्वचालित, पुनरुत्पादनीय नेटवर्क सुरक्षा परीक्षण ढांचा जो Ansible और BATS का उपयोग करके एकाधिक दृष्टिकोणों से DNS, होस्ट उपलब्धता, खुले पोर्ट और…
 serain/netmap.js
तेज़ ब्राउज़र-आधारित नेटवर्क खोज मॉड्यूल
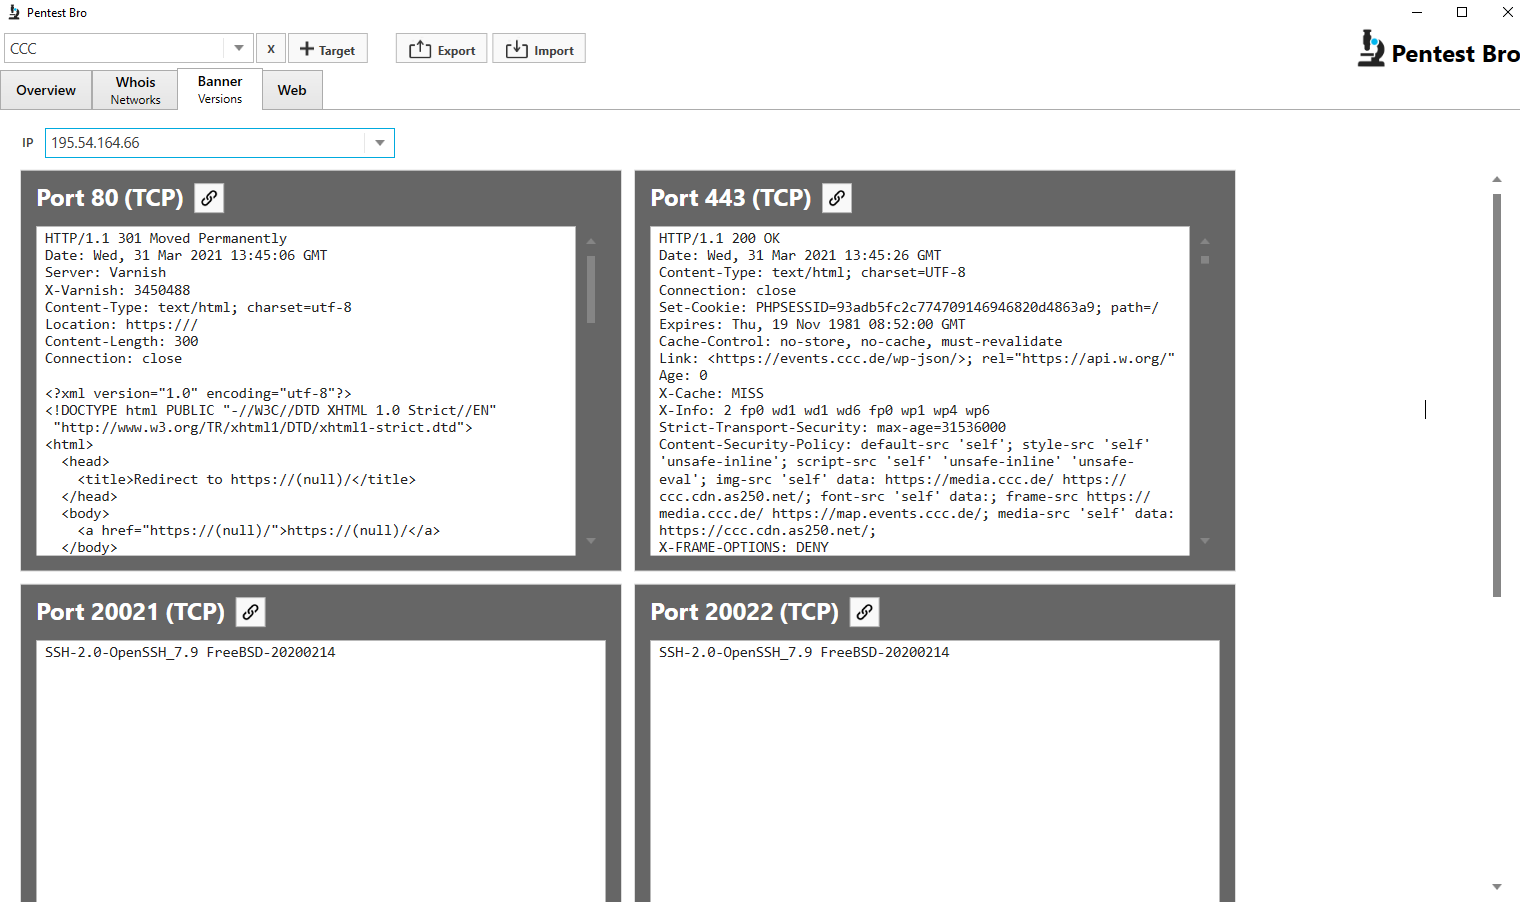 marius-rothenbuecher/pentestbro
विंडोज-आधारित अन्वेषण उपकरण जो पेनिट्रेशन परीक्षण के लिए उपडोमेन गणना, पोर्ट स्कैनिंग, बैनर ग्रैबिंग, व्होइस लुकअप और वेब पथ गणना को जोड़ता है।
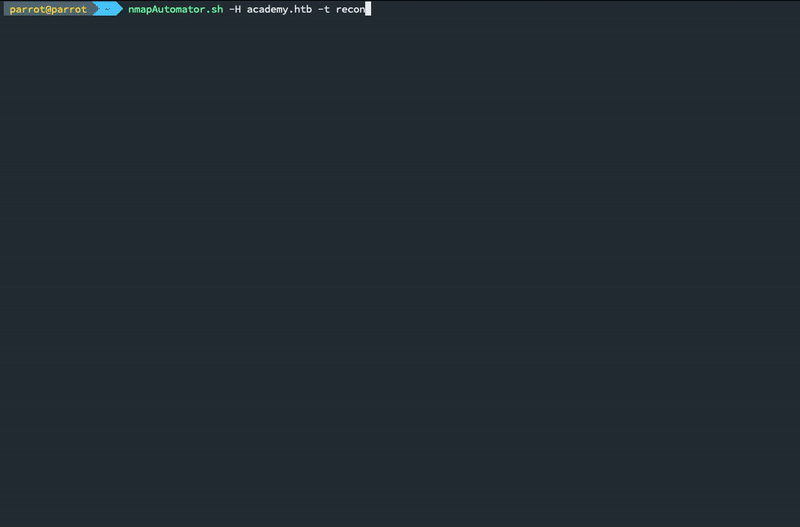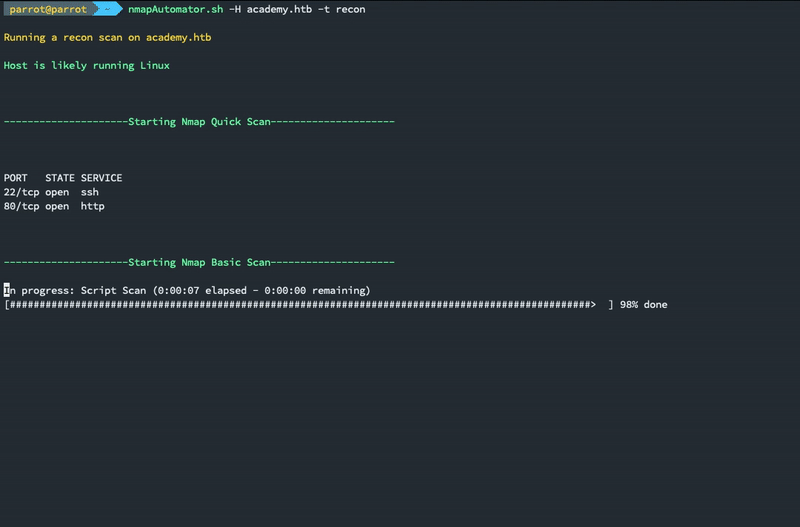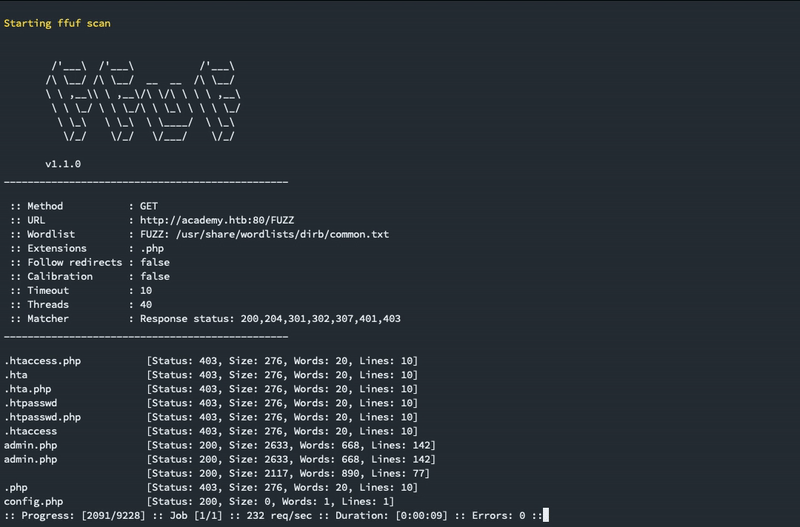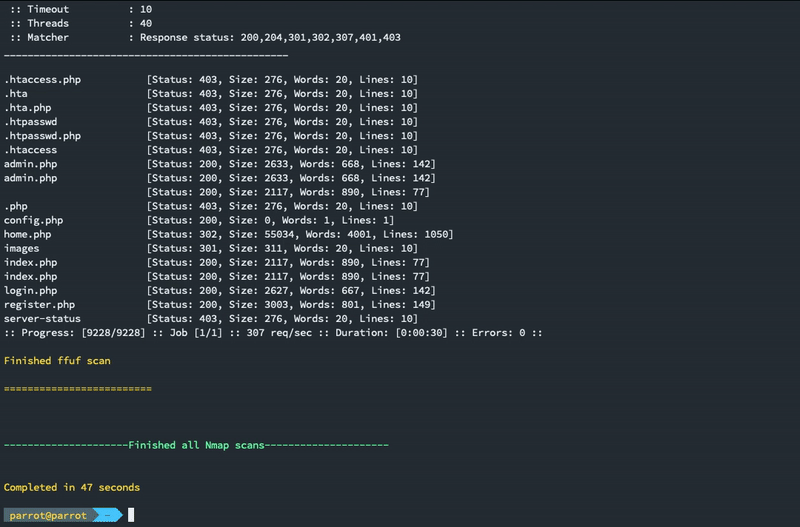 21y4d/nmapautomator
एक स्क्रिप्ट जिसे आप पृष्ठभूमि में चला सकते हैं!
 jsmit260/reachability
क्या लक्ष्य श्रेणियाँ पहुँच योग्य हैं?
 nccgroup/nsdp-discover
एक nmap स्क्रिप्ट जो NSDP सेवा का पता लगाने और बुनियादी जानकारी प्राप्त करने के लिए है।
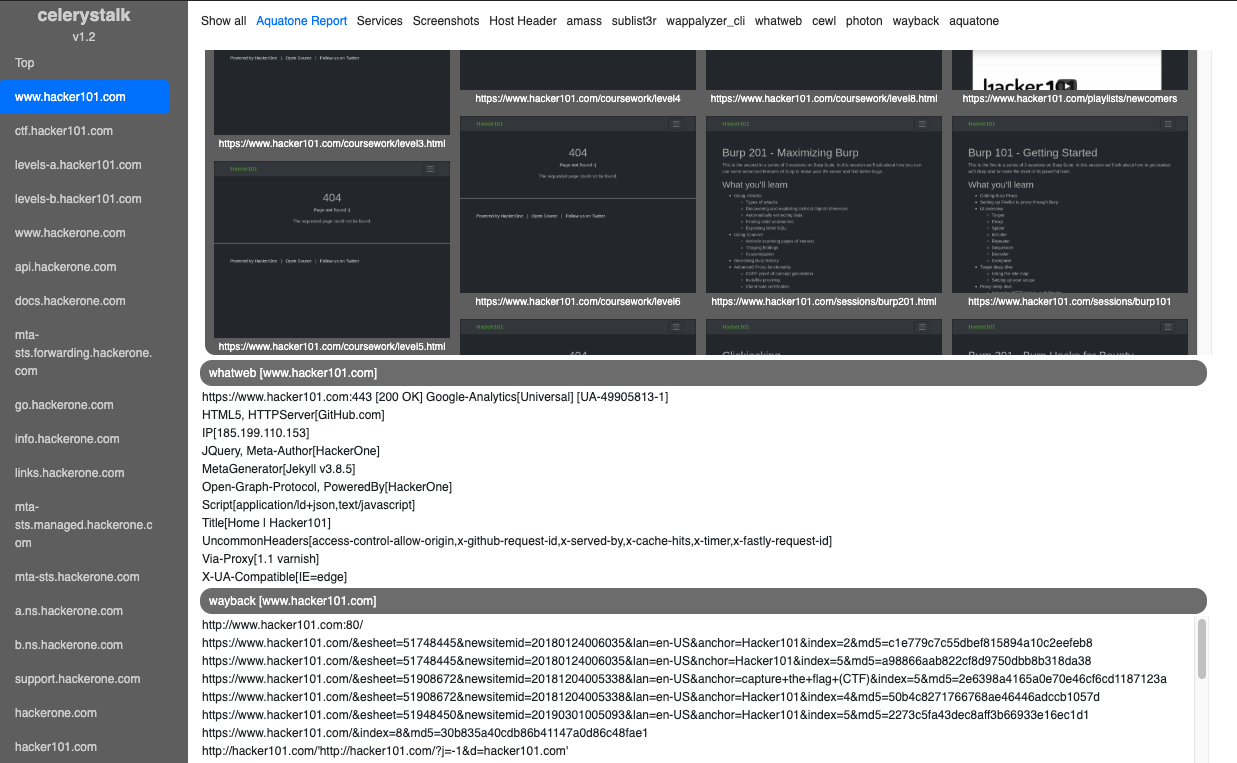 sethsec/celerystalk
एक अतुल्यकालिक गणना और भेद्यता स्कैनर। सभी होस्ट पर सभी उपकरण चलाएँ।
 maldevel/intelspy
स्वचालित नेटवर्क टोही स्कैन करें










