Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
celerystalk — एक अतुल्यकालिक गणना और भेद्यता स्कैनर। सभी होस्ट पर सभी उपकरण चलाएँ। | Kitploit
उपकरण/GitHubGitHub/sethsec/celerystalk
टोहीभेद्यता स्कैनरनेटवर्क मैपिंगपोर्ट स्कैनिंगDNS और सबडोमेन गणनास्क्रिप्टिंग और स्वचालनजानकारी एकत्र करनावेब सुरक्षापेनिट्रेशन टेस्टिंगसबडोमेन एनुमरेशनक्रॉलरArchived
40068565 साल पहलेKitploit द्वारा समीक्षित
साझा करें
GitHubsethsec/celerystalk

celerystalk

एक अतुल्यकालिक गणना और भेद्यता स्कैनर। सभी होस्ट पर सभी उपकरण चलाएँ।

रिपॉजिटरी देखेंवेबसाइट

celerystalk

celerystalk आपको एसिंक्रोनस जॉब्स (अर्थात कार्य) के साथ अपनी नेटवर्क स्कैनिंग/एन्यूमरेशन प्रक्रिया को स्वचालित करने में मदद करता है, जबकि आप किन टूल्स को चलाना चाहते हैं, इस पर पूर्ण नियंत्रण बनाए रखता है।
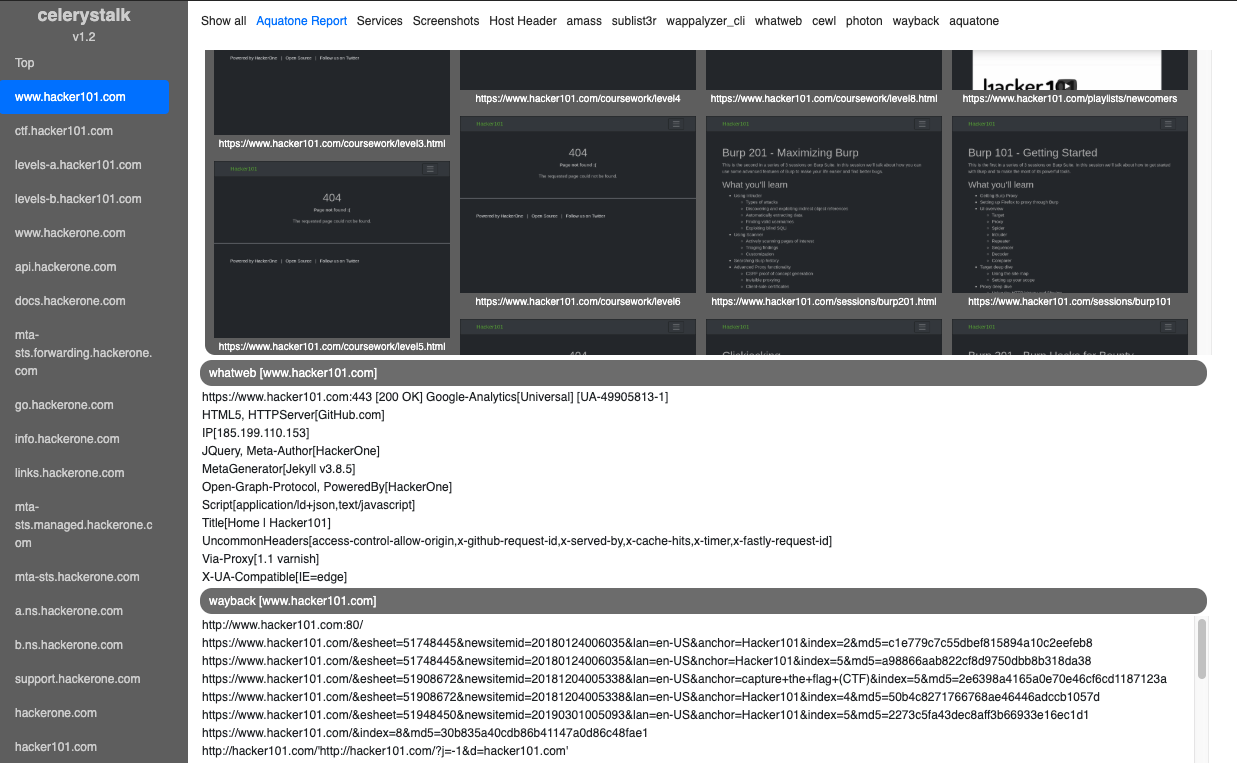
इंटरैक्टिव डेमो: बग बाउंटी मोड (HackerOne)

इंटरैक्टिव डेमो: भेद्यता मूल्यांकन / पेनटेस्ट मोड (Retired HackTheBox.eu machines)

celerystalk आपके लिए क्या स्वचालित कर सकता है

चरणकमांडउपयोग किए गए टूल्स के उदाहरण
DNS रेकॉन/एन्यूमरेशन./celerystalk subdomains -d domain1,domain2Amass, sublist3r
स्कोप परिभाषित करें, nmap/nessus आयात करें./celerystalk import [scan_data,scope_files,etc.]celerystalk
पोर्ट स्कैनिंग./celerystalk nmapnmap
निर्देशिका और फ़ाइल एन्यूमरेशन, भेद्यता पहचान./celerystalk scanGobuster, Nikto, Photon, sqlmap, wpscan, hydra, medusa, wappalyzer, whatweb, आदि।
स्क्रीनशॉट./celerystalk sceenshotsAquatone
विश्लेषण./celerystalk reportcelerystalk

celerystalk है:

  • कॉन्फ़िगरेबल - कुछ सामान्य टूल्स डिफ़ॉल्ट कॉन्फ़िग में शामिल हैं, लेकिन आप कोई भी टूल जोड़ सकते हैं
  • सर्विस अवेयर - पोर्ट नंबर के बजाय Nmap/Nessus सेवा नामों का उपयोग करके यह तय करता है कि कौन से टूल चलाने हैं
  • स्केलेबल - एक साथ कई होस्ट स्कैन करने के लिए डिज़ाइन किया गया, लेकिन एक बार में एक होस्ट स्कैन करने पर भी अच्छा काम करता है
  • वर्चुअलहोस्ट्स - सबडोमेन रेकॉन और वर्चुअलहोस्ट स्कैनिंग का समर्थन करता है
  • जॉब नियंत्रण - Burp स्कैनर से प्रेरित होकर कार्यों को रद्द करने, रोकने और फिर से शुरू करने का समर्थन करता है
  • स्क्रीनशॉट - किसी भी टूल द्वारा पहचाने गए प्रत्येक इन-स्कोप URL का स्क्रीनशॉट (aquatone) लेता है (यदि चाहें तो स्क्रीनशॉट की संख्या सीमित कर सकते हैं)

इंस्टॉल/सेटअप

  • समर्थित ऑपरेटिंग सिस्टम: Kali
  • समर्थित पायथन संस्करण: 2.x

आपको celerystalk को रूट के रूप में इंस्टॉल और चलाना होगा``` git clone https://github.com/sethsec/celerystalk.git cd celerystalk/setup ./install.sh cd .. ./celerystalk -h

## Dockerhub से docker container का उपयोग करें```
docker pull sethsec/celerystalk:latest
docker run -p 27007:27007 -ti celerystalk

Docker Build```

docker build -t celerystalk https://github.com/sethsec/celerystalk.git docker run -p 27007:27007 -ti celerystalk

## Using celerystalk - The basics


### [URL Mode] - How to scan a URL (or multiple URLs in a file) 

#### Launch all enabled tools against a URL or many URLs in a file without having to import scope, nmap, etc.```
# ./celerystalk scan -u url or filename                 # Run all enabled commands against specified url(s)
# ./celerystalk query watch (then Ctrl+c)               # Wait for scans to finish
# ./celerystalk screenshots                             # Take screenshots
# ./celerystalk report                                  # Generate report

[CTF/HackTheBox/सरल मोड] - एक या अधिक होस्ट को स्कैन कैसे करें

आयात करें nmap xml```

nmap 10.10.10.10 -Pn -p- -sV -oX tenten.xml # Run nmap

./celerystalk import -f tenten.xml # Import nmap scan

#### या, दायरे में आने वाले होस्टों की सूची आयात करें और celerystalk को आपके लिए nmap चलाने दें```
# ./celerystalk import -S scope.txt                     # Import IP/CIDR/Ranges and mark as in scope
# ./celerystalk nmap                                    # Nmap all in-scope hosts (reads options from config.ini)

आयातित सेवाओं की जाँच करें, स्कैन लॉन्च करें, स्क्रीनशॉट लें, रिपोर्ट तैयार करें```

./celerystalk db services # If you want to see what services were loaded

./celerystalk scan # Run all enabled commands

./celerystalk query watch (then Ctrl+c) # Watch scans as move from pending > running > complete

./celerystalk screenshots # Take screenshots

./celerystalk report # Generate report

## उन्नत उपयोग: बग बाउंटी मोड बनाम भेद्यता आकलन मोड

आप वर्कस्पेस के निर्माण के समय मोड को परिभाषित करते हैं। डिफ़ॉल्ट वर्कस्पेस VAPT मोड है, लेकिन मैन्युअल रूप से बनाए गए वर्कस्पेस के लिए आपके पास दो विकल्प हैं।

* यदि आप स्कोप में IP पतों/रेंजों/CIDR से शुरू कर रहे हैं, तो Vulnerability Assessment और PenTest (VAPT) मोड का उपयोग करें।
* यदि आप स्कोप में डोमेन से शुरू कर रहे हैं, तो Bug Bounty (BB) मोड का उपयोग करें।

### [Bug Bounty Mode]

* BB मोड में, celerystalk द्वारा पाए गए या मैन्युअल रूप से आयात किए गए सभी सबडोमेन को स्कोप में चिह्नित किया जाता है।

#### सबडोमेन खोजें, आउट ऑफ स्कोप होस्ट परिभाषित करें, बाकी सब कुछ स्कैन करें```
# ./celerystalk workspace create -o /dir -m bb          # Create default workspace and set output dir
# ./celerystalk subdomains -d company.com,dom.net       # Find subdomains and determine if in scope
# ./celerystalk import -S scope.txt     (optional)      # Import IP/CIDR/Ranges and mark as in scope
# ./celerystalk import -O out_scope.txt (optional)      # Define HOSTS/IPs that are out of scope
# ./celerystalk nmap                    (optional)      # Nmap all in-scope hosts (reads options from config.ini)
# ./celerystalk import -f client.xml    (optional)      # If you would rather import an nmap file you already ran
# ./celerystalk scan [--noIP]                           # Run all enabled commands against all in scope hosts
# ./celerystalk query watch (then Ctrl+c)               # Wait for scans to finish
# ./celerystalk screenshots                             # Take screenshots
# ./celerystalk report                                  # Generate report

नोट: आप पहले सबडोमेन कमांड चला सकते हैं और फिर scope परिभाषित कर सकते हैं, या आप scope परिभाषित कर सकते हैं और सबडोमेन आयात कर सकते हैं।

[भेद्यता मूल्यांकन मोड]

  • VAPT मोड में, IP पते/रेंज/CIDR scope को परिभाषित करते हैं।
  • वे सबडोमेन जो scope में शामिल IP से मेल खाते हैं, भी scope में जोड़े जाते हैं।

nmap स्कैन आयात करें, वैकल्पिक रूप से उन IP या होस्टनाम को परिभाषित करें जो scope से बाहर हैं```

nmap -iL inscope-list.txt -Pn -p- -sV -oX client.xml # Run nmap

./celerystalk workspace create -o /dir -m vapt # Create default workspace and set output dir

./celerystalk import -f client.xml # Import services and mark all hosts as in scope

./celerystalk import -S scope.txt (optional) # Import IP/CIDR/Ranges and mark as in scope

./celerystalk import -O out_scope.txt (optional) # Define HOSTS/IPs that are out of scope

./celerystalk import -d subdomains.txt (optional) # Define subdomains that are in scope

./celerystalk subdomains -d dom1.com,dom2.net (optional) # Find subdomains and determine if in scope

./celerystalk scan # Run all enabled commands

./celerystalk query watch (then Ctrl+c) # Wait for scans to finish

./celerystalk screenshots # Take screenshots

./celerystalk report # Generate report

**नोट:** आप पहले सबडोमेन कमांड चला सकते हैं और फिर स्कोप परिभाषित कर सकते हैं, या आप स्कोप परिभाषित कर सकते हैं और सबडोमेन आयात कर सकते हैं।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    343
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    310
  • 5

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    306
  • 6

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    301

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →