
 #1
नेटवर्क उपकरणों पर खुले पोर्ट, सेवाओं और संभावित प्रवेश बिंदुओं की खोज के लिए उपकरण।
Kitploit अनुशंसित

 ullaakut/nmap
नेटवर्क स्कैनर बाइनरी को आमंत्रित करने के लिए इडियोमैटिक Go लाइब्रेरी, जो होस्ट डिस्कवरी, पोर्ट स्कैनिंग, सेवा/OS पहचान, और सुरक्षा ऑडिटिंग के लिए…
 wireshark/wireshark
डीप पैकेट निरीक्षण, सैकड़ों प्रोटोकॉल में प्रोटोकॉल डिकोडिंग, तथा समस्या निवारण, फोरेंसिक और सुरक्षा जांच के लिए कैप्चर-फ़ाइल समर्थन के साथ नेटवर्क…
 scanopy/scanopy
Network diagrams that update themselves
 dozermx/argus
बहु-चरणीय टोही और आक्रमण-सतह स्कैनर जो डोमेन, IP, ASN, क्लाउड संपत्तियों और CVE को CVSS स्कोरिंग और अनुपालन मैपिंग के साथ एक ज्ञान ग्राफ में मैप करता…
 azmisyahrul/prismsec
AI-संचालित पेंटेस्टिंग के लिए nmap, nuclei, gobuster, subfinder, httpx, nikto, sqlmap को रैप करने वाला सुरक्षित, मॉड्यूलर MCP सर्वर

 wattocyber/cantina
OSCP-कानूनी नेटवर्क रिकॉन ऑर्केस्ट्रेटर — पोर्ट डिस्कवरी, सेवा वर्गीकरण, और HTTP, SMB, FTP, SNMP, SSH तथा अन्य में केवल-enum प्लगइन डिस्पैच के लिए।
 c00ln3t/log4shellauditor
CVE-2021-44228 (Log4Shell) के लिए पूर्ण-चक्र सुरक्षा ऑडिटिंग, WAF परिहार, OOB LDAP सत्यापन, स्व-सुधार (स्वचालित पैचिंग) और अनुपालन रिपोर्टिंग हेतु एक…
 prapul1/vulnhub-dc1-writeup
VulnHub DC-1 boot-to-root — RCE के लिए CVE-2018-7600 (Drupalgeddon2) का शोषण, settings.php से DB क्रेडेंशियल निकालना, एडमिन पासवर्ड हैश गढ़ना, और…
 gmh5225/aisa-scanner
AISA-Scanner एक AI-संचालित स्वायत्त भेद्यता स्कैनर है जो CVEs को metasploit exploits, MITRE, CEH, और SANS से मैप करता है, और बुद्धिमान, वास्तविक समय…
 xephora/threat-remediation-scripts
इस रिपॉज़िटरी में नए रेमेडिएशन स्क्रिप्ट्स की सूची है।
 nyxrecon/sudo-agent-ctf-
Sudo Agent CTF (TryHackMe) का राइट-अप, जिसमें enumeration, web exploitation, steganography, SSH और CVE-2019-14287 के माध्यम से privilege escalation…
 rvrsh3ll/bof_collection
विभिन्न Cobalt Strike BOFs
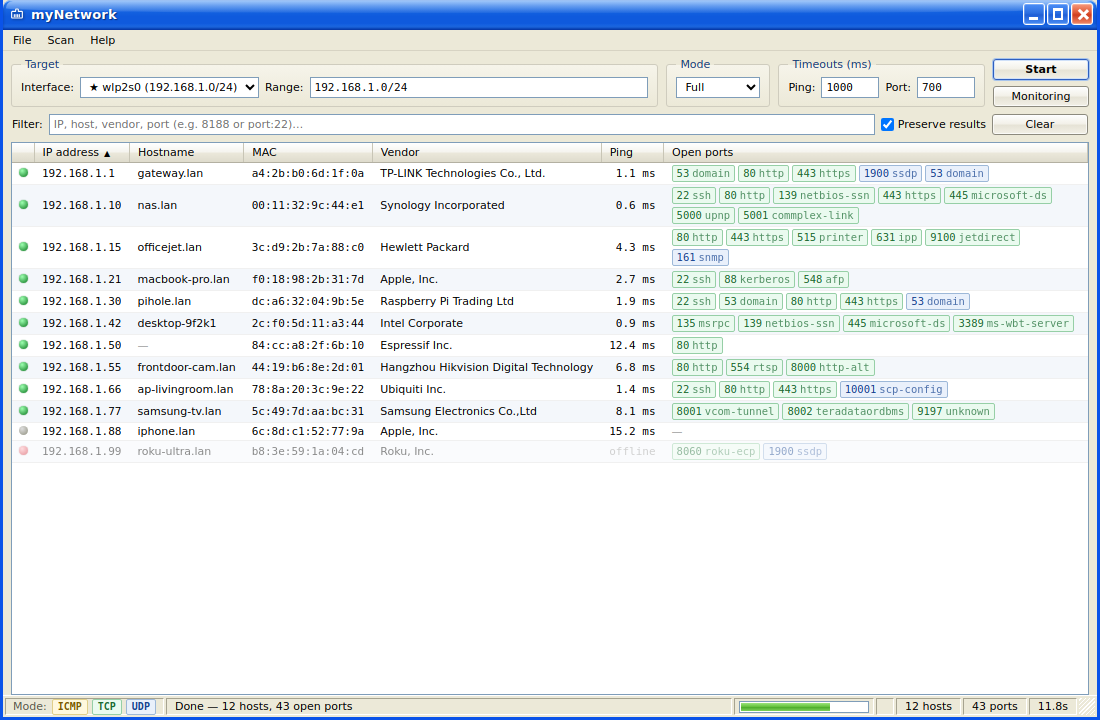 ancaferro/mynetwork
डेस्कटॉप GUI के साथ क्रॉस-प्लेटफ़ॉर्म नेटवर्क और पोर्ट स्कैनर।
 an00brektn/gopher47
Havoc Framework के लिए एक तृतीय-पक्ष Gopher Assassin।
 tomnomnom/httprobe
डोमेन की एक सूची लें और कार्यशील HTTP तथा HTTPS सर्वरों की जाँच करें
 0xor0ne/qscan
क्विक नेटवर्क स्कैनर लाइब्रेरी। https://crates.io/crates/qscan
 bojanisc/quicmap
quicmap एक सरल फिर भी तेज़ (!) QUIC प्रोटोकॉल स्कैनर है
 b3rito/peeko
peeko – ब्राउज़र-आधारित XSS C2, संक्रमित ब्राउज़र के माध्यम से गुप्त आंतरिक नेटवर्क अन्वेषण के लिए।






