
 #1
नेटवर्क उपकरणों पर खुले पोर्ट, सेवाओं और संभावित प्रवेश बिंदुओं की खोज के लिए उपकरण।
Kitploit अनुशंसित

 x1mdev/reconpi
ReconPi - एक हल्का रीकॉन टूल जो नवीनतम टूल्स के साथ व्यापक स्कैनिंग करता है।
 cloudflare/flan
एक बहुत अच्छा भेद्यता स्कैनर
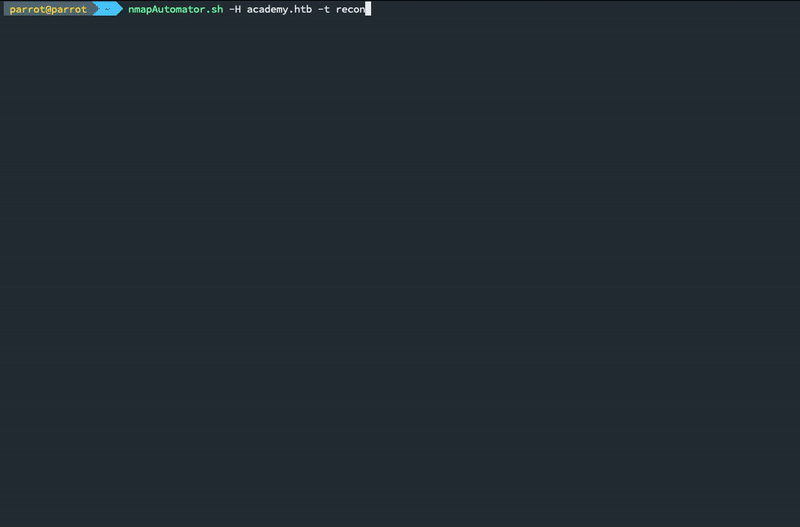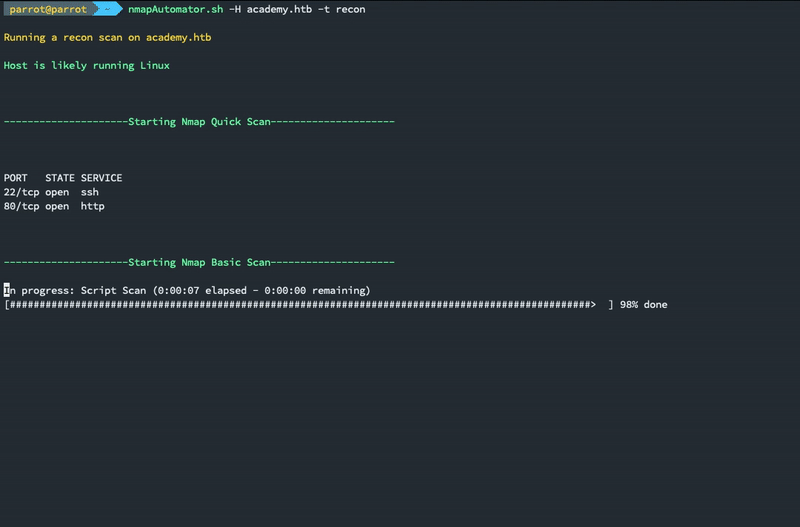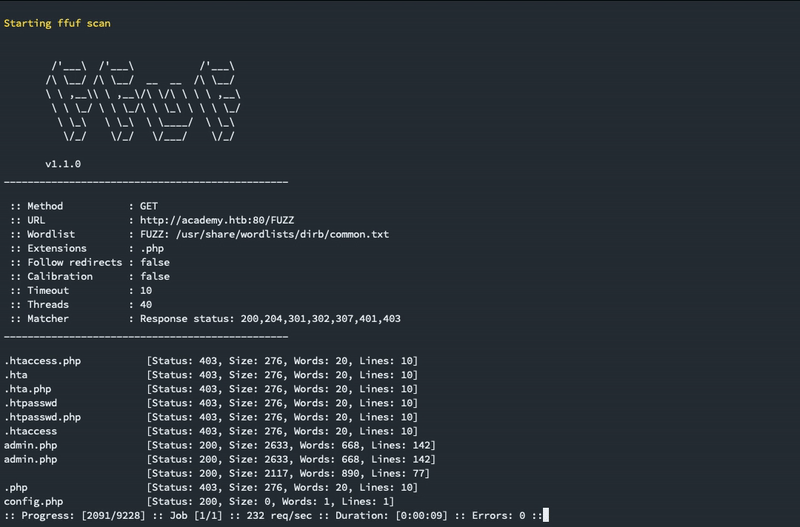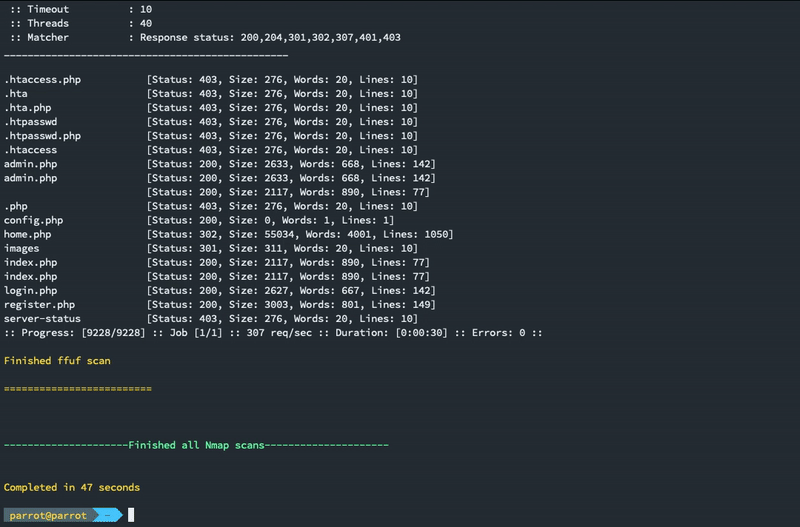 21y4d/nmapautomator
एक स्क्रिप्ट जिसे आप पृष्ठभूमि में चला सकते हैं!
 whitelisthackers/wosind
सार्वजनिक जानकारी एकत्र करने के लिए एक OSINT उपकरण।
 hackersonlineclub/hocig1_2
HOCig- स्वचालित HOC सूचना संग्रह उपकरण V 1.2
 elevenpaths/siemframework
मॉड्यूलर Python3 आक्रमण फ्रेमवर्क जो SIEM प्लेटफार्मों (Splunk, Graylog, OSSIM, QRadar, McAfee) के शोषण को क्रेडेंशियल चोरी, पेलोड तैनाती और…

 noptrix/nullscan
एक मॉड्यूलर ढांचा जो सुरक्षा परीक्षणों को श्रृंखलाबद्ध और स्वचालित करने के लिए डिज़ाइन किया गया है।
 ritvikb99/dark-fantasy-hack-tool
DDOS उपकरण: HTTP फ्लड के साथ छोटी वेबसाइटों को डाउन करने के लिए। पोर्ट स्कैनर: किसी साइट के खुले पोर्ट जानने के लिए। FTP पासवर्ड क्रैकर: वेबसाइटों की…
 knowledge-wisdom-understanding/recon
Nmap परिणामों के आधार पर लक्ष्य की गणना करें
 jsmit260/reachability
क्या लक्ष्य श्रेणियाँ पहुँच योग्य हैं?
 infosecmatter/minimalistic-offensive-security-tools
प्रतिबंधित और पृथक वातावरणों के पेंटेस्टिंग के लिए उपकरणों का एक भंडार।
 leobeosab/sharingan
आक्रामक सुरक्षा टोही उपकरण
 mindedsecurity/behave
Behave! एक निगरानी ब्राउज़र एक्सटेंशन है जो "बुरे बच्चे" जैसा व्यवहार करने वाले पेजों के लिए है।
 maldevel/intelspy
स्वचालित नेटवर्क टोही स्कैन करें
 gr1mmie/autoenum
स्वचालित सेवा गणना स्क्रिप्ट
 reddyyz/astsu
Python 3 और Scapy का उपयोग करके विकसित एक नेटवर्क स्कैनर उपकरण।
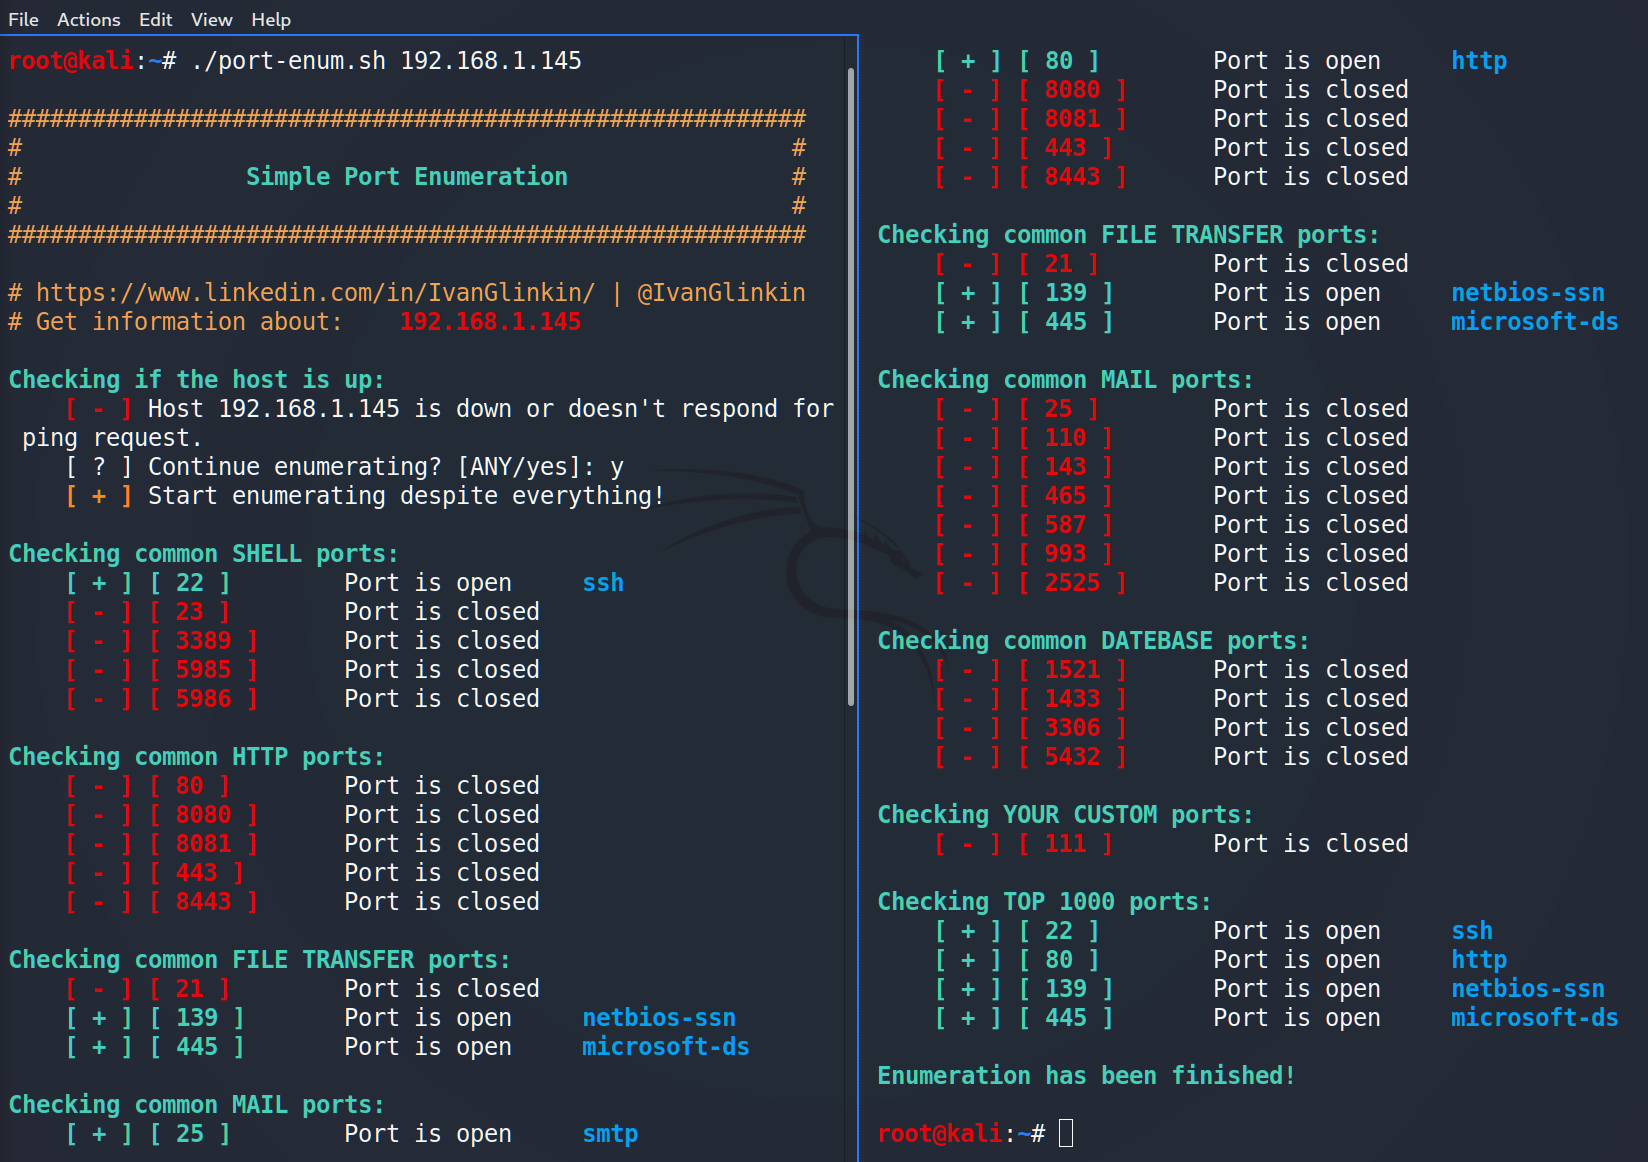 ivanglinkin/port-enumeration
क्या आपने कभी NMap के उपयोग की संभावना की कमी का सामना किया है? उदाहरण के लिए, यदि आपके पास एक अन-प्रिविलेज्ड उपयोगकर्ता के रूप में रिवर्स शेल है और…








