Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
behave — Behave! एक निगरानी ब्राउज़र एक्सटेंशन है जो "बुरे बच्चे" जैसा व्यवहार करने वाले पेजों के लिए है। | Kitploit
उपकरण/GitHubGitHub/mindedsecurity/behave
रक्षात्मक उपकरणपोर्ट स्कैनिंगवेब सुरक्षानेटवर्क सुरक्षागोपनीयताDNS विश्लेषण
GitHubmindedsecurity/behave

behave

Behave! एक निगरानी ब्राउज़र एक्सटेंशन है जो "बुरे बच्चे" जैसा व्यवहार करने वाले पेजों के लिए है।

रिपॉजिटरी देखें
34823386 साल पहलेKitploit द्वारा समीक्षित
साझा करें

Behave!

एक (अभी भी विकासाधीन) मॉनिटरिंग ब्राउज़र एक्सटेंशन जो दुर्व्यवहार करने वाले पेजों के लिए है।

NB: यह प्रोजेक्ट का कोड रिपॉजिटरी है, अगर आप पैक्ड एक्सटेंशन ढूंढ रहे हैं:

Firefox: https://addons.mozilla.org/en-US/firefox/addon/behave/

Chrome: https://chrome.google.com/webstore/detail/mppjbkhgconmemoeagfbgilblohhcica/

परिचय।

Behave! निगरानी करता है और चेतावनी देता है यदि कोई वेब पेज निम्नलिखित में से कोई भी कार्य करता है:

  • ब्राउज़र-आधारित पोर्ट स्कैन
  • निजी IP पतों तक पहुंच
  • निजी IP पतों पर DNS रीबाइंडिंग हमले

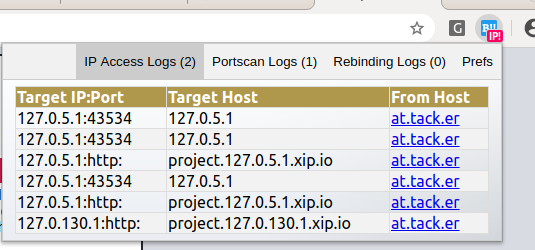
यहाँ Behave! लॉग में at.tack.er पेज पर उंगली उठा रहा है:
image

पोर्ट स्कैन निगरानी

Behave! उपयोगकर्ता को सचेत करेगा यदि ब्राउज़र सत्र के दौरान उपयोग किए गए पोर्ट या प्रोटोकॉल की संख्या एक निर्दिष्ट सीमा से अधिक हो जाती है।

डिफ़ॉल्ट रूप से सीमा 20 है, लेकिन इसे उपयोगकर्ता द्वारा प्राथमिकताओं के माध्यम से बदला जा सकता है।

चूंकि Behave कोई DNS अनुरोध नहीं करता है,

निजी IP पतों तक सीधी पहुंच की निगरानी

Behave! सचेत करेगा यदि कोई वेब पेज निम्नलिखित ब्लॉकों में से किसी के अंतर्गत आने वाले IP तक सीधे पहुंचने का प्रयास करता है:

  • लूपबैक पते IPv4 127.0.0.1/8
  • लूपबैक पते IPv6 ::1/128
  • निजी नेटवर्क IPv4 10.0.0.0/8 - 172.16.0.0/12 - 192.168.0.0/16
  • अद्वितीय स्थानीय पते IPv6 fc00::/7

निजी IP पतों के लिए DNS रिज़ॉल्यूशन

यदि कोई दुर्भावनापूर्ण स्क्रिप्ट ब्राउज़र को एक FQDN से कनेक्ट करने का निर्देश देती है जिसका आधिकारिक DNS एक निजी IP पर हल होता है, Behave! जाँच करता है कि हल किया गया IP निजी है या नहीं। वैसे भी, हल किए गए होस्टनाम की IP जानकारी तभी उपलब्ध होती है जब पोर्ट खुला हो।

चूँकि Behave!, TOCTOU समस्याओं को रोकने के लिए, कोई बाहरी DNS अनुरोध नहीं करता है, यदि पोर्ट बंद है तो कोई IP रिज़ॉल्यूशन उपलब्ध नहीं होगा और इसलिए, कोई चेतावनी नहीं।

DNS रीबाइंडिंग बाईपास

Behave! कोई सीधा DNS अनुरोध नहीं करता है, और IP को इंटरसेप्ट किए गए प्रतिक्रिया से लिया जाता है।

इसका मतलब है कि यह DNS रीबाइंडिंग जैसे किसी भी TOCTOU हमले के संपर्क में नहीं आता है।

DNS रीबाइंडिंग निगरानी

Behave! ट्रैक रखता है कि क्या किसी होस्टनाम को कई IP पतों के साथ हल किया गया है, और यदि सार्वजनिक IP और निजी IP के बीच कोई मिश्रण है तो सचेत करेगा।

इंस्टॉल करें

Behave! पैक्ड एक्सटेंशन के रूप में उपलब्ध है:

Firefox एक्सटेंशन: https://addons.mozilla.org/en-US/firefox/addon/behave/

Chrome एक्सटेंशन: https://chrome.google.com/webstore/detail/mppjbkhgconmemoeagfbgilblohhcica/

हालाँकि, यदि आप कोड के साथ थोड़ा खेलना चाहते हैं तो आप:

  • इसे क्लोन करें या ज़िप डाउनलोड करके अनज़िप करें
  • Google Chrome/Chromium खोलें और chrome://extension पर जाएं
  • डेवलपर मोड सक्रिय करें
  • "Load Unpacked" दबाएं और Behave डायरेक्टरी चुनें।
  • Behave! का आनंद लें

Behave! का परीक्षण करना चाहते हैं?

देखें कि जब आप निम्नलिखित में से किसी पर जाते हैं तो क्या होता है:

Singularity of Origin DNS Rebinding Attack: http://rebind.it:8080/manager.html

JavaScript Port Scan: http://jsscan.sourceforge.net/jsscan2.html

नोटा बेने: इस समय यह गैर-निजी IP पतों पर किए गए DNS रीबाइंडिंग हमले के बारे में चेतावनी नहीं देगा, जैसे: https://www.alf.nu/BrowserCacheAndDnsRebinding

मदद करना चाहते हैं?

आपका स्वागत है कि आप मदद करें! बेझिझक एक Issue बनाएं या प्रोजेक्ट को फोर्क करें और PR बनाएं।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    366
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    287

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →