
 #1
फर्जी लॉगिन पेज और ईमेल अभियानों को बनाने, प्रबंधित करने और विश्लेषण करने के उपकरण।
Kitploit अनुशंसित
 itres-labs/usbcoercer
USBCoercer एक ESP32 डेवलपमेंट बोर्ड को नेटिव USB-OTG के साथ Ethernet-over-USB गैजेट में बदल देता है, जो WPAD के माध्यम से प्रॉक्सी कॉन्फ़िगरेशन को…
 jun2e0/cve-2025-26788
CVE-2025-26788 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो WebAuthn क्रेडेंशियल आईडी हेरफेर को JavaScript हुकिंग के माध्यम से प्रदर्शित करता है, कमजोर…
 lewis-ricardo/amaranth-project
CVE-2025-8088 शोषण श्रृंखला + Quasar C2 बहु-चरण पेलोड वितरण
 kaihaochen04/monikerlinktest
cve-2024-21413
 h1ssbl1tz/blind-trust-cve-2024-21413-research
एक सुरक्षा अनुसंधान उपकरण जो CVE-2024-21413 (Moniker Link) का उपयोग करके लक्षित फ़िशिंग अभियानों का अनुकरण करता है।
 ash1996x/cve-2025-50154-aggressor-script
Cobalt Strike Aggressor स्क्रिप्ट जो SMB NTLMv2 हैश प्रकटीकरण को ट्रिगर करने के लिए LNK और Library-MS फ़ाइलों को हथियार बनाती है, जिसमें…
 fathanahhidayati/https-github.com-xaitax-cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
CVE-2024-21413 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Microsoft Outlook की रिमोट कोड एक्ज़ीक्यूशन भेद्यता है। यह निर्मित ईमेल लिंक के माध्यम से…
 hunt-benito/cve-2026-41200-stig-manager-oidc-reflected-xss
STIG Manager OIDC प्रमाणीकरण में रिफ्लेक्टेड XSS के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जनरेटर, जो क्राफ्टेड कॉलबैक URL और फिशिंग HTML आउटपुट के माध्यम…
 dharmstm/cve-2026-30502-openkm-6.3.12-reflected-xss
# CVE-2026-30502 के लिए दस्तावेज़ीकरण और प्रूफ-ऑफ-कॉन्सेप्ट OpenKM v6.3.12 में एक रिफ्लेक्टेड XSS भेद्यता। इसमें तकनीकी विश्लेषण, मूल कारण, प्रभाव…
 weswrench/cve-2026-36214
osTicket में कमजोर Bootstrap टूलटिप घटक के माध्यम से संग्रहीत क्रॉस-साइट स्क्रिप्टिंग (XSS)
 asepsaepdin/cve-2010-1240
शैक्षिक प्रमाण-अवधारणा जो दर्शाती है कि CVE-2010-1240 का शोषण करके PDF फ़ाइल में Meterpreter बैकडोर कैसे एम्बेड किया जाए, साथ ही अधिकृत सुरक्षा…
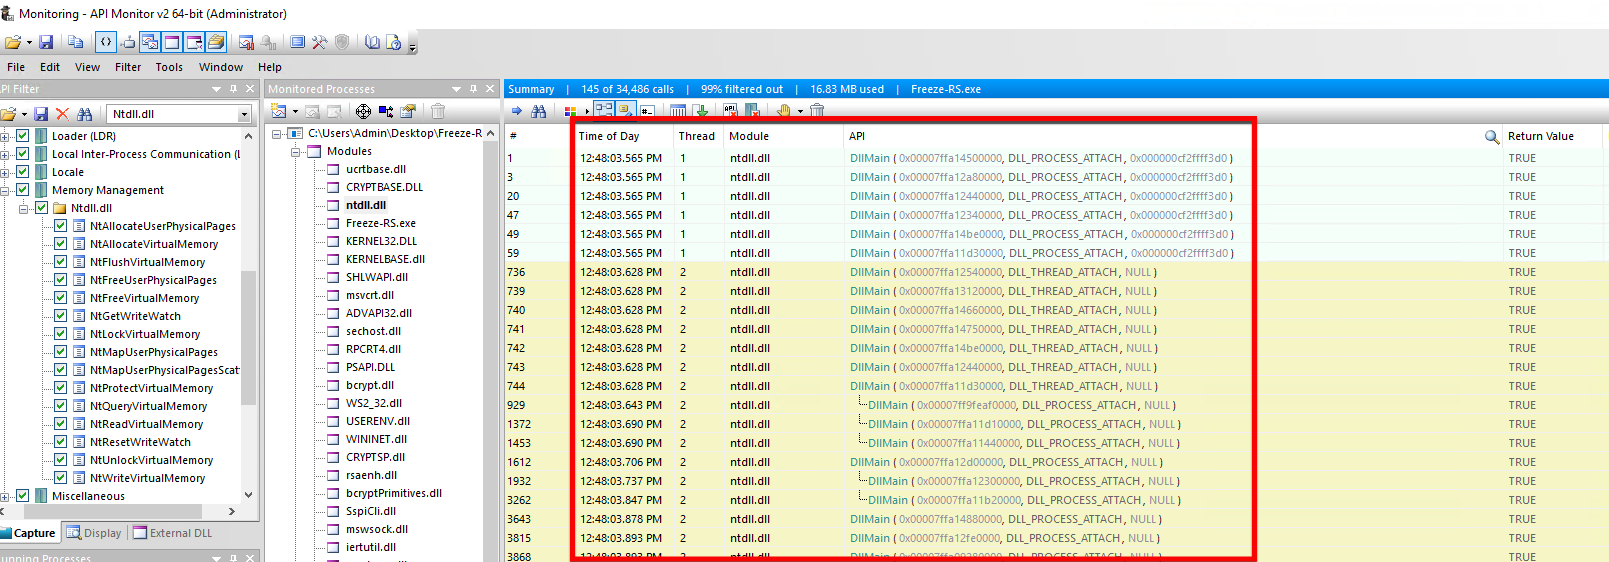
 edu0x01/hack-tools
परियोजना जो कई पेनटेस्ट टूल्स को एक साथ लाती है
 wh4l3x/cve-2026-xxxx-atlassian-email-enumeration
CVE-2026-XXXX: Atlassian GraphQL Email Enumeration Oracle (CWE-204, CVSS 5.3 MEDIUM)
 bhatbhupendra/moniker-link--cve-2024-21413-
CVE-2024-21413, Outlook ज़ीरो-क्लिक Moniker Link कमजोरी, पर शैक्षिक मार्गदर्शिका, जिसमें हमले का प्रवाह, NTLM क्रेडेंशियल कैप्चर, YARA के साथ पहचान,…
 hantul/kotaemon-cve-2025-56526-56527-disclosure
CVE-2025-56526 और CVE-2025-56527 के लिए सार्वजनिक प्रकटीकरण — Kotaemon 0.11.0 में अनसैनिटाइज़्ड PDF सामग्री रेंडरिंग के माध्यम से स्टोर्ड XSS और…
 b1tbit/cve-2026-32201-exploit
Python एक्सप्लॉइट CVE-2026-32201 के लिए, जो Microsoft SharePoint Server में एक reflected XSS है, जो तैयार किए गए HTTP अनुरोधों के माध्यम से बिना…
 amirzargham/cve-2023-08-21-exploit
Axigen < 10.3.3.47, 10.2.3.12 - Reflected XSS
 elamani-drawing/cve-2024-4367-poc-pdfjs
CVE-2024-4367 का PoC (Proof of Concept) - libwebp में RCE भेद्यता। पूर्ण प्रदर्शन जिसमें शामिल है: पेलोड निर्माण, हमले के परिदृश्य, जोखिम विश्लेषण और…








