
 #1
फर्जी लॉगिन पेज और ईमेल अभियानों को बनाने, प्रबंधित करने और विश्लेषण करने के उपकरण।
Kitploit अनुशंसित
 catatonicprime/cve-2020-3580
PTSwarm द्वारा खोजे गए Cisco ASA उपकरणों में XSS के लिए अतिरिक्त एक्सप्लॉइट
 yfelipecruvinel/tryhackme-moniker-link
TryHackMe पर पूर्ण किए गए मेरे हैंड्स-ऑन लैब Moniker Link (CVE-2024-21413) का दस्तावेज़ीकरण।
 diegomjx/cve-2023-41425-wondercms-authenticated-rce
Xss इंजेक्शन, WonderCMS 3.2.0 -3.4.2
 exfil0/weaponizing-cve-2024-4367
CVE-2024-4367 PDF.js में एक गंभीर भेद्यता (CVSS 9.8) है, जो PDF फ़ाइलों के भीतर FontMatrix ऑब्जेक्ट पर अपर्याप्त प्रकार की जाँच के कारण मनमाना…
 chrxstxqn/cve-2025-6218-winrar-rce-poc
CVE-2025-6218 के लिए व्यापक विश्लेषण और प्रूफ-ऑफ-कॉन्सेप्ट - WinRAR पथ ट्रैवर्सल RCE भेद्यता जो संस्करण 7.11 और उससे पहले के संस्करणों को प्रभावित…
 gmh5225/definitelynotphishing
इसमें evilginx phislets, gophish टेम्पलेट, burp suite एक्सटेंशन आदि शामिल हैं।
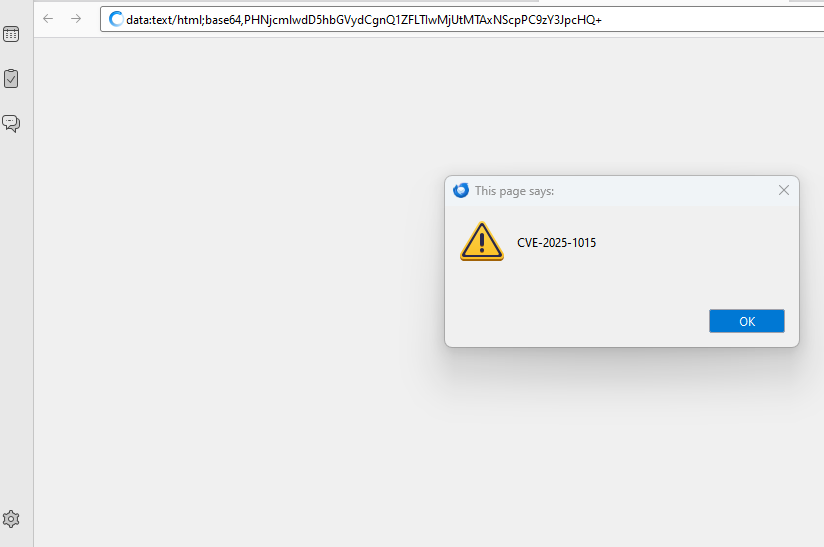 r3m0t3nu11/cve-2025-1015
एक हमलावर को एक फ़ील्ड में दुर्भावनापूर्ण पेलोड युक्त पता पुस्तिका बनाने और निर्यात करने के लिए। उदाहरण के लिए, इंस्टेंट मैसेजिंग अनुभाग के “अन्य”…
 the-girl-who-lived/cve-2020-25498
Beetel 777VR1 राउटर में CSRF के माध्यम से संग्रहीत XSS
 untouchable17/cve-2025-24054
विंडोज़ फ़ाइल एक्सप्लोरर ज़ीरो क्लिक NTLMv2-SSP हैश प्रकटीकरण
 dereeqw/web-mitm-lab
साइबर सुरक्षा अनुसंधान और पृथक प्रयोगशाला वातावरण में रक्षात्मक सीखने के लिए वेब ट्रैफिक इंटरसेप्शन सिमुलेशन टूल।
 cesarbtakeda/7-zip-cve-2025-0411-poc
CVE-2025-0411 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो 7-Zip में Mark-of-the-Web बायपास को प्रदर्शित करता है, ताकि फ़िशिंग के माध्यम से वितरित किए गए…
 s1lkys/cve-2021-24884
यदि कोई प्रमाणित उपयोगकर्ता जो किसी भी प्रकार से वर्डप्रेस PHP कोड संपादित करने में सक्षम है, एक दुर्भावनापूर्ण लिंक पर क्लिक करता है, तो Formidable…
 natasaka/cve-2025-30349
Horde IMP (6.2.27 तक) में कमजोरी – HTML encoding के माध्यम से अस्पष्टीकरण – XSS पेलोड
 ronixxcybsec0101/cve-2025-25461
SeedDMS संग्रहीत क्रॉस साइट स्क्रिप्टिंग (XSS)
 jump-wang-111/amzword
CVE-2022-30190, 163 ईमेल बैकडोर, और इमेज स्टेग्नोग्राफी पर आधारित एक स्वचालित हमला श्रृंखला।
 d0gukank/cve-2019-1218
Microsoft Outlook for iOS में क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता के लिए प्रमाण-की-अवधारणा शोषण, जो ईमेल-आधारित स्पूफिंग हमलों और तैयार संदेशों के…
 sanupl/cve-2021-46067
CVE-2021-46067 - Vehicle Service Management System 1.0 में एक हमलावर कुकीज़ चुरा सकता है, जिससे पूर्ण खाता अधिग्रहण (Full Account Takeover) हो सकता…








