#1

 dagowda/notrdp
Havoc C2 प्लगइन जो एक छिपा हुआ Windows डेस्कटॉप बनाता है, उसे ब्राउज़र व्यूअर पर स्ट्रीम करता है, और गुप्त रिमोट नियंत्रण के लिए माउस/कीबोर्ड इनपुट…
 idov31/silverseal
आधुनिक Linux सिस्टम पर UEFI बूटकिट के साथ एक Linux पोस्ट-एक्सप्लॉइटेशन फ्रेमवर्क जो लगातार और चुपके से Rust-आधारित कर्नेल मॉड्यूल रूटकिट लोड करता है।
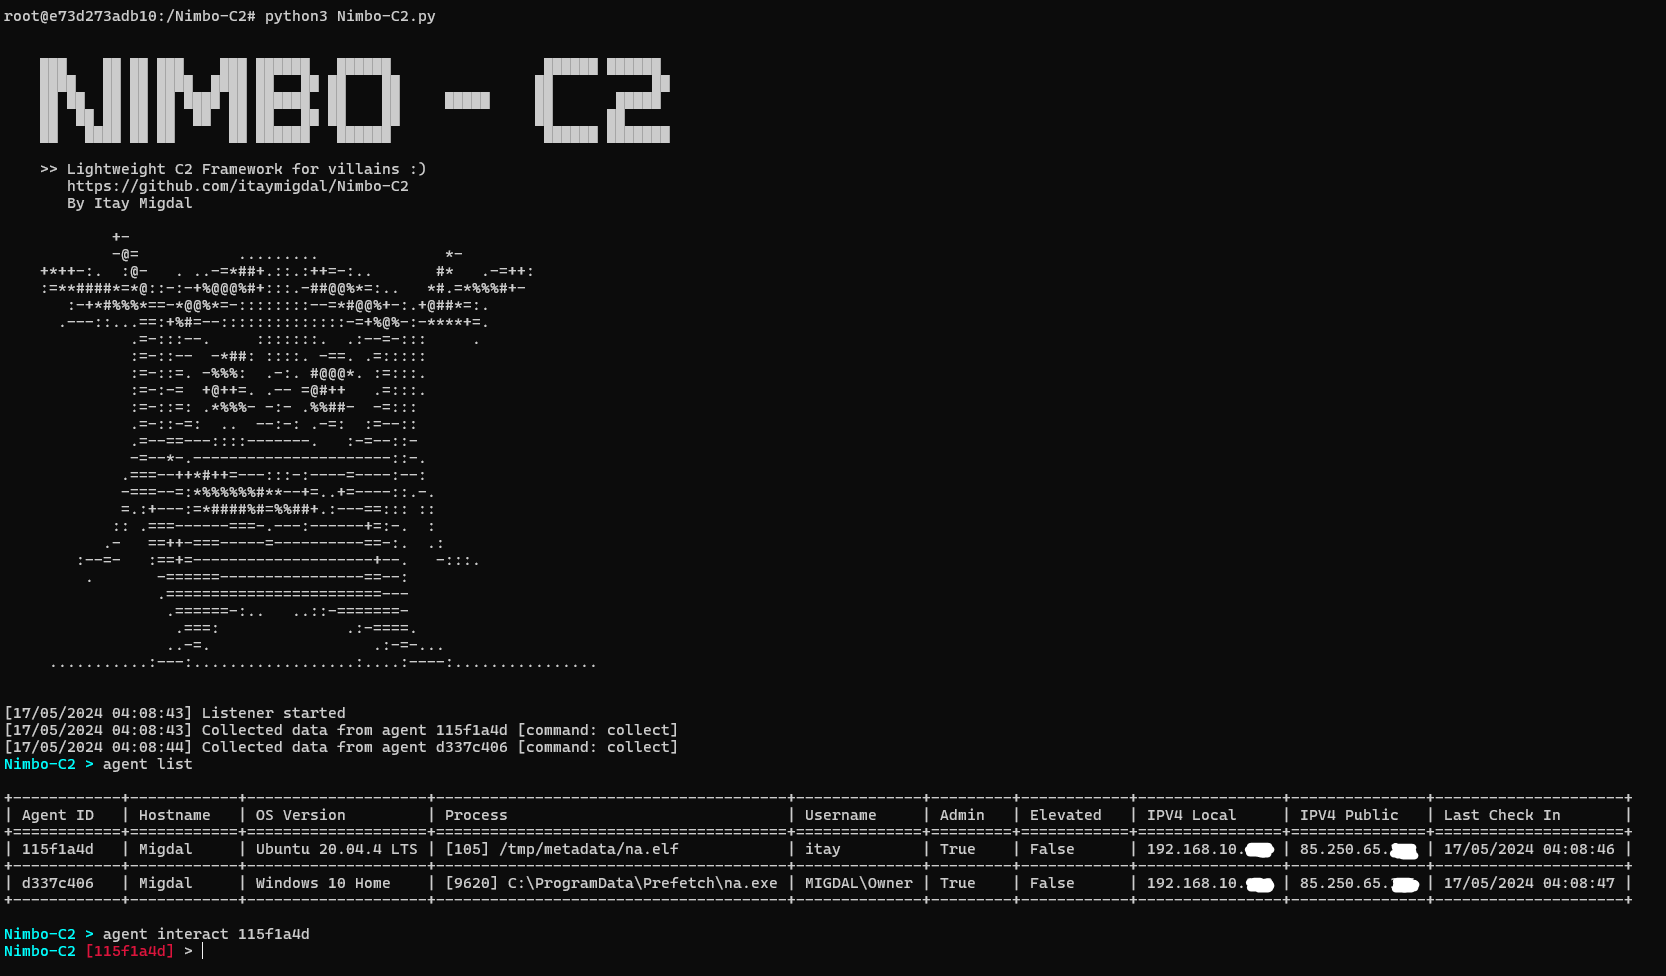 itaymigdal/nimbo-c2
Nimbo-C2 एक और (सरल और हल्का) C2 फ्रेमवर्क है।
 d00mfist/mystikal
macOS प्रारंभिक पहुंच पेलोड जनरेटर
 xm0kht4r/av-edr-killer
AV/EDR प्रक्रियाओं की समाप्ति एक संवेदनशील ड्राइवर (BYOVD) का शोषण करके
 r4wd3r/suborner
प्रत्यक्ष SAM हेरफेर और RID अपहरण के माध्यम से प्रशासनिक विशेषाधिकारों के साथ अदृश्य Windows खाते बनाता है, मानक उपयोगकर्ता प्रबंधन APIs और ईवेंट…
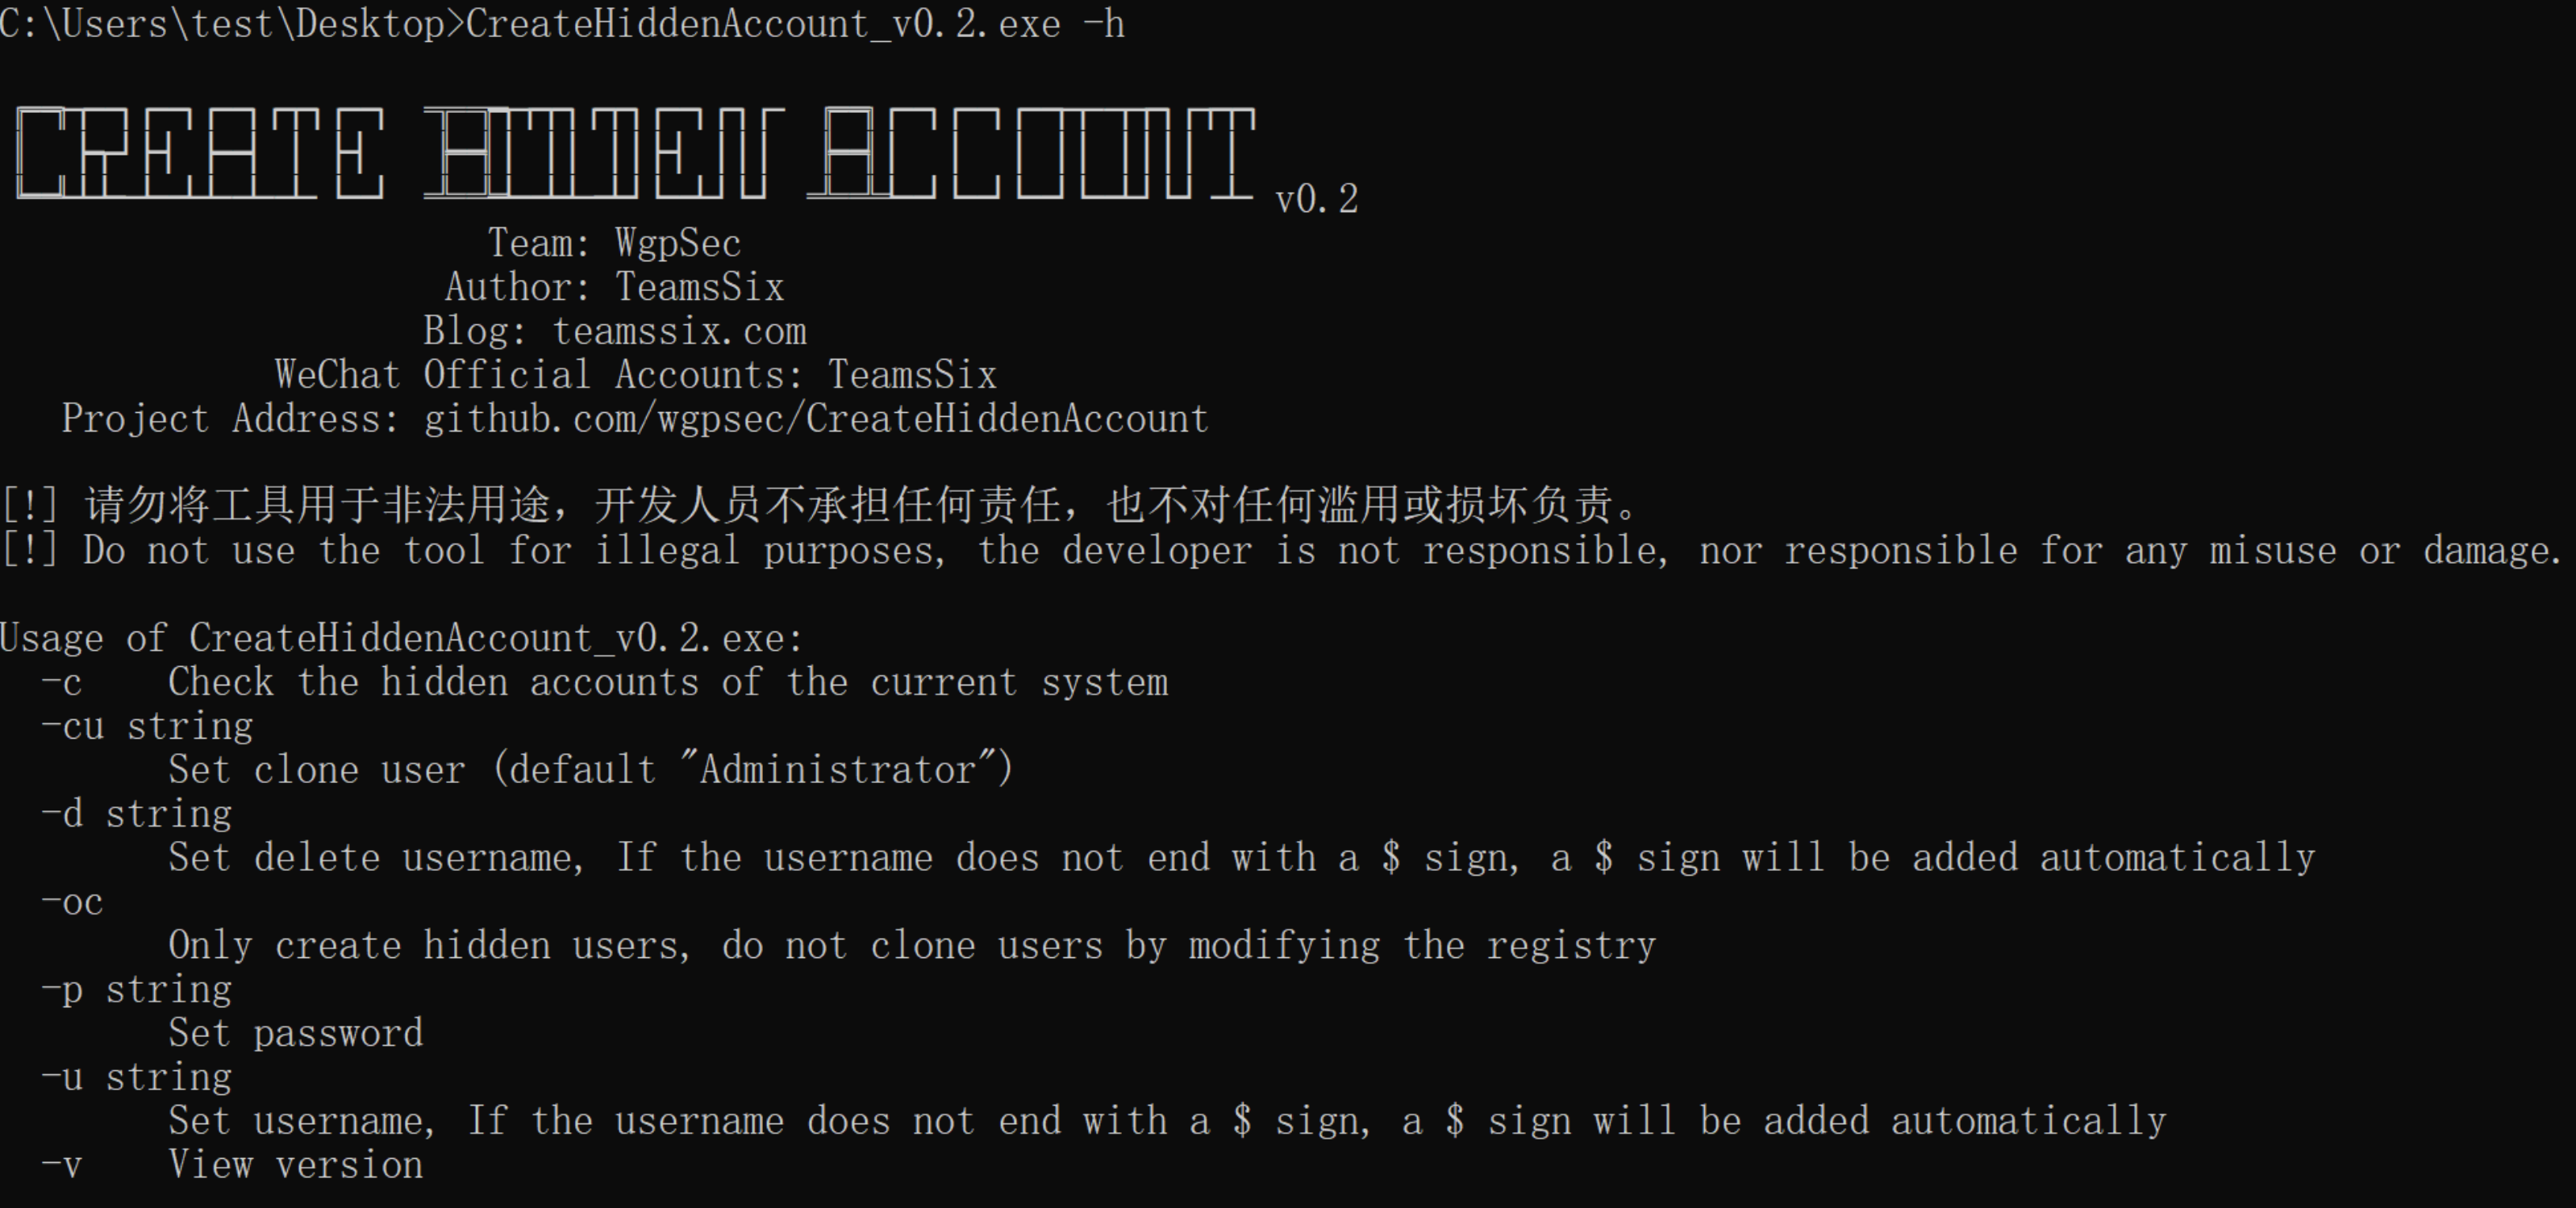 wgpsec/createhiddenaccount
रजिस्ट्री का उपयोग करके छिपे हुए खाते बनाने का एक उपकरण
 ignitetechnologies/mssql-pentest-cheatsheet
व्यावहारिक MSSQL पेनेट्रेशन टेस्टिंग चीट शीट, जिसमें एन्यूमरेशन, लिंक्ड-सर्वर पाइवटिंग, विशेषाधिकार एस्केलेशन, पर्सिस्टेंस, और xp_cmdshell, CLR तथा…
 atomiczsec/adrenaline
C2-agnostic BOF संग्रह, हमले की श्रृंखला चरण द्वारा वर्गीकृत। छोटा और मॉड्यूलर होने के लिए डिज़ाइन किया गया है, जो त्वरित निष्पादन और स्वचालन की…
 mythicagents/xenon
विंडोज़ के लिए C में लिखा गया एक Mythic एजेंट
 gosecure/dllpasswordfilterimplant
एक्सफिल्ट्रेशन क्षमताओं वाला DLL पासवर्ड फ़िल्टर इम्प्लांट
 blacksnufkin/ghostdriver
BYOVD का उपयोग करने वाला एक और AV किलर टूल
 n4kedturtle/persistbof
रेड टीमर्स के लिए सामान्य पर्सिस्टेंस कार्यों को स्वचालित करने वाला एक BOF
 sailay1996/cdpsvclpe
Windows CdpSvc सेवा के माध्यम से स्थानीय विशेषाधिकार वृद्धि (लिखने योग्य SYSTEM पथ DLL हाइजैकिंग)
 shadow-workers/shadow-workers
शैडो वर्कर्स एक मुफ्त और ओपन सोर्स C2 और प्रॉक्सी है जो पैठ परीक्षकों के लिए XSS और दुर्भावनापूर्ण सेवा कार्यकर्ताओं (SW) के शोषण में मदद करने के लिए…
 octoberfest7/dropspawn_bof
CobaltStrike BOF का उपयोग करके DLL Application Directory Hijacking के माध्यम से Beacons उत्पन्न करना
 redsiege/persistassist
पूर्णतः मॉड्यूलर स्थायित्व ढांचा