#1
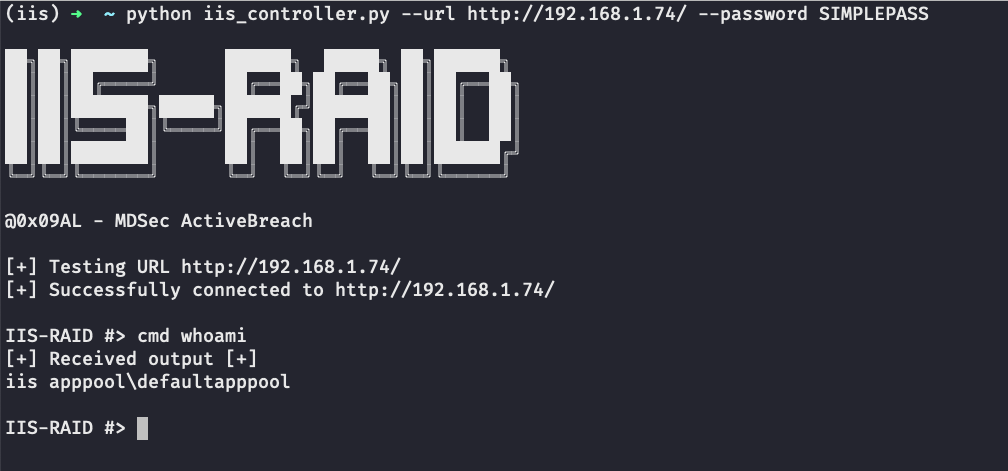
 0x09al/iis-raid
Microsoft IIS (Internet Information Services) के लिए एक मूल बैकडोर मॉड्यूल
 alex3434/wmi-static-spoofer
विंडोज 10 HDD/डिस्कड्राइव सीरियलनंबर को कर्नेल से बिना हुकिंग के स्पूफ करना
 byt3bl33d3r/offensivedlr
अनुसंधान नोट्स और .NET के DLR को हथियार बनाने के लिए PoC कोड वाला टूलबॉक्स
 kkevsterrr/backdoorme
शक्तिशाली स्वचालित बैकडोरिंग उपयोगिता
 praetorian-inc/chromealone
Chromium ब्राउज़रों को C2 Implant में रूपांतरित करने के लिए एक टूल
 werkamsus/lilith
Lilith - C++ में साइबर सुरक्षा उद्यमियों के लिए मौलिक रिवर्स इंजीनियरिंग संसाधन
 qax-a-team/cobaltstrike-toolset
एग्रेसर स्क्रिप्ट, किट्स, मैलेबल सी2 प्रोफाइल, एक्सटर्नल सी2 और इसी तरह
 quantumcore/paradoxiarat
ParadoxiaRat : नेटिव विंडोज रिमोट एक्सेस टूल.
 saumyajeetdas/godgenesis
Python3 आधारित C2 सर्वर जो रेड टीमर के जीवन को थोड़ा आसान बनाता है। पेलोड सभी ज्ञात एंटीवायरस और एंडपॉइंट को बायपास करने में सक्षम है।
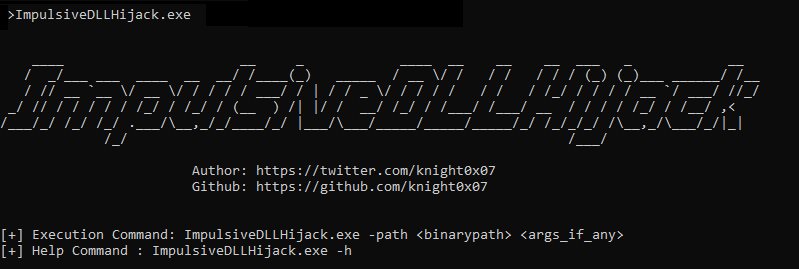 knight0x07/impulsivedllhijack
C# आधारित उपकरण जो लक्ष्य बाइनरी में DLL Hijacks की खोज और शोषण की प्रक्रिया को स्वचालित करता है। खोजे गए Hijacked पथों को बाद में Red Team…
 mwsrc/plasmarat
रिमोट एक्सेस ट्रोजन (RAT), माइनर, DDoS
 aegrah/panix
सुरक्षा अनुसंधान और डिटेक्शन इंजीनियरिंग के लिए अनुकूलन योग्य लिनक्स पर्सिस्टेंस टूल।
 mvelazc0/purplesharp
PurpleSharp एक C# प्रतिद्वंद्वी सिमुलेशन टूल है जो निगरानी किए गए Windows वातावरणों में हमले की टेलीमेट्री उत्पन्न करने के उद्देश्य से प्रतिद्वंद्वी…
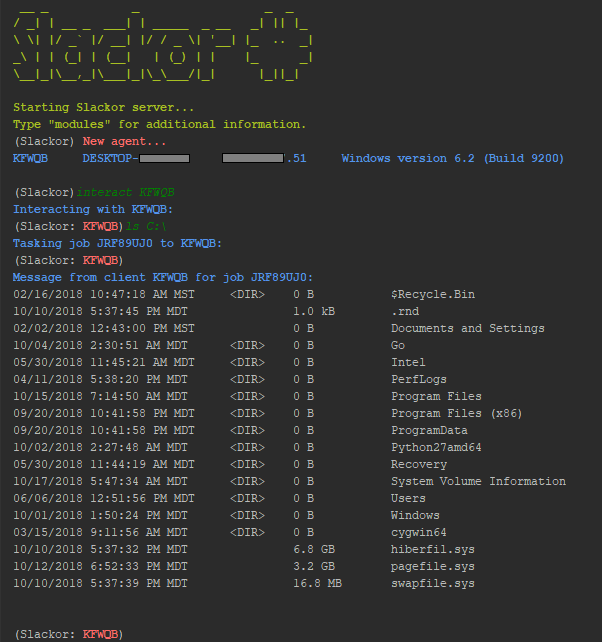 coalfire-research/slackor
एक Golang इम्प्लांट जो स्लैक को कमांड एंड कंट्रोल सर्वर के रूप में उपयोग करता है
 nickvourd/com-hunter
Windows COM hijacking persistence tool with search, classic, Task Scheduler, and TreatAs modes. Available as .NET executable and Cobalt Strike BOF…
 outflanknl/sharphide
छिपी हुई रजिस्ट्री कुंजियाँ बनाने का उपकरण।
 0xthirteen/sharpstay
.NET उपकरण जो रजिस्ट्री कुंजियों, निर्धारित कार्यों, सेवाओं, WMI ईवेंट, COM हाईजैक और LNK बैकडोर के माध्यम से विंडोज स्थिरता स्थापित करने के लिए है,…