Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
स्थायित्व तंत्र — पृष्ठ 7 | Kitploit
श्रेणियाँ

स्थायित्व तंत्र

समझौता किए गए सिस्टम तक लंबी अवधि की पहुंच बनाए रखने के उपकरण, यहां तक कि रीबूट के बाद भी।

Kitploit अनुशंसित

शीर्ष उपकरण

10 चयनित
Empire preview#1

Empire

GitHubbc-security/empire
5.2k1 महीना पहले
sliver preview#2

sliver

GitHubbishopfox/sliver
11.7k1 दिन पहले
Mythic preview#3

Mythic

GitHubits-a-feature/mythic
4.7k9 दिन पहले
Seatbelt preview#7

Seatbelt

GitHubghostpack/seatbelt
4.7k1 साल पहले
SharpDPAPI preview#8

SharpDPAPI

GitHubghostpack/sharpdpapi
1.4k2 साल पहले
NetExec preview#9

NetExec

GitHubpennyw0rth/netexec
5.8k1 दिन पहले
impacket preview#10

impacket

GitHubfortra/impacket
16.0k1 दिन पहले
mimikatz preview#11

mimikatz

GitHubgentilkiwi/mimikatz
21.8k6 महीने पहले
emp3r0r preview#13

emp3r0r

GitHubjm33-m0/emp3r0r
1.7k4 दिन पहले
merlin preview#14

merlin

GitHubne0nd0g/merlin
5.6k5 दिन पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
508 परिणाम
DLLHijackHunter preview

DLLHijackHunter

GitHubghostvectoracademy/dllhijackhunter

Automated DLL हाइजैकिंग खोज, सत्यापन और पुष्टि। स्थानीय गलत कॉन्फ़िगरेशन को हथियारबद्ध, पुष्ट हमले के पथों में बदलना।
privilege-escalationvulnerability-scannerspayload-generation+8
3961 महीना पहले
SharpADWS preview

SharpADWS

GitHubwh0amitz/sharpadws

लाल टीमों के लिए सक्रिय निर्देशिका वेब सेवाओं (ADWS) के माध्यम से सक्रिय निर्देशिका की टोह और शोषण।
privilege-escalationreconnaissancepersistence-mechanisms+6
6022 साल पहले
EDR-Preloader preview

EDR-Preloader

GitHubmalwaretech/edr-preloader

एक EDR बायपास जो AppVerifier लेयर को हाईजैक करके EDRs को हमारी प्रोसेस में DLLs को हुक करने या लोड करने से रोकता है
defensive-toolsprivilege-escalationpersistence-mechanisms+3
5552 साल पहले
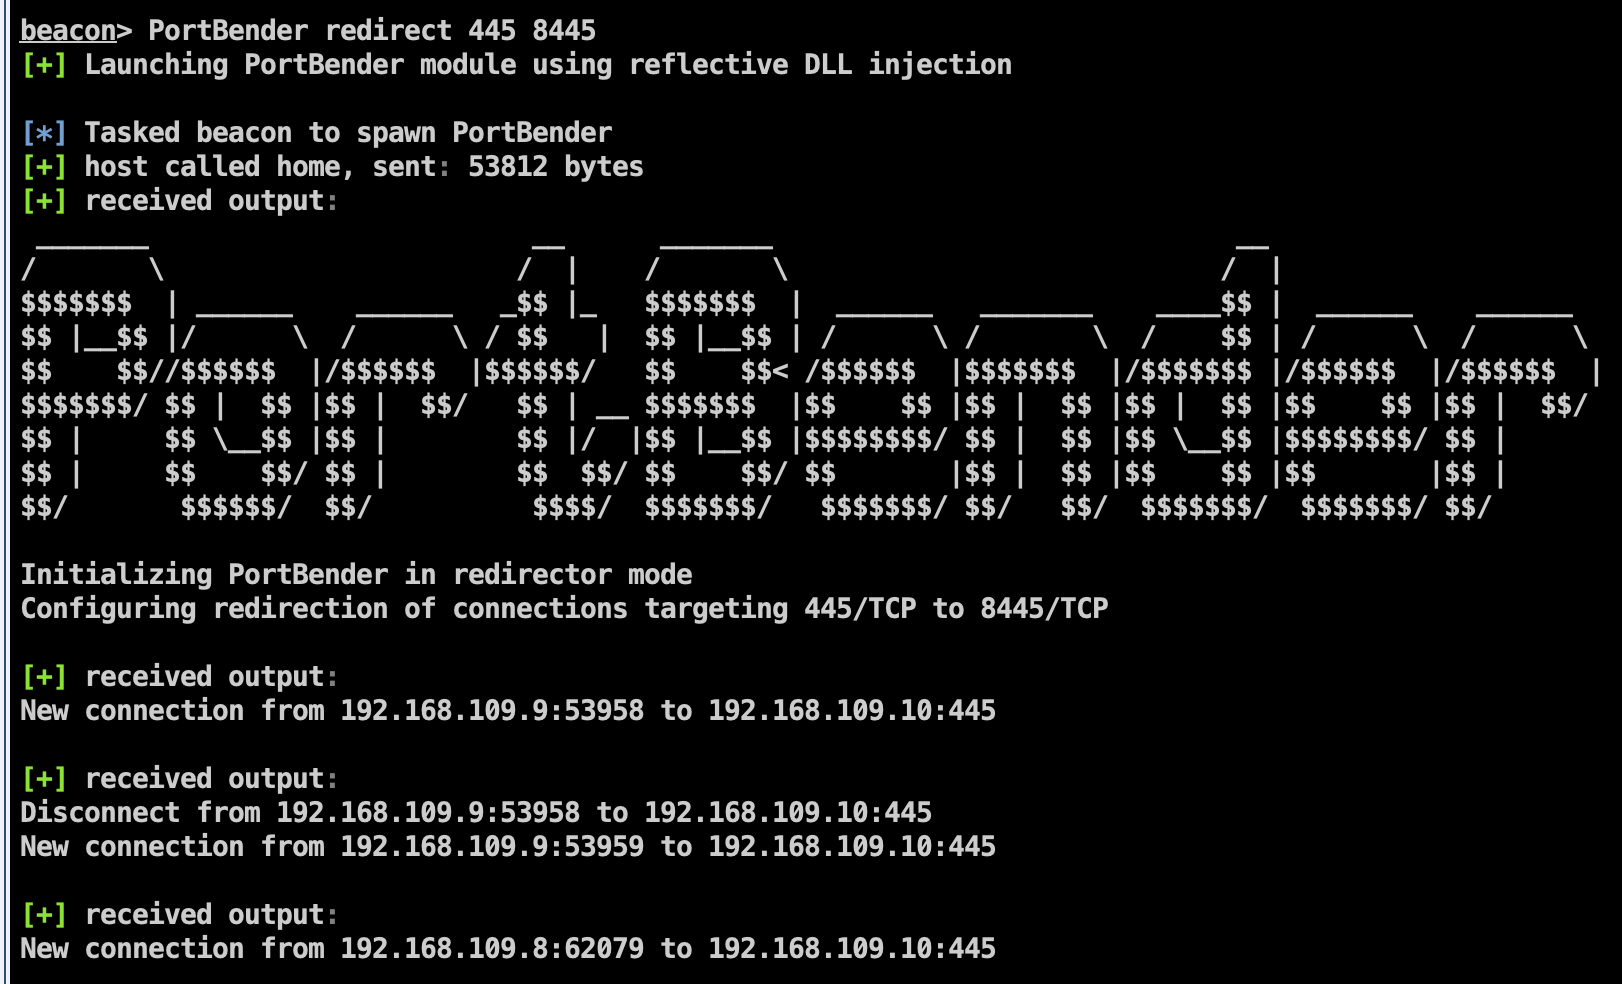
PortBender preview

PortBender

GitHubpraetorian-inc/portbender

TCP पोर्ट पुनर्निर्देशन उपयोगिता
persistence-mechanismsexploitationlateral-movement+4
7895 साल पहले
persistence-info.github.io preview

persistence-info.github.io

GitHubpersistence-info/persistence-info.github.io

रजिस्ट्री, शेड्यूल्ड टास्क, सेवाओं और अन्य में विंडोज़ पर्सिस्टेंस तंत्रों का चयनित संदर्भ, जो सुरक्षा और डिटेक्शन में सुधार के लिए डिज़ाइन किया गया…

persistence-mechanismspost-exploitationeducation+1
5312 साल पहले
thorse preview

thorse

GitHubpushpenderindia/thorse

THorse Python 3 में लिखा गया Windows/Linux सिस्टम के लिए एक RAT (रिमोट एडमिनिस्ट्रेटर ट्रोजन) जनरेटर है।

password-crackingexploit-frameworkspayload-generation+6
6143 साल पहले
gmailc2 preview

gmailc2

GitHubmachine1337/gmailc2

एक पूरी तरह से अज्ञेय C2 सर्वर जो Google SMTP के माध्यम से संचार करता है ताकि एंटीवायरस सुरक्षा और नेटवर्क ट्रैफ़िक प्रतिबंधों से बच सके।
payload-generationpersistence-mechanismsshellcode+4
4861 साल पहले
GoAT preview

GoAT

GitHubpetercunha/goat

🐐 GoAT (Golang Advanced Trojan) एक ट्रोजन है जो C&C सर्वर के रूप में Twitter का उपयोग करता है
privilege-escalationosint-social-engineeringpersistence-mechanisms+7
2619 साल पहले
botnet-hackpack preview

botnet-hackpack

GitHubtreehacks/botnet-hackpack

C में एक बुनियादी Command & Control botnet बनाएं

persistence-mechanismsmalware-analysiscommand-and-control+3
4037 साल पहले
njRAT preview

njRAT

GitHubmwsrc/njrat

njRAT SRC निकालें

privilege-escalationpayload-generationpersistence-mechanisms+9
3109 साल पहले
StayKit preview

StayKit

GitHub0xthirteen/staykit

Cobalt Strike एक्सटेंशन जो SharpStay .NET असेंबली का उपयोग करके पोस्ट-एक्सप्लॉइटेशन पर्सिस्टेंस प्रदान करता है। रजिस्ट्री कुंजियों, शेड्यूल्ड टास्क,…
exploit-frameworkspayload-generationpersistence-mechanisms+2
4936 साल पहले
VectorKernel preview

VectorKernel

GitHubdaem0nc0re/vectorkernel

Kernelmode rootkit तकनीकों के अनुसंधान के लिए PoCs.
privilege-escalationpersistence-mechanismsexploitation+3
4426 महीने पहले
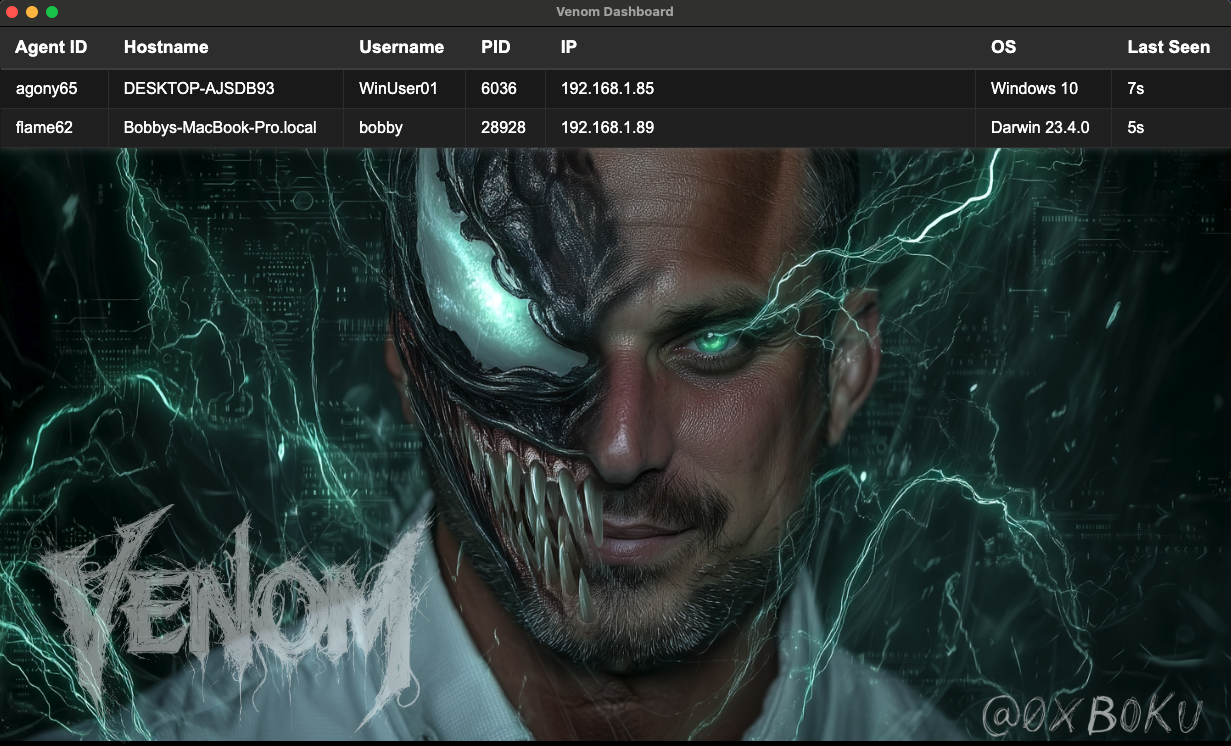
venom preview

venom

GitHubboku7/venom

वेनम C2 एक डिपेंडेंसी-मुक्त Python3 कमांड और कंट्रोल फ्रेमवर्क है जो रेडटीम पर्सिस्टेंस के लिए है।
encryption-decryption-toolspayload-generationpersistence-mechanisms+6
43611 महीने पहले
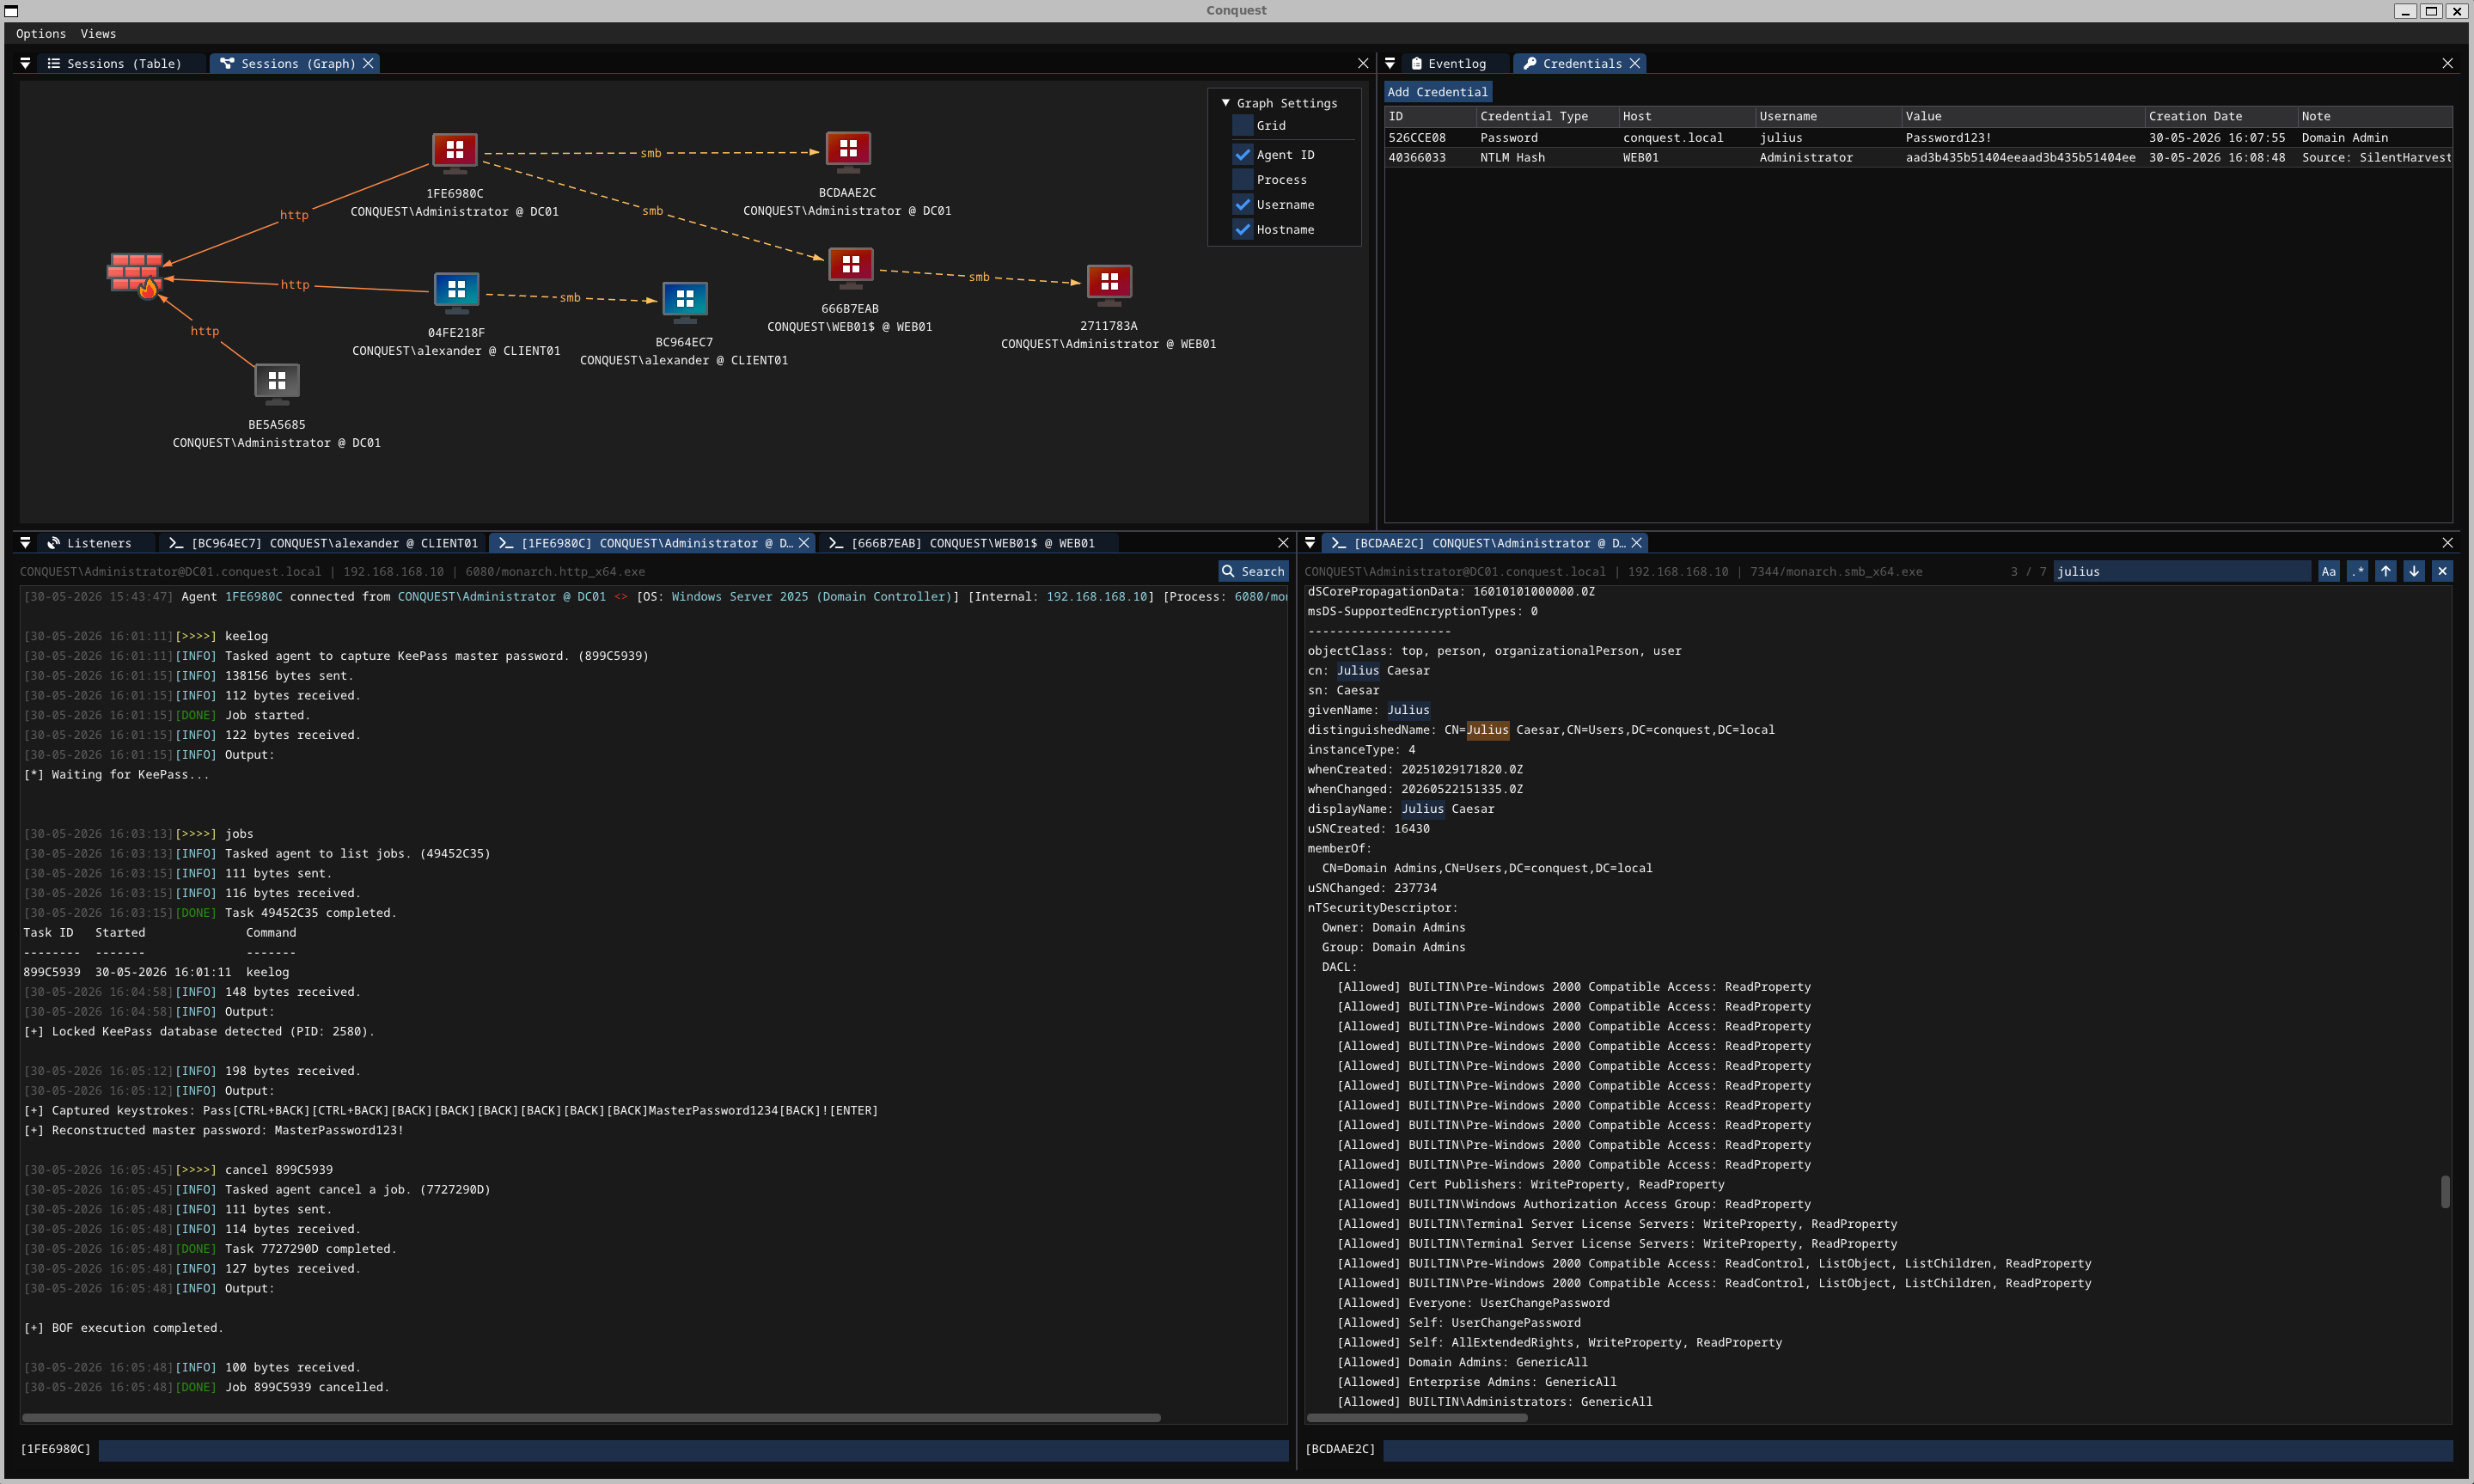
conquest preview

conquest

GitHubjakobfriedl/conquest

Conquest एक सुविधा-संपन्न और लचीला कमांड और नियंत्रण/शोषण-पश्चात ढांचा है जो Nim में विकसित किया गया है।

penetration-testing-frameworksprivilege-escalationexploit-frameworks+7
4182 महीने पहले
VEN0m-Ransomware preview

VEN0m-Ransomware

GitHubxm0kht4r/ven0m-ransomware

पूरी तरह से अज्ञेय और चोरी-छिपे रैनसमवेयर, जो Rust में लिखा गया है और संक्रमित सिस्टम पर AV/EDR समाधानों को निष्क्रिय करने के लिए BYOVD तकनीक का लाभ…
privilege-escalationencryption-decryption-toolspersistence-mechanisms+6
3677 महीने पहले
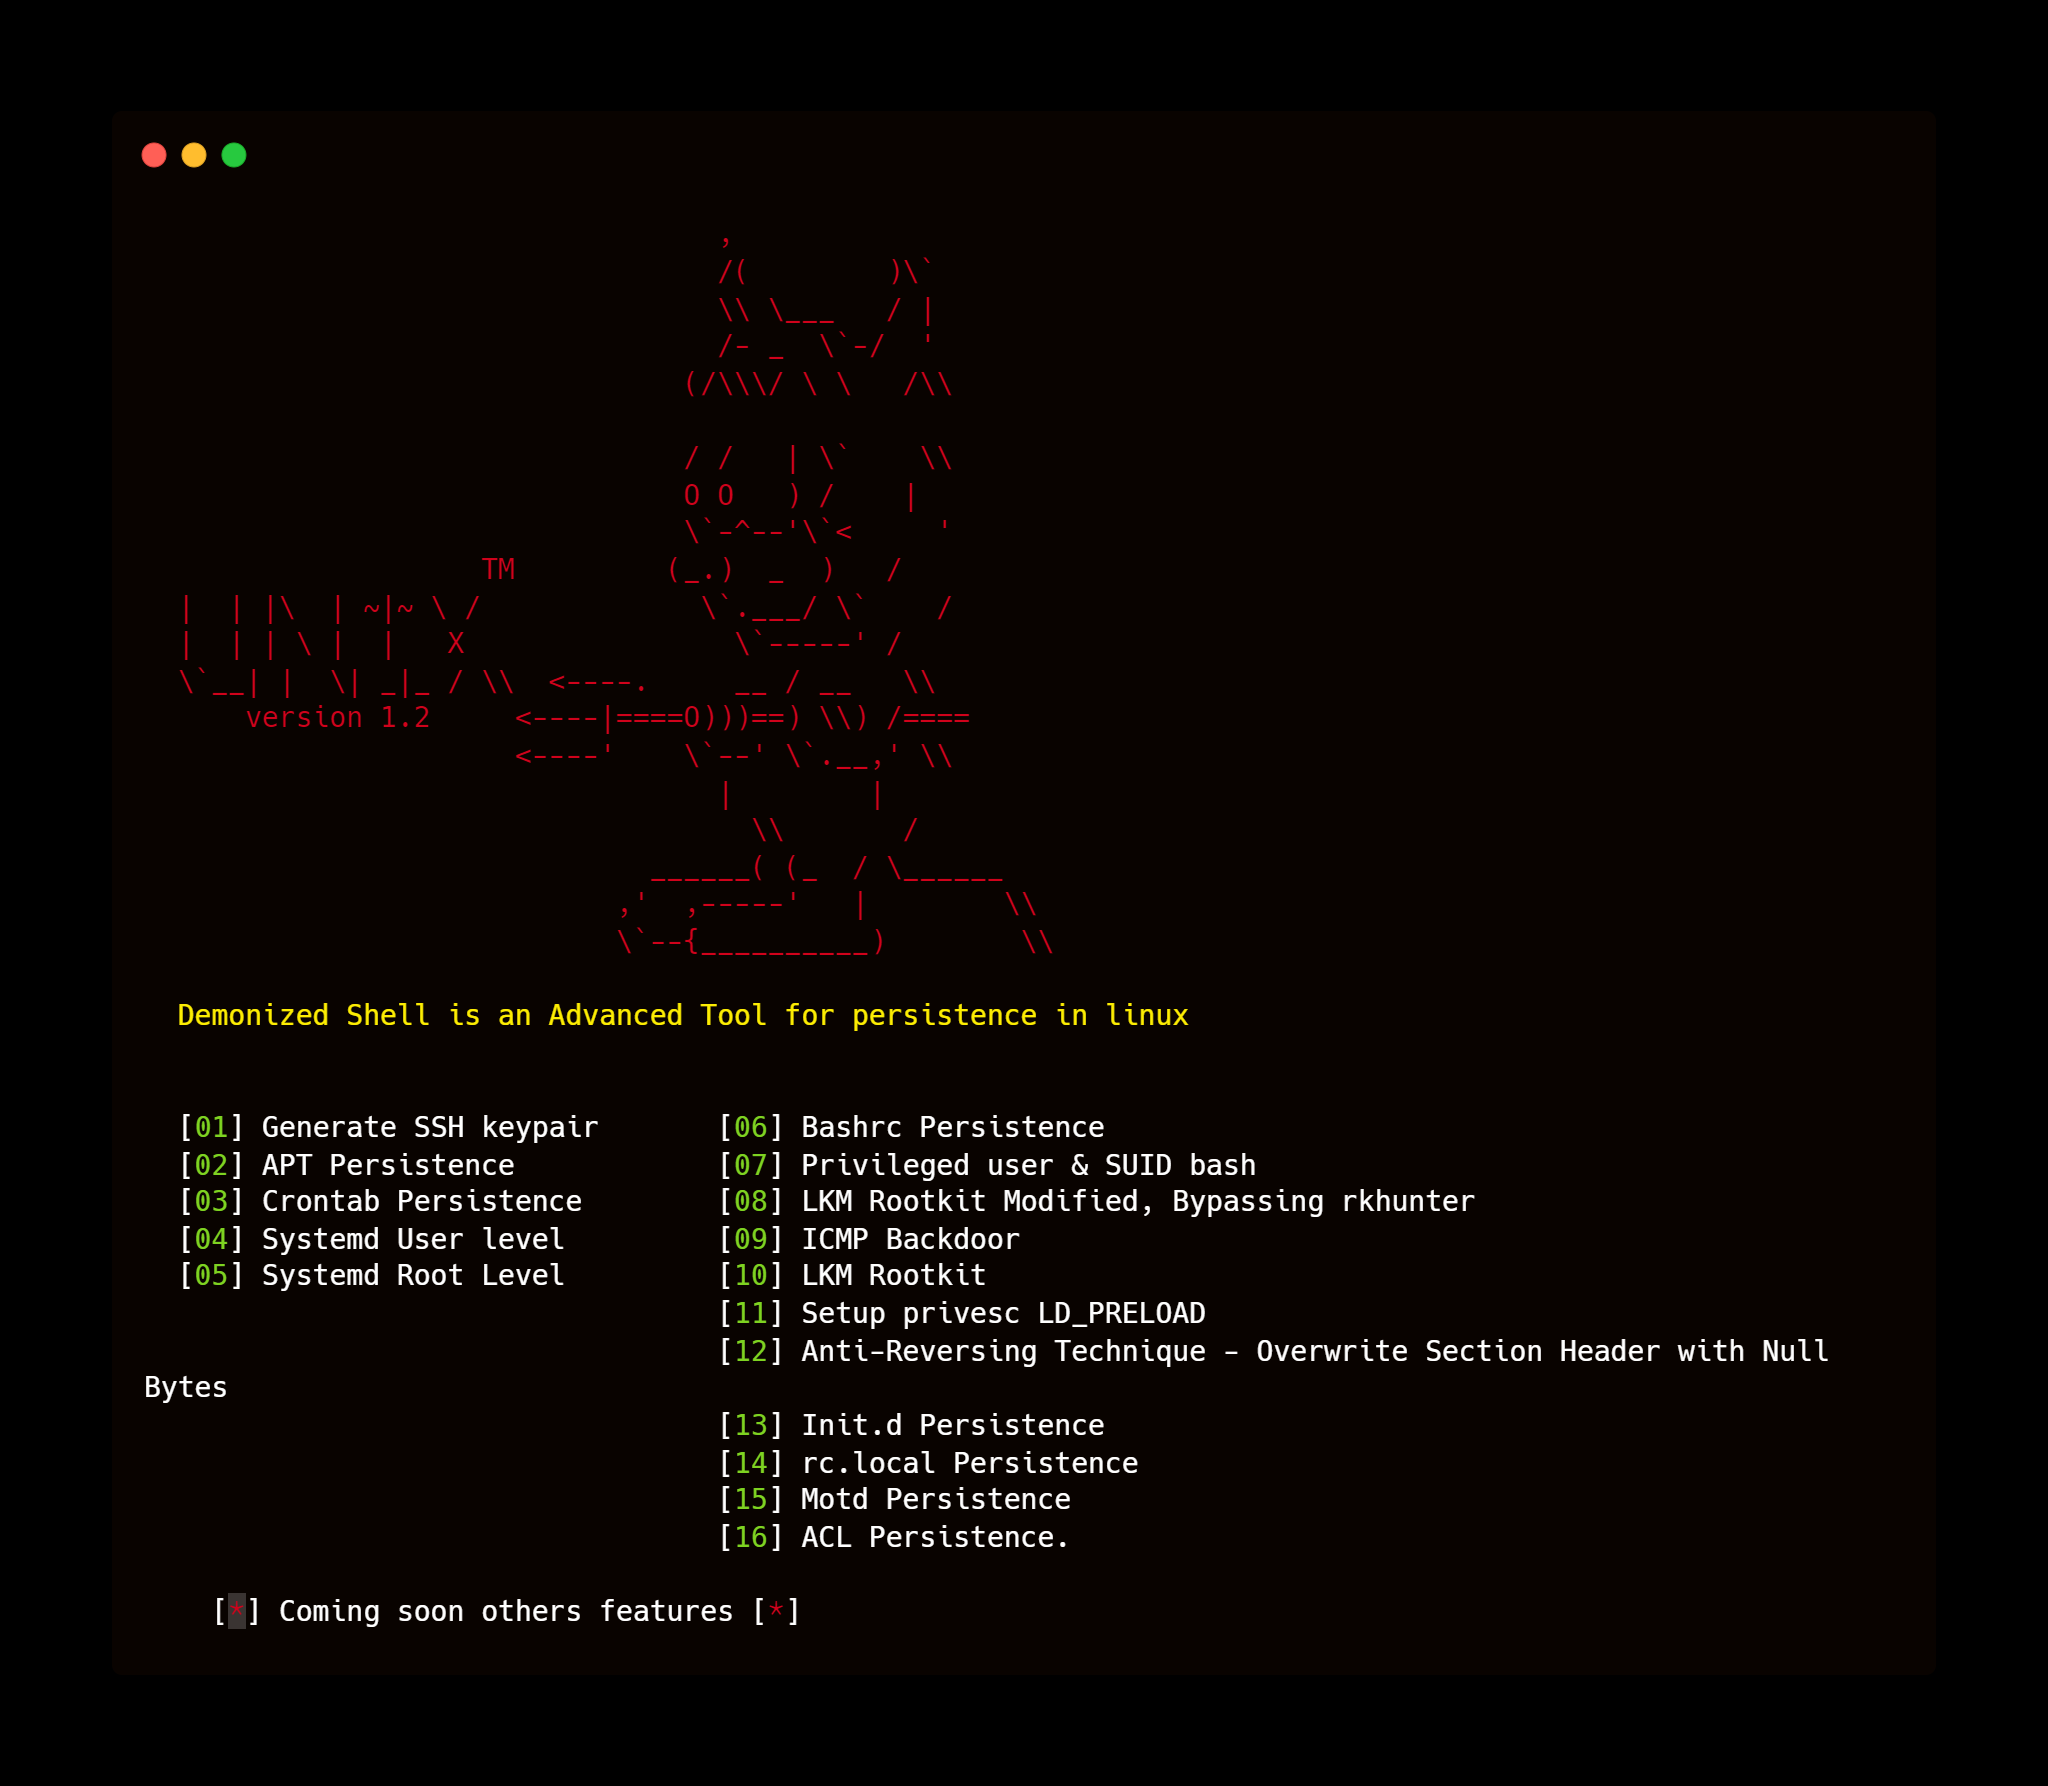
D3m0n1z3dShell preview

D3m0n1z3dShell

GitHubmatheuzsecurity/d3m0n1z3dshell

Demonized Shell लिनक्स में स्थायित्व के लिए एक उन्नत उपकरण है।
privilege-escalationpersistence-mechanismspost-exploitation+1
4561 साल पहले
SubSeven preview

SubSeven

GitHubdarkcodersc/subseven

सबसेवन लीगेसी आधिकारिक सोर्स कोड रिपॉजिटरी
persistence-mechanismspost-exploitationremote-access-tool+1
6502 साल पहले
mimikatz-missing-manual preview

mimikatz-missing-manual

GitHubdarkoperator/mimikatz-missing-manual

विंडोज पहचान, केरबेरोस और PKI आंतरिकी पर व्यापक स्व-गति मैनुअल, जिसमें क्रेडेंशियल डंपिंग, टिकट जालसाजी, डोमेन स्थायित्व, और रेड और ब्लू टीमों के लिए…


privilege-escalationpersistence-mechanismslateral-movement+6
4618 महीने पहले
पिछला1…678…29अगला