
 #1
समझौता किए गए सिस्टम तक लंबी अवधि की पहुंच बनाए रखने के उपकरण, यहां तक कि रीबूट के बाद भी।
Kitploit अनुशंसित

 gmh5225/kli-ex
Windows ड्राइवरों के लिए विस्तारित kernel lazy importer जो runtime पर APIs को resolve करता है, एन्क्रिप्टेड और कैश्ड import नामों के साथ, ताकि static…
 federicochieregato/darkfox
WinRar का उपयोग करके firefox इंस्टॉलर और एम्बेडेड python Reverse Shell के साथ बनाया गया रिमोट एक्सेस ट्रोजन।
 mobilehackinglab/ghostlock-a17
CVE-2026-43499 के लिए Samsung Galaxy A17 पर कर्नेल एक्सप्लॉइट जो KDP बाइपास, KASLR रिकवरी, और फोर्ज्ड वर्कक्यू निष्पादन के माध्यम से रूट प्राप्त करता…
 neofito/cve-2020-1337
CVE-2020-1048 बायपास: बाइनरी प्लांटिंग PoC
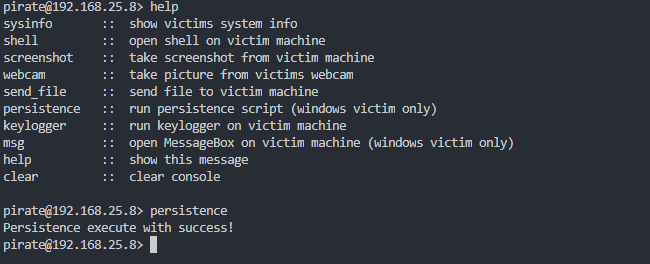 gbrn1/pirate
Python रिमोट एक्सेस टूल
 persistent-security/hermes-the-messenger
Windows पर पुश नोटिफिकेशन के माध्यम से persistence प्राप्त करने के लिए एक PoC
 1ndevelopment/ghostlock-s26
GhostLock (CVE-2026-43499) app for the Galaxy S26 series
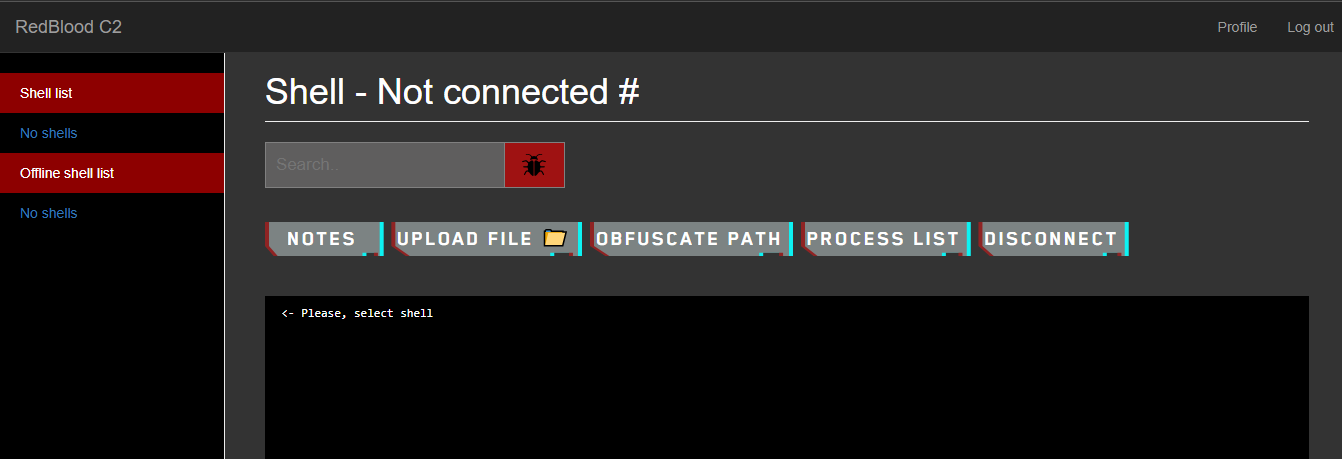 kira2040k/redbloodc2
Node.js कमांड-एंड-कंट्रोल सर्वर जिसमें FUD पेलोड जनरेशन, एन्क्रिप्टेड संचार, सत्र प्रबंधन, और डेटा निष्कासन तथा विंडोज स्थिरता के लिए मॉड्यूल शामिल…
 tc4dy/cve-2026-65643-poc-toolkit
रेड/ब्लू टीम टूलकिट CVE-2026-65643 के लिए, जो cPanel डोमेन पार्किंग RCE है। इसमें रिवर्स शेल, वेबशेल, पर्सिस्टेंस और मास स्कैनिंग के साथ एक्सप्लॉइट…
 agentshield-ai/sigma-ai
Sigma पता लगाने के नियम AI एजेंट सुरक्षा निगरानी के लिए
 al1ex/pentest-command
पेंटेस्ट-कमांड
 yijiacloud/ghostlock-oppo-pckm00
OPPO PCKM00 (SM6150) / Linux 4.14.180 के लिए CVE-2026-43499 GhostLock futex UAF LPE PoC
 rbowes-r7/refreshing-soap-exploit
CVE-2022-41622 के लिए एक PoC एक्सप्लॉइट - F5 BIG-IP कंट्रोल प्लेन में एक CSRF जो दूरस्थ रूट की ओर ले जाता है
 jackdoan/tp-link-archerc5-rce
CVE-2018-19537
 t43wiu6/cve-2019-0887
CVE-2019-0887 के लिए एक्सप्लॉइट
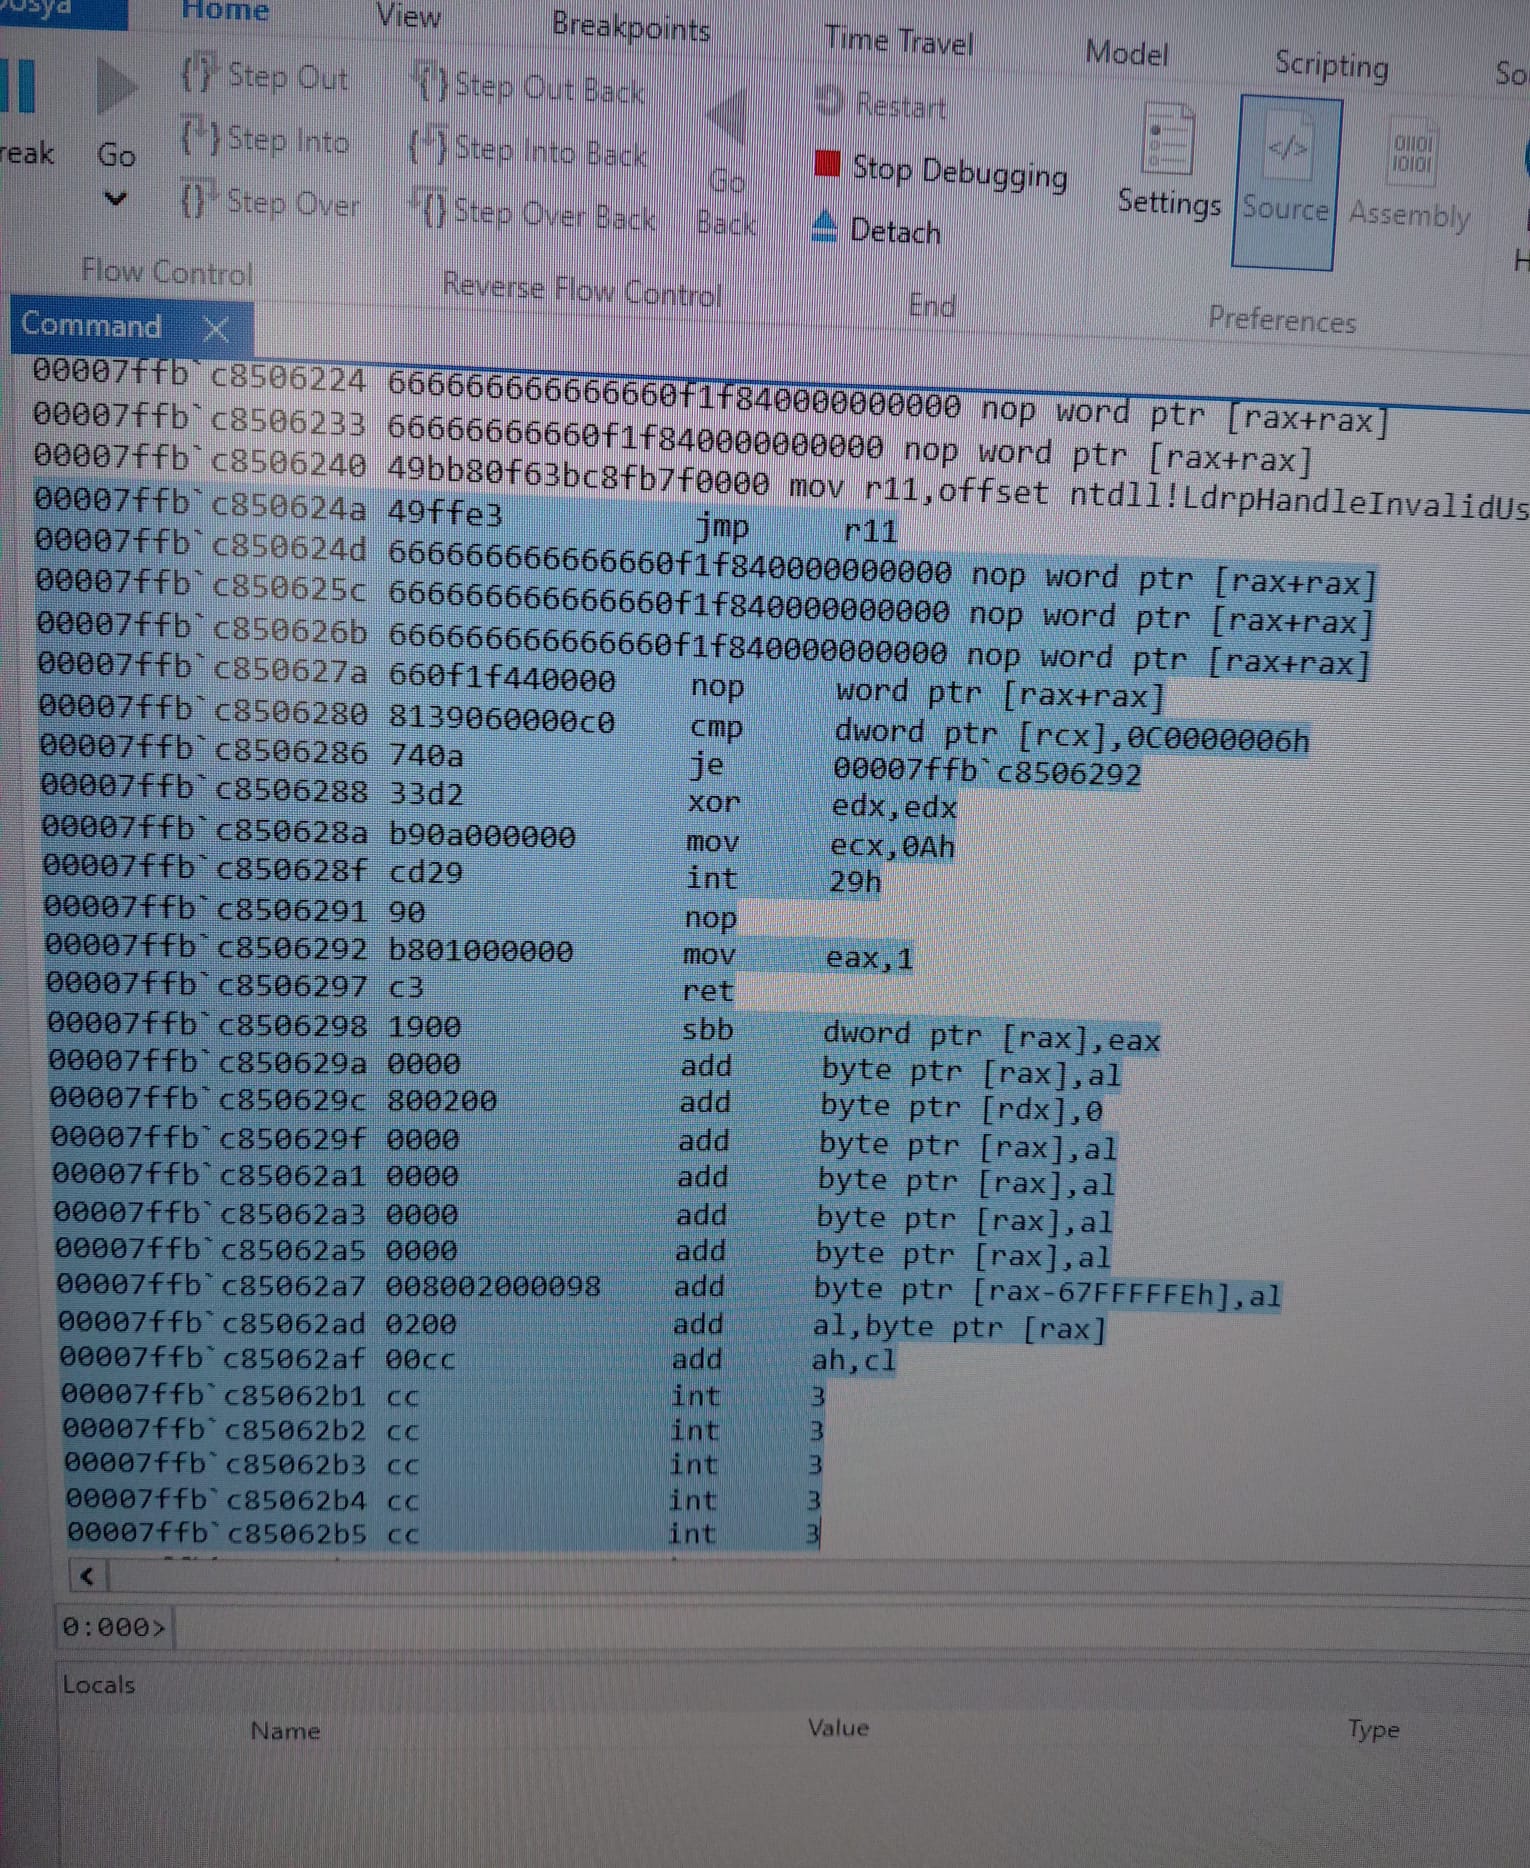 kaandemir993/advanced-loader-reverse-engineering
Shellhost.exe, amsi.dll, mstscax.dll और clbcatq.dll को लक्षित करने वाले एक उन्नत मल्टी-फेज़ लोडर का गहन रिवर्स इंजीनियरिंग विश्लेषण, जिसमें module…
 racoten/reflectivepluginloader
Windows x64 के लिए रिफ्लेक्टिव PE मैपर और एवेज़न-हार्डन्ड मॉड्यूल स्टॉम्पिंग इंजन
 synacktiv/extloader
एक क्रोमियम एक्सटेंशन शोषण टूलकिट








