
 #1
समझौता किए गए सिस्टम तक लंबी अवधि की पहुंच बनाए रखने के उपकरण, यहां तक कि रीबूट के बाद भी।
Kitploit अनुशंसित

 racoten/reflectivepluginloader
Minimal Windows x64 reflective PE mapper that loads DLLs from memory without LoadLibrary, resolves exports, and dispatches calls through a…
 asmitdesai/ubuntils
Ubuntu सिस्टमों की फोरेंसिक ट्राइएज के लिए Python CLI/TUI — आर्टिफैक्ट संग्रह, टाइमलाइन सहसंबंध और Wazuh एकीकरण के साथ पर्सिस्टेंस मैकेनिज़्म का पता…
 kaandemir993/purerat-msbuild.exe--c2-extraction--net-evasion-analysis
PureRAT RAT का रिवर्स इंजीनियरिंग विश्लेषण जो msbuild.exe का दुरुपयोग करता है, C2 इंफ्रास्ट्रक्चर, .NET इवेज़न API, फाइल सिस्टम मैनिपुलेशन, और…
 deancyl/s9180-rootmygalaxy
RootMyGalaxy for Galaxy S23 Ultra SM-S9180 (FZG1) - temp root via CVE-2026-43499, KernelSU late-load, no partition flashing, no Knox
 gmh5225/evilkaspersky
Windows kernel driver प्रयोग KasperskyHook पर आधारित है जो interprocess memory copying के लिए direct syscalls का उपयोग करता है, साथ ही driver को…
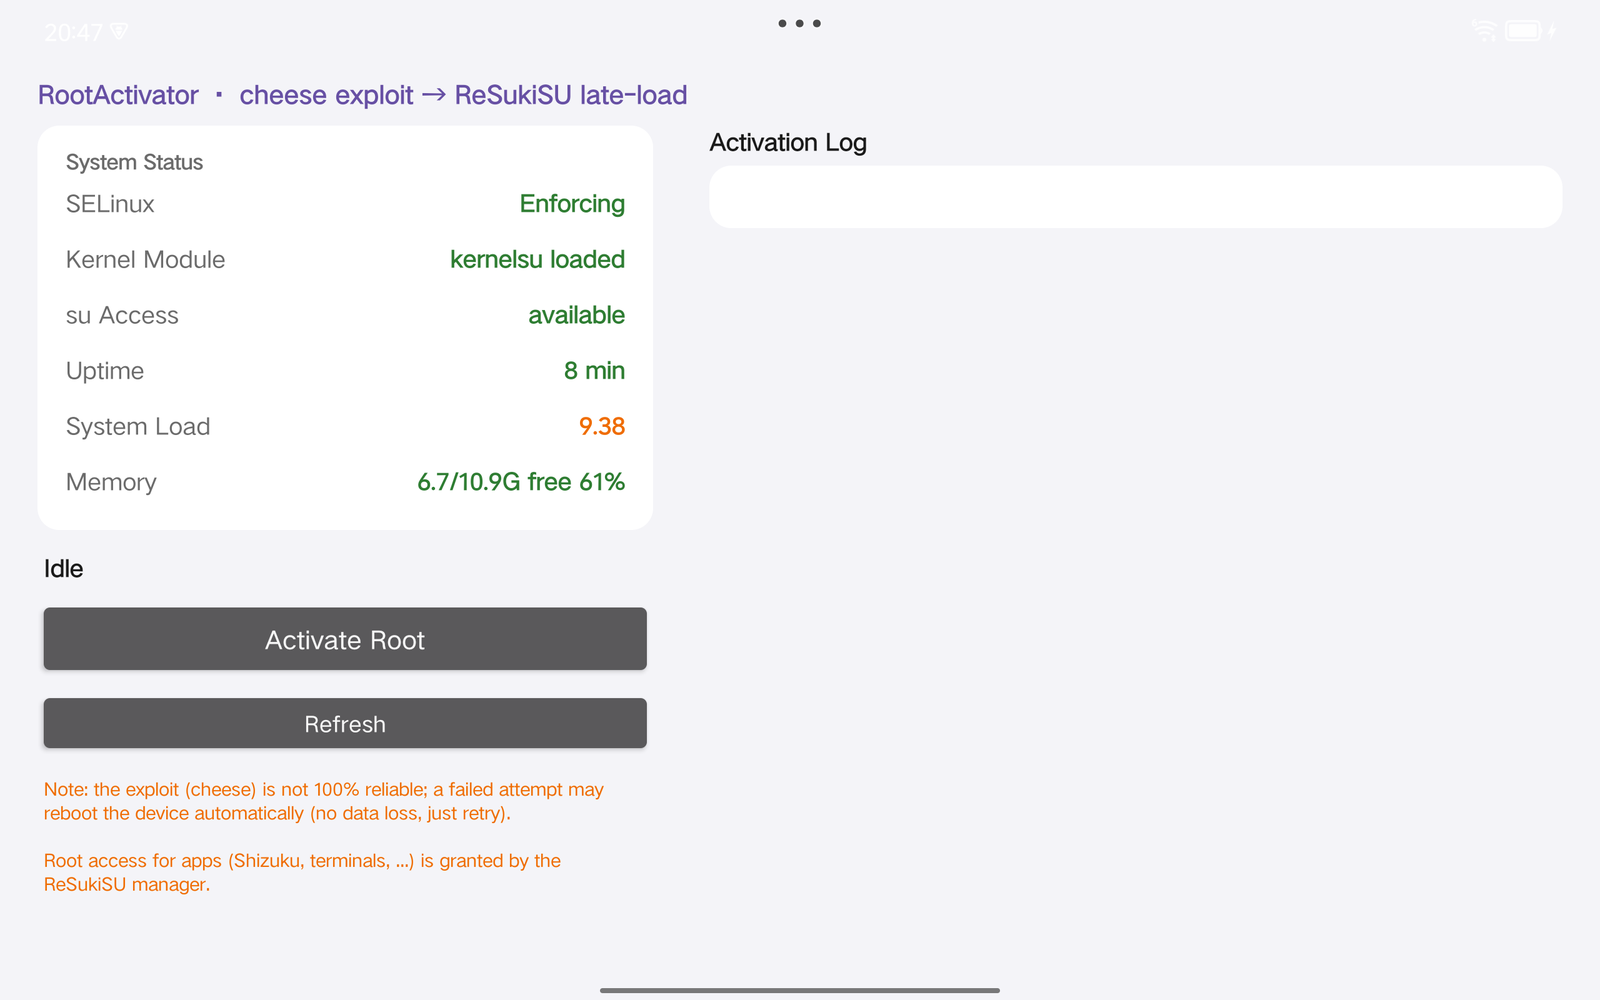 xjoker/lenovo_y700_tb320fc_on_cve-2025-21479
Lenovo Legion Y700 2023 (TB320FC) के लिए इन-मेमोरी कर्नेल प्रिविलेज एस्केलेशन, जो CVE-2025-21479 का उपयोग करता है, एक Qualcomm Adreno GPU SMMU दोष,…
 idov31/silverseal
आधुनिक Linux सिस्टम पर UEFI बूटकिट के साथ एक Linux पोस्ट-एक्सप्लॉइटेशन फ्रेमवर्क जो लगातार और चुपके से Rust-आधारित कर्नेल मॉड्यूल रूटकिट लोड करता है।
 1ndevelopment/ghostlock-s26
GhostLock (CVE-2026-43499) ऐप Galaxy S26 सीरीज़ के लिए
 gmh5225/dse-patcher
विंडोज़ टूल जो कर्नेल वेरिएबल्स को पैच करके Driver Signature Enforcement को अक्षम करता है, जिससे परीक्षण और शोध के लिए अहस्ताक्षरित ड्राइवरों को लोड…
 saaedimam/sony-bravia-root-toolkit
CVE-2019-2215 और DirtyCOW एक्सप्लॉइट ऑटोमेशन + रूट के बाद डीब्लोट + Sony BRAVIA KDL-43W800C के लिए Magisk मॉड्यूल
 lyravoid/folkpatch
Boot partition को reflashing के लिए patch करके kernel तक root access आसानी से प्राप्त किया जा सकता है। यह समाधान APatch की non-parallel extended…
 bmax121/apatch
एंड्रॉइड कर्नेल और एंड्रॉइड सिस्टम का पैचिंग
 deadexpl0it/cve-2026-78006-poc
CVE-2026-78006 The Events Calendar <= 6.17.4 के लिए POC - अनधिकृत PHP ऑब्जेक्ट इंजेक्शन से रिमोट कोड एक्ज़ीक्यूशन
 kamalx06/tornadorevc2
TCP/TLS/mTLS पर reverse-shell सत्रों को प्रबंधित करने वाला मॉड्यूलर post-exploitation फ्रेमवर्क, जिसमें enumeration, in-memory execution, SOCKS5…
 themalwareguardian/cve-2022-34301
CVE-2022-34301 Secure Boot बायपास को Eurosoft हस्ताक्षरित UEFI Shell (esdiags.efi) के माध्यम से प्रदर्शित करता है, जिसमें gSecurity2 को शून्य करने और…
 themalwareguardian/cve-2022-34302
CVE-2022-34302 को प्रदर्शित करता है, जो New Horizon Datasys द्वारा हस्ताक्षरित बूटलोडर के माध्यम से Secure Boot बायपास है, जिसका अंतर्निहित कस्टम…
 themalwareguardian/cve-2022-34303
CVE-2022-34303 Secure Boot बायपास को CryptoPro हस्ताक्षरित UEFI Shell के माध्यम से प्रदर्शित करता है, जिसमें gSecurity2 को शून्य करने और अहस्ताक्षरित…
 gmh5225/discord-rat
Python-आधारित Discord RAT, जिसमें वेबकैम कैप्चर, ऑडियो रिकॉर्डिंग, कीलॉगिंग, फ़ाइल एक्सफ़िल्ट्रेशन और Discord बॉट तथा webhook C2 के माध्यम से…








