
 kaandemir993/purerat-msbuild.exe--c2-extraction--net-evasion-analysis
PureRAT RAT का रिवर्स इंजीनियरिंग विश्लेषण जो msbuild.exe का दुरुपयोग करता है, C2 इंफ्रास्ट्रक्चर, .NET इवेज़न API, फाइल सिस्टम मैनिपुलेशन, और VBScript पर्सिस्टेंस मेकैनिज़्म को एक्सट्रैक्ट करता है।

Process Hacker मेमोरी विश्लेषण से पता चलता है कि PureRAT msbuild.exe (एक वैध Microsoft बिल्ड टूल) के माध्यम से निष्पादित होता है और कई C2 सर्वरों से जुड़ता है।
MSBuild.exe (PID 2056)।pure8s.ddnsfree.com52.241.248.38HKEY_CURRENT_USER\Software\95082F4ACEBFA802830...Erişim izinlerinize izin verilmeyen bir... (एक्सेस अस्वीकृत त्रुटि संदेश)।msbuild.exe एक वैध टूल है जिसका दुरुपयोग निष्पादन के लिए किया जाता है।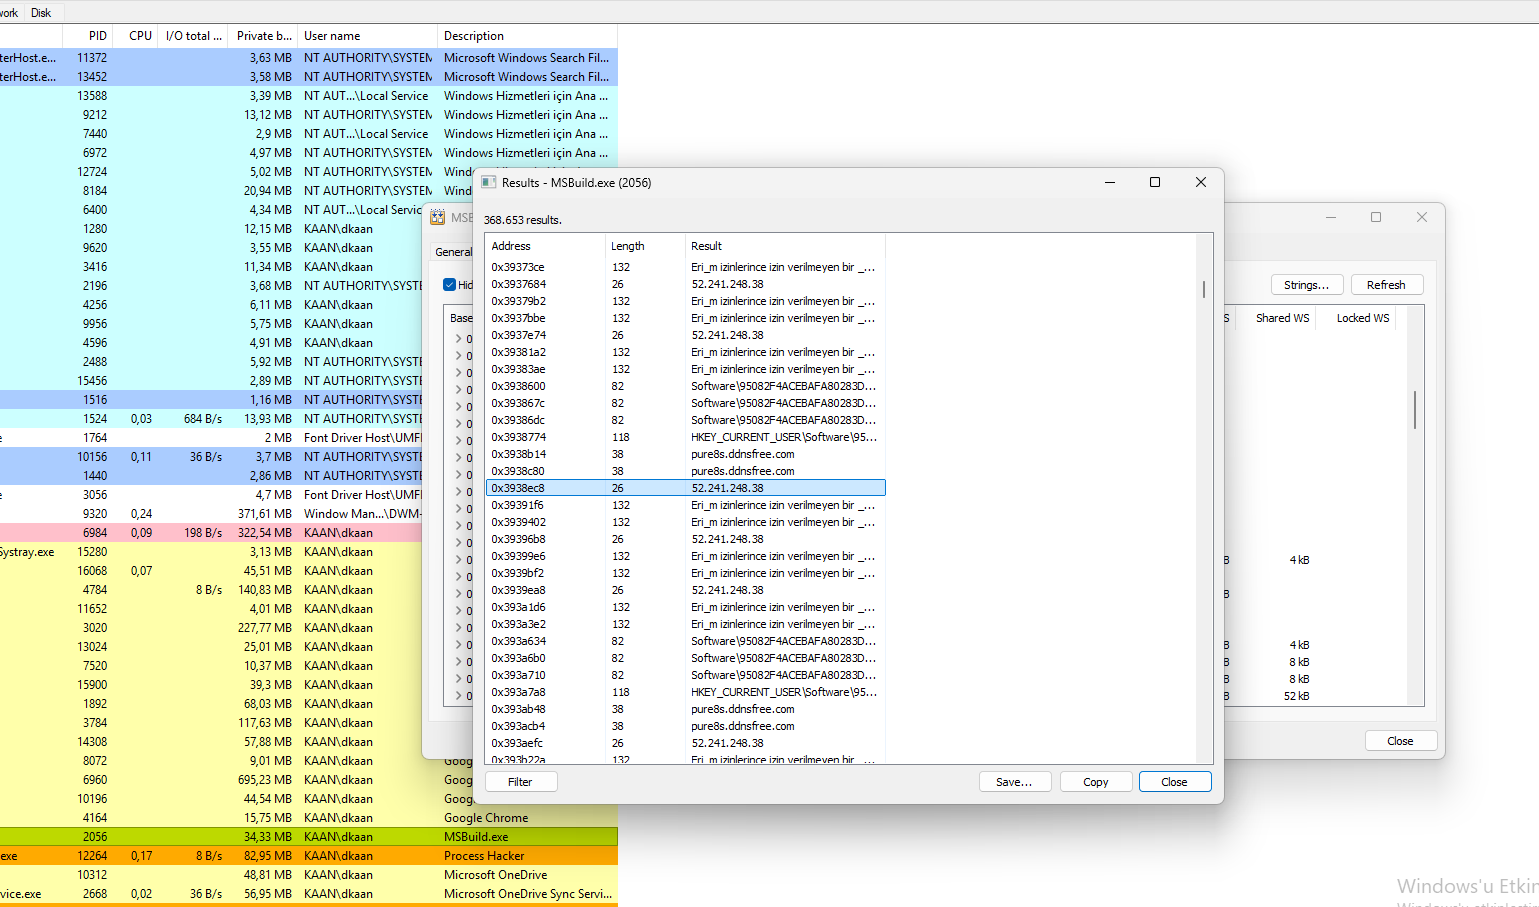 Process Hacker दृश्य जिसमें msbuild.exe स्ट्रिंग्स के साथ C2 डोमेन (
pure8s.ddnsfree.com) और IP (52.241.248.38) दिखाया गया है।
msbuild.exe के Process Hacker मेमोरी विश्लेषण से पता चलता है कि PureRAT पता लगाने से बचने के लिए .NET हेरफेर और चोरी-छिपे बचाव API का उपयोग करता है।
DisableNativeImageLoad – नेटिव इमेज लोडिंग को अक्षम करता है (चोरी-छिपे बचाव)।FlsSetValue / FlsGetValue – Fiber Local Storage (एंटी-डीबग)।OpenProcessToken / GetTokenInformation – टोकन हेरफेर (विशेषाधिकार वृद्धि)।CreateBoundaryDescriptorW – बाउंड्री डिस्क्रिप्टर बनाता है (सैंडबॉक्स चोरी-छिपे बचाव)।mscordacwks.dll – .NET डीबगिंग DLL (संभावित डीबगिंग चोरी-छिपे बचाव)।AssemblyPath / BindingConfiguration – .NET असेंबली लोडिंग।WerRegisterRuntimeExceptionModule – त्रुटि रिपोर्टिंग हेरफेर।AttachThreadAlwaysOn – थ्रेड अटैचमेंट (इंजेक्शन)।AssemblyPath और BindingConfiguration .NET उपयोग की पुष्टि करते हैं।DisableNativeImageLoad और CreateBoundaryDescriptorW पता लगाने से बचने में मदद करते हैं।OpenProcessToken टोकन हेरफेर को सक्षम बनाता है।FlsSetValue और AttachThreadAlwaysOn विश्लेषण को जटिल बनाते हैं।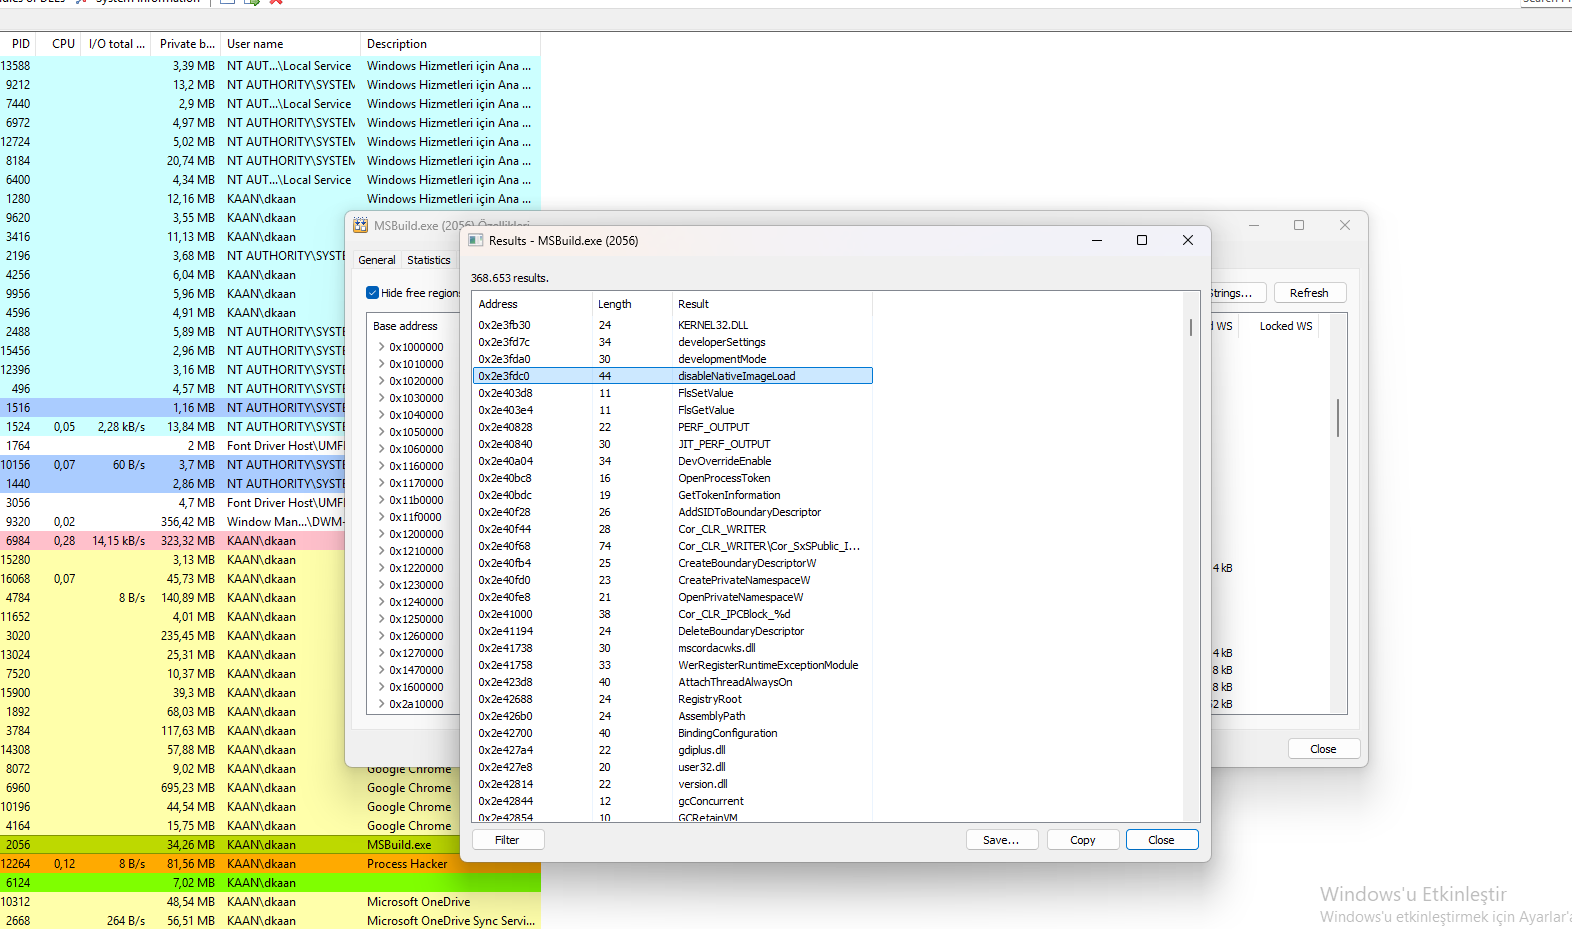 Process Hacker दृश्य जिसमें
DisableNativeImageLoad, OpenProcessToken, और अन्य चोरी-छिपे बचाव API दिखाए गए हैं।
सहेजे गए DisableNativeImageLoad कोड के Binary Ninja विश्लेषण से पता चलता है कि PureRAT .NET असेंबली हेरफेर और XML-आधारित डेटा संरचनाओं का उपयोग करता है।
MicrodomImplementation – Microsoft XML DOM कार्यान्वयन।CreateMicrodomSource – XML DOM स्रोत बनाता है (कॉन्फ़िगरेशन)।DsiGBufferedStream – डेटा प्रोसेसिंग के लिए बफर्ड स्ट्रीम।CRTIXMLDSIGBaseHasher – XML डिजिटल हस्ताक्षर हैशिंग।CRTIXMLDSIGEnvelopedSignatureTransformer – XML हस्ताक्षर रूपांतरण।AssemblyPath – .NET असेंबली पथ।BindingConfiguration – .NET बाइंडिंग कॉन्फ़िगरेशन।DsiGBufferedStream बड़े डेटा स्ट्रीम को संभालता है।DisableNativeImageLoad नेटिव इमेज लोडिंग को रोकता है, जिससे विश्लेषण जटिल हो जाता है।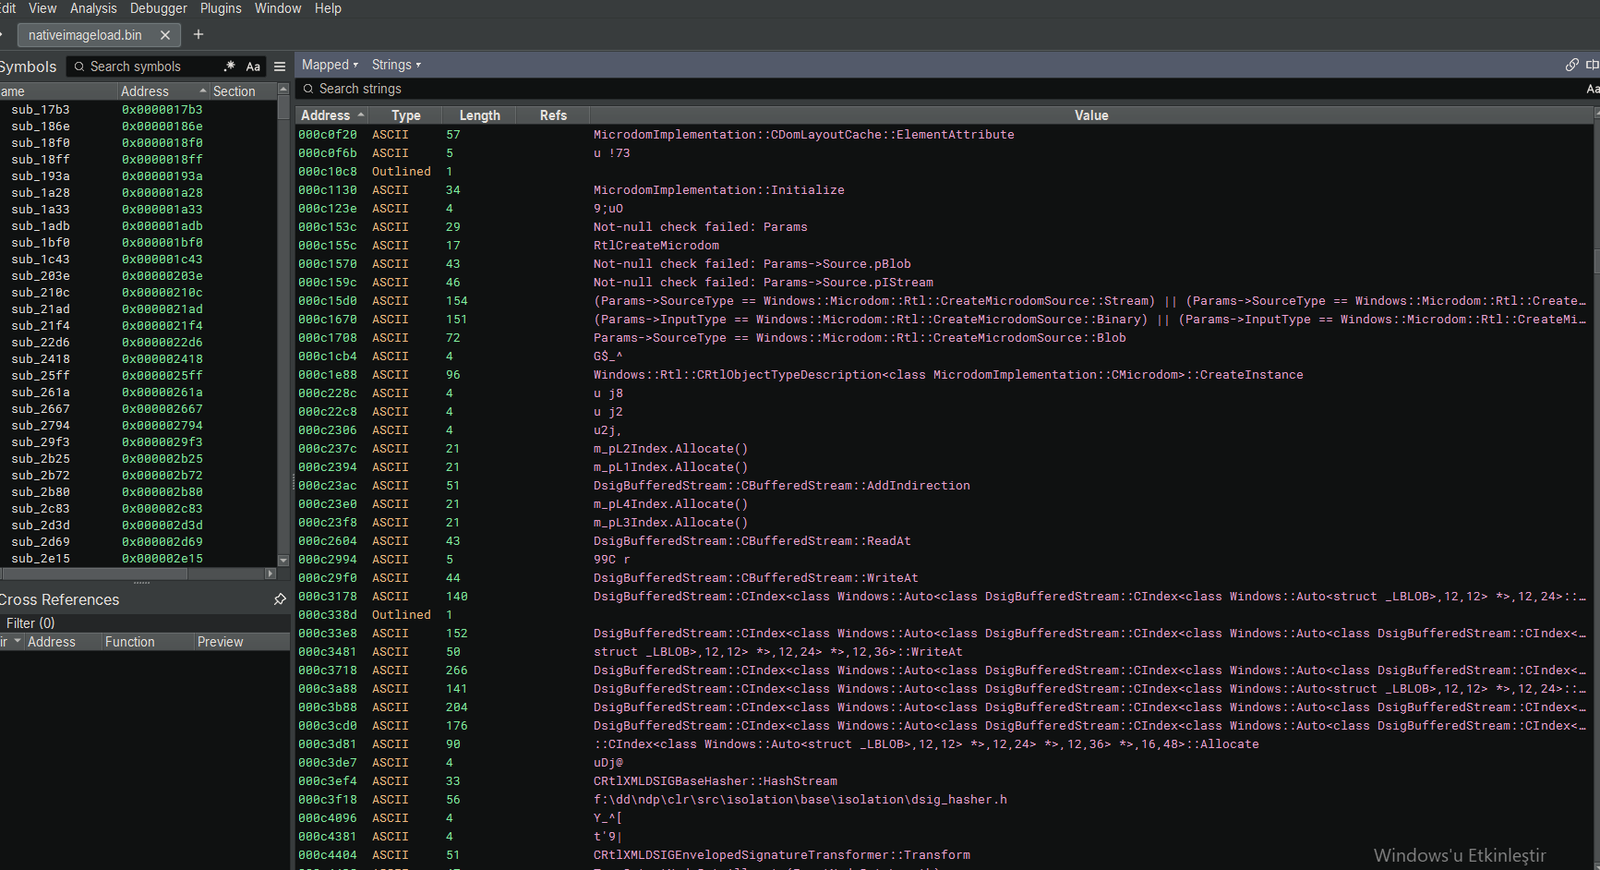 Binary Ninja दृश्य जिसमें
MicrodomImplementation, DsiGBufferedStream, और XML हस्ताक्षर API दिखाए गए हैं।
यह अनुभाग पिछले अनुभाग से DisableNativeImageLoad कोड के Binary Ninja विश्लेषण को जारी रखता है। यह PureRAT द्वारा उपयोग किए जाने वाले फ़ाइल सिस्टम संचालन और CDF (Component Definition File) हेरफेर को प्रकट करता है।
DeleteFile, QueryAttributesFile, QueryDirectoryFile, WriteFile, ReadFile, CopyFile, CreateHardLinkOrCopyFile, CreateFile – पूर्ण फ़ाइल सिस्टम नियंत्रण।(ReferenceIdentityList != 0) || (CurrentPosition == 0) – CDF संदर्भों को मान्य करता है।(NewCdf->Flags & ~((0x00000001) | (0x00000002))) == 0 – CDF फ़्लैग की जाँच करता है।CreateFile(da={da}, oa={oa}, fa={fa}, sa={sa}, cd={cd}, co={co}):(st={st}.h={h}) – फ़ाइल पथों को गतिशील रूप से बनाता है।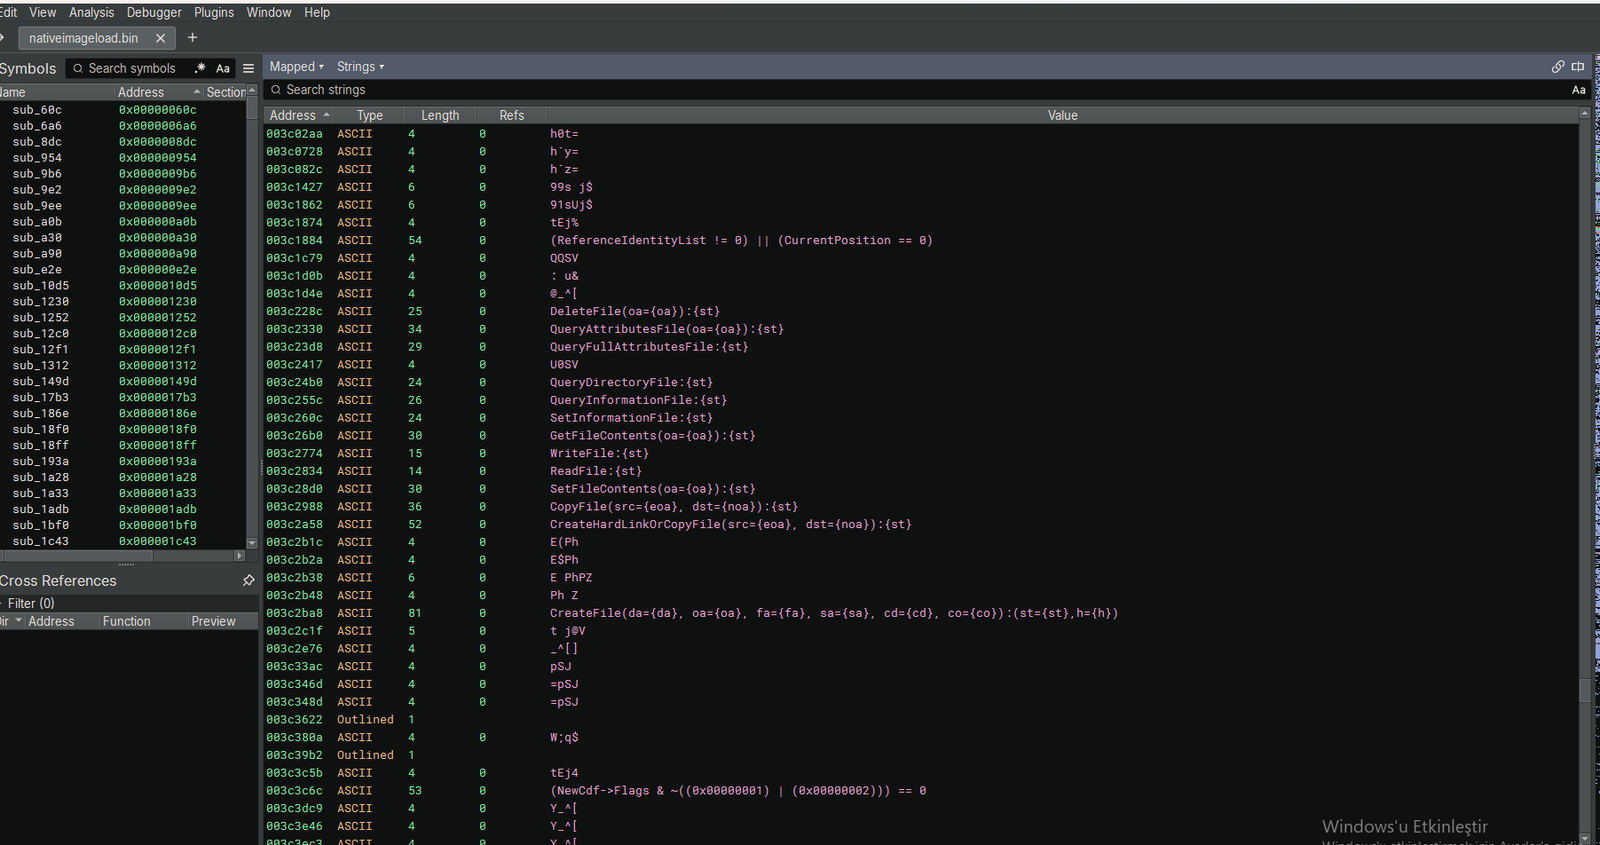 Binary Ninja दृश्य जिसमें फ़ाइल संचालन, CDF सत्यापन, और गतिशील पथ निर्माण दिखाया गया है।
msbuild.exe के Process Hacker मेमोरी विश्लेषण से पता चलता है कि PureRAT इंटर-प्रोसेस संचार और कोड इंजेक्शन के लिए .NET Remoting और प्रॉक्सी API का उपयोग करता है।
GetServerDomainIdForProxy – प्रॉक्सी के लिए सर्वर डोमेन ID प्राप्त करता है।RegisterAssembly – एक .NET असेंबली को पंजीकृत करता है।CreateProxyForDomain – एक डोमेन के लिए प्रॉक्सी बनाता है।MarshalToBuffer / UnmarshalFromBuffer – डेटा को सीरियलाइज़/डीसीरियलाइज़ करता है।GetLocalSignature – स्थानीय हस्ताक्षर प्राप्त करता है।ThrowException – अपवाद फेंकता है (त्रुटि प्रबंधन)।UnsafeCast / UnsafeEnumCast – असुरक्षित प्रकार कास्टिंग (चोरी-छिपे बचाव)।ExecuteBackoutCodeHelper – बैकआउट कोड निष्पादित करता है।GetServerDomainIdForProxy रिमोटिंग उपयोग की पुष्टि करता है।CreateProxyForDomain IPC को सक्षम बनाता है।MarshalToBuffer और UnmarshalFromBuffer डेटा को संभालते हैं।UnsafeCast और UnsafeEnumCast प्रकार सुरक्षा को बायपास करने में मदद करते हैं।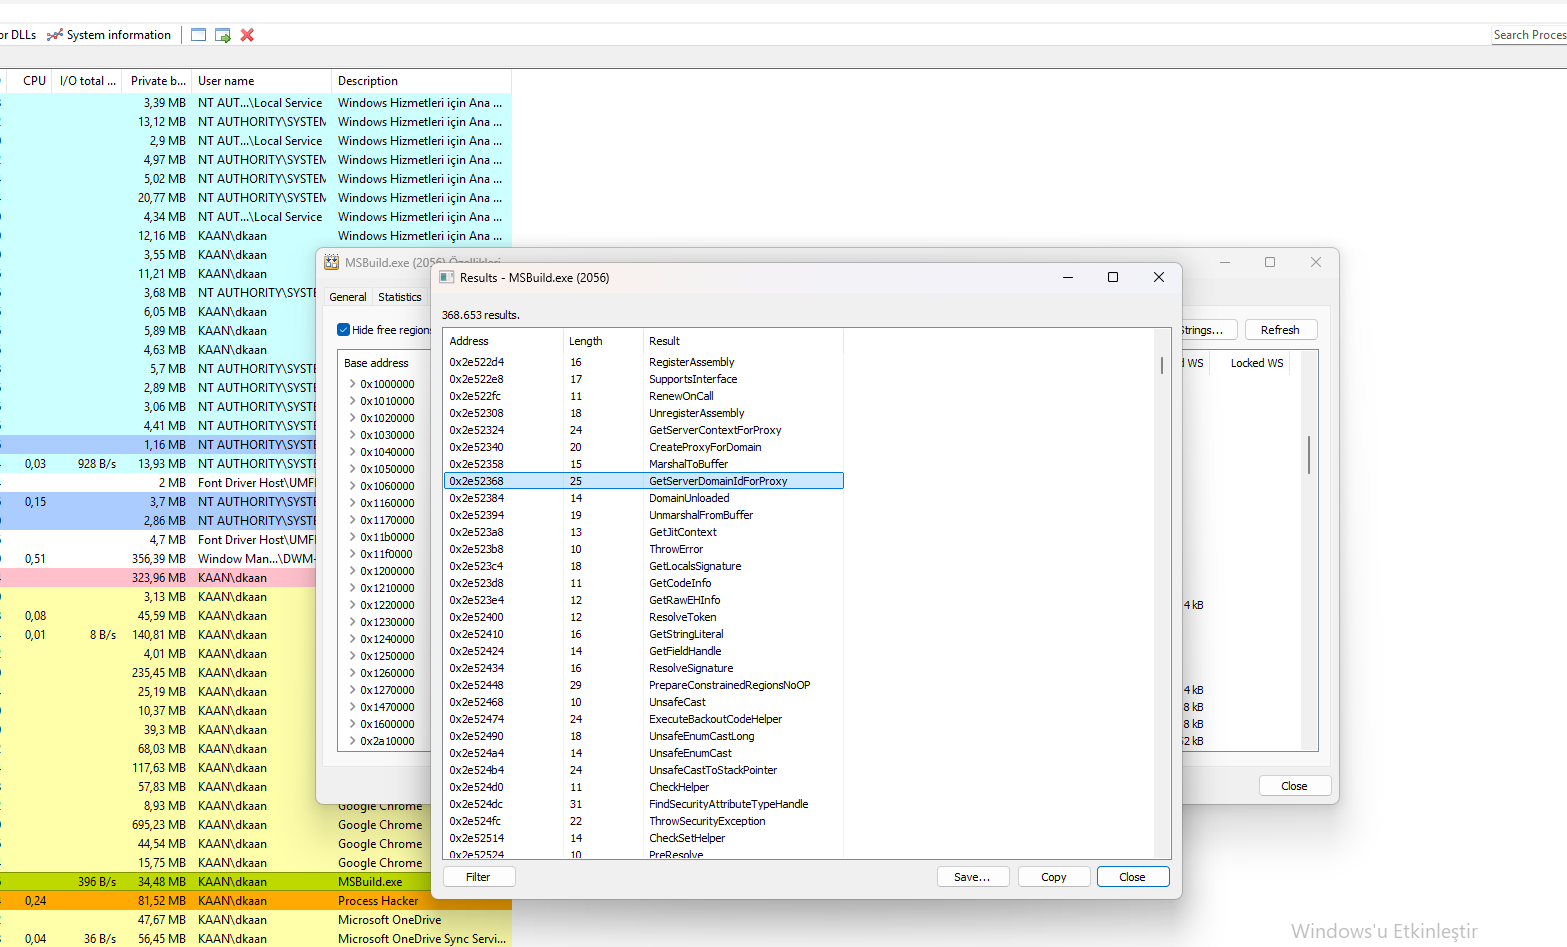 Process Hacker दृश्य जिसमें
GetServerDomainIdForProxy, RegisterAssembly, और अन्य Remoting API दिखाए गए हैं।
यह अनुभाग पिछले अनुभाग से GetServerDomainIdForProxy कोड के Binary Ninja विश्लेषण को जारी रखता है। यह PureRAT द्वारा उपयोग किए जाने वाले HTTP संचार, COM (Component Object Model) उपयोग, और पृथक फ़ाइलसिस्टम संचालन को प्रकट करता है।
