
 #1
समझौता किए गए सिस्टम तक लंबी अवधि की पहुंच बनाए रखने के उपकरण, यहां तक कि रीबूट के बाद भी।
Kitploit अनुशंसित
 logangoins/cable
.नेट पोस्ट-एक्सप्लॉइटेशन टूलकिट जो Active Directory की रिकॉनिसेंस और एक्सप्लॉइटेशन के लिए है।
 synacktiv/dlhell
स्थानीय और दूरस्थ Windows DLL प्रॉक्सिंग
 saadahla/pspersist
powershell स्क्रिप्ट को %HOMEPATH%\Documents\WindowsPowershell\ पर डालना , जिसमें implant का पथ होता है , और जब भी powershell प्रक्रिया बनाई जाती…
 al1ex/extensionhijack
एक्सटेंशनहाइजैक
 its1zero/cve-2025-57819-exploit
Python शोषण CVE-2025-57819 के लिए FreePBX को लक्षित करने वाला अप्रमाणित SQL इंजेक्शन के माध्यम से दूरस्थ कोड निष्पादन प्राप्त करने के लिए स्वचालित…
 xi0onamdev/winrar-cve-2025-8088-exploitation-toolkit
GUI उपकरण जो CVE-2025-8088 पथ ट्रैवर्सल का शोषण करके दुर्भावनापूर्ण RAR संग्रह बनाता है। पेलोड वितरण और Windows Startup स्थिरता के लिए NTFS ADS…
 youneskc/smb-penetration-testing-ntlm-relay-version-2-
SMB Red Team Lab— LLMNR पॉइज़निंग के माध्यम से NTLM रिले, CVE-2007-2447, NTLMv2 हैश क्रैकिंग और विंडोज 10 पर NT AUTHORITY\SYSTEM
 thesecretclub/sandboxbootkit
Windows Sandbox के लिए Bootkit, DSE/PatchGuard को अक्षम करने हेतु।
 darthton/hyperbone
Windows x64 के लिए न्यूनतम VT-x हाइपरवाइज़र जो syscall, MSR, IDT, और kernel inline hooks के साथ-साथ EPT-आधारित पेज प्रतिस्थापन और TLB विभाजन प्रदान…
 twosevenonet/edrchoker
एक टूल QoS Policy (Pacer.sys) का उपयोग करके Endpoint Detection and Response (EDR) एजेंटों को सर्वर से कनेक्ट होने से सीमित (थ्रॉटल) करता है।
 nccgroup/gitpwnd
GitPwnd एक नेटवर्क पैठ उपकरण है जो आपको समझौता की गई मशीनों के कमांड और नियंत्रण के लिए git रेपो का उपयोग करने देता है
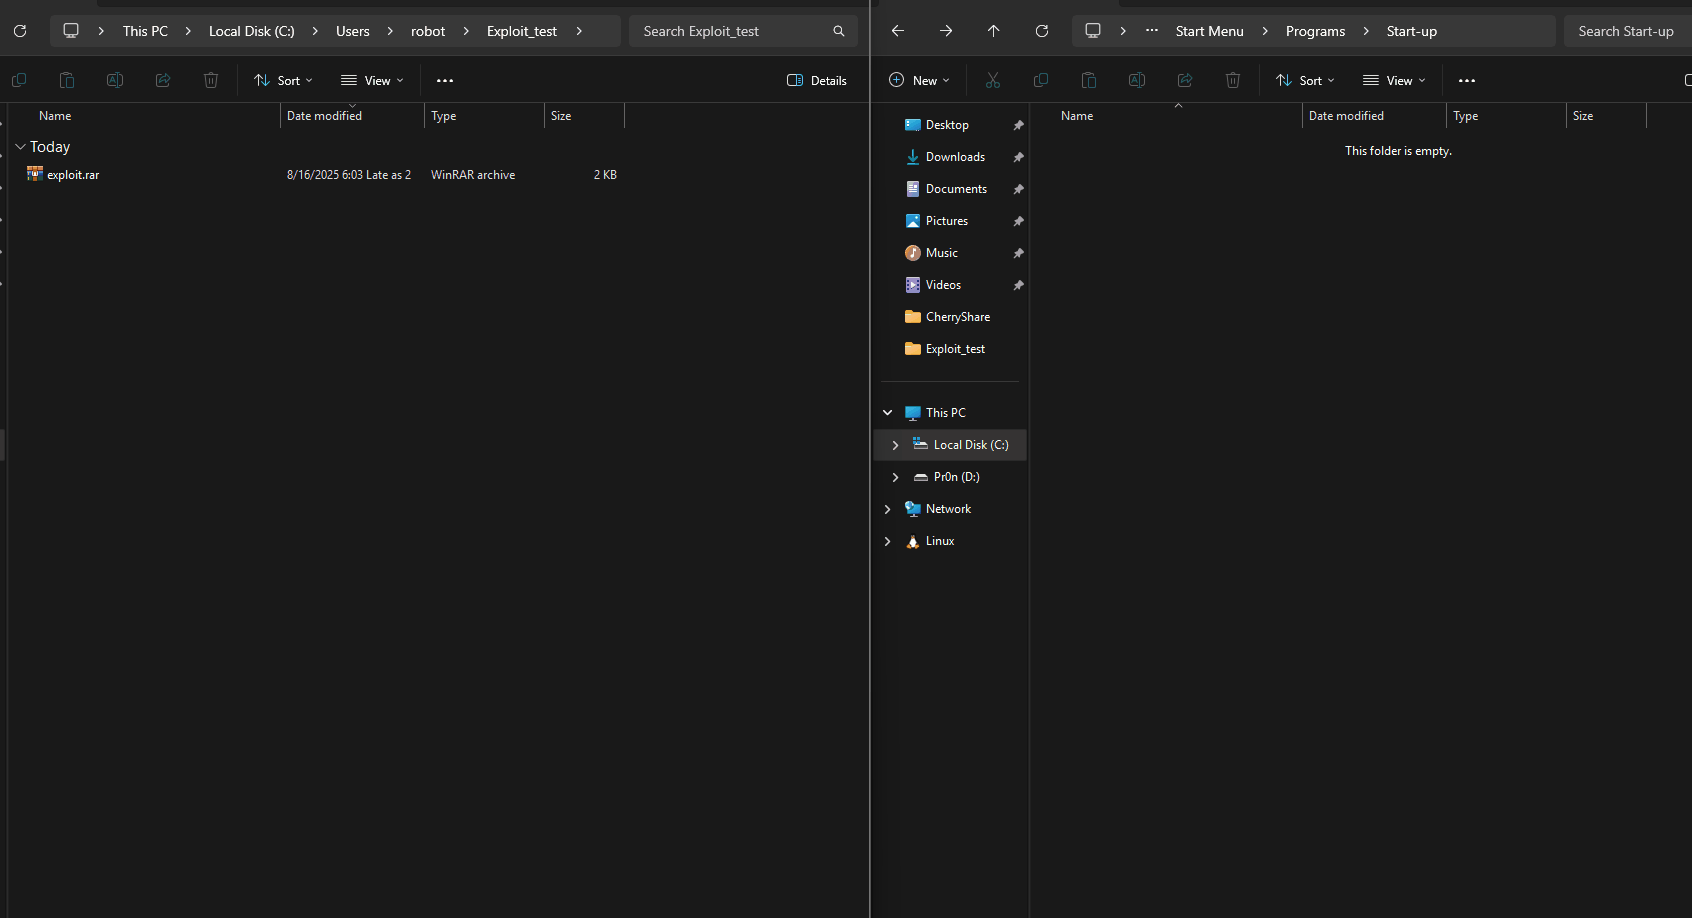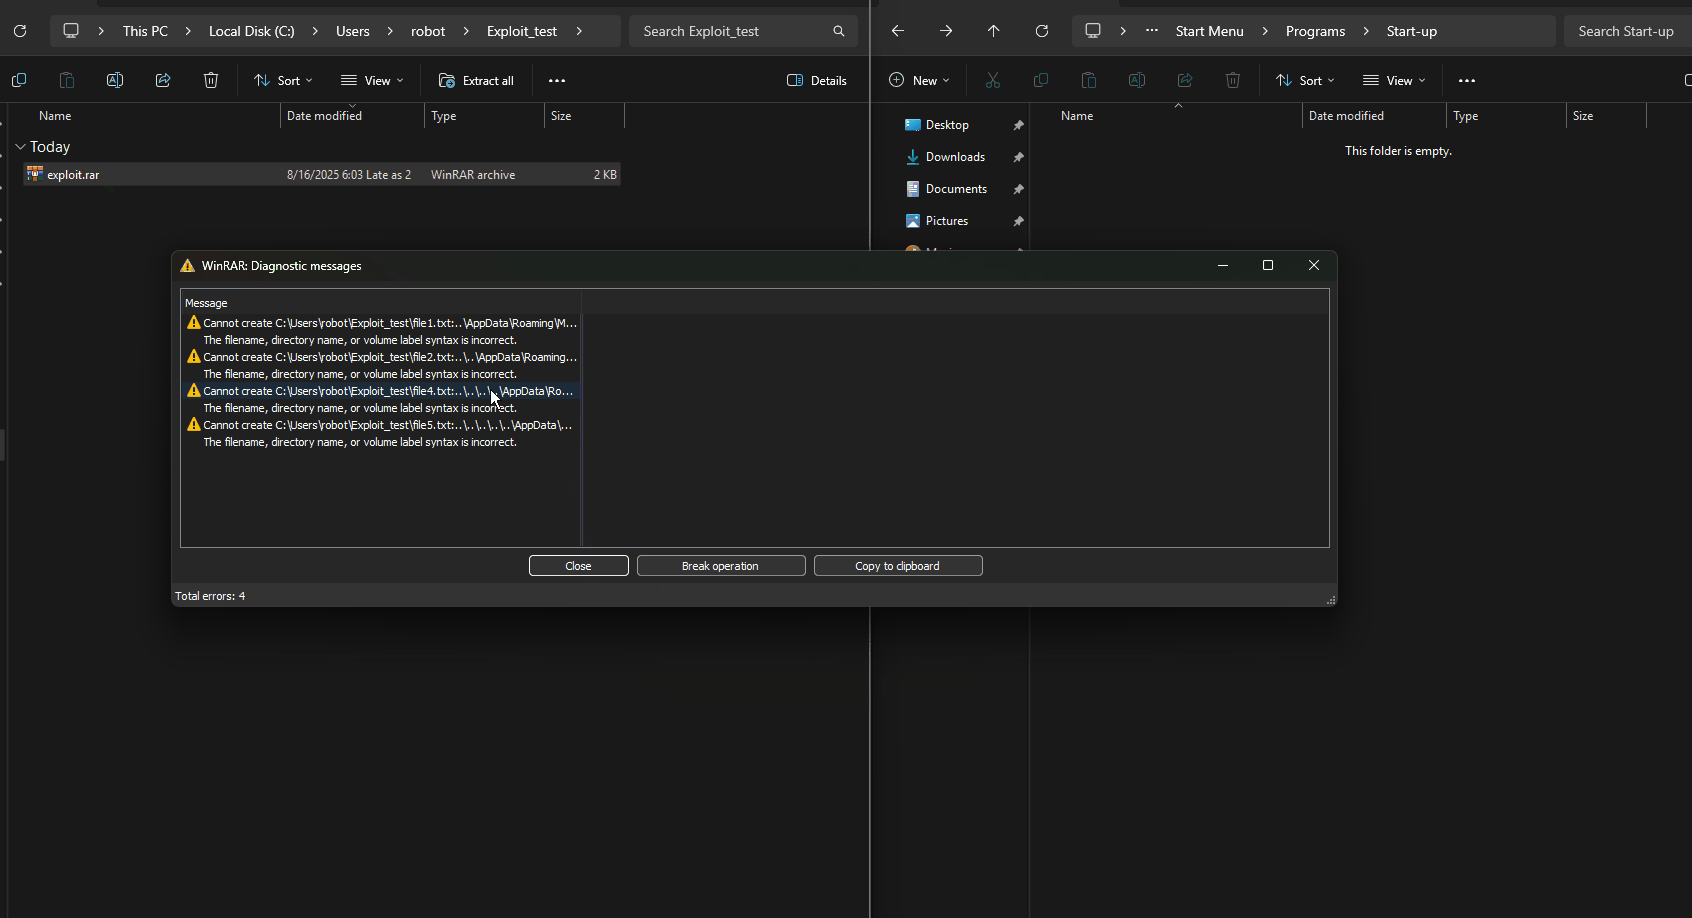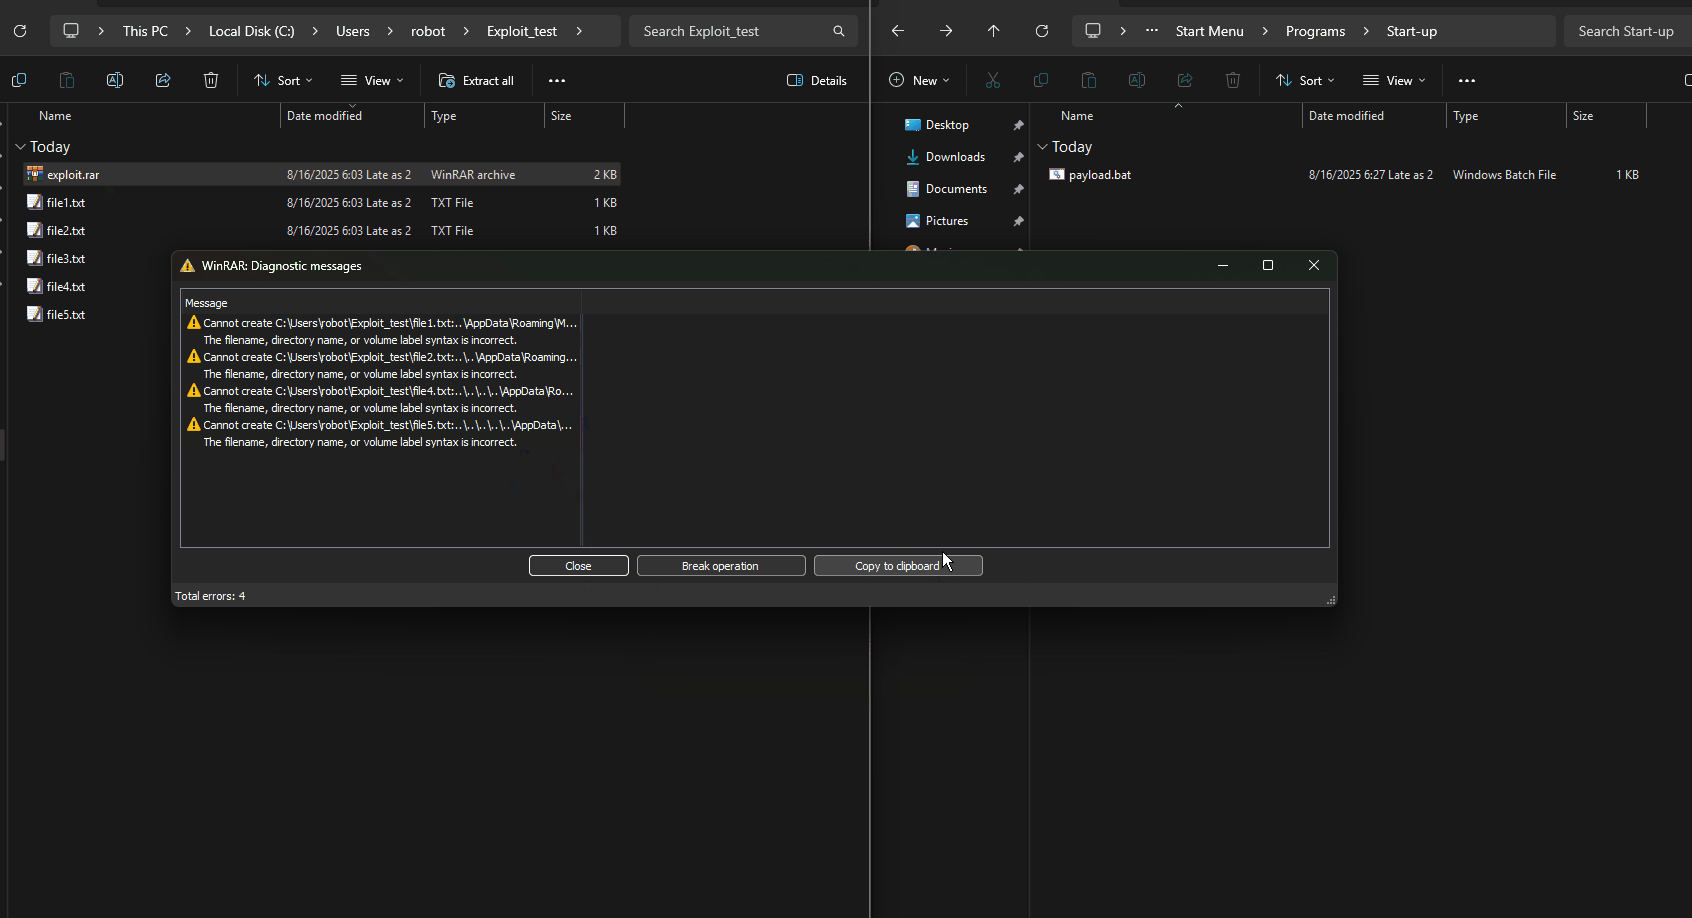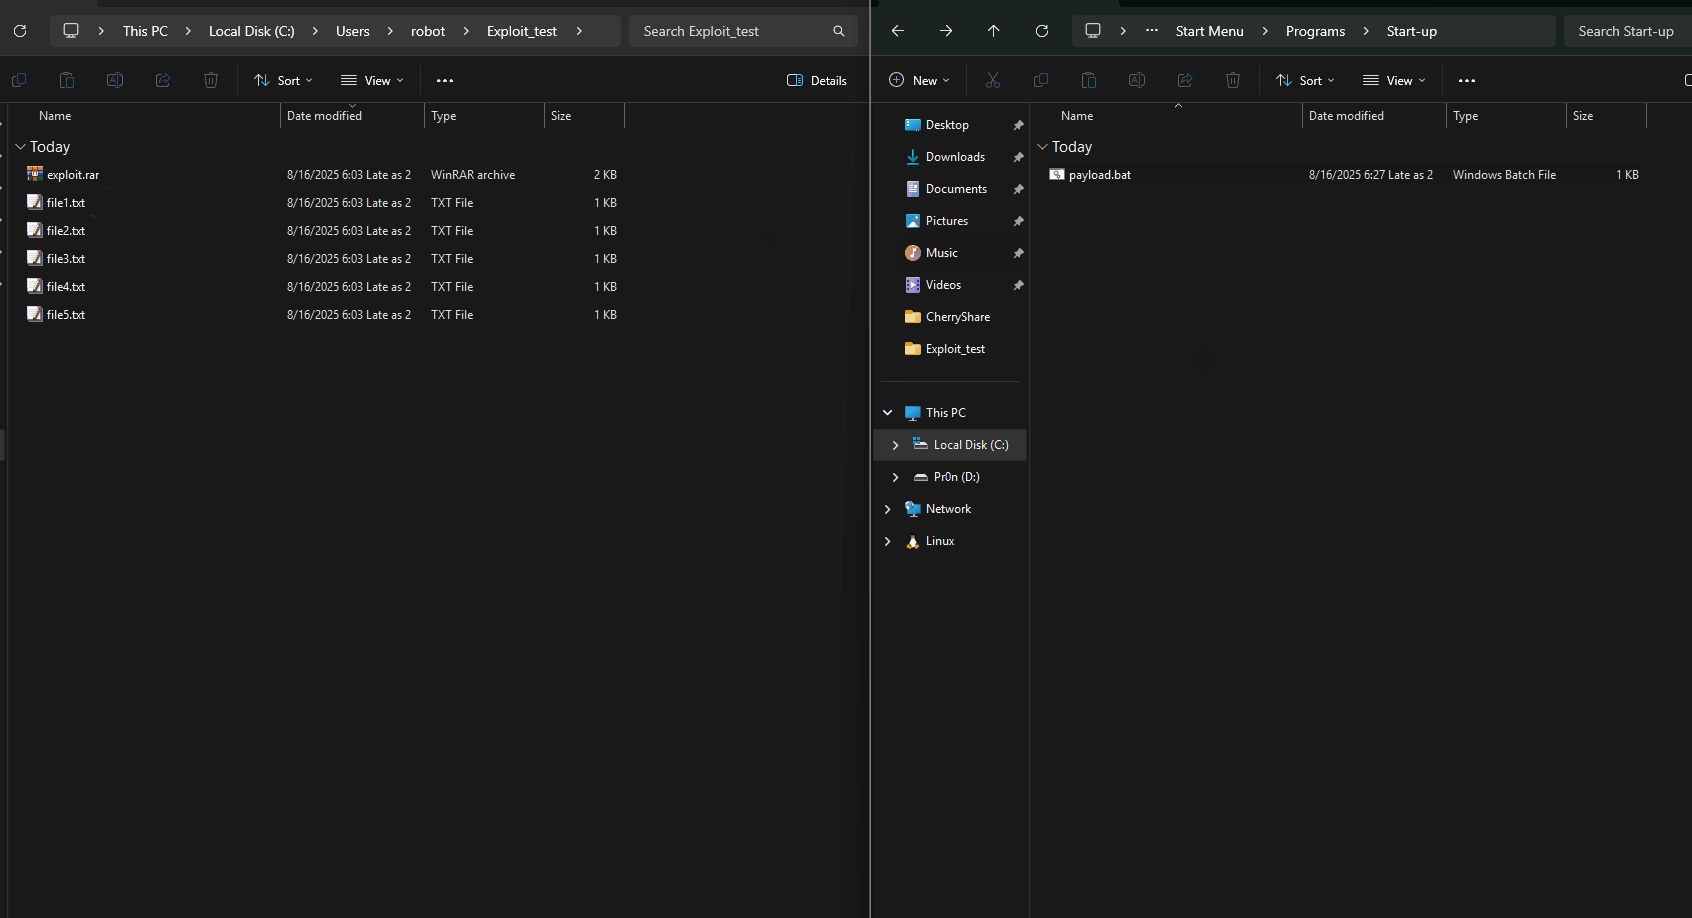 pentestfunctions/cve-2025-8088-multi-document
पुराने WinRAR का उपयोग करके सिस्टम का शोषण करें बिना उनके उपयोगकर्ता नाम जाने (अन्य परियोजनाओं के विपरीत)
 zorvithonleo/exploit-cve-2014-4210-
CVE-2014-4210 के लिए एक्सप्लॉइट जो WebLogic डिसीरियलाइज़ेशन को लक्षित करता है, पोस्ट-एक्सप्लॉइटेशन सुविधाओं के साथ जिसमें रैंसमवेयर तैनाती, C2 एकीकरण…
 100hnomeunome/zerologon-cve-2020-1472-lab
ZeroLogon भेद्यता (CVE-2020-1472) की व्याख्या और प्रदर्शन
 elliotkillick/ldrlockliberator
जब DLLMain ही एकमात्र रास्ता हो
 shadow-workers/shadow-workers
शैडो वर्कर्स एक मुफ्त और ओपन सोर्स C2 और प्रॉक्सी है जो पैठ परीक्षकों के लिए XSS और दुर्भावनापूर्ण सेवा कार्यकर्ताओं (SW) के शोषण में मदद करने के लिए…
 je5442804/wptaskscheduler_cve-2024-49039
WPTaskScheduler RPC Persistence & CVE-2024-49039 द्वारा Task Scheduler
 gmh5225/kprocterminator
विंडोज़ कर्नेल ड्राइवर जो किसी सिस्टम पर विशिष्ट प्रक्रियाओं को समाप्त करने के लिए डिज़ाइन किया गया है








