#1
 deathshotxd/cve-2025-52691-apt-poc
CVE-2025-52691 (SmarterMail मनमाना फ़ाइल अपलोड RCE) के लिए एक उन्नत प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जिसमें स्टील्थ ऑबफस्केशन, पर्सिस्टेंस,…
 lamaper/cve-2025-55182-toolbox
CVE-2025-55182 (React/Next.js RCE) के लिए स्वचालित शोषण उपकरण, जिसमें कमांड निष्पादन, आउटबाउंड डिटेक्शन, इंटरैक्टिव रिवर्स शेल, और अधिकृत पेनिट्रेशन…
 nuky-alt/cve-2025-8088
WinRAR पाथ ट्रैवर्सल भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट और तकनीकी विश्लेषण, जो बाइनरी पैचिंग के साथ तैयार किए गए आर्काइव के माध्यम से कोड…
 cylancevulnresearch/reflectivedllrefresher
प्रतिबिंबित DLL जो प्रक्रिया मेमोरी को स्कैन करता है और सुरक्षा सॉफ़्टवेयर से बचने के लिए लोड की गई लाइब्रेरीज़ को अनहुक करता है, साथ में UPX, TLS…
 gmh5225/evilkaspersky
Windows kernel driver प्रयोग KasperskyHook पर आधारित है जो interprocess memory copying के लिए direct syscalls का उपयोग करता है, साथ ही driver को…
 wh0amitz/sharpadws
लाल टीमों के लिए सक्रिय निर्देशिका वेब सेवाओं (ADWS) के माध्यम से सक्रिय निर्देशिका की टोह और शोषण।
 xdnice/pcshare
PCShare एक शक्तिशाली रिमोट कंट्रोल सॉफ्टवेयर है, जो लक्ष्य मशीन की स्क्रीन, रजिस्ट्री, फाइल सिस्टम आदि की निगरानी कर सकता है।
 imcpwn/browser-backdoor
BrowserBackdoor एक Electron Application है जिसमें JavaScript WebSocket Backdoor और एक Ruby Command-Line Listener है।
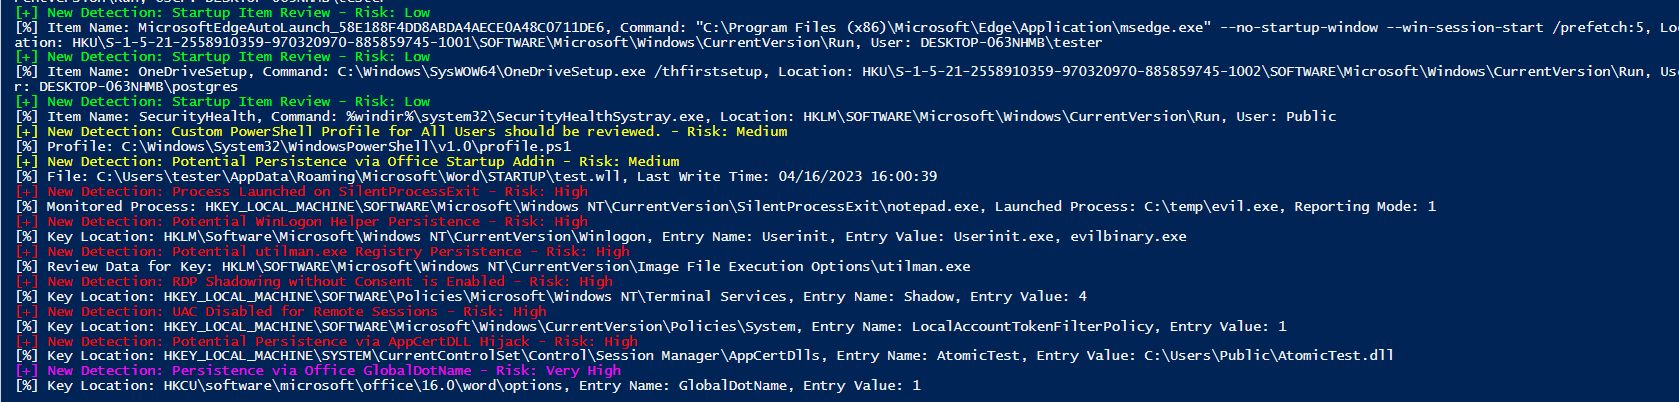 joeavanzato/trawler
इंसिडेंट रिस्पॉन्डर्स को संभावित प्रतिकूल स्थिरता तंत्रों का पता लगाने में मदद करने वाला PowerShell स्क्रिप्ट।
 ignitetechnologies/mssql-pentest-cheatsheet
व्यावहारिक MSSQL पेनेट्रेशन टेस्टिंग चीट शीट, जिसमें एन्यूमरेशन, लिंक्ड-सर्वर पाइवटिंग, विशेषाधिकार एस्केलेशन, पर्सिस्टेंस, और xp_cmdshell, CLR तथा…
 r00t-3xp10it/redpill
पोस्ट-एक्सप्लोरेशन कार्यों में रिवर्स टीसीपी शेल्स की सहायता करें
 0x09al/dns-persist
DNS-Persist एक पोस्ट-एक्सप्लॉयटेशन एजेंट है जो कमांड और कंट्रोल के लिए DNS का उपयोग करता है।
 netspi/sqlc2
SQLC2 एक PowerShell स्क्रिप्ट है जो SQL सर्वर को नियंत्रण सर्वर और एजेंट दोनों के रूप में उपयोग करके एक कमांड और नियंत्रण प्रणाली को तैनात और…
 5alt/zerorat
ZeroRAT विंडोज़ पर एक वन-लाइन रिमोट कंट्रोल है।
 persistent-security/hermes-the-messenger
Windows पर पुश नोटिफिकेशन के माध्यम से persistence प्राप्त करने के लिए एक PoC
 knight0x07/poc-malware-ttps
PoC-Malware-TTPs
 synacktiv/extloader
एक क्रोमियम एक्सटेंशन शोषण टूलकिट